
الموضوع
الهوية الرقمية وبيانات الاعتماد
ضمن جانب الموضوع، تربط تحليلات موضوع الهوية الرقمية وبيانات الاعتماد المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.
IETF
وُقّعت الرسالة، لكن تطبيق البريد هو من أضاف الزر
تصل رسالة عن تغيير رحلة جوية، فيها رقم الحجز ومسار مألوف وزر لتعديل الرحلة. يحدد التوقيع من ارتبط اسمه بمحتوى الرسالة أو بياناتها. أما تحويل تلك البيانات إلى إجراء ظاهر، فيقرره تطبيق البريد. مسودة جديدة لدى IETF تضع هذا القرار العملي في قلب مسألة الثقة.
تاريخ
بقيت الصور في عنوانها على Flickr، وانتقل مفتاح الحساب إلى Yahoo
يمكن أن يظل رابط الصورة صالحاً بينما تتغير الجهة التي تقرر من يحق له تعديلها. هذا ما حدث في Flickr بين 2005 و2007: احتفظت الخدمة بالأسماء الظاهرة وعناوين الصور، ونقلت تسجيل الدخول إلى Yahoo ID. ثم بدأت في 2019 نقل المستخدمين إلى مدخل مستقل من جديد. من يزور المعرض رأى العنوان…
تاريخ
اشترت SmugMug موقع Flickr. بقي مفتاح الدخول عند Yahoo.
احتفظت الصور بعناوينها حين انتقل Flickr إلى مالك جديد في 2018. أما أصحاب الحسابات فظلوا يدخلون ببيانات اعتماد Yahoo. بيع الموقع لم ينقل تلقائياً نظام التحقق الذي يفتح لصاحب الصور باب إدارتها.
IETF
أبلغ RADIUS عن خطأ. على الوكيل أن يختار المحاولة التالية
يرسل جهاز النفاذ طلباً إلى وكيل RADIUS، فيعود الخادم التالي برسالة خطأ. يستطيع الوكيل أن يبحث عن اتصال آخر أو أن يرسل إلى عميله خطأً جديداً يشرح ما حدث. تمرير الحزمة التي وصلته كما هي أسهل، لكنه ينقل مسؤولية الاتصال المعطّل إلى طرف لا يملكه. مسودة جديدة في IETF تجعل قرار الوكيل…
IETF
أعطى السجلّ النقل عنواناً، وبقي النطاق في مكانه
يطلب مسجّل نطاقات تولّي اسم، فيجيبه الخادم بالرمز `201 Created` ورابط. ما أُنشئ قد يكون عملية النقل نفسها، لا تغيّر الجهة الراعية للنطاق. تفصل مسودة RPP لدى IETF بين الطلب وقرار الجهة الحالية والإخطار اللاحق وتأكيد استلامه. شاشة تقول «اكتمل النقل» بعد أول استجابة HTTP تعلن نهاية…
تاريخ
اشترت Red Hat نظامين أمنيين من Netscape. انفتح مصدر أحدهما أولاً
أعلنت Red Hat في سبتمبر 2004 اتفاقاً لشراء أصول Netscape Security Solutions، بينها خادم دليل ونظام لإدارة الشهادات. اكتمل البيع في ديسمبر. وفي يونيو 2005 أصبح مصدر Directory Server متاحاً بترخيص GPL مع عرض اشتراك سنوي للدعم، بينما بقي نشر تقنيات أخرى من الصفقة وعداً للمستقبل. فصل…
IETF
ثماني حزم MLS تغيّر مفتاح التشفير وتترك توقيع الباب القديم
تقترح مسودة IETF إحدى عشرة حزمة تشفير للمراسلة الجماعية. ثمانٍ منها تستخدم تغليف مفاتيح مقاوماً للحوسبة الكمية أو هجيناً، لكنها تُبقي التوقيع التقليدي. ثلاث حزم تضيف توقيعات ML-DSA. وفي مراجعة نوفمبر شرح واضعو المسودة أثر تزوير التوقيع القديم على حقبة لاحقة من المجموعة، وحددوا…
IETF
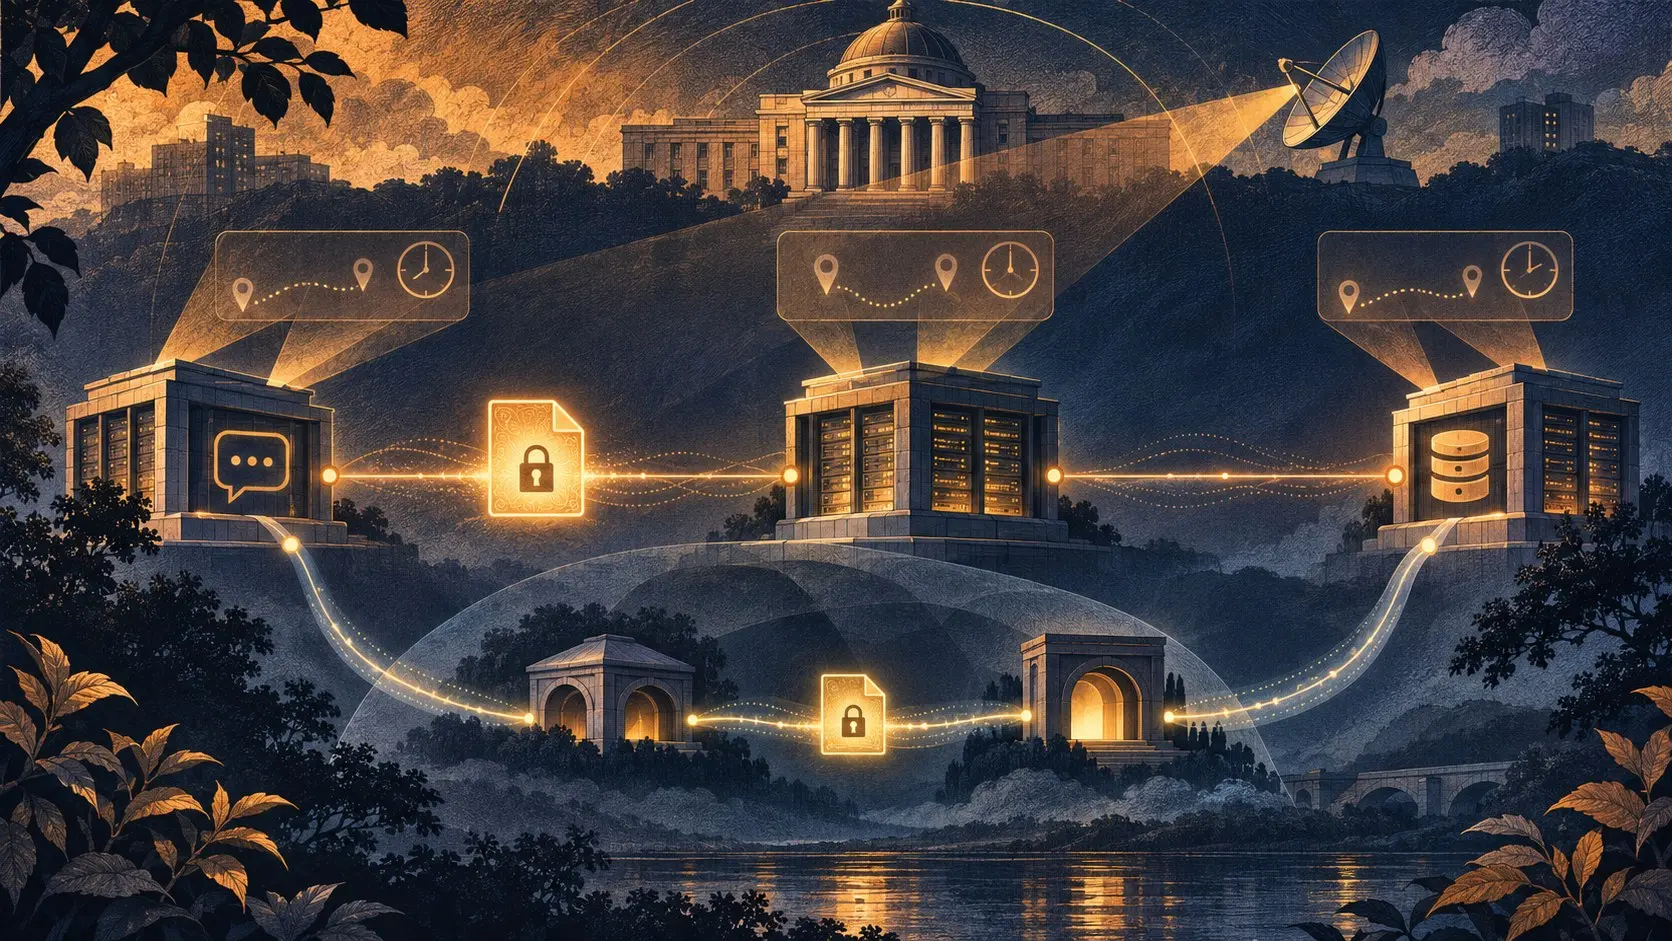
شُفّر الملف، لكن تنزيله سجّل أسماء الزوّار
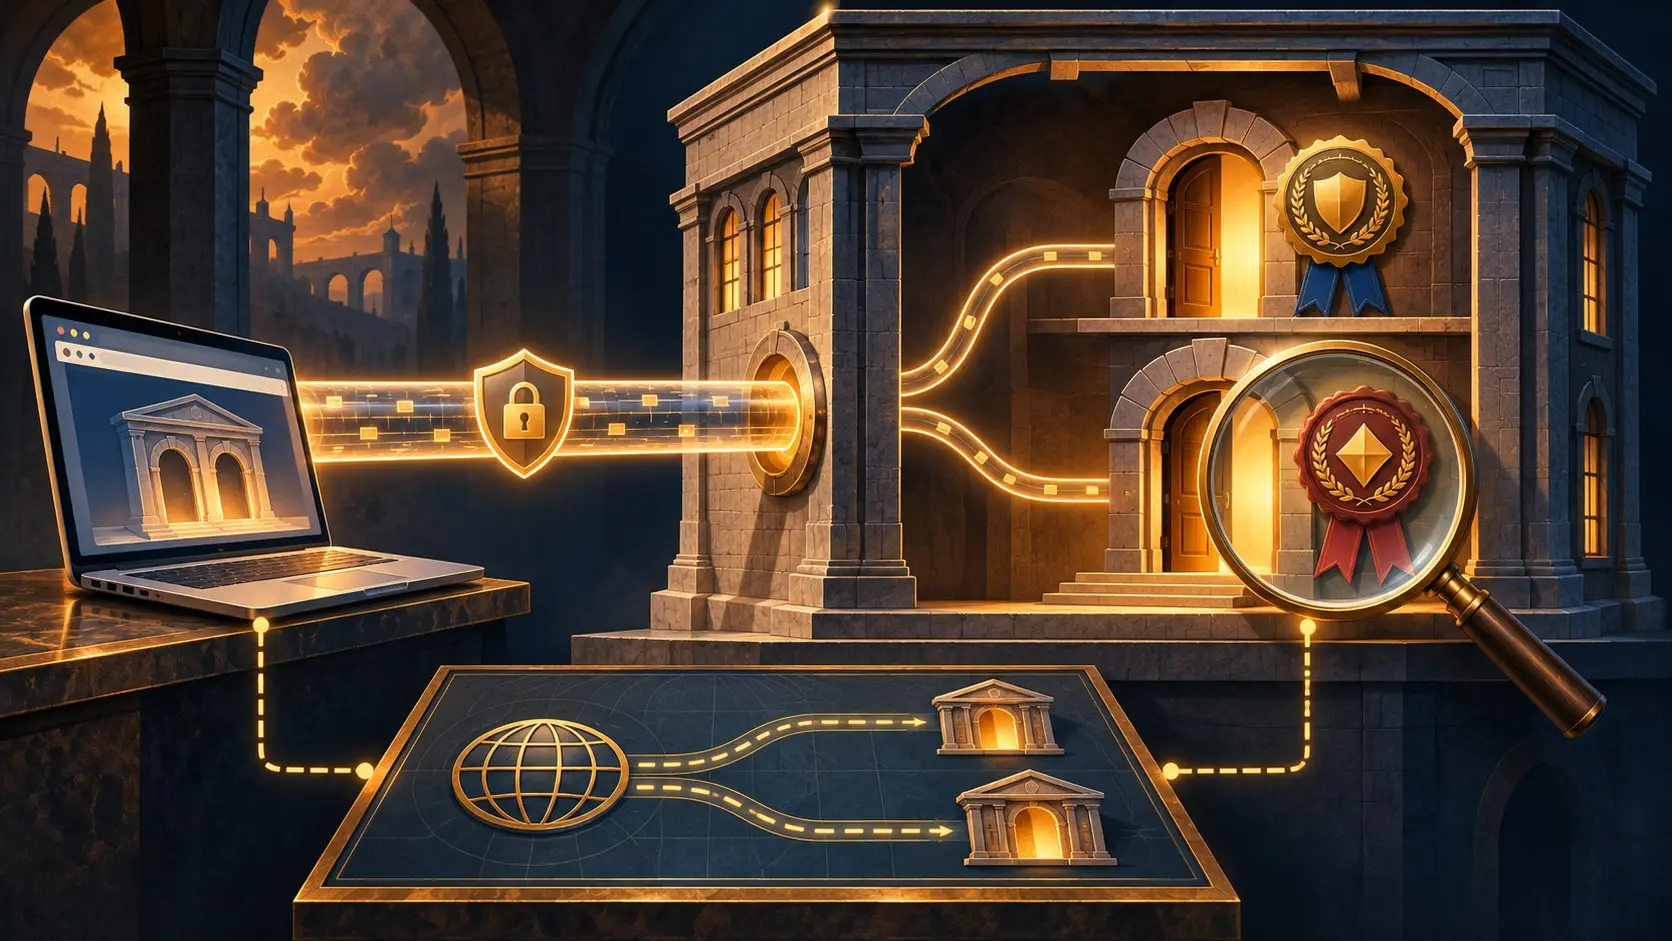
قد يبقى مرفق المحادثة بين خدمات مختلفة مشفّراً، بينما يكشف طلب استلامه عن قارئه. يضع مشروع MIMI ثلاثة مسارات لتنزيل المرفقات. في كل مسار تتغيّر الجهة التي ترى عنوان القارئ ووقت الطلب ووجهته. قرار الخصوصية هنا يتخذه مشغّل الطريق إلى الملف، لا رمز القفل الظاهر بجانبه.
IETF
انتقل CNAME، وبقي المفتاح لدى المزود القديم
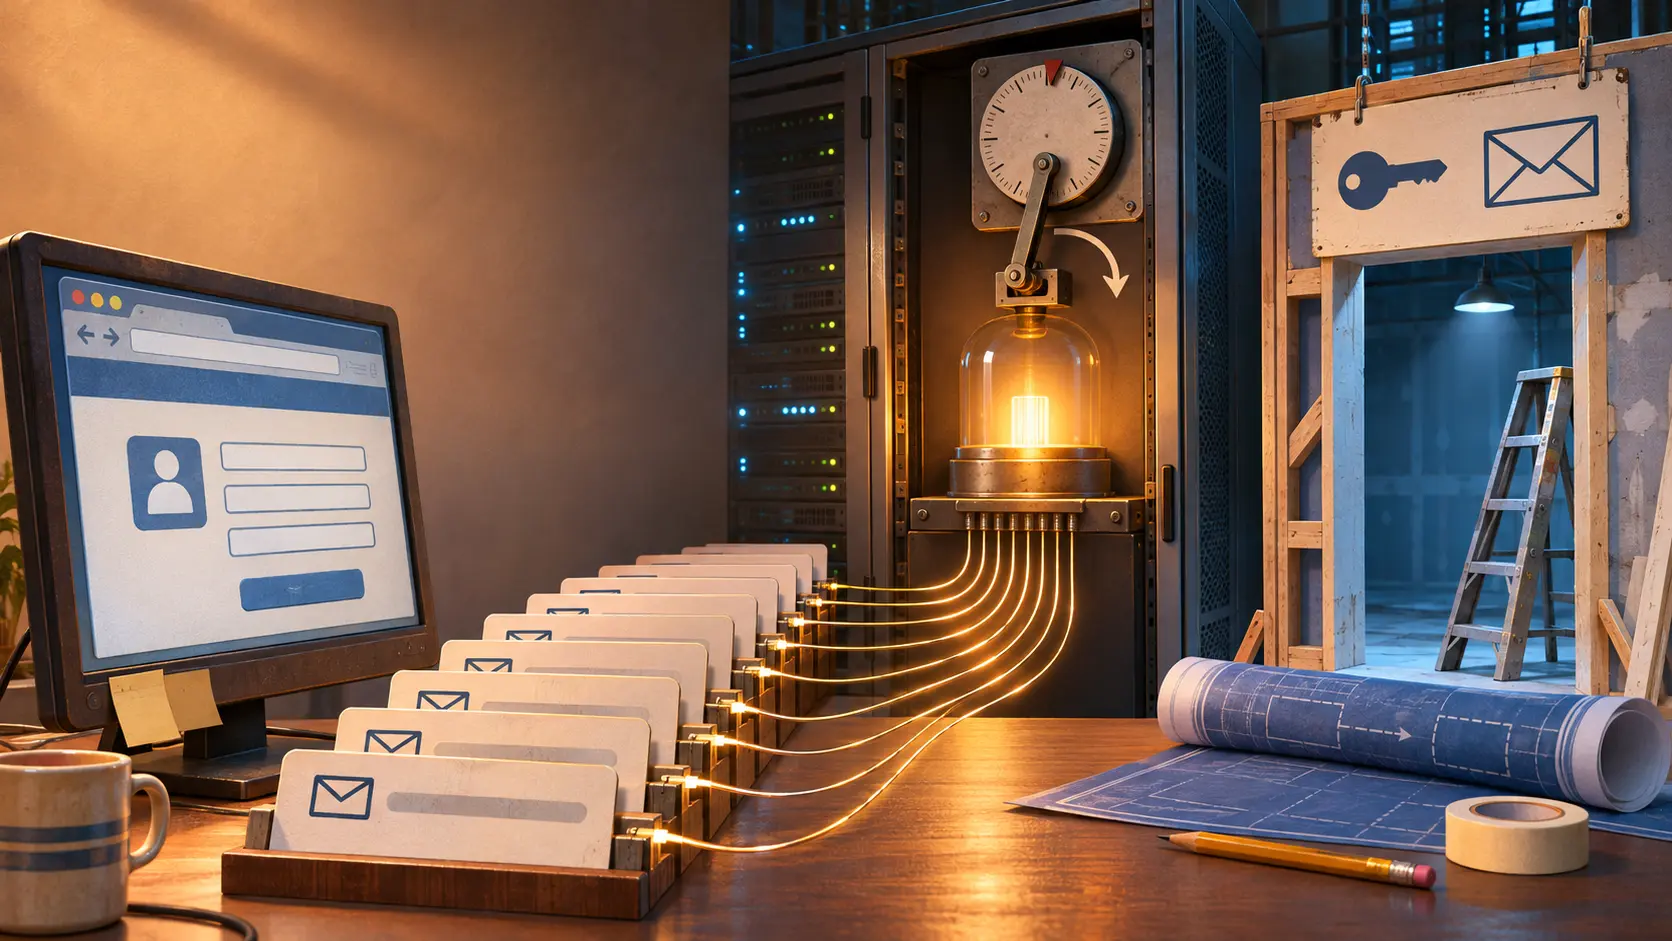
يغير مالك موقع الاسم المستعار في DNS إلى مزود جديد، فتذهب الاتصالات الجديدة إلى الطريق الجديد. لكن مسودة لـ HTTP/2 وHTTP/3 تعقد لحظة الوداع: يستطيع المزود السابق أن يعرض شهادة الموقع المغادر عبر اتصال فُتح لموقع آخر. قد ينفصل إثبات امتلاك المفتاح عن اختيار المالك الحالي داخل…
تاريخ
تركت Persona عناوين البريد للمواقع. فمن يثبت أصحابها بعد إطفاء الخدمة؟
قدّمت Mozilla Persona وعداً جذاباً: يدخل الزائر إلى الموقع من دون كلمة مرور جديدة لكل حساب، ويحتفظ الموقع بعنوان بريده الإلكتروني وصلته المباشرة به. حين أنهت Mozilla خدمتها المستضافة في 2016 بقي العنوان في سجلات المواقع، لكن الطريق الذي كان يثبت أن الزائر العائد يملكه صار له موعد…
اتجاهات الخدمات السحابية العالمية
فشل تسجيل الدخول. عدّاد رسائل Twilio لم يفشل.
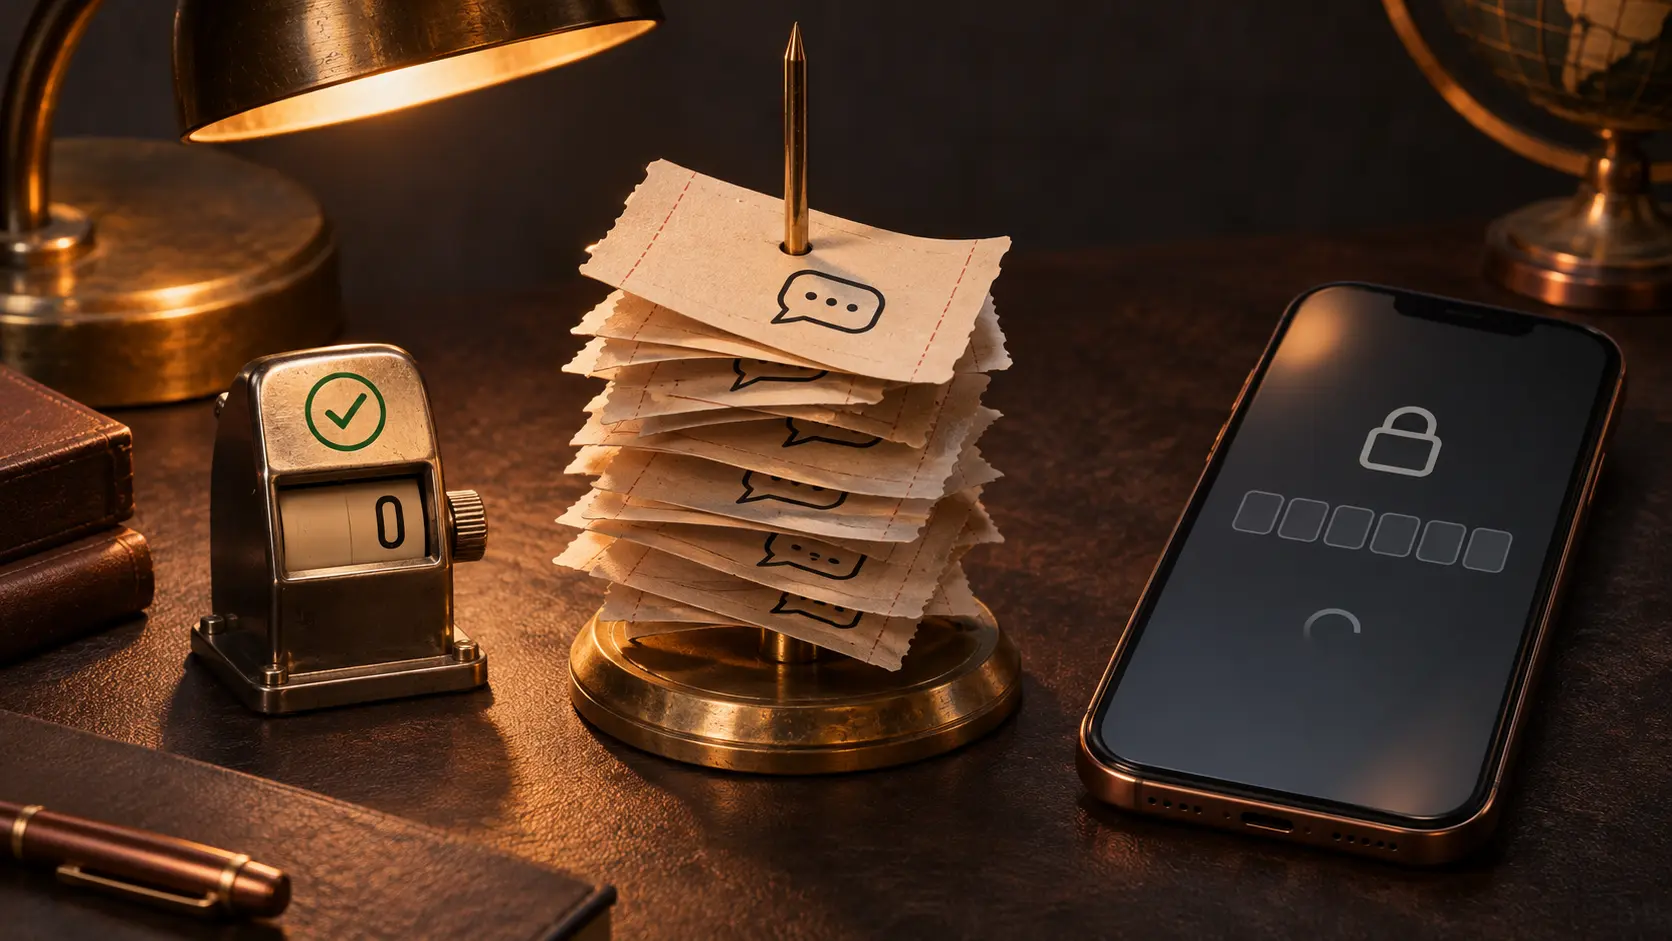
طلب مستخدم رمزاً، ثم طلب إرساله مرة أخرى، وغادر الصفحة. يسجّل فريق المنتج صفر عمليات تحقق ناجحة، بينما سُجّلت محاولتا إرسال. تضع Twilio الموافقة على الرمز ومحاولة إيصال الرسالة في خانتين مختلفتين من التكلفة.
اتجاهات الاتصالات الوطنية في أوروبا والشرق الأوسط
صندوق الأدلة في السويد قد يفتح قبل وصول فريق المناوبة.
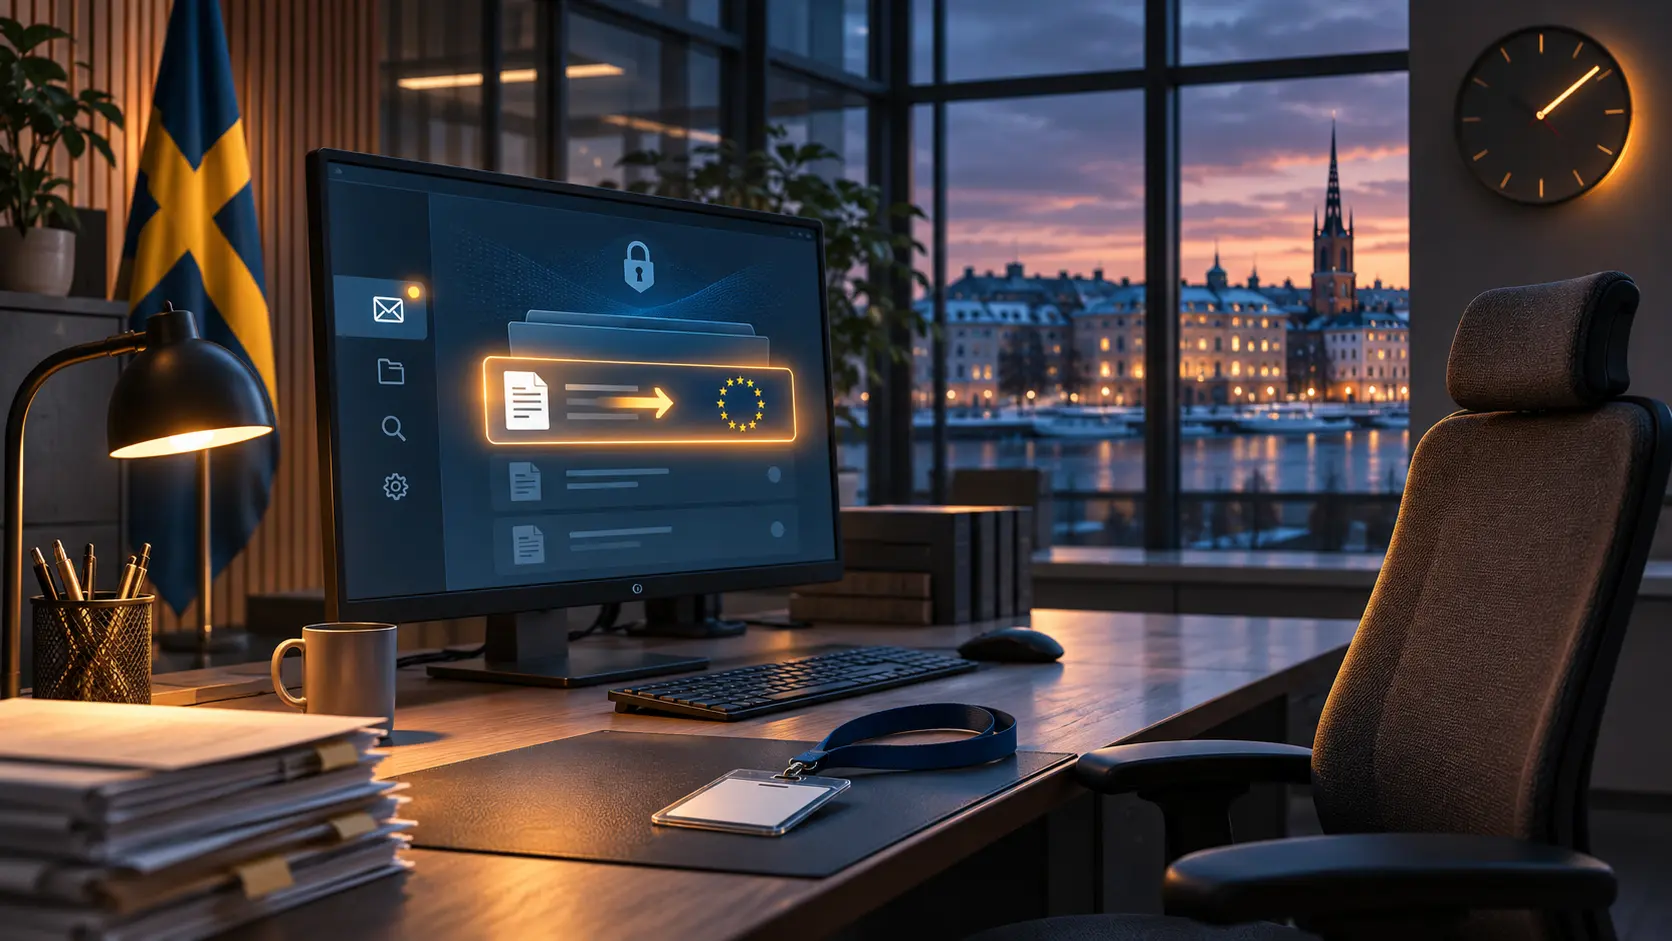
تسمح بوابة الأدلة الإلكترونية بوصول أوامر عابرة للحدود إلى مزود الخدمة. تقول الهيئة السويدية إن نقطة الاستلام قد تتلقى الطلبات فور تسجيل مدير الصلاحيات، فيما لا يزال عليه تعيين المستخدمين الذين سيتولون المعالجة. في الطوارئ، المهلة ثماني ساعات.

IETF
خادم EST يحمل طلب المفتاح، لكنه لا يملك ختم الموافقة
تقترح مسودة فردية مؤرخة في 2 نوفمبر مسارين للحصول على بيانات اعتماد مرتبطة بالإثبات عن بُعد. تمر الرسائل عبر EST، بينما يبقى قرار إصدار البيانات أو إخراجها من الخزنة لدى الجهة التي تملك سياسة الإذن.

IETF
التطبيق ثابت، وباب الوكيل يتبدّل من ملف صغير
مسودة فردية قُدمت إلى IETF في 2 نوفمبر تمنح وثيقة على أصل الخدمة دور تحديد العمليات المفتوحة للوكلاء. ومن يستطيع استبدال تلك الوثيقة يستطيع التأثير في الطريق الذي يراه الوكيل من دون إصدار جديد للتطبيق.

IETF
عُلّق الوكيل الأول. بوابة الخدمة لا تفحص إلا الوكيل الأخير.
تضع مراجعة نُشرت في نوفمبر لمسودة فردية لدى IETF حداً حاداً لفكرة سلسلة الوكلاء: يمكنها أن تروي مسار الطلب بعد وقوعه، لكنها لا تجعل حالة كل وكيل سابق شرطاً لدخول الطلب إلى الخدمة التالية.

تاريخ
ملأ الموقع متصفحك بملفات الارتباط، ثم رفض طلبك لأنك أعدتها إليه
قد تزرع الزيارة الناجحة سبب فشل الزيارة التالية. يطلب الخادم حفظ حالة صغيرة في المتصفح، فيعيدها المتصفح مع الطلب اللاحق، ثم يقرر المدخل أن الترويسات أكبر مما يستطيع قبوله. منذ عام 2012 تحمل هذه المواجهة الرقم HTTP 431. الرقم يصف الطرد العالق؛ أما تخفيفه فهو قرار الجهة التي ملأته.

IETF
السجلّ سليم، لكن من سلّم هاتفك أداة التحقّق؟
تعد شفافية المفاتيح بكشف الخدمة التي تعرض مفاتيح عامة مختلفة لمستخدمين مختلفين. مسودة جديدة لدى IETF تضع توزيع التطبيق نفسه تحت الفحص: الجهة المطلوب مراقبتها هي غالباً من يسلّم المستخدم برنامج المراقبة وإعداداته.

تاريخ
حفظت DoubleClick رفضك في ملف تعريف ارتباط. حظره قد يمحو الرفض.
كان الخروج من جمع البيانات لدى DoubleClick يعتمد على ملف تعريف ارتباط يسجل قرار المستخدم. في بعض المتصفحات، يحذف خيار رفض ملفات الارتباط كلها هذا الملف أيضاً. إذا عاد المستخدم لاحقاً إلى قبولها، وجب عليه طلب الخروج مرة أخرى. سجلت لجنة التجارة الفيدرالية الأمريكية هذه المفارقة في…

IETF
التفويض باقٍ، لكن هوية الوكيل انتهت عند باب التنفيذ
قد تقبل مؤسسة تفويض وكيل برمجي ثم تنتظر توقيعاً ثانياً قبل السماح بالفعل. خلال الانتظار تمضي ساعة أخرى: صلاحية هوية نسخة الوكيل التي تديرها الجهة المشغلة. مراجعة جديدة لمسودة إنترنت تجعل تلك الساعة جزءاً من قرار السماح الأخير.

IETF
الجذر موثوق، لكن الشهادة المرفوضة لا تحصل على بطاقة عبور ثانية
أضافت مسودة TLS قيداً صغيراً إلى إعادة الاتصال: معرفة الجذر لا تمحو انتهاء شهادة أو إلغاءها أو اختلاف الاسم الذي تحمله.