
الموضوع
الهوية الرقمية وبيانات الاعتماد
ضمن جانب الموضوع، تربط تحليلات موضوع الهوية الرقمية وبيانات الاعتماد المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.

IETF
نجح التحقق من الدليل. فمن يتحمّل مسؤولية الوسم؟
تستطيع شفافية المفاتيح إثبات أن إجابة الدليل متسقة مع سجل سابق، لكنها لا تعيّن وحدها صاحب السلطة ولا الطرف الذي اعتمد على الإجابة ولا من يلزمه الاستمرار في المراقبة. وهذه هي الفجوة التي أعادتها مراجعة IETF الأخيرة إلى الواجهة.
ملف القضية
سأل خادم الموارد عن الرمز، فأخبر خادم التفويض بوقت حضور المستخدم: RFC 9701
يمنح استبطان الرمز خادم الموارد حقيقة حديثة من جهة التفويض، لكنه ينشئ في المقابل إشارة مراقبة: من سأل، وعن أي رمز، ومتى. يضيف RFC 9701 توقيعاً وتشفيراً اختيارياً إلى الإجابة، ولا يلغي كلفة الخصوصية أو مسؤولية القرار المحلي.

IETF
صغرت الشهادة، لكن قرار الثقة لم يصغر
ملخص تحليلي لـ صغرت الشهادة، لكن قرار الثقة لم يصغر يشرح التطور، والأدلة العامة المتاحة للقراء، والمنظمات المعنية، والسياق الإقليمي، والتعرض للسوق، والعواقب التي قد تترتب على البنية التحتية. كما يربط سياق تحليلات IETF الإشارة بعمليات الشبكة، واستراتيجية المزود، وقرارات الحوكمة،…
IETF
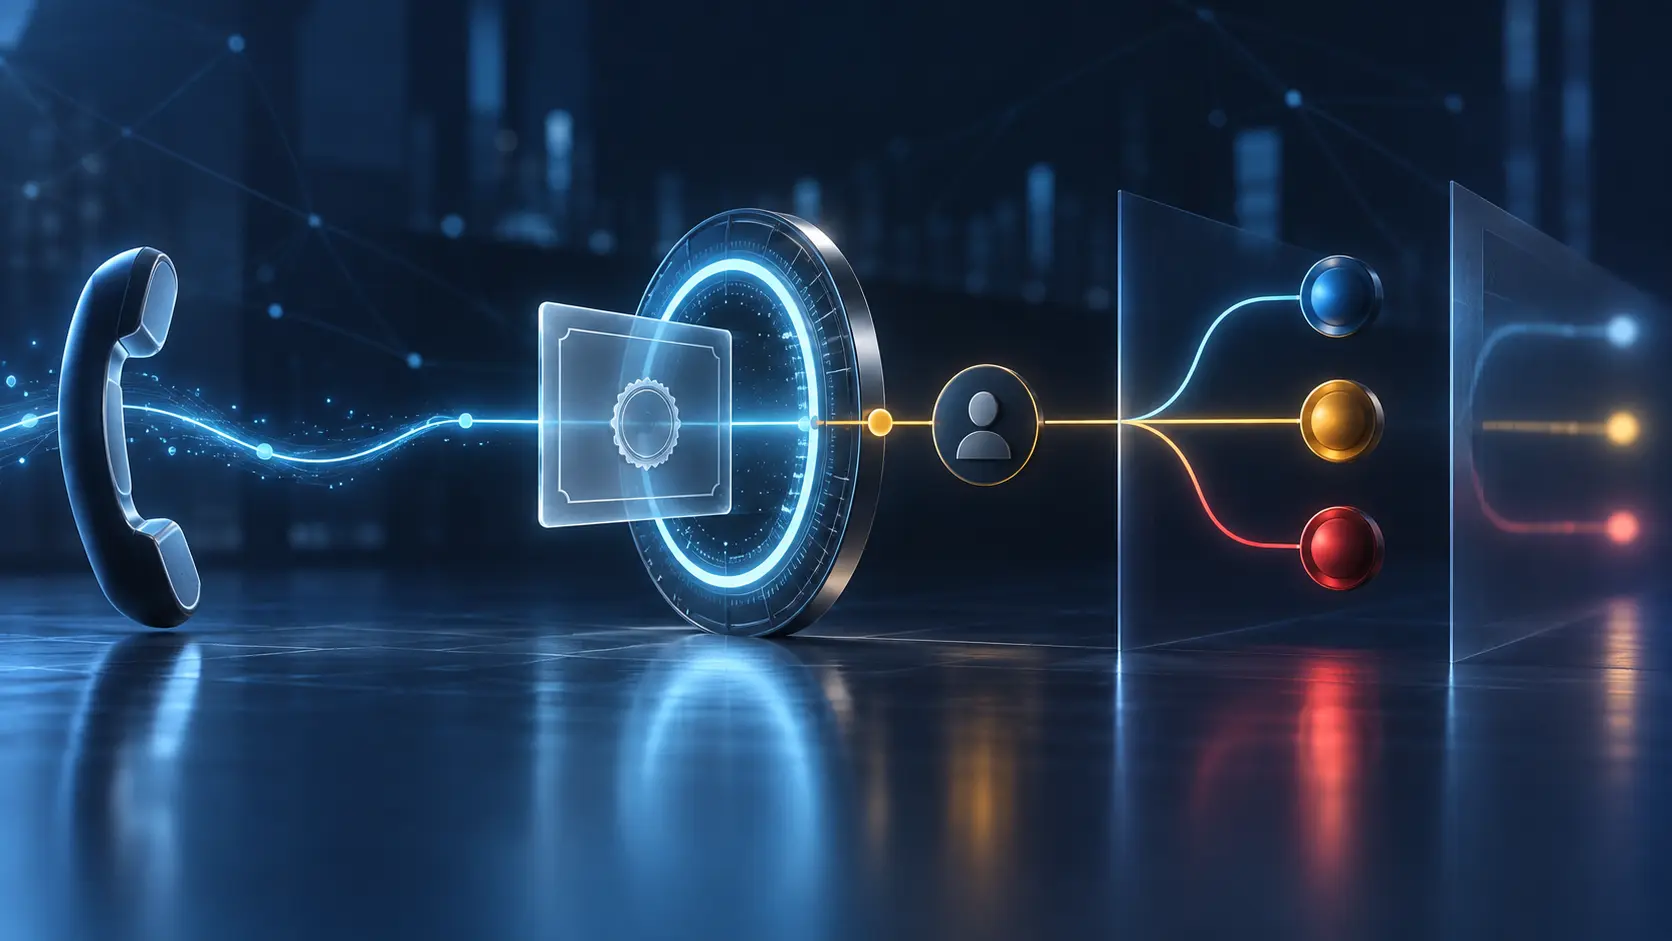
الشهادة ما زالت تشمل الرقم، لكن المكالمة لم تحصل على حكم
تضيف آلية OCSP المقترحة لنظام STIR دقة مهمة: يمكن السؤال عن صلاحية الشهادة لرقم هاتف بعينه، لا عن الشهادة في المجمل فقط. غير أن هذه الدقة لا تجعل خدمة الحالة تعرف المتكلم أو نيته، ولا تمنحها سلطة تقرير مصير المكالمة.

ملف القضية
ظهر اسم SHA3 صحيحاً، لكن حقل المعلمات حمل ادعاءً آخر
قد يتفق نظامان على معرّف الخوارزمية ويختلفان على الكائن الذي جرى تبادله فعلاً. يوضح RFC 9688 أن الغياب و`NULL` وقيمة التخصيص ليست أشكال عرض متكافئة، بل حالات بروتوكولية يجب أن تبقى قابلة للإثبات.

IETF
لم يظهر تعارض معياري، لكن مفتاح المصنع لم يحصل على درجة أمان
لم تجد IESG تعارضاً يمنع نشر تصنيف IRTF للمفاتيح ومراسي الثقة التي يثبتها المصنع. هذا قرار بشأن مسار النشر، لا ترتيب أمني للطرق الخمس ولا شهادة بأن المفتاح بقي سرياً داخل خط الإنتاج.

IETF
فكّ مستلم واحد تشفير JWE، لكن سياسة المستلمين لم تُحسم بعد
قد يعيد ظرف JWE متعدد المستلمين النص الواضح بعد نجاح مسار تشفيري واحد. يحدد ملف HPKE الجديد ما نجح في ذلك المسار، لكنه لا يثبت وحده أن كل مستلم إلزامي نجح، أو أن جميع الخوارزميات مقبولة، أو أن قائمة التوزيع المعتمدة لم تتغير.

IETF
إيصال SATP يثبت قول البوابة، لا سيطرة المستفيد على الأصل
في نهاية النقل، توقّع البوابة المستقبلة على إفادة بأنها أسندت الأصل الجديد إلى المستفيد المقصود. هذه إفادة قابلة للإسناد والمراجعة، لكنها ليست وحدها اختباراً بأن المستفيد صار قادراً فعلاً على التحكم في الأصل داخل شبكة الوجهة.
ملف القضية
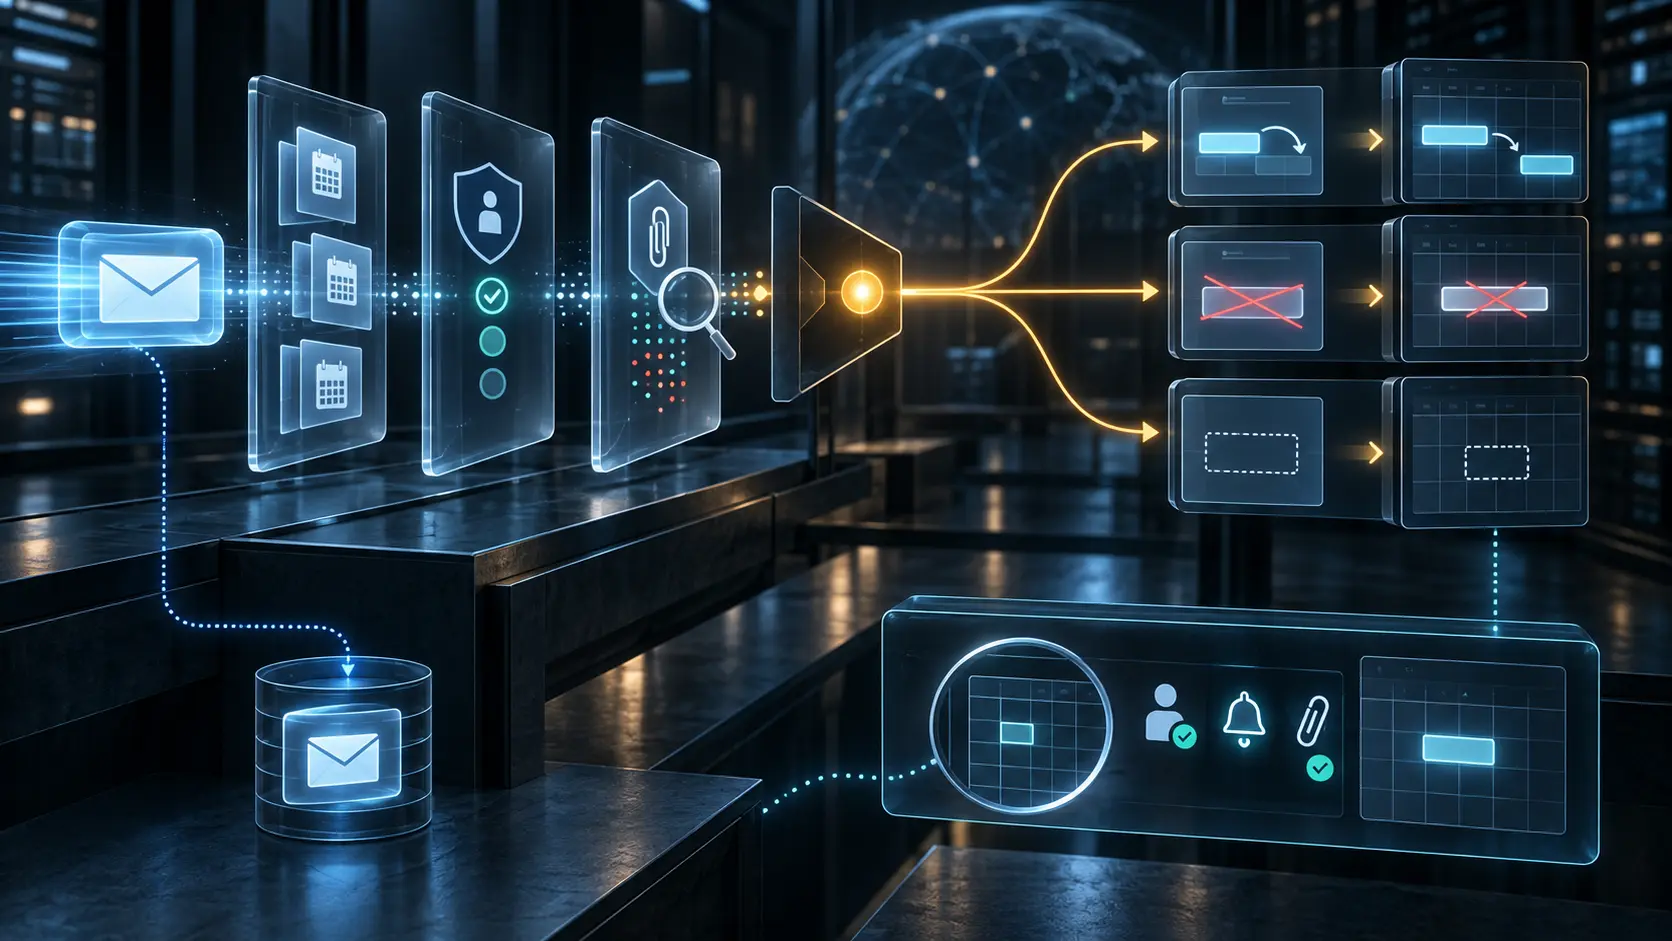
بدت الدعوة سليمة، لكن المرفق المضمّن كان كافيًا لإيقاف تعديل التقويم
يتيح RFC 9671 لـ Sieve معالجة بيانات التقويم القادمة بالبريد، لكنه لا يسمح لسلامة بنية الدعوة بأن تتجاوز سلامة ما تحمله. إذا كشف الفحص مرفقًا مضمّنًا خبيثًا، يجب ألا تُعالَج بيانات التقويم.

ملف القضية
انتهت الدقائق على الجهاز المفتوح، وبقيت المشاركة للمهاجم
تجعل RFC 9670 مشاركة كائنات JMAP قابلة للوصف عبر Principals وحقوق وإشعارات موحّدة. لكنها تحذر من أن وصولاً عابراً إلى عميل مفتوح يمكن أن يتحول إلى تفويض دائم؛ فنجاح حفظ `shareWith` لا يثبت أن صاحب الحساب قصد الجهة الجديدة أو لاحظها.

جمعية موارد الأرقام
التحقق بخطوتين باستخدام مفاتيح المرور في RIPE NCC: ما الذي يعمل بالفعل
في وثائق RIPE NCC الخاصة بالتحقق بخطوتين، يوجد عنوان قسم حرفي هو "Setting up 2FA with Passkey". قرأت خطوط فهرسة هذا العنوان كمؤسسة تايوانية في بطاقة دليل إعلامية، لكن الحقيقة أبسط وأهم: إنه دليل إعداد مفاتيح مرور (Passkeys) كعامل ثانٍ لحماية حسابات RIPE NCC Access، وهي نظام…
IETF
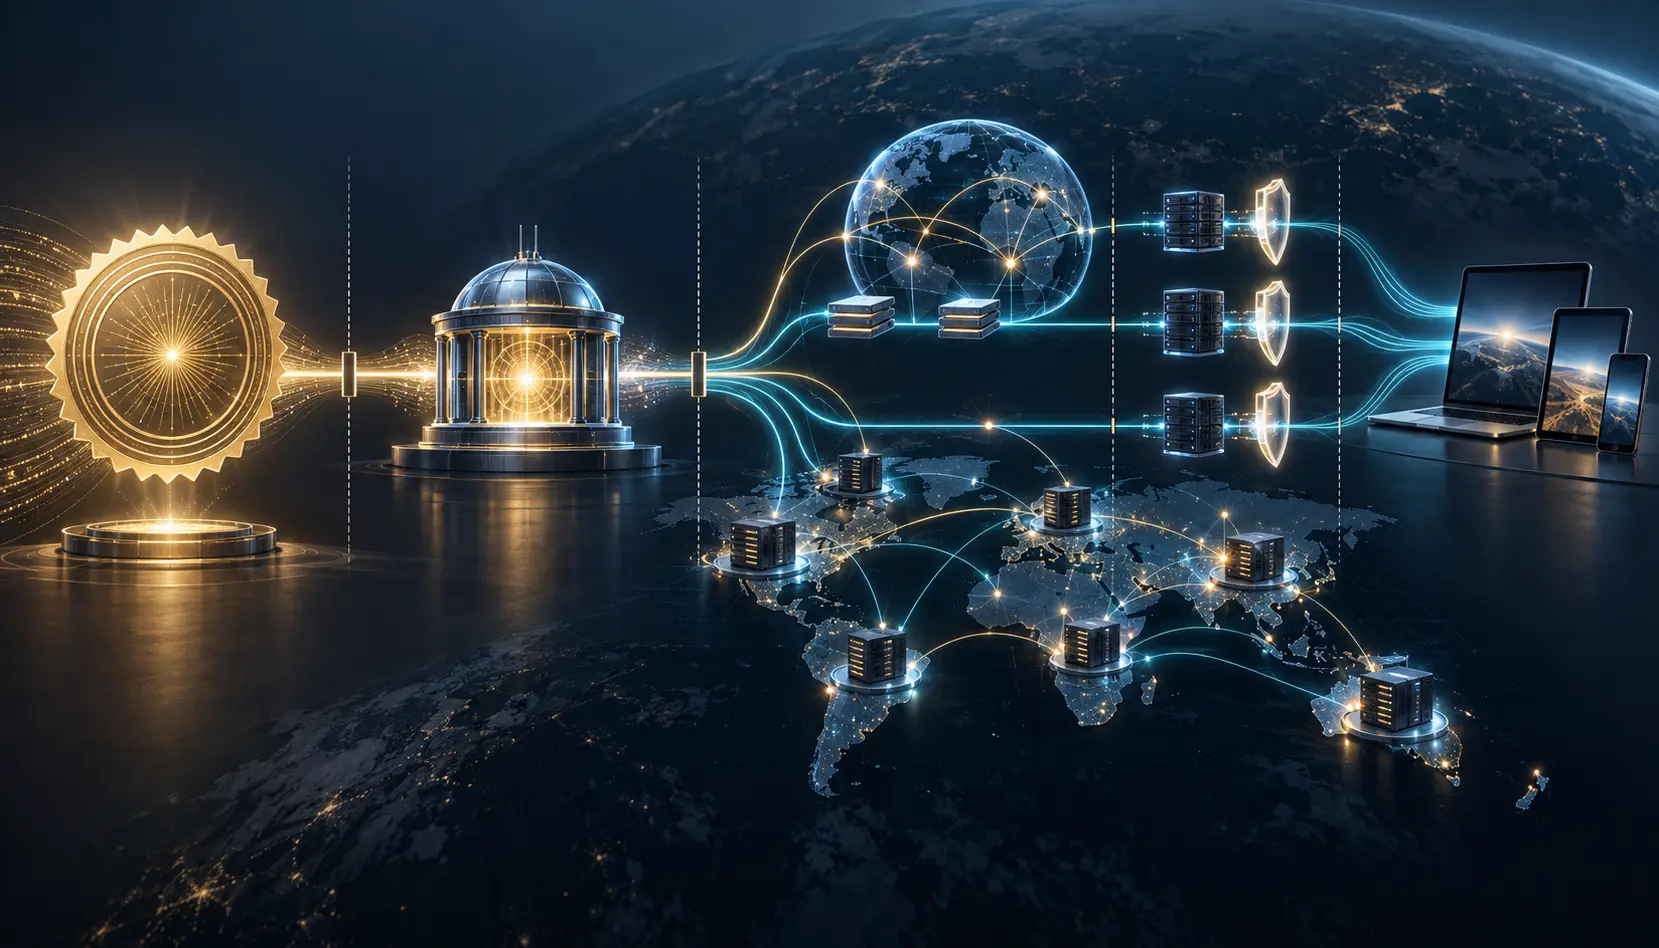
صدرت الشهادة، لكن سلسلة التسليم لم تكتمل
يمنح RFC 9538 شبكةَ توصيل محتوى في المصب مساراً منضبطاً للحصول على شهادة بمفتاحها هي، من دون استلام المفتاح الخاص طويل الأجل من الشبكة في المنبع. إلا أن ذلك لا يثبت مسار DNS ولا اكتمال النشر على الحواف ولا المحتوى الذي وصل إلى المستخدم.

ملف القضية
RFC 9646: توقيع CSR يثبت حيازة المفتاح ولا يمنح هوية الجهاز
نظر المدقق إلى طلب شهادة صحيح التوقيع وسأل السؤال الأصعب: من أنشأه، وبأي علاقة تمهيد موثوقة، ومن وافق على السمات التي ستصبح هوية تشغيلية؟ في RFC 9646 لا تكفي صحة التوقيع للإجابة. بل إن الرسالة التي تختار الخوارزمية والصيغة تصل في استجابة HTTP 400 لا يمكن توقيعها كبيانات التمهيد.

ملف القضية
RFC 9645: الضبط يمنح مسارات هوية متعددة، لكن الجلسة تنفذ مسارًا واحدًا
قد تُظهر لوحة الضبط شهادة ومفتاحًا عامًا خامًا ومفتاحًا مشتركًا لـ TLS 1.2 ومفتاحًا خارجيًا لـ TLS 1.3، وكلها صالحة ومصرح بها. لكن الاتصال الذي غيّر النظام لم يستخدمها جميعًا. السؤال القيادي ليس ما الذي كان ممكنًا، بل أي مسار نفذته الجلسة، ومن تحقق من هوية من، وأي صلاحية منحتها…

ملف القضية
RFC 9644 وحدود السلطة في إثبات اختيار خوارزميات SSH
قد يذكر سجل الحوكمة كل الخوارزميات المسموح بها، ويثبت نظام الإدارة أن الإعداد قُبل، وتعرض المنصة أن الجهاز يدعم الخيارات المطلوبة. ومع ذلك يبقى السؤال التنفيذي بلا جواب: ماذا عرض كل طرف في الجلسة، وما الذي اختير في كل اتجاه، وأي مفتاح مضيف ظهر، وهل وصلت العملية إلى نتيجة نافعة؟…

ملف القضية
استُعيدت الشجرة، ولم تعد سلطة المفاتيح: RFC 9642
يوحّد RFC 9642 تمثيل المفاتيح المركزية والمضمنة والشهادات والقيم المشفرة والمفاتيح المدمجة في نموذج YANG. وقد تعود كل العقد إلى جهاز بديل بينما يبقى مفتاح تشفير المفاتيح مرتبطاً بالمفتاح الأساسي القديم، فلا تعود القدرة التشغيلية التي توحي بها الشجرة.
ملف القضية
نجح المرجع إلى مرساة الثقة، لكن قبول الطرف لم يُثبت بعد: RFC 9641
يستطيع RFC 9641 أن يثبت أن مرجعًا في شجرة YANG يصل إلى كيس معروف من الشهادات أو المفاتيح العامة. لكنه لا يسجل، بمفرده، أي نسخة من المرساة استُخدمت في جلسة بعينها، ولا وقت التحقق، ولا اسم الخدمة المتوقع، ولا سياسة الإبطال، ولا سبب قبول الطرف أو رفضه. صلاحية المرجع هي بداية ملف…

ملف القضية
نجاح فحص الاعتماد لا يحدد من يتحمل الخطر
تفصّل مسودة جديدة من W3C تهديدات منظومة الاعتمادات القابلة للتحقق. أهم ما تكشفه هو الفاصل بين سلامة البيان المشفّر والقرارات التي يجب أن يتخذها المُصدِر وبرنامج المحفظة والجهة التي تعتمد البيان.

ملف القضية
إيصالان صحيحان للخصوصية أعادا تركيب هوية واحدة: RFC 9614
قال سجل المرحّل حقيقة صحيحة: رأى اتصال المستخدم ولم ير محتوى الطلب. وقال سجل البوابة حقيقة صحيحة ثانية: رأى الطلب ولم ير الاتصال المباشر للمستخدم. ثم وُضع السجلان على خط زمني واحد، فتطابق حجم نادر مع لحظة نادرة. لم يكن أي من الإيصالين كاذباً، لكن جمعهما أعاد بناء الشخص والفعل.…

IETF
فشل التبادل الآمن، فأعاد المسار البديل كشف تخمين كلمة المرور
يغلق RFC 9588 مساراً لاختبار كلمة مرور Kerberos من دون اتصال، لكن الرجوع إلى الطابع الزمني المشفر بعد الفشل قد يعيد فتحه.