
全球公司
全球公司
全球公司情报涵盖全球互联网基础设施市场的互联网基础设施运营商、云服务提供商、电信网络运营商、数据中心公司、注册机构、联盟、标准制定机构及机构市场参与者。它阐述各类组织如何通过服务布局、网络覆盖、所有权、合作关系、基础设施投资、客户依赖、采购风险、连续性风险、竞争、政策压力及资本投入等要素参与基础设施市场。读者可按市场角色、地区、公开证据、运营约束和战略相关性查阅组织档案,同时将长期公司记录与纯事件报道分开。每家组织均可从运营业务、风险敞口、可能依赖它的客户或合作伙伴、佐证其公司记录的来源,以及值得后续跟进的关系、投资、监管信号或服务变化等方面进行比较。最终,本页面为买家、运营商、投资者、分析师和关注治理的读者提供内容翔实的公司研究信息,帮助他们了解谁控制基础设施容量、哪些证据印证公开记录、组织如何融入区域数字经济,以及哪些变化可能影响采购、服务连续性、合规、竞争或资本规划。

最新报道
全球公司最新动态
1,932 篇文章

全球机构
FedEx TNT 与 NotPetya:继承网络风险的物流成本
联邦快递并非仅在新收购的子公司遭遇恶意软件事件。2017 年 6 月的 NotPetya 攻击暴露了这样一个治理问题:在收购一个正在运营的物流网络,但其身份、订舱、财务、客户服务和恢复控制尚未完全融入收购方运营模式之前,购买它会带来怎样的风险。TNT Express 仍在运送一些货物,但服务降级、人工应急措施、货量损失、开票延迟以及数据恢复的不确定性,使该事件成为对谁应对交割后继承的技术风险负责的一次检验。

全球机构
本田勒索软件中断:办公室 IT 与工厂连续性的关联
本田 2020 年 6 月的网络攻击不仅是一次办公室网络事件,也不仅是工厂车间的故事。本田后来向投资者表示,这次攻击在个人电脑访问本田内部系统时广泛影响了它们,并导致包括生产基地在内的多处业务运营暂时停止。这使得该事件成为一个有用的问责测试:谁控制了全局网络分段、工厂重启纪律、供应商与经销商沟通、服务连续性,以及在可信内部访问成为生产风险后,能证明生产安全恢复的证据?
全球机构
2FAST A/S 保留活跃的/21 前缀,但由 GlobalConnect 承载
2FAST A/S 保留活跃的/21 前缀,但由 GlobalConnect 承载 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球机构情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

全球区域 ISP
Dontv-Prim SRL 使本地连接账单依赖上游路由和现场维修
Dontv-Prim SRL 使本地连接账单依赖上游路由和现场维修 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球区域 ISP情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

全球机构
Ascension 让勒索软件恢复成为床边护理连续性问责的考验
Ascension 2024 年的勒索软件攻击首先是一个护理连续性事件,其次才是一个隐私通知事件。公开记录显示急诊分流、停机程序、电子病历不可用、药房和医嘱工作流中断、分阶段电子病历恢复、后来的患者和员工数据通知,以及财务恢复记录。问责问题不在于是否犯罪分子造成了攻击,而在于谁控制了临床降级、恢复顺序、患者通知、合作伙伴重连、证据边界,以及在数字病历暂时不可用时确保护理工作的责任。
全球区域 ISP
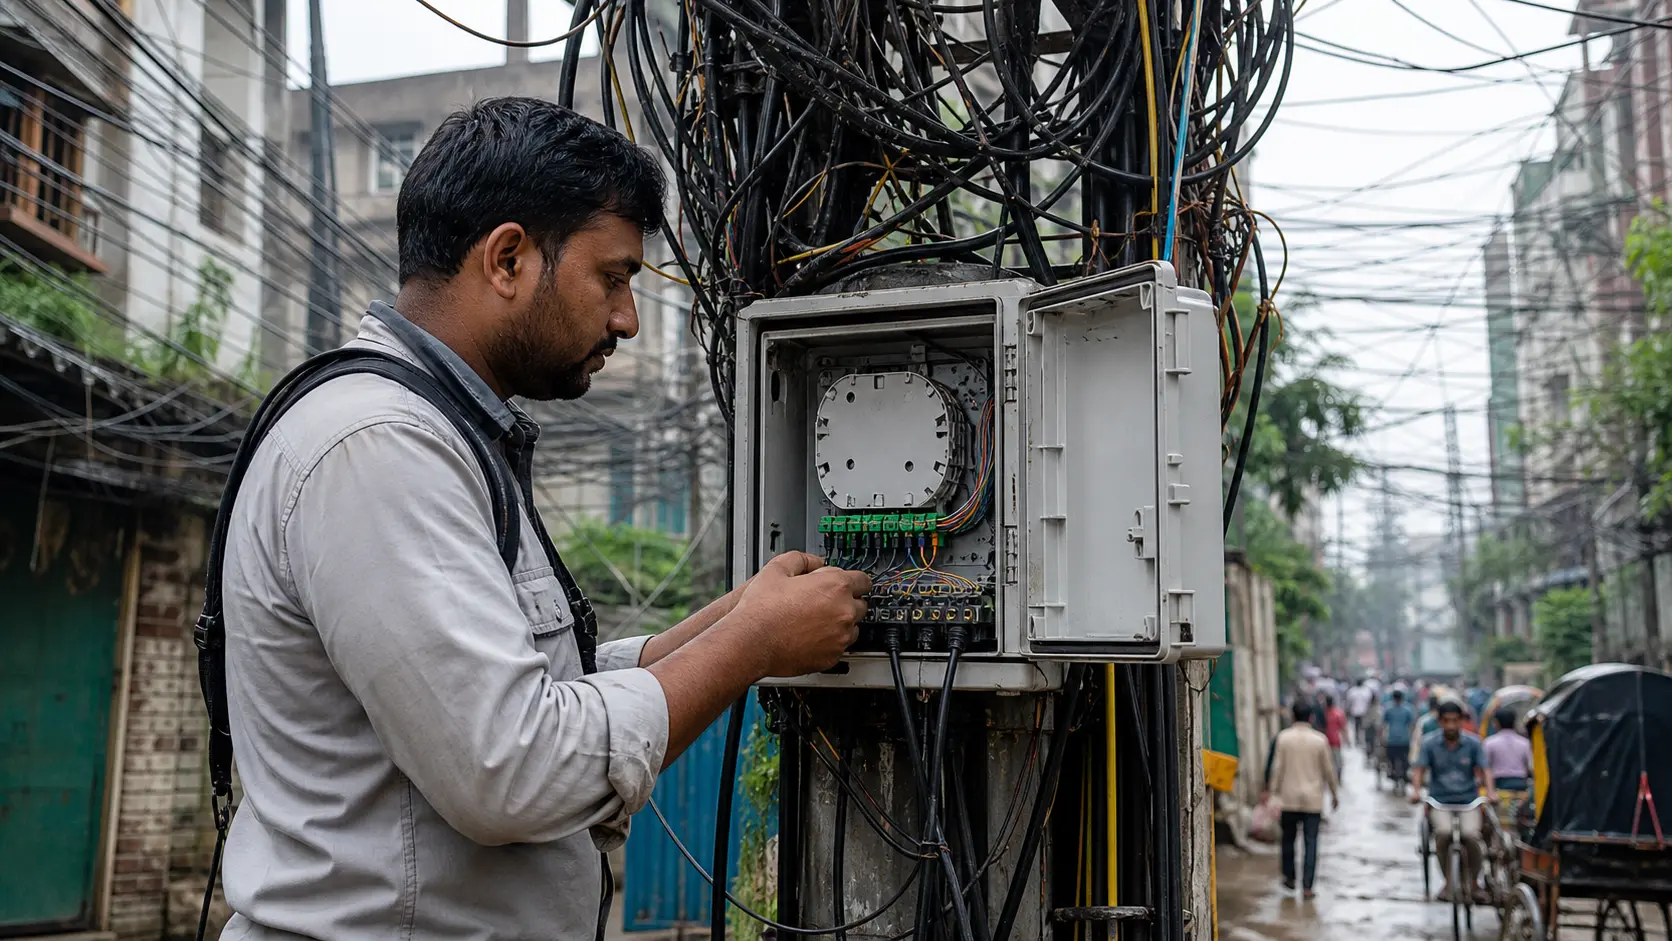
AP Info Internet Service 让本地连接账单取决于上游路由与现场维修
在米尔普尔,低廉的月宽带价格只是更长链条的可见一端:客户引入线、邻里接入点、租用传输、国内交换、国际转接以及维修各环节的人员。AP Info Internet Service 可被认定为达卡的一家运营提供商,但公开记录支持的是本地网络评估,而非声称具有可靠区域恢复能力的证明。

全球机构
MERCK 与 NotPetya:恶意软件损失成为保险问责测试
MERCK 的 NotPetya 记录并非又一个普通的恶意软件道德剧。这是一个具备异常具体公开证据的制药业持续性经营与保险措辞案例:SEC 申报文件量化了销售与制造影响;新泽西州上诉法院意见描述了恶意软件路径、感染机器规模、财产险方案结构及战争除外条款争议;后来的和解结束了剩余赔付之争,但未公开最终付款分配。问责问题在于谁控制了企业韧性、药品供应持续性、恶意软件响应、损失证据、保险措辞以及恢复成本是否属于保单范围内的证明。

全球云服务
Western Digital 使个人存储依赖于云恢复决策
Western Digital 的 2023 年网络安全事件暴露了个人和小型办公室存储中一个隐蔽的依赖关系:一款围绕本地所有权营销的设备可能仍依赖云服务进行远程访问、账户恢复、商店交易、更新和客户信任。当 Western Digital 在未经授权的访问后将系统和服务从公共互联网断开时,My Cloud 用户失去了访问路径,在线商店停止服务,随后客户数据库曝光使恢复既是一个正常运行时间问题,也是一个数据责任问题。

全球云服务
F5 BIG-IP 暴露的管理平面成为客户控制责任考验
F5 的 BIG-IP CVE-2022-1388 紧急事件表明,当管理接口可访问、权限边界失效且公开利用代码迅速出现时,应用交付控制器如何成为控制平面的负债。问题不仅是 F5 是否发布了严重漏洞,而是客户、服务商、公共机构和托管服务团队是否将边缘管理平面视为这样的基础设施:其沦陷需要补丁、取证审查、凭证轮换,有时还需要重建,而非仅仅是一次常规的设备更新。

全球机构
Air Zone Internet 公司记录早于 AS134852 路由终止
Air Zone Internet Private Limited 于 2019 年被印度公司注册处注销,但其以 AirZone 为标签的自治系统持续广播路由至 2024 年 3 月,且其地址分配在 APNIC 记录中仍为活跃状态。这一序列并不能证明存在持续运营的宽带服务。它展示了德里一家网络的注册、许可、路由和号码资源记录如何以不同步调演变。

全球机构
Garmin 与将可穿戴设备变为服务基础设施的勒索软件中断事件
Garmin 2020 年 7 月的网络攻击被人们记为一次勒索软件中断,但更为持久的教训在于消费品设备内部隐藏的服务基础设施。健身用户可以继续记录锻炼,飞行员可以继续使用已安装的航空电子设备,而航海和户外用户仍拥有他们的硬件。然而,同步、航空数据库访问、支持、网站、开发者渠道和状态沟通全都依赖于 Garmin 必须恢复、解释并再次信任的集中式系统。
全球机构
Internet Connectivity Engineering 让本地连接账单取决于上游路由和现场维修
Internet Connectivity Engineering 听起来像一个宽带承包商的名字,但公开证据表明并非如此:它实际上是一个旧有的、未经验证的 Intel Corporation 联系标签,以及一个在 20 世纪 90 年代末设计企业互联网网关的团队,并非一家销售本地接入的公司。

全球区域 ISP
Global Telecom Brokers 让本地连接费用取决于上游路由和现场修复
巴尔的摩地区的客户现在可以在 Xtel 品牌下获得支持,而其数据包仍然源自注册到 Global Telecom Brokers 的自治系统。这种身份分离并非文书上的奇闻:它说明为什么企业连接账单的可靠性仅取决于其背后的本地接入所有者、建筑入口、供电设备、上游路径和维修人员。

全球国家电信
巴基斯坦电信与 YouTube 路由劫持:溢出国家边界的事故
2008 年的 YouTube 路由劫持事件始于一项国家封锁指令,却因互联网控制平面接收了一条由错误来源发起的更具体路由宣告,演变为全球路由故障。巴基斯坦电信为 YouTube 的部分地址空间发布了一条路由,PCCW Global 将其传播至全球。世界各地的路由器更倾向于这条更具体路径,导致 YouTube 流量被大规模重定向。YouTube 随即通过反制宣告紧急恢复,而上游运营商最终撤回了错误路由。问责重点不仅在于谁发布了宣告,更在于谁对路由发起、上游过滤、政府指令、全球传播和紧急修复拥有实际控制权,以及路由安全机制为何迟迟未能普及。

全球云服务
IBM Cloud 通过数据中心和传输的物理限制销售区域选择
IBM Cloud 为客户提供了可见的区域、可用区和经典数据中心代码的地理分布,但有意义的尽职调查问题从位置菜单之后才真正开始。一个区域只有在其所选建筑、配置、电力系统、骨干路径、私有入口、恢复目标和支持流程能够承载客户实际试图抵御的故障时,才能对工作负载具备弹性。

全球云服务
Akamai 与误报:边缘安全如何成为可用性风险
防护控制可能因漏过恶意流量或将合法流量误判而失效。Akamai 的公开记录包含两类问责信号:2026 年 Bot Manager 误报导致合法流量被拒;2021 年 DDoS 防护路由故障和 DNS 中断均使受保护站点不可用。核心问题是边缘安全决策实为生产可用性决策,故障后必须明确谁掌控规则发布、影响范围、回滚、绕过路径和补偿。
全球区域 ISP
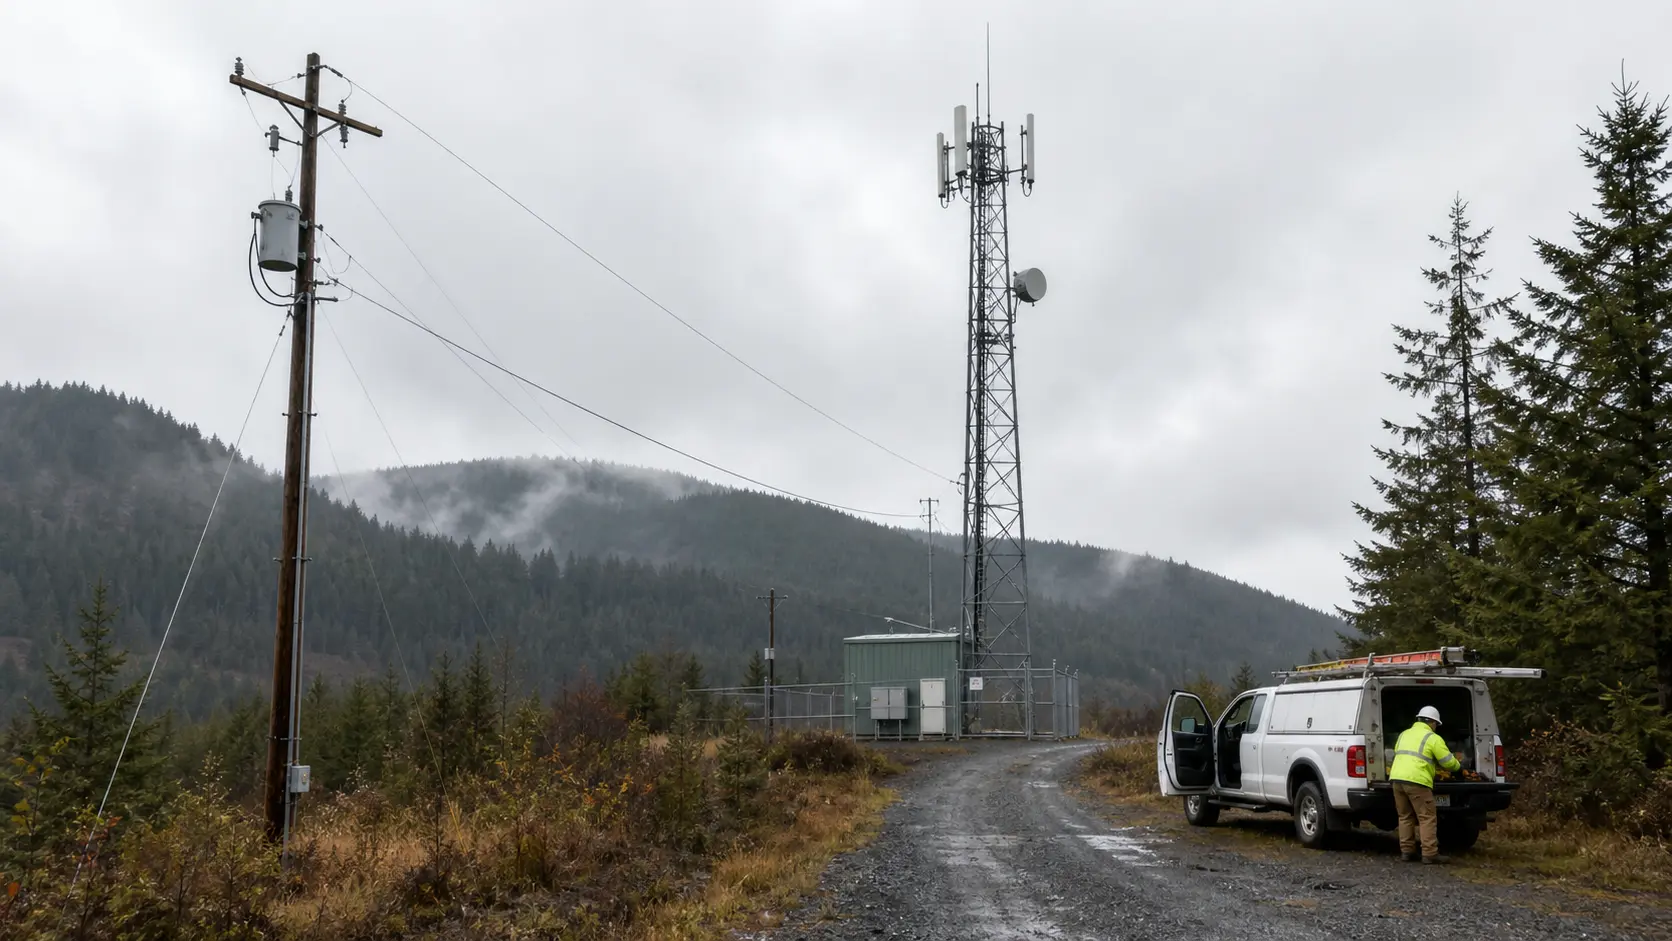
Washington Broadband 必须证明铁塔或光纤路径失效后的农村覆盖能力
Washington Broadband 不再是那个在电缆和光纤设施转移给 Charter/Spectrum 之前的混合型 Yakima 谷运营商。剩下的是一家本地运营的固定无线网络,拥有可见的互联网边缘、声称的 35 座铁塔覆盖和数千客户。其更硬的证据不再是广告中的速度档次,而是当通常的铁塔、电力供应、回程路由或修复路径失败时,农村连接是否仍然有效。

全球云服务
Okta 支持系统入侵暴露了云身份背后的隐藏依赖
2023 年的事件并未破坏 Okta 的生产服务,但它展示了支持工作流程、诊断文件以及可重复使用的管理员会话如何成为客户依赖 Okta 保护的身份系统的替代路径。

全球机构
全球航运失去数字记忆的那一天:Maersk、NotPetya 与运营问责
2017 年 6 月 27 日,NotPetya 并未控制 Maersk 的船舶,而是做了更值得深思的事:它抹去了对一个全球航运网络而言至关重要的共享数字上下文的访问能力,这一上下文用来接受订舱、识别货物、开启码头闸口、协调设备并告知客户下一步动态。Maersk 的非凡重建努力防止了一场企业灾难演变为更长时间的物流危机,但这起事件仍是对共同模式故障、恢复身份、手动连续性以及当一家系统重要性运营商丧失运营记忆时转嫁给公共机构和中小企业成本的一次问责研究。
全球云服务
Kaseya VSA 与管理服务内部的责任差距
2021 年 7 月的 Kaseya VSA 勒索软件事件表明,普通小企业可能承受着数个合同之外的软件供应商和托管服务提供商的安全与连续性决策,却几乎没有管理该风险所需的可见性或影响力。