
全球公司
全球公司
全球公司情报涵盖全球互联网基础设施市场的互联网基础设施运营商、云服务提供商、电信网络运营商、数据中心公司、注册机构、联盟、标准制定机构及机构市场参与者。它阐述各类组织如何通过服务布局、网络覆盖、所有权、合作关系、基础设施投资、客户依赖、采购风险、连续性风险、竞争、政策压力及资本投入等要素参与基础设施市场。读者可按市场角色、地区、公开证据、运营约束和战略相关性查阅组织档案,同时将长期公司记录与纯事件报道分开。每家组织均可从运营业务、风险敞口、可能依赖它的客户或合作伙伴、佐证其公司记录的来源,以及值得后续跟进的关系、投资、监管信号或服务变化等方面进行比较。最终,本页面为买家、运营商、投资者、分析师和关注治理的读者提供内容翔实的公司研究信息,帮助他们了解谁控制基础设施容量、哪些证据印证公开记录、组织如何融入区域数字经济,以及哪些变化可能影响采购、服务连续性、合规、竞争或资本规划。

最新报道
全球公司最新动态
1,933 篇文章

全球数据中心
RAC 数据中心 AND CLOUD SERVICES OPC PRIVATE LIMITED 必须证明其宣传的数据中心容量能否在电力与运营商限制下生存
RAC 数据中心 AND CLOUD SERVICES OPC PRIVATE LIMITED 必须证明其宣传的数据中心容量能否在电力与运营商限制下生存 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球数据中心情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

全球云服务
IBM-SG-AP IBM Sinapore Server Farm 销售托管容量,但仍依赖机架、传输和维修窗口
IBM-SG-AP IBM Sinapore Server Farm 与其被视为独立的设施品牌,不如说它是面向新加坡的 IBM Cloud 基础设施足迹:IBM 在裕廊东记载了经典的 `sng01` 位置,在全球销售专用裸机容量,通过 Direct Link 和 Transit Gateway 支持经典和 VPC 连接,并继承了公共记录中与 Digital Realty 的 29A 国际商业园区站点相关联的 SoftLayer 时代托管容量。这项服务看似云订单,但风险仍在于机房、交叉连接、路由器、备件、支持案例以及客户控制的恢复计划。
全球云服务
Ubiquiti 内部敲诈:云设备披露的责任考验
Ubiquiti 2021 年内部敲诈事件的核心教训:云凭证、设备管理、客户通知和起诉记录交织时,责任取决于证据路由的清晰度。
全球云服务
MOVEit 使托管文件传输成为信任边界问责问题
MOVEit Transfer 专为敏感文件交换而设计,这就是为什么其 2023 年利用活动不仅仅是一个软件漏洞故事。该事件将一个可信的传输边界变成了公共机构、养老金系统、学校、承包商和企业的披露路径,这些组织曾将敏感数据的传输委托给一个产品,然后不得不证明什么数据被传输过。

全球云服务
Trend Micro 的真正考验:被认可的安全决策
Trend Micro 投入多年从单点防护转向 Trend Vision One,一个更广泛的企业安全平台,承诺在统一操作界面上提供端点、邮件、云、网络、身份、威胁情报和响应上下文。有用的问题不在于 TREND MICRO INCORPORATED 能否描述一个 AI 时代的安全平台。而在于安全团队能否凭借足够的证据、范围、权限和回滚纪律,从该平台接受一份检测、调查或响应记录,以在真实企业环境中采取行动。

全球云服务
Yael Software & Systems 在平台项目成为公认工作流时经受考验
Yael Software & Systems LTD. 处于企业技术领域的尴尬中间地带:与 Salesforce、Microsoft、Oracle、AWS、Google Cloud、NetSuite、TIBCO、Jedox 等供应商足够接近,但其价值不在于这些平台能否展示有用功能,而在于 Yael 能否将多供应商的软件、数据、身份和支持决策转化为客户团队切实采纳、重复执行并在实施团队离开后仍能维护的工作流。

全球云服务
DipEx 的检验标准是区域设施运营状态,而非数据中心声明
DipEx Group Ltd. 是一家位于符拉迪沃斯托克的小型基础设施运营商,其公开记录在位置、路由和设施承诺方面比经审计的运营成果更有力。有用的问题不在于该公司能否描述一个服务器机房,而在于区域买家能否将一个托管的工作负载、电信依赖或工业系统移入一个保持可访问、供电、冷却、可维护并在经济上值得承担本地性风险的状态。
全球云服务
Arctic Wolf 的真正考验:安全信号能否变为可接受行动
Arctic Wolf 提供托管安全运营,但决定性的买方问题比通常的托管检测与响应声明更为狭窄。其价值在于,当一个可疑信号、已确认事件或暴露发现必须转变为附有证据、责任归属和后续跟进且客户已接受的操作时,问责制不会消失于供应商分析师和客户团队之间。

全球云服务
Mimecast 的真正考验:邮件记录能否经受事件考验
将 Mimecast - CoreGrid 描述为电子邮件安全、归档和连续性基础设施最为简单,但这种描述对于买家现在面临的决策来说过于狭隘。真正的问题是 Mimecast 能否将恶意消息、连续性事件、用户报告或保留的电子邮件转变为管理员可以辩护的安全和合规记录,而不干扰正常工作。
全球云服务
EPAM Systems 的试金石:被验收的系统而非交付能力
EPAM Systems 向技术资产本就复杂的企业提供工程能力、云现代化、数据服务、AI 赋能的交付和托管服务。对其价值的有效检验,不在于分布式团队能否快速编写代码,而在于 EPAM 能否将客户项目从需求阶段推进至被验收的线上系统——使得该系统的代码、集成、控制、证据和所有权在移交后依然牢固合理。

全球云服务
Digital.ai:评判依据是发布记录,而非交付辞令
Digital.ai Software, Inc. 涉足企业技术中最不容出错的领域之一:即从计划中的软件变更到业务、工程、安全和运营负责人信赖的公认发布记录之间那段混乱的过程。其平台承诺十分广泛,涵盖规划、发布编排、部署自动化、测试、应用保护和交付分析。但实际面临的问题更聚焦也更棘手:Digital.ai 能否将零散的交付系统充分连接,使发布证据变得可靠;还是会沦为又一个仍需手动核对的仪表板层。
全球云服务
Zendesk 的解决力考验:当 AI 支持必须完成工作时
Zendesk 的下一个考验不是自动化支持系统能否回答更多问题,而是平台能否将真实的客户问题推进到可接受的解决方案,或者及时移交给人,并附带足够的上下文,使得工作真正减少而非转移。这使 Zendesk 成为 AI 辅助服务的典型案例,因为难题不仅在于模型流畅度:还包括知识新鲜度、工单状态、路由、升级时机、权限边界、质量审核、用量经济性以及维护服务台可信度所需的日常劳动。

全球云服务
Oscilar 的真正考验是经得起辩护的风险决策
Oscilar 所处的市场中,速度只有在决策能经得住审视时才是有用的。该公司的风险平台在帮助反欺诈、准入、合规及信贷团队接纳更多优质客户、拦截更多不良行为、解释临界个案、分派例外情况,并随着数据、欺诈模式与监管预期的变化保持策略更新时,展现出最强实力。
全球云服务
Fingerprint:考验在于信任决策,而非浏览器匹配
Fingerprint 在一个困难的运营环境中兜售着一个看似简单的承诺:足够准确地识别数字会话背后的设备或访问者,使得企业能够以更少的欺诈和更少的客户摩擦来决定接受、质疑或阻止某项操作。问题并不在于浏览器能否被一次性识别。更难的问题是,在浏览器不断缩小可指纹识别表面积、用户更换设备、攻击者不断适应、并且反欺诈团队为每一次 API 调用、人工审核和误报升级买单的情况下,设备智能能否持续产出可信赖的、注重隐私的决策。

全球云服务
当安全操作必须被接受且可逆时,Fortinet 才经得起考验
Fortinet, Inc. 处于安全建议转化为生产变更的关键环节:防火墙规则、隔离、策略安装、固件升级步骤、SOC 剧本、生成的查询或修复建议。因此,对其真正的考验并不在于被阻止的威胁数量,而在于当客户快速行动时,被接受的行动是否能保留上下文、审批、证据、回滚能力与事后验证。
全球云服务
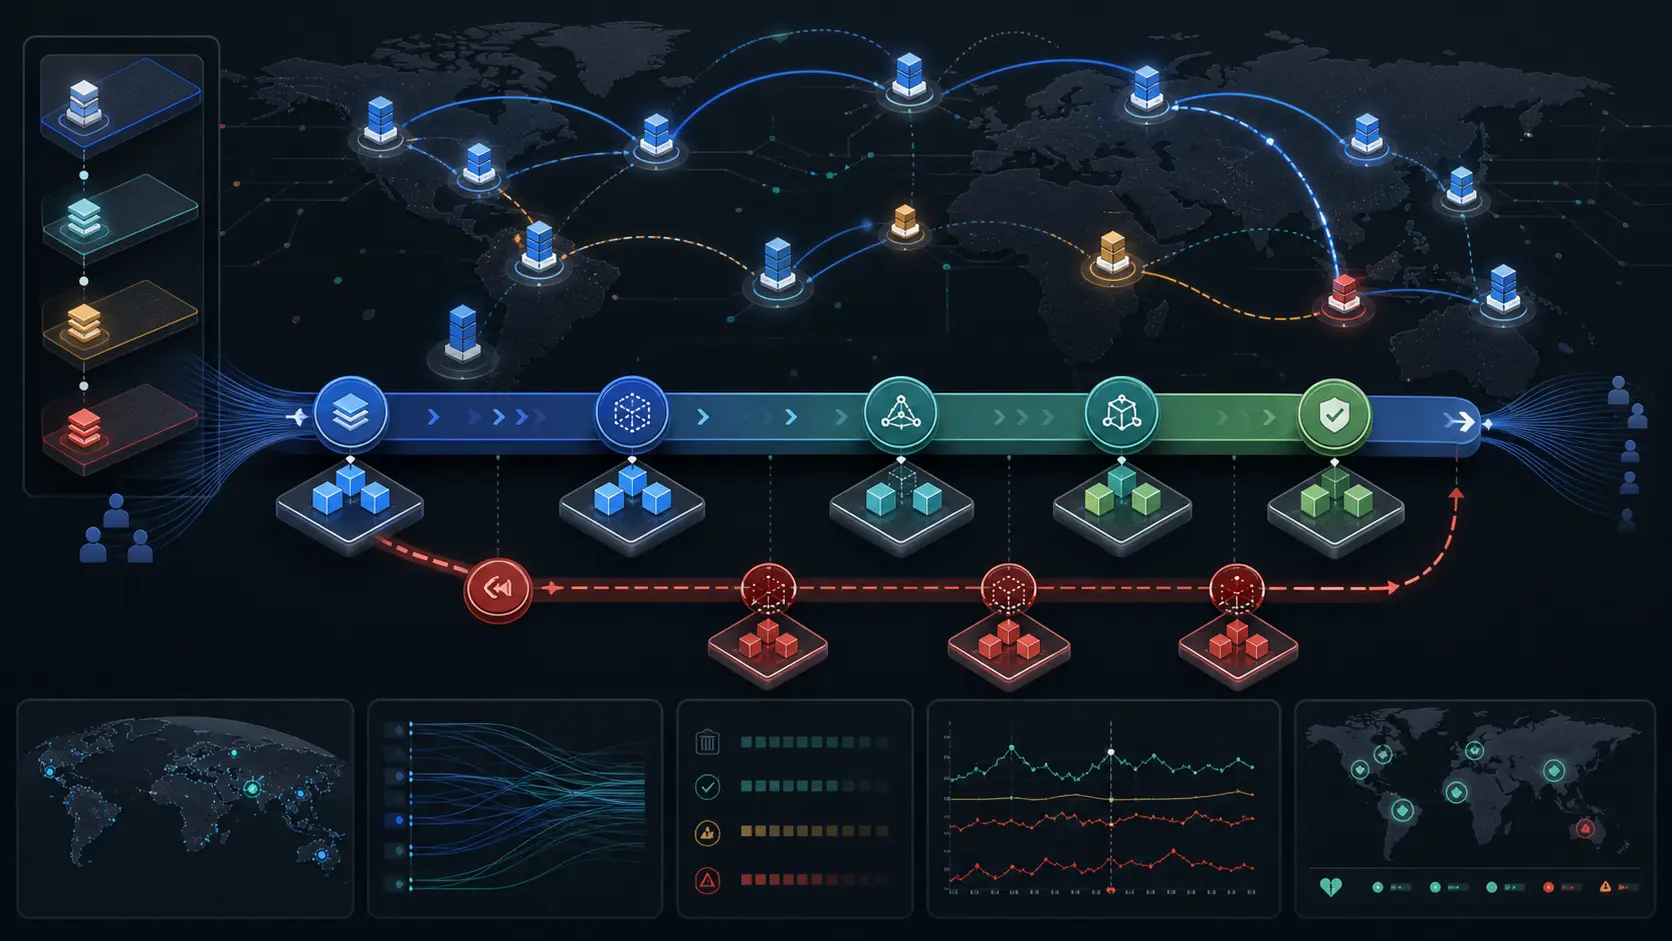
Fastly 在边缘变更必须可回滚时面临考验
Fastly, Inc. 在网络边缘提供开发者控制,但真正的衡量标准并非 CDN 规模或演示的精美,而是普通的边缘代码或配置变更是否能在正确的缓存行为、可观测性、源站影响和回滚证据完好的情况下,被接受进入生产流量。

全球云服务
Snowflake 的 AI 数据云由可接受受控数据结果检验
Snowflake 的生产考验不在于演示能否回答自然语言问题,而在于一个受控的数据查询、转换或 AI 辅助应用能否变成具有权限、血统、新鲜度、成本和审计证据的可接受结果。
全球云服务
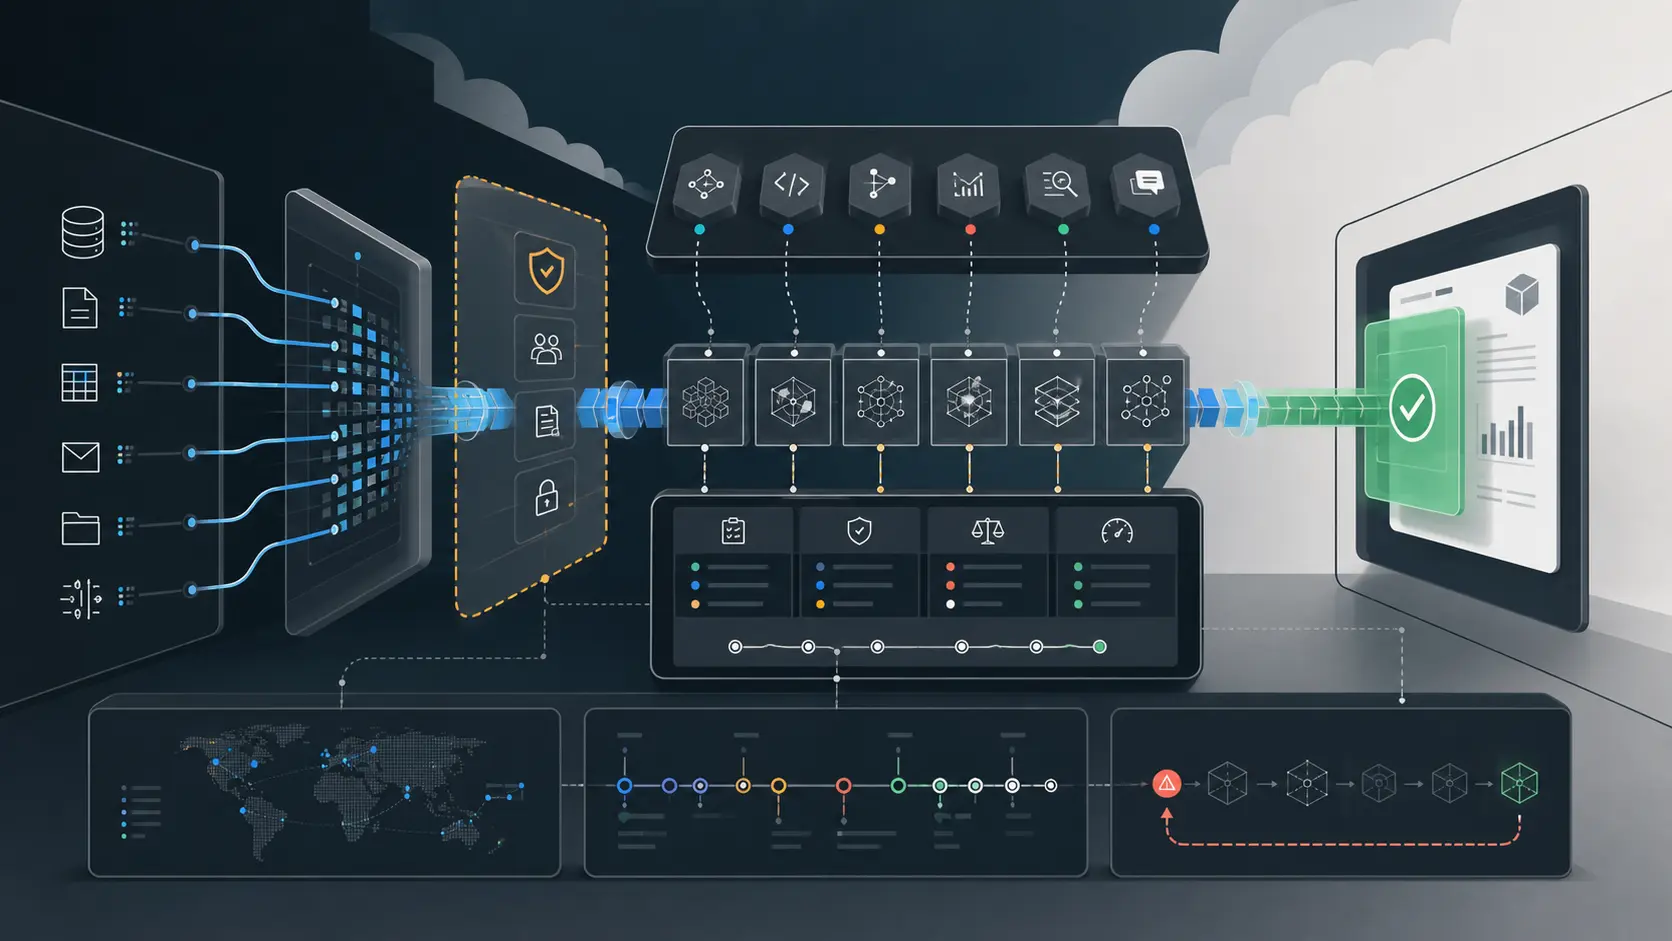
Google Cloud 的真正 AI 考验:演示之后的治理化工作流
Google Cloud 可以展示强大的模型、AI 工作流工具、数据根基和云规模基础设施。更艰巨的企业问题是:一个重复的 AI 任务能否在保持权限边界、数据上下文、评估证据、成本控制和可靠的回退路径的前提下,成为一个被接受的治理化输出。
全球云服务
AWS 与可接受的模型支持操作成本
AWS 能够使模型访问、云执行、日志记录和权限控制比自建栈更容易组装。但更棘手的问题是,当企业要求一个模型支持的系统重复有用工作、在故障中幸存并产生人类可以接受的操作,而无需将节省的费用花在监督上时,这些组件是否能保持协同。

全球机构
Hyatt 让酒店支付系统成为分段问责的检验
Hyatt 让酒店支付系统成为分段问责的检验,因为其 2015 年和 2017 年的支付卡事件记录将分布式的各前台、餐厅、水疗中心、停车点、物业系统、卡网络、客人通知和恶意软件检测,转化为了一个公开问题:酒店支付风险能否被映射到具体的地点和时间窗口。