
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。

IETF
Christian Amsüss 与未能保护上游 DNS 的 DoC 安全上下文
DNS over CoAP 的一段加密交换可以是真实且有价值的事实,却不能被延伸成整个解析链路的隐私证明。Christian Amsüss 参与集体撰写的 RFC 9953 把完整性与保密性限定在共享 DTLS、TLS 或 OSCORE 上下文的两端;同一份 RFC 也说明 DoC 服务器可通过未受保护的 DNS over UDP 连接上游。

全球机构
Batfish 与网络变更前测试的承诺
Batfish 将多供应商配置转换为路由与转发模型,使运营人员能够在触及生产环境前,检验拟议变更下的可达性、策略和故障行为。其分析可在模型范围内实现广泛覆盖,但实际价值仍取决于解析器覆盖、快照完整性、明确意图和部署后的实时验证。

领导者
Aaron Moreck 与 NaaS、SD-WAN 背后的网络服务决策
Aaron Moreck 的公开记录把他置于 IntegraONE 网络服务、客户连接、托管防火墙和 SD-WAN 的交汇处。证据显示的是技术决策界面,而不是个人拥有所有客户结果。

互联网历史
代码彼此对应,电路仍需许可:RFC 1394
一张表可以把电话国码、telex answerback 与 Internet 国家域名排在同一行,却不能替任何人接通线路。RFC 1394 的历史价值不只在于它收集了多少代码,更在于它主动留下边界:数据可能有误,域名形状未必来自 DNS,通信要看连接与许可,国家名称则不是目录作者能够裁决的事实。

全球云服务趋势
Snowflake 的 AI 预算,跟着入口走,不只跟着 Agent 走
给一个 Cortex Agent 配好预算,并不意味着所有调用它的工作都会计入这份预算。CoWork 入口改变费用归属,用户配额又采用另一套限制单位。企业真正需要弄清的,是钱算在哪里、谁会被停用,以及停用何时生效。

创造者
Альберт Гринберг 与作为分布式计算机的网络
在 AT&T、Microsoft Azure 和 Uber,Альберт Гринберг 长期探索同一个问题:当拓扑、流量、控制软件、硬件和故障以不同速度变化时,如何让大型网络作为统一系统运行。他的影响集中体现在连接测量、决策、流量转发和验证证据的控制循环,以及长期维护这些循环的工程团队中。
IETF
Paul Wouters 与不能充当协商凭据的 IKEv2 实现要求
RFC 8247 写下 `MUST implement` 时,回答的是实现应具备什么共同能力,不是某两个对端在某一时刻协商了什么。Paul Wouters 是该集体标准的共同作者之一;这份文档不能证明某个算法被提供、选择、认证,或曾用于 ESP 报文。

IETF
Bernie Volz 与尚不能证明客户端已配置的 DHCPv6 Reconfigure
服务器发出一条 Reconfigure,日志就很容易把它标作“配置已完成”。RFC 9915——Bernie Volz 参与署名的集体标准——保留了更严格的边界:它只是触发客户端随后进行某个交换的已认证控制消息,并不是客户端已收取、已回复、已安装配置或已获得网络结果的凭据。
互联网历史
路由写出了下一跳,链路却仍要点头:RFC 1433 的 Directed ARP 实验
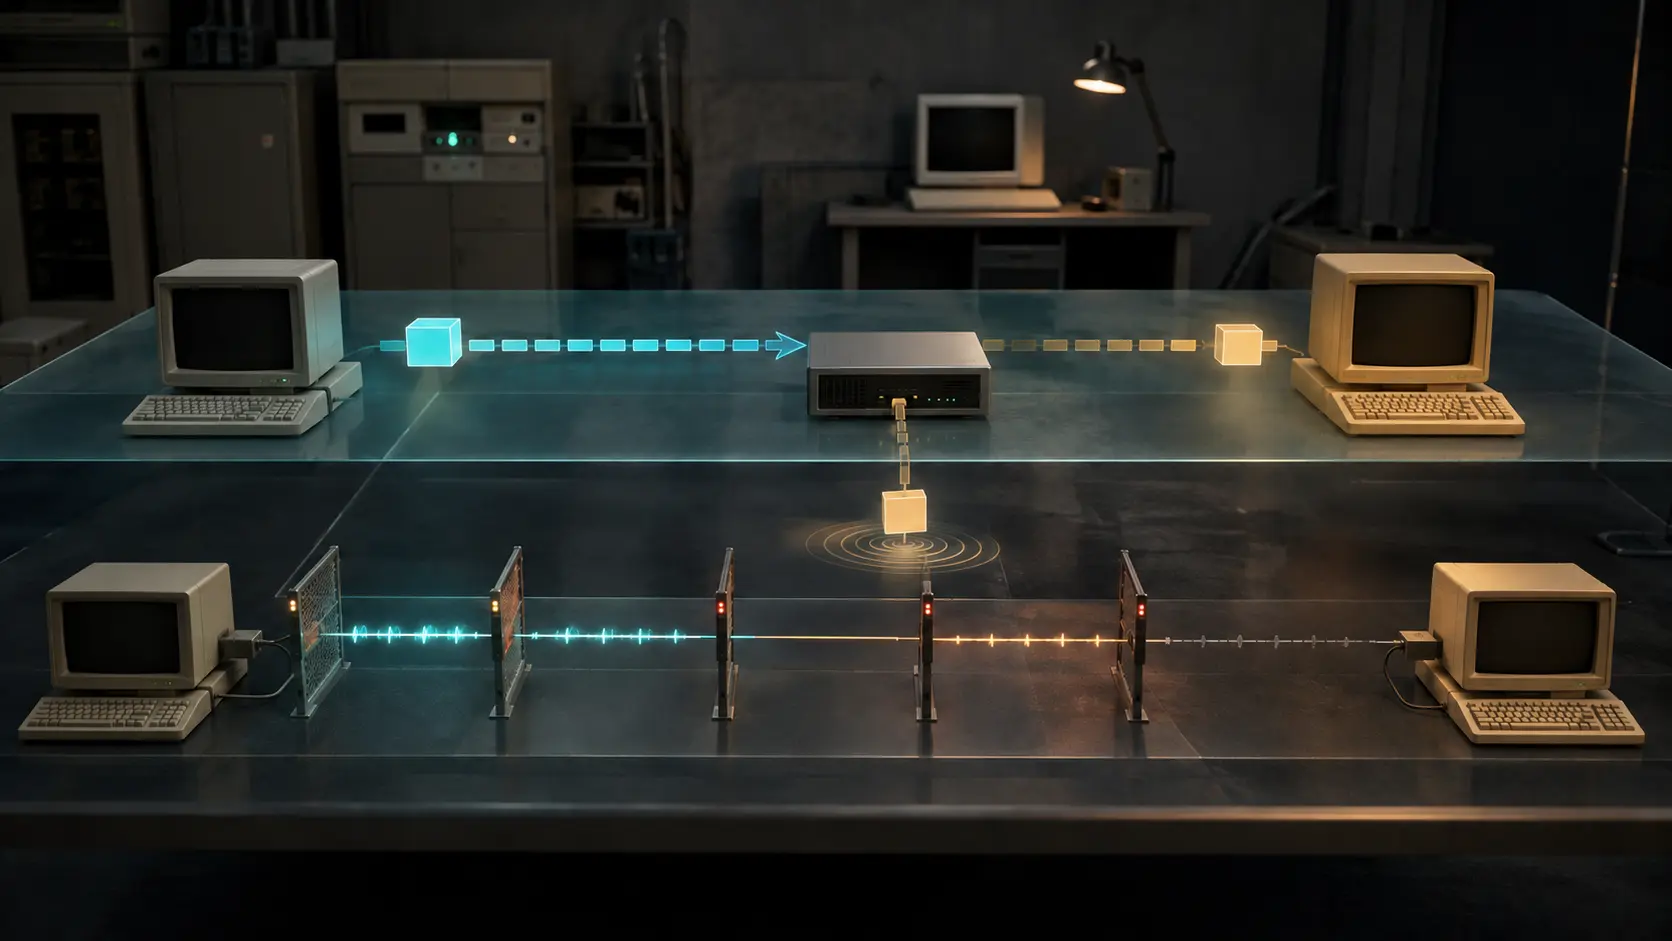
三台设备接入同一项数据链路服务,并不意味着三者可以两两通信。RFC 1433 把这条容易被网络图掩盖的事实写进协议:路由可以指明下一跳,地址解析可以给出链路地址,实际路径仍可能被过滤、只通单向,或者根本不存在。
IETF
CATS OAM 可以核验流量引导策略,不能自行选择补救措施
CATS 的 OAM 工作稿面对的是一个很具体的运行事实:网络地址仍可达,并不等于该地址后的服务仍可用。实例可能仍能响应连通性检查,但应用已经阻塞、资源耗尽或性能严重下降。工作稿因此把观察拆成链路、路径、实例和服务四层,并要求将实际转发与 CATS 路径选择器先前作出的选择相对照。

创造者
Albert Greenberg 与作为分布式计算机的网络
从 AT&T、Microsoft Azure 到 Uber,Albert Greenberg 一直研究同一个问题:当拓扑、流量、控制软件、硬件和故障以不同速度变化时,如何让大型网络作为一个协调一致的系统运行。他的影响主要体现在连接测量、决策、转发与反馈证据的控制闭环,以及持续运营这些闭环的团队。

领导者
Amit Thapa Chhetri 与尼泊尔有线互联网的漫长建设
Subisu 的起点并不是一个整洁的“孤胆创始人”故事。公开材料呈现的是一支团队:他们先要让尚无对应规则的监管体系理解一种新服务,再把来之不易的许可转化为可持续的运营能力。Amit Thapa Chhetri 的公开轨迹之所以值得研究,正在于它能说明这种转变,又不必把集体成果都归给一个人。

IETF
Wassim Haddad 与尚未授权转发的前缀
移动路由器可以先向归属代理完成登记,随后才知道能够使用哪个移动网络前缀。Wassim Haddad 参与撰写的 RFC 6276 把这个顺序写得很清楚:有效的 DHCPv6 前缀委派租约,才是把特定前缀加入归属代理绑定缓存并避免向未委派前缀转发流量的条件。
报道
AFRINIC 清理反向 DNS,减少的究竟是什么
失效委派的数量降下来了,不代表同样多的服务恢复了。AFRINIC 的公开统计同时记录委派、域名、持有者和移除动作;把这些数字放回各自的位置,才能看懂一次必要的技术清理究竟改善了什么。

IETF
IETF 调查可以诊断治理问题,却不能批准修复方案
IETF 2025 年社区调查的价值,不在于把“社区”压缩成一个可随意引用的口号,而在于它把测量对象、有效答卷和不能消失的方法限制一并公开。这样的调查足以让一个问题进入负责者的视野,却不足以自行指定负责者、通过规则或证明改革有效。调查所得是诊断证据;从诊断到行动,仍需一条可追溯的责任链。

全球云服务趋势
GitLab 超级投票权退场,董事会却没有重新开局
8 月 21 日,GitLab 剩余的 B 类普通股全部转换,十票对一票的差别随之消失。但两位董事在 6 月刚取得到 2029 年届满的任期。理解这家开发平台的控制权,不能只看每股有几票,还要看哪些席位可以改选、谁能召集会议,以及规则由谁改变。
互联网历史
临时方案买到了时间,也可能透支未来:RFC 1380
1992 年的 Internet 同时面对几只速度不同的钟:路由表和 B 类网络号已经逼近设备与人员的承受力,更大的地址空间却需要漫长的架构选择。RFC 1380 没有把它们压成一个项目。它要求眼前缓解、短期工程、中期替代与长期研究一同启动,还提醒读者:用于“争取时间”的工作,本身会消耗未来方案所需的人力、迁移窗口与选择空间。

SANOG
SANOG 34 迁城,却没有公开危机决策的授权链
SANOG 34 完成了一次并不容易的运营调整:会议因 SANOG 所称的斯里兰卡近期安全局势从科伦坡迁至加尔各答,同时保留原定日期。SANOG 自己的档案记录了迁址、原主办方和替代主办方,也说明决定参考了本地主办方的建议。然而,公开记录没有给出这项决定的完整授权链。这个缺口值得审视,因为紧急情况下维持活动连续性,本身也是一次机构权力的行使。

互联网历史
网络找到了书,却无法同步书架:RFC 1432 的时间边界
RFC 1432 的书目表里有作者、页数、价格、读者和类型,却没有单独一列叫“这条记录在什么时候仍然有效”。1993 年的这份文献并非忘记了时间;恰恰相反,它用问号、待出版状态和变动警告,把时间写进了每一种事实的边界。
IETF
Thomas Graf 与那个不能说明控制平面来源的 MPLS 标签数字
标签栈顶的一串数字很容易让人误以为自己已经知道了它的来历。它被导出、被聚合、被放进仪表板,于是数字仿佛自动变成了某项控制平面迁移的证据。Thomas Graf 所著的 RFC 9160 采取的是更窄也更可靠的做法:数字本身并不能稳定地识别分配它的控制平面协议。