
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。
报道
RIPEstat 为启用 CSP 重建路由历史,新旧视图之间还需要一份语义对照记录
旧界面可以退休,旧结论却不能在无人察觉时被新默认值改写。RIPE NCC 以可维护性和浏览器安全为由重建 Routing History,方向合理;真正需要补上的,是一份让运营者分清“路由变了”与“显示方式变了”的简洁凭证。
IETF
自签名的委派更新只能证明密钥,不能证明权限
一把新密钥当然能用自己的私钥证明“我持有我自己”。这项证明在密码学上可以完全正确,在治理上却几乎没有回答最重要的问题:它凭什么取得修改子域委派的权力?DNSOP 正在讨论的方案没有跳过这道门槛,真正的挑战是让实施者也别把它抹平。

案例档案
清除请求已被接受,下游 CDN 仍然可以拒绝
一条 `201 Created` 很容易让控制台变绿。IETF 的 CDNI Triggers v2 第 20 版草案却把镜头继续推向下游:上游已经接单之后,下一家 CDN 仍可能拒绝,而拒绝会换一种记录形式返回,真正拒绝者甚至可以不具名。

IETF
采购表上的安全与速度,是否来自同一种配置
安全能力和吞吐量一旦被放进同一行,读者很容易以为两者已经同时得到验证。真正需要核对的,不只是设备型号,还有取得两项成绩时究竟启用了什么。

互联网历史
标准获准前行,许可证仍未到手:RFC 1915 的例外
一份许可表格可以被下载、审阅、签署和存档;一句“将以合理且不歧视的条件提供许可”却只能开启下一场谈判。1996 年的 RFC 1915 把这两种证据放在同一页历史里:IETF 公开了 Motorola 的承诺,也公开承认原先要求的许可文本并没有出现。程序因此重新启动,但实施者真正要承担的价格、等待与差别待遇风险仍在标准之外。

IETF
Tatu Ylonen 与不能充当命令回执的 SSH 窗口
自动化平台把一条命令送进 SSH 通道,看到窗口额度恢复,又看到加密连接平稳关闭,于是把任务涂成绿色。但这些信号都没有说明远端应用已经把预期变更写入自己的事实系统。Tatu Ylonen 参与制定的 RFC 4254 为每个信号划定了更窄的职责;真正危险的,是软件把“字节还能继续走”擅自升级成“命令已经完成”。

案例档案
注册局锁定的法定人数只数批准,不证明审批者彼此独立
两名联系人可以各自点击批准,却共同依赖同一个邮箱租户、同一名设备管理员和同一条账户恢复链。EPP 注册局锁定草案能够计算批准数量,却没有证明数量背后的授权主体彼此独立。

案例档案
ICMP 多带了一个节点名,也少带了一段原包证据
IETF 一份工作草案的第 05 版收紧了节点上下文的发送条件:当响应地址不足以说明错误来自哪个节点时,指定的 ICMP 错误原则上必须附带识别对象。这个改动提高了可观测性,却没有提供身份认证;在 MTU 紧张时,它还可能挤掉用于关联故障的原始数据包字节。

IETF
用户在等待,路由时延为何仍然平稳
把排队影响排除在路由测量之外,可以是一项有意的稳定性设计。问题不在于这条曲线是否足够敏感,而在于企业是否让它承担了不属于它的服务承诺。

报道
ARIN的Ombuds报告进入董事会,公开记录却没有跟踪建议去向
ARIN 的会议记录已经说明,外部 Ombuds 意见并非礼仪性文件:一些建议改变了会议做法,一些建议因会议运行方式而无法采纳,项目的范围、保留与报告发布也仍在讨论。真正需要留在保密边界内的是个案,而不是机构对抽象建议作出的决定。
IETF
Tim Bray 与无法归一的重复 JSON 名称
审计记录里只有一个值,告警系统看到的也只有一个值,事后重放仍然得到同一个值。真正的问题却可能发生在更早的瞬间:请求正文里同一个对象名称出现了两次,而第一层解析器已经替所有后续系统选掉了其中一个。Tim Bray 编辑的 RFC 8259 把这种差异称为不可预测行为。它提醒工程团队,JSON 从字符序列变成应用对象的那道门,并不是中性的格式转换,而是一次会改变证据的决策。

案例档案
EPP 余额可以阻断交易,却不展示背后的账本
注册商看到的余额可能分毫不差,却依然无法解释下一笔域名续费为什么被拒绝。REGEXT 正在推进的余额映射把资金状态送进 EPP,但它提供的是可操作的计算结果,不是能够复原决策过程的会计账本。

案例档案
资源持有者指定的 RDAP 转介扩展发现范围,并不扩展注册局权威
一张结果页可以把两个发言者伪装成同一个来源。RDAP 新提案要让客户端找到注册局边界以下的数据;治理任务是让权威边界也随数据一起被看见。

IETF
Peter Saint-Andre 与那次无法选择服务的证书匹配
比较器不是导航器。它可以证明证书中的名字与客户端手里的名字相符,却无法说明客户端为什么拿着这个名字。Peter Saint-Andre 与 Rich Salz 合著的 RFC 9525 把顺序写得很清楚:客户端先独立构造自己愿意接受的服务身份,服务器随后才有机会用证书满足这项预期。

领导者
穆罕默德·阿旺·拉:马来西亚互联网能力如何跨越个人任期
自然语言说明:本文考察可观察的技术与运营决策如何在组织重组、领导交接和公司治理变化中延续或失效。
报道
APNIC定义页展示的是草案,官方文本仍为生效版
一份定义文件可以同时有生效版和修订草案,问题不在于“两份”,而在于读者能否在同一个入口看懂两者的关系。APNIC 的 APNIC-080 主页面展示 2026 年的 004 版草案,稳定文本地址仍提供 2023 年的 003 生效版;真正说明哪份文本优先的规则,又写在第三份文件里。

案例档案
EPP 服务器验证成功只是有日期的政策结论,并非健康证书
仪表板上的绿色可以停留很久,产生它的那次观测却早已过期。新草案让结论进入 EPP,但没有让结论脱离时间。

IETF
Alexey Melnikov 与那次无法授予服务的认证成功
状态灯变绿,服务器却在下一步说“不”。这两件事并不冲突:前一个结果只说明认证交换完成,后一个结果才回答某项服务操作能否执行。Alexey Melnikov 与 Kurt Zeilenga 主编的 RFC 4422,把这种看似别扭的先后关系写成了 SASL 的基本纪律——每一次成功都必须保留自己的边界。

案例档案
EPP“同一实体集合”把外部政策变成原子边界
一条命令只写了一个域名,执行结果却可能跨越一组根本无法完整列出的名字。报文可以留档,真正划定影响范围的规则却在协议之外。
互联网历史
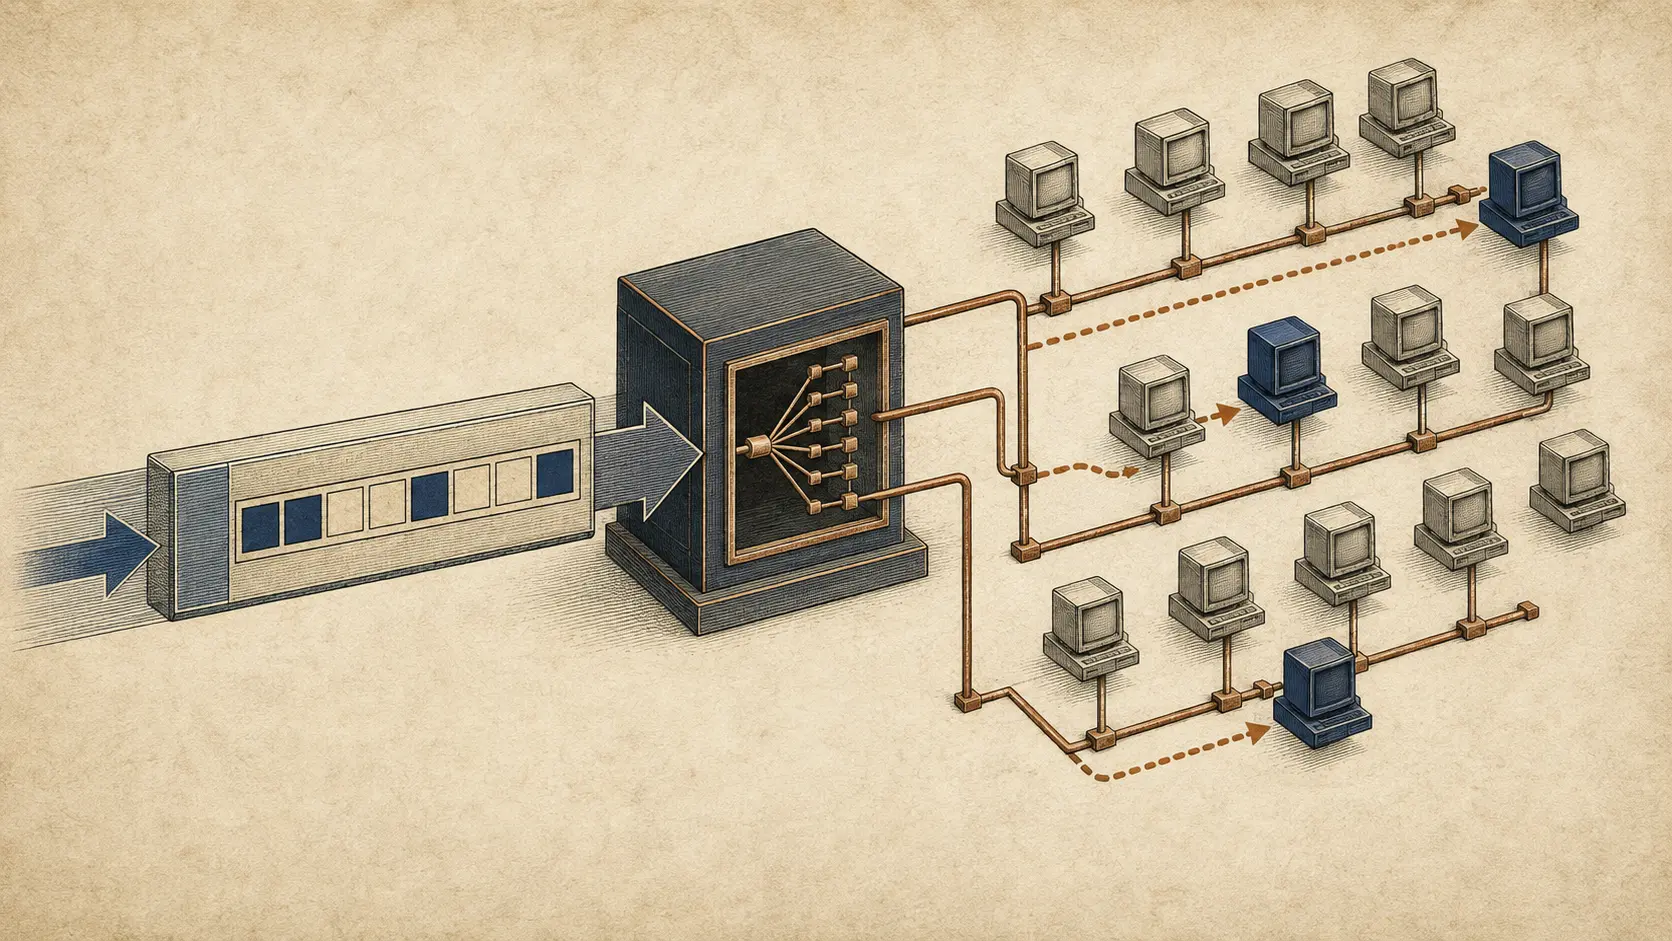
自带宾客名单的广播数据包
一份 UDP 数据报以广播地址抵达远端子网,却在 IPv4 头部里藏着更窄的命令:只有名单上的主机可以继续处理。SDBM 没有先建立一个群组,而是让每个数据包临时携带自己的成员表。