
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。
IETF
RFC 10041 将 OSPF 不可达变成全区域决定
`0xffff` 写进链路状态通告时,数字本身没有告诉网络该怎么走。旧路由器把它理解为“代价最高但仍可达”,新规则却可以把它理解为“不参与 SPF”。RFC 10041 把解释权交给整个 OSPF 区域的实时共同状态。

报道
APNIC 蜜网记录了127万条事件,不是127万次攻击
APNIC 62 的一份演示把一台刻意暴露的服务器变成了有用的安全观测点;但同一个头条数字先后被称为“攻击”“攻击事件”和“事件”,三个口径不能混成一个结论。

报道
RIPE Atlas按BGP前缀限制探针,但探针不动,计数组也会变
一台探针可以一直留在同一个机架、同一条接入线路和同一个账户下,却在某次重算后换了一组“邻居”。RIPE Atlas 的软件探针防集中规则,部分依据“BGP 所见”的 IP 前缀计数。拿可观测路由当边界有其合理性;但既然边界会移动,每次暂停接入都应留下比当时路由状态更耐久的证据。

IETF
图像尚未完成,首包已经出发:RFC 9828 的低时延证据还差七步
编码器把 JPEG 2000 图像的第一部分送上网络时,最后几行可能还不存在。这个能力节省了一段等待,却没有替接收端回答:丢包后从哪里继续、时钟是否恢复、资源是否足够,以及屏幕何时真正出现可用画面。
IETF
合并没有冲突,基线却未必新鲜:NETCONF 私有候选配置的八份回执
`draft-ietf-netconf-privcand-10` 试图把每个客户端的编辑放进各自的候选分支,并在提交前重放变更、发现冲突、选择解决方式。它解决的是编辑托管与并发协调;若把“已隔离”“差异为空”或“提交成功”直接解释成配置正确、运行态已收敛、业务已恢复,证据链就会在最关键处断裂。

互联网历史
Vern Paxson 与那份从来不是抓包的连接日志
安全事件里最容易被高估的证据,往往不是模糊的一段话,而是一行过分整齐的数据。时间、地址、端口、状态、字节数都在,于是人们忘了问:它站在哪里看见这些,又有什么没看见?Vern Paxson 留下的关键方法,不是让日志假装成网络本身,而是把流量压缩成可以推理、也可以质疑的观察。
IETF
RFC 10003 将 CMC 传输设为独立证据层
一条 CMC 请求收到 HTTP 200,只能说明传输完成了某种成功响应,不能说明证书颁发机构批准了请求。RFC 10003 规定信封如何走,RFC 10002 规定信封里的决定如何表达。治理的关键,是不让第一张回执冒充第二张回执。
报道
DAOport 的 RIPE NCC 身份能说明什么:治理入口不等于运营网络
DAOport Internet Infrastructure Holdings Limited 的公开记录显示出一个制度性入口:它被列为新加坡注册的 RIPE NCC 会员和资源持有者治理主体,服务区域记录涉及德国、英国和美国。但这组信息尚不能证明它运营互联网接入、IP 转接、云服务或一张可观测的网络。

全球云服务
AlmazCloud 的网络身份仍未等同于云服务能力
AlmazCloud 的网络身份仍未等同于云服务能力 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

案例档案
互联网协会的权力来源与可争议性:从章程文件到潜在救济路径
互联网协会的治理权力并不来自单一网页或单一职位,而是分层存在于组织成立文件、内部章程、董事会实践以及适用的非营利公司法之间。要判断谁有权作出决定、成员如何提出异议,以及法院是否可能介入,必须先区分这些材料各自能够证明什么。
全球云服务
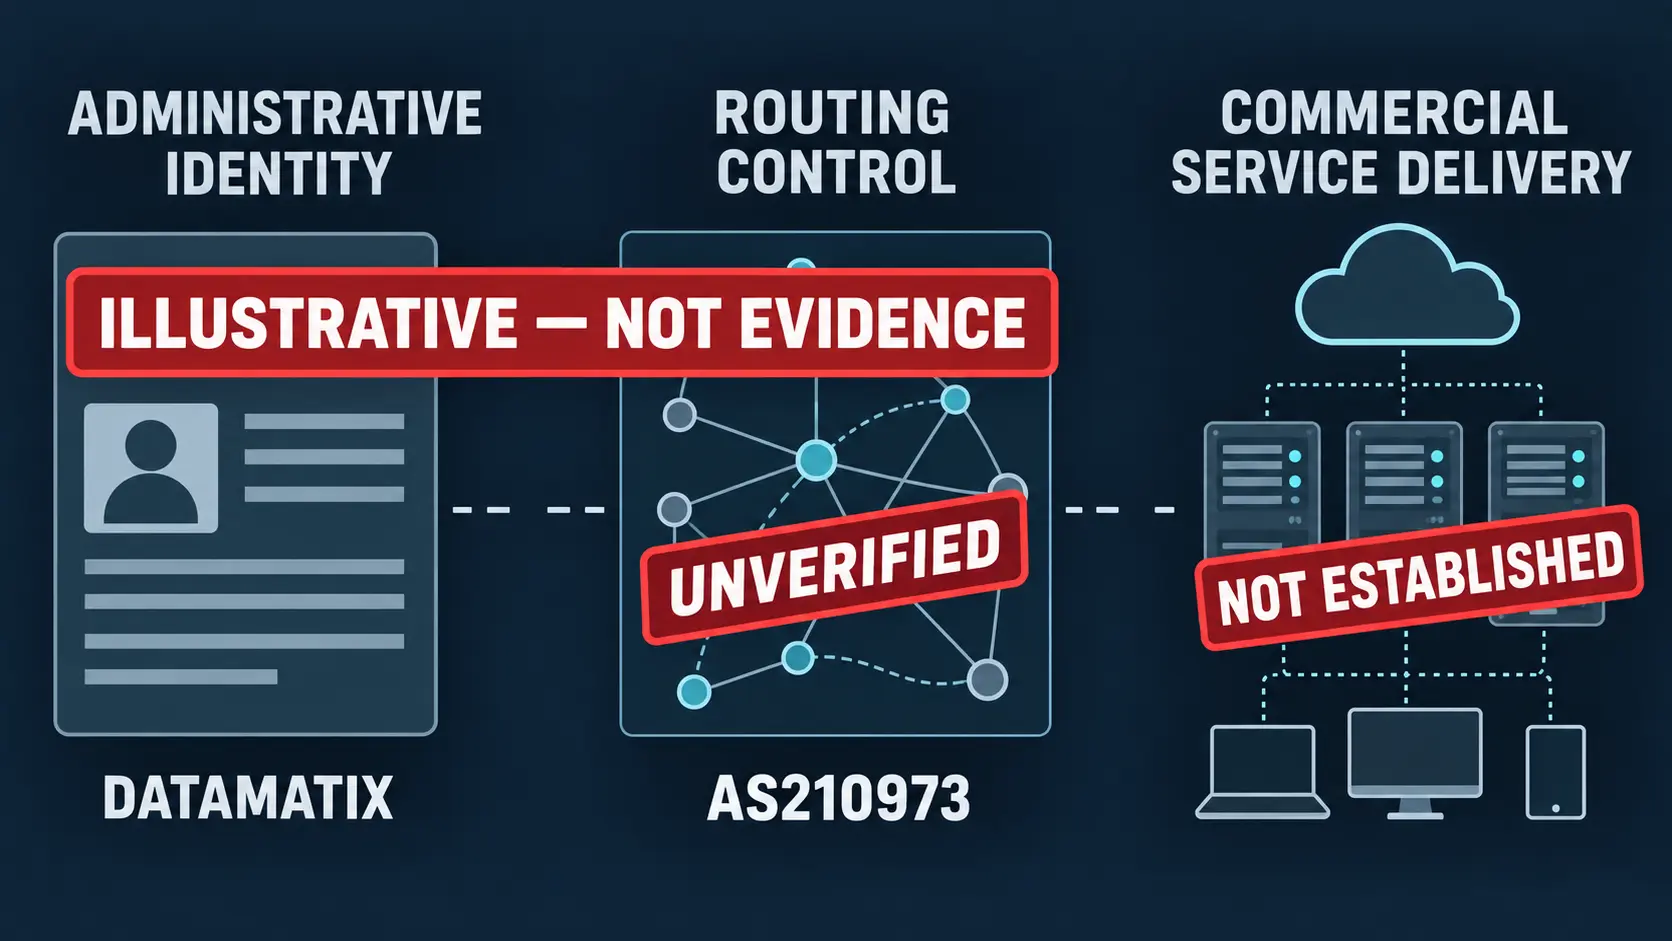
DATAMATIX:AS210973 从登记身份到运营能力,证据链仍未闭合
DATAMATIX:AS210973 从登记身份到运营能力,证据链仍未闭合 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

互联网历史
地图可以不一致,路径只能算一次:RFC 1992 的 Nimrod 取舍
Nimrod 没有把“所有路由器共享同一幅完整地图”当作安全转发的前提。它接受知识残缺、细节有别与缓存过时,再把一条路径的决定集中到单一计算点,避免不同视图在逐跳选择中互相制造环路。

IETF
Transform 已经谈妥,重放却尚未被拒绝:RFC 9827
RFC 9827 把 IKEv2 Transform Type 5 从“扩展序列号”改为更宽的“序列号”。它所约定的是同一 SA 的报文刚进入网络时应具备的序列属性,而不是接收端是否启用 anti-replay、实际看到了什么报文、是否真的拒绝了一次重放,也不是所有依赖序列号的机制都已安全。
报道
LACNIC引用的ASPA比例在变,支撑它的快照没有留下
LACNIC 引用的 ASPA 比例在变,支撑它的快照没有留下 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
IETF
RFC 10011 把 TLS 终止器纳入安全边界
在 RESTCONF 服务器前放一台 TLS 终止器,改变的不只是连接拓扑。认证发生在前端,授权发生在后端,两者之间于是多出一段必须被证明的身份传递链。RFC 10011 最值得治理者记住的,不是它提供了一个 HTTP 配置项,而是它明确指出:安全边界延伸到了 TLS 终止器。

IETF
Joyce Reynolds 与那份不再充当注册表的 Assigned Numbers RFC
一份文档越容易被永久引用,人们越容易忘记它记录的是哪一天。Joyce Reynolds 在 RFC 3232 中做的,不是抛弃旧表,而是为“历史快照”和“当前状态”划出一条不能偷换的证据边界。

报道
AFRINIC 的 IPv4 汇总多了两条:一个保留地址块拆成了三条记录
9 月 9 日的日度文件比前一天多出两条 IPv4 记录。它看起来像两次新分配,实际上却是同一段地址空间改变了记录形态。
IETF
诊断计划不是根因:计划化 OAM 需要八份独立回执
`draft-ietf-opsawg-scheduling-oam-tests-07` 试图把网络诊断写成可编排、可排序、可重复执行的 OAM 测试序列。它能让计划更清楚,却不能让计划记录、成功状态或返回数值自动证明实际执行、唯一根因、变更权力与业务恢复。
全球机构
DFINFRA 与 AS210860:从注册身份到运营控制,证据链缺在哪里
DFINFRA 与 AS210860:从注册身份到运营控制,证据链缺在哪里 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球机构情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
颜色对上了,证据没有:RFC 9832 的运输类证据链
同一个 32 位数可以同时出现在隧道封装属性、BGP CT 运输类路由目标和业务路由上,却分别控制不同环节。RFC 9832 给出了确定的解析机制;运营者仍须证明编号来自哪里、边界如何翻译、哪个字段胜出、路由进入哪张库、是否回退,以及最终到底转发了什么服务。