
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。

北美机构
Citigroup Inc. 的双 TLD 控制面:委派、RDAP 与注册局连续性成本
基于 IANA 与 ICANN 的公开记录、DNSSEC 与 RDAP 观测,本文界定了 Citigroup Inc. 在.banamex 与.citi 两个委派 TLD 上的能力边界、持续监督和连续性要求,并说明公共证据为何不足以覆盖私有架构、长期可靠性与客户生产结果。

NANOG
一场交接,不是一纸授权:NANOG 从 Merit 到 NewNOG 的制度边界
一项商标、会议档案与域名的明确移交,足以让 NANOG 历史上的一次制度转型获得可辨认的轮廓;但这道轮廓既不是完整交易清单,也不是对第三方网络的控制证明,更不能替未参与的运营者作出授权。真正值得追问的,不是公开材料为何没有交出所有细节,而是我们能否在承认保密与连续性需要的同时,仍然准确说清谁持有什么、谁提供什么、谁参与什么,以及谁没有因此被代表。
NANOG
征集内容不是选择记录:NANOG 的公开议程材料究竟能说明什么
一份公开征集告诉人们入口在哪里,一份议程告诉人们会议最终准备呈现什么;两者之间却不是一条可以凭空补齐的直线。围绕 NANOG 议程形成过程,真正值得追问的不是公开材料是否足以支持某种预设结论,而是这些材料准确照亮了哪些环节,哪些判断仍然需要证据,以及怎样用一份克制的聚合记录,让公众更容易看懂提案从提交走向议程的路径,同时不牺牲保密、专家判断和志愿者工作的可持续性。

NANOG
视频档案不是出席账簿:NANOG 的公开会议记录能说明什么,又不能说明什么
NANOG 的演示文稿、会议播出内容、教程资源与在线参会功能,为会场之外和会议之后的读者保留了一扇重要窗口。但窗口里看得见的材料,并不自动构成整场会议的完整记录;更不能单凭一段视频、一份幻灯片或一次在线互动,推定谁参与、谁被代表、谁表示同意,以及哪些技术主张最终进入了真实网络。

NANOG
赞助标识不是议程防火墙:NANOG 的公开节目档案能说明什么
一场技术会议的公开页面往往把许多事情放在同一个画面上:议程、征稿、社交活动、主办支持、连接服务、赞助机会。读者看到这些元素并列,难免会提出一个正当问题:商业支持和技术节目之间究竟有什么边界?但“并列可见”既不是影响的证据,也不是独立的证据。它至多提示了一个更严格的问题:公开档案是否让读者看得懂不同角色在何处开始、在何处停止,以及哪些问题仍然没有被回答。

NANOG
一个工作坊席位不是部署记录:NANOG 的公开培训档案究竟能说明什么
一次技术活动被列入日程,往往会带来一种很有诱惑力的叙事:有人报名,于是有人学会;有人听课,于是某项实践进入网络;一个动手环节结束,于是可靠性、职业路径或行业能力都随之改善。这样的叙事便于传播,却把本应分开的环节压成了一条未经检验的链条。公开活动档案真正能给读者的,不是这条链条的终点,而是一个较为克制的起点:某种学习机会被说明、被安排,并在某些情况下被设计为容量有限或需要另行报名。

NANOG
公开存档不是审核记录:NANOG 邮件列表公开档案究竟能说明什么
一个公开的技术邮件列表很容易被误读为一台已经把自身治理过程完整展示出来的机器。页面可访问、规则可读、消息可检索,并不意味着外部读者已经看见举报如何进入、谁如何复核、何时处置、是否允许重新审视,或相似情形是否受到相似对待。对这类公共文件最有价值的读法,不是把沉默填成结论,而是把可观察的制度承诺同尚未被观察到的运行记录分开。
NANOG
董事名单不能替代选举档案:NANOG 公开治理记录究竟能证明什么
一份董事名单告诉读者谁已进入董事会,却不自动说明这些名字如何从提名、资格、投票与确认的链条中产生。公开档案不必公开个人选票,才具有可核验价值;它需要做的是把每个汇总数字和每项结果放回其实际边界,使读者既不把会员选举误认为行业授权,也不把未公开字段误认为程序失效。

北美国家电信
Level 3 2017 年 BGP 配置失误:骨干网变更控制成为问责考验
2017 年 11 月 6 日的 Level 3 路由事件表明,一次骨干网策略错误就能在客户或接入提供商看清哪个控制环节失效之前,将流量重定向到跨组织边界之外。问责问题在于运营商及其对等网络能否证明配置审查、路由过滤、监测、回滚与恢复在其网络规模所允许的范围内真正有效。

北美区域 ISP
AS396881 让 drServer.net 的路由可见,但未揭示其托管边界
drServer.net 的公开网络身份可通过自治系统号、注册机构名和当前 IPv4/IPv6 公告进行核验。可见范围在路由层到此为止,不自动说明谁控制机房、供电、硬件、上游关系或故障恢复域。

北美机构
Prudential Financial, Inc. 的双 TLD 控制面:委派、RDAP 与注册局连续性成本
基于 IANA、ICANN 和 RDAP 的公开记录可确认 Prudential Financial, Inc. 同时在.pru 与.prudential 上担任注册局赞助组织,并清晰划分了可见能力、运行可靠性与客户结果之间的证据边界。

北美区域 ISP
AS14005 让 Data-Tech 的 IPv4 足迹可见,而非背后的托管边界
AS14005 让 Data-Tech 的 IPv4 足迹可见,而非背后的托管边界 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。北美区域 ISP情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

全球云服务
UltraDNS 2014 年 DDoS 攻击使权威 DNS 连续性成为问责考验
2014 年 4 月 30 日 Neustar 的 UltraDNS 服务中断表明,权威 DNS 必须被视为运行中的网络基础设施,而不是配置文件中的静态条目。问责问题在于,服务商、其上游运营商和客户能否证明,路由、防护、备用服务、监测和恢复在各自主管的层面上确实发挥了作用。
欧洲与中东机构
The Swatch Group Ltd 双 TLD 控制面:授权、RDAP 与注册局连续性成本
授权、DNSSEC、RDAP 与连续性记录揭示双 TLD 控制面,同时将私有架构、长期可靠性和客户生产结果留给独立证据。
全球国家电信
Bandwidth 的 2021 年 DDoS 攻击:VoIP 与 911 连续性问责测试
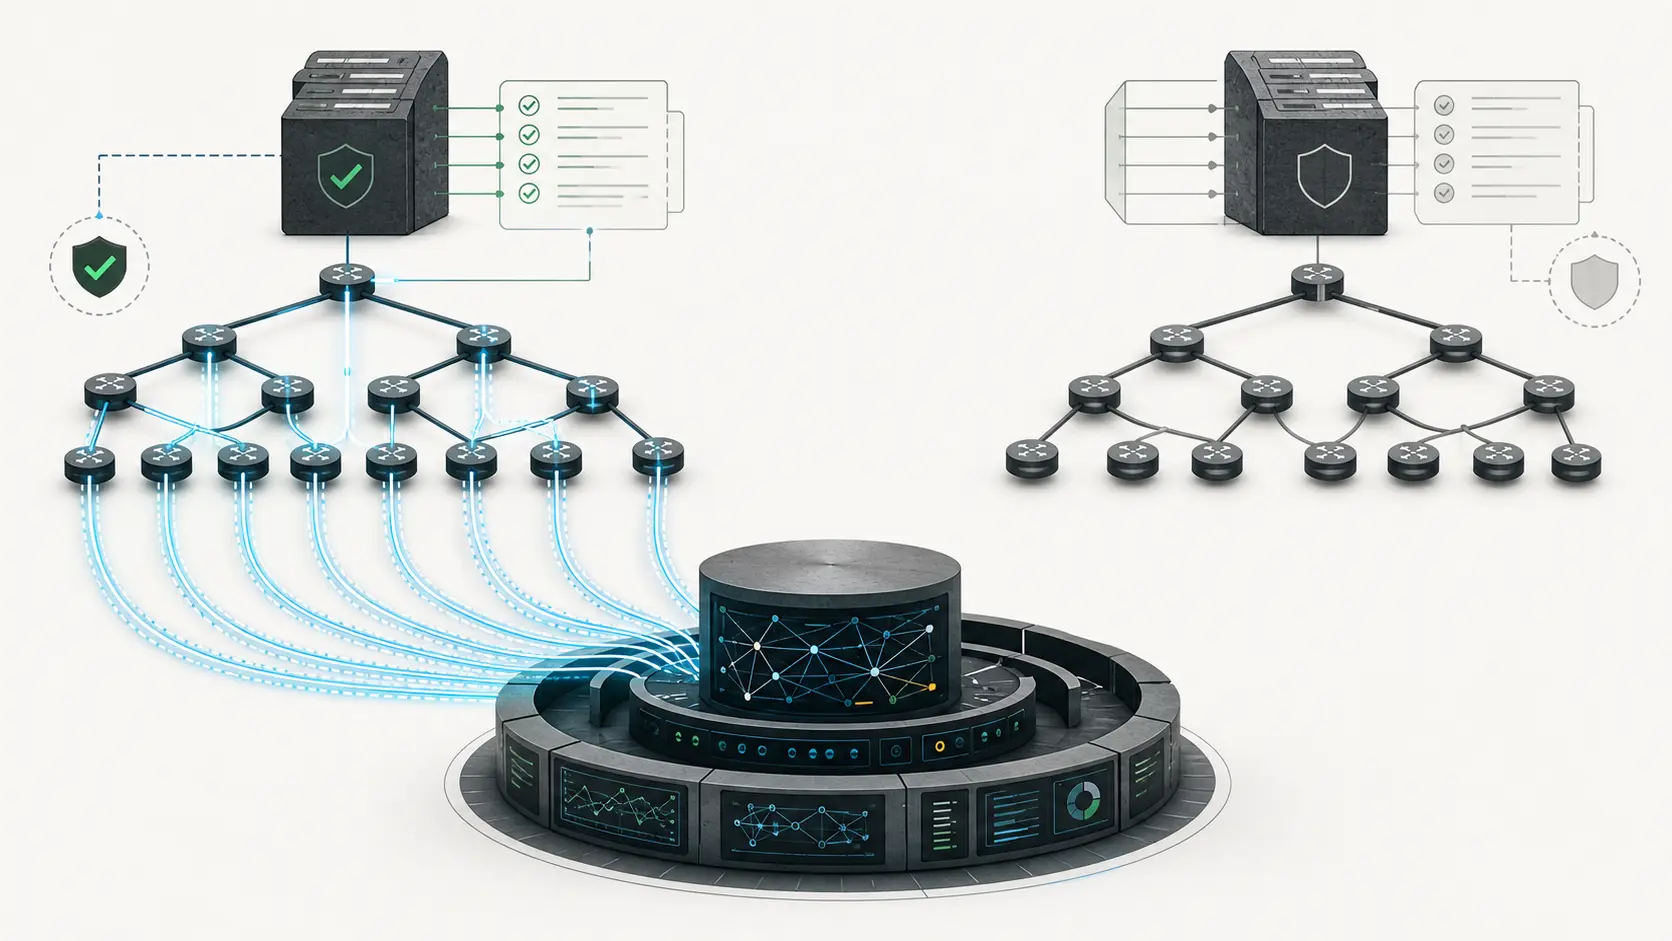
2021 年,Bandwidth 的通信网络遭遇的攻击显示了共享语音承载层中断如何沿下游品牌扩散。问责问题不仅是“是谁发起了流量”,而是每个运营方在其控制层面是否能证明检测、过滤、故障转移、911 保护、客户通知和恢复已经落地。
拉丁美洲与加勒比区域 ISP
Broadbandtech 有两项 ASN,但当前路由数据仅显示 AS22080 的可见性
Broadbandtech 有两项 ASN,但当前路由数据仅显示 AS22080 的可见性 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。拉丁美洲与加勒比区域 ISP情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
拉丁美洲与加勒比区域 ISP
AS271796 显示 Fly Internet 的两条 IPv4 路由,不代表接入网络本身
AS271796 显示 Fly Internet 的两条 IPv4 路由,不代表接入网络本身 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。拉丁美洲与加勒比区域 ISP情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

欧洲与中东机构
Booking.com B.V. 双 TLD 控制面:委派、RDAP 与注册局连续性成本
委派、DNSSEC、RDAP 与连续性记录展示了双 TLD 的控制面;同时也将私有架构、长期可靠性与客户生产结果留在独立证据层。

亚太地区机构
Temasek Holdings (Private) Limited 的双文顶级域控制面:委派、RDAP 与命名空间连续性成本
委派、DNSSEC、RDAP、IDNA 与连续性记录揭示了一个双文顶级域控制面,同时将私有架构、纵向可靠性和客户生产结果留给独立证据。
北美机构
MLB Advanced Media DH, LLC 的双 TLD 控制面:委派、RDAP 与数字服务连续性成本
委派、DNSSEC、RDAP 与连续性记录揭示了一个双 TLD 控制面,而私有架构、纵向可靠性和客户生产结果仍需以单独证据进行评估。