
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。

报道
AFRINIC 账目披露 328.9408 万美元法律支出:每一笔钱是谁授权的?
AFRINIC 在 2022 至 2025 年公开账目中列出的法律支出,合计为 3,289,408 美元。这个数字不是推测,也不需要靠立场来放大,它来自 AFRINIC 自己发布的四个年度金额。真正尚未得到公开文件完整回答的问题,是总数下面的每一笔交易:谁委托律师,谁接受费率,谁核验发票,谁批准付款,以及作出这些行为时所依据的是有法定人数的董事会决议、仍然有效的授权、行政管理权限、法院命令,还是 Receiver 的权限。审计能提高财务报表的可信度,会员也可以依法批准财务报表;但两者都不能在没有单独证据的情况下,自动补写每笔交易当时的授权链。
报道
RIPE NCC 的迪拜公司只有一个会员,协会会员从哪里进入权力链?
RIPE NCC Middle East FZ-LLC 的会员名册可以短到只写一行:唯一会员和唯一股东是荷兰 RIPE NCC 协会。这个答案并不意味着由一个自然人控制公司。真正需要追问的是,一端数以千计的协会会员,怎样经过他们选出的母协会执行理事会,再经过由四名母协会高管组成的子公司董事会,最终变成一份合同上的签字或一笔银行付款的两人授权。公司结构可以合法、审计也可以无保留意见,但授权是否可信,取决于会员能否在锁定发生前看见并纠正这条链。
报道
LACNIC 统计了 978 家组织和 2,145 个加权票,却仍少了一个分母
2026 年的特别理事选举留下两本账。第一本账说,有 13,178 家组织有权投票,其中 978 家实际参加。第二本账说,这些组织一共投出 2,145 个加权票。LACNIC 公布了两本账的分子,却只公布了第一本账的分母,因此公众能算出组织参与率,却无法算出全部票权中究竟有多少被行使。

报道
ARIN 的选举官也是现任理事:谁来审计这条认证链?
2026 年 11 月 5 日,ARIN 理事会按计划确认选举结果。这个看似收尾的动作,其实把整套制度暴露得最清楚:规则由理事会掌握,选举官由理事会从现任理事中任命,管理层和法律顾问核对名册与票数,最后仍由理事会接受结果。它可能是一套有效的内部控制,却不是天然独立的选举审计。
报道
APNIC 把唯一股份交给了公司受托人,但谁在控制受托人?
2023 年改革确实拆掉了一个危险的单人控制点:APNIC Pty Ltd 不再由同一名自然人同时担任唯一董事、秘书和唯一股份的登记持有人。不过,那一股并没有消失。公开信托契据、两家公司章程与 APNIC by-laws 显示,它进入了一条由同一批 Executive Council 成员反复担任受益人、公司会员和两家公司董事的控制回路。问题已经不再是“一个人能否控制 APNIC”,而是“一个高度重叠的集体如何被独立检验”。

报道
AFRINIC第19.3条能证明“听得见”,却还不能证明“是谁”
修宪草案保留远程董事会,却把身份、准入、掉线和证据链留在条文之外。对于能决定诉讼、开支和成员退出空间的机构,声音畅通不是完整的授权证明。

报道
当 AFRINIC 无法授权自己:公司法接上的临时代理链
2023 年 9 月,AFRINIC 并非没有董事、律师或职员,而是没有一个能够依法把这些人组织成公司意志的现时授权链:在章程要求五名董事构成法定人数时,它只有四名董事;获旧决议授权的首席执行官早已离任;董事任期又将在数日后届满。毛里求斯最高法院商业/破产庭于是任命破产管理署署长担任接管人,让普通公司法暂时补上公司代理能力的缺口。这个措施可以保存一家私人公司的资产与业务价值,并为重建董事会和首席执行官职位争取时间,却没有把 AFRINIC、申请人或接管人变成互联网号码资源的主权者。
全球机构
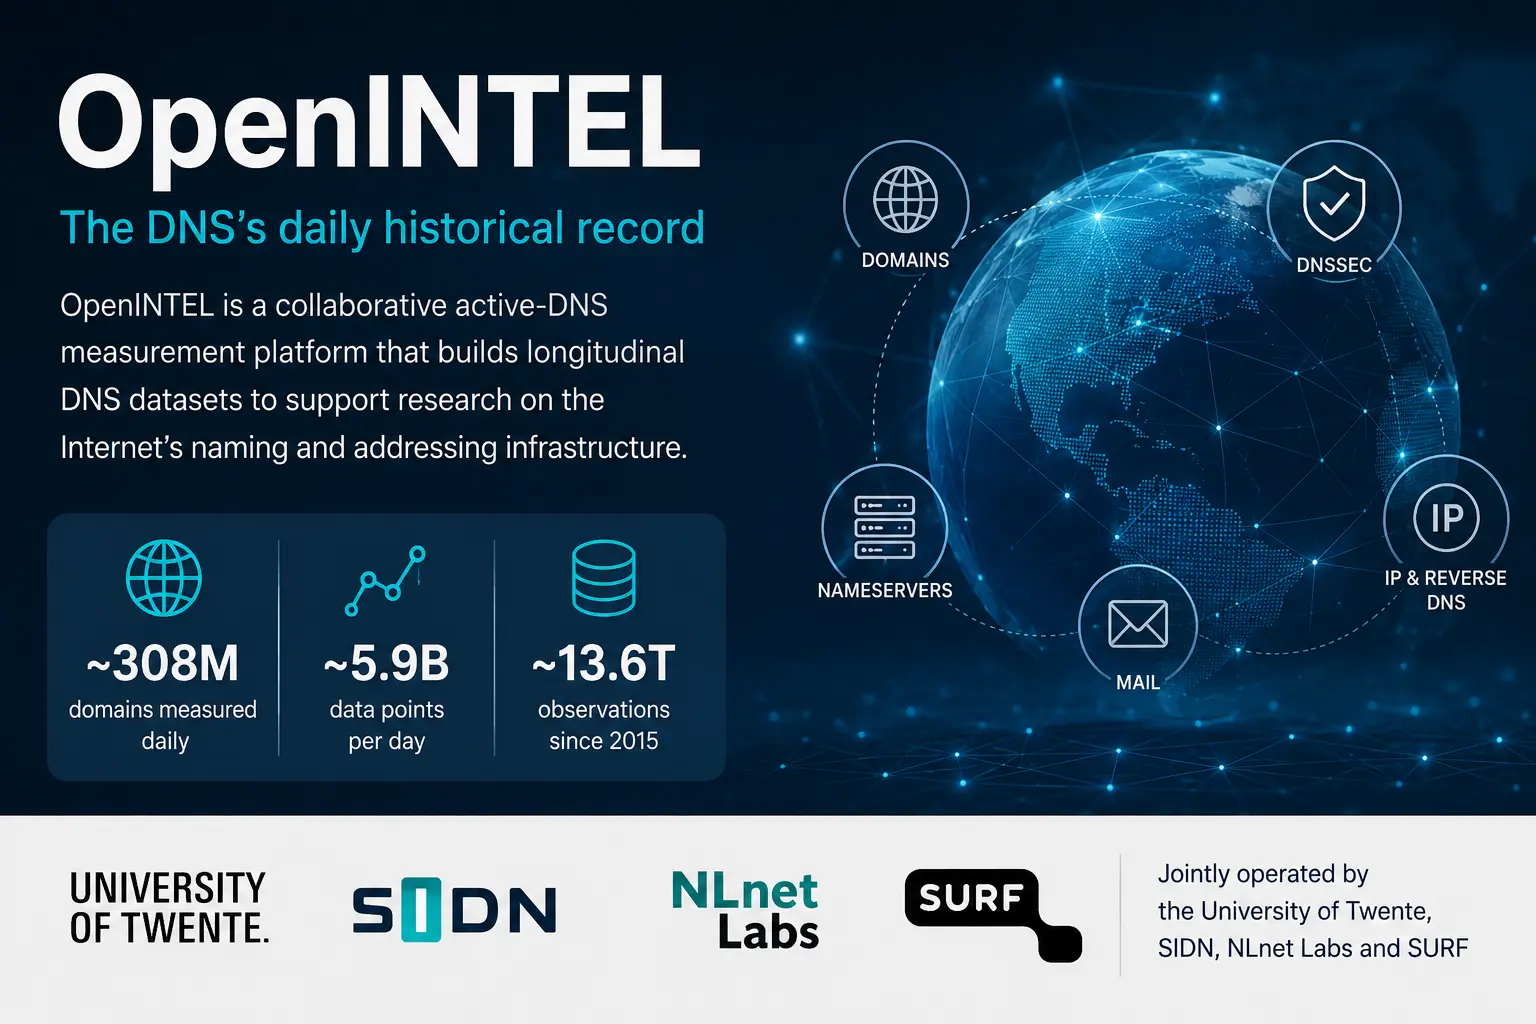
OpenINTEL 为 DNS 建立了一部记忆——而非它的副本
域名系统回答当前的问题,却很少保留自己的历史。OpenINTEL 通过反复测量一组明确的域名和地址空间,建立了一条纵向记录,创造了独特的研究价值,同时把用户需求、解析器行为和未测量的名称排除在档案之外。

全球数据中心
Equinix Fabric 与可编程互连的边界
十多年来,Equinix 将数据中心、云与网络服务之间的专用连接转变为可通过软件寻址的产品。2026 年向智能体化运营和地理路径控制的推进扩大了平台价值,但也使底层的端口、提供商和权限更具后果。

全球数据中心
Equinix Fabric 与可编程互连的边界
Equinix 用十余年把数据中心、云与网络服务之间的专线连接转变为可编程管理的产品。2026 年的扩展正推动平台走向智能体辅助运营与地理路径控制,也让端口、提供商和权限等底层条件更加重要。
创造者
Richard Barnes 与让信任成为常态的协议
Richard Barnes 长期致力于让信任变得足够日常、从而融入运营的协议:自动化证书、接收方加密、变化的群组成员关系和受保护媒体。其价值在于开放、可组合的机制;其局限则体现在服务、端点和机构决定如何部署这些机制之时。

全球机构
DNSViz 与 DNSSEC 故障可读化图谱
DNSViz 将互联网上最不直观的故障之一转化为团队可以真正检查的图像。该项目由 Casey Deccio 创建,由 DNS-OARC 公开运营,这款开源工具将委托、密钥、签名和不存在证明连接在同一个运营图谱中,同时提醒人们诊断始终取决于观察点、时间以及应用于收集数据的规则。

全球机构
DNSViz:把 DNSSEC 故障画成一张可读的关系图
DNSViz 把互联网中最难直观理解的一类故障,转化为运维人员可以逐项检查的图形。这个开源项目由 Casey Deccio 创建并维护,公共实例由 DNS-OARC 运营。它把委派、密钥、签名以及经过认证的“不存在”证明连接成一张运维关系图,同时明确提醒使用者:任何诊断都只代表特定观察点、特定时刻和特定分析策略下看到的证据。
全球云服务趋势
V-JEPA 预测的是视频特征,不是完整世界模型
Meta 在 2024 年 2 月发布的第一代 V-JEPA,研究如何通过预测被遮挡区域的潜在特征来学习视频表示。它提供了一条值得检验的训练路线,却仍受制于具体检查点、公开数据来源、下游探针、非商业条款与人工决策边界。
北美云服务趋势
防护绕行如何放大 Azure Front Door 的边缘容量风险
QNBQ-5W8 不是一则笼统的“云服务中断”记录,而是一条从控制面缺陷、防护例外到边缘容量级联的责任链;真正需要追问的,是平台怎样证明同类失效不会再次越过控制边界。
全球云服务趋势
Project DIGITS 的公布参数,不等于实际使用证明
*Nvidia 在 CES 2025 公布 Project DIGITS,试图把 Grace Blackwell 计算能力放到开发者桌面。128GB 统一内存、FP4 峰值和可运行大模型的数字勾勒出一种新的本地 AI 开发层级,但它们仍是公布阶段的规格与供应商陈述,不是交付、持续性能或模型可用性的验收结果。*
全球机构
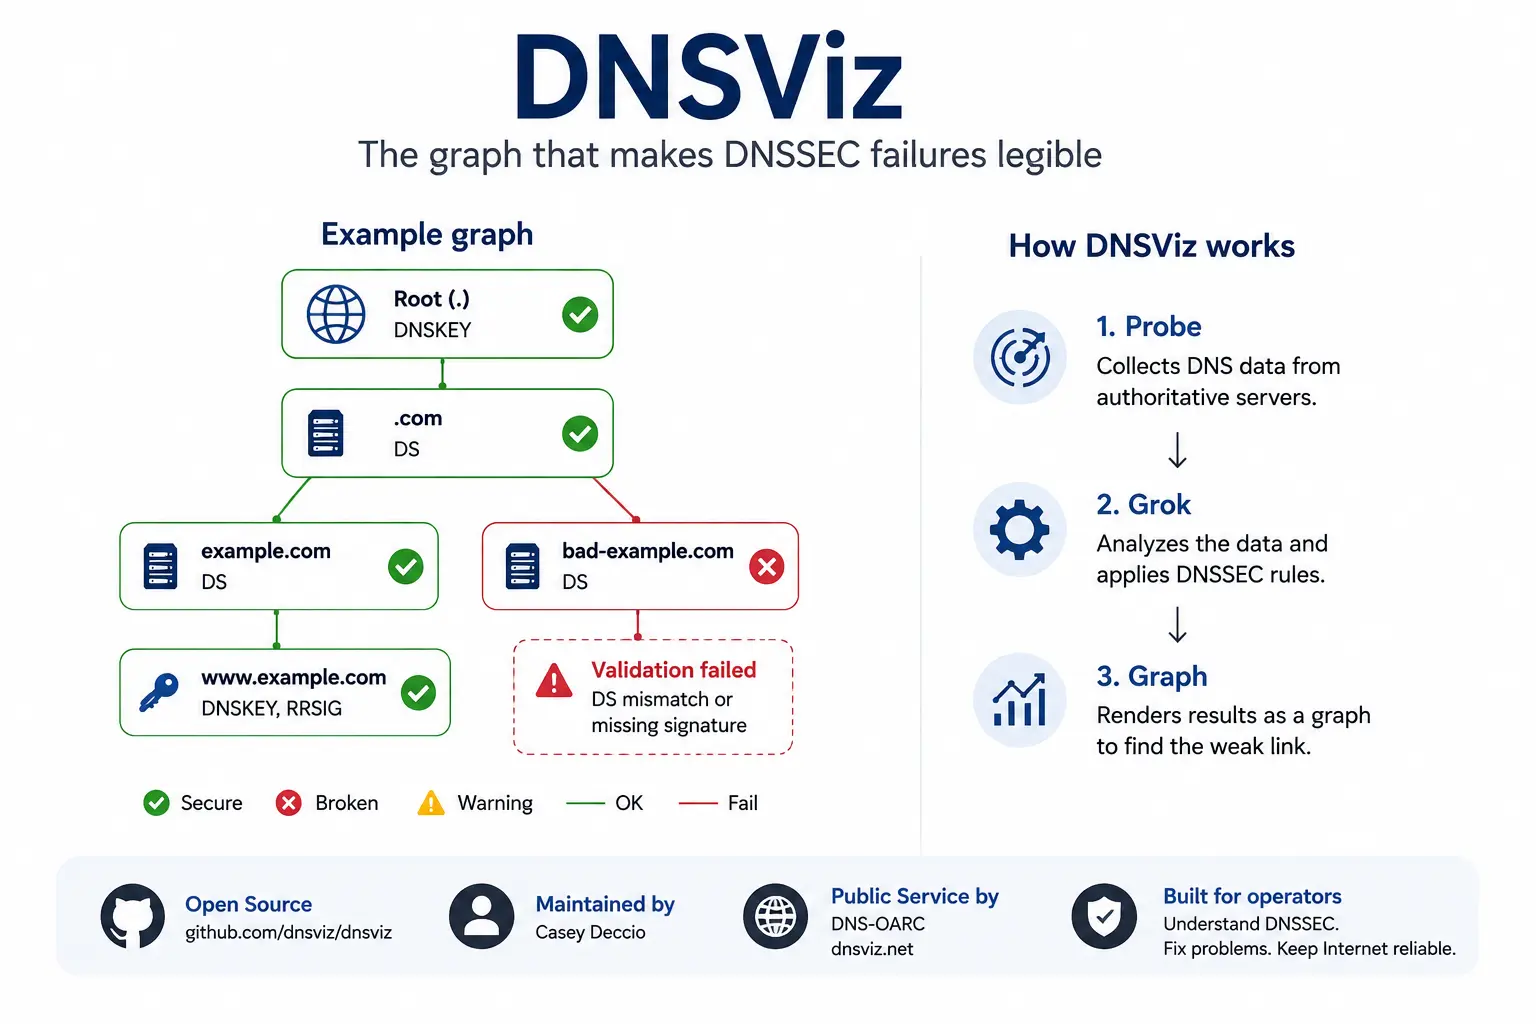
DNSViz:让 DNSSEC 故障变得可读的图谱
DNSViz 将互联网上最不直观的故障之一转化为运营商可以调查的图形。该项目由 Casey Deccio 创建,由 DNS-OARC 公开运营,将委派、密钥、签名和经认证的不存在证明连接成一张可操作的图谱,同时并不掩饰每一次诊断都取决于观测点、时间和解读数据所用的政策。
全球机构
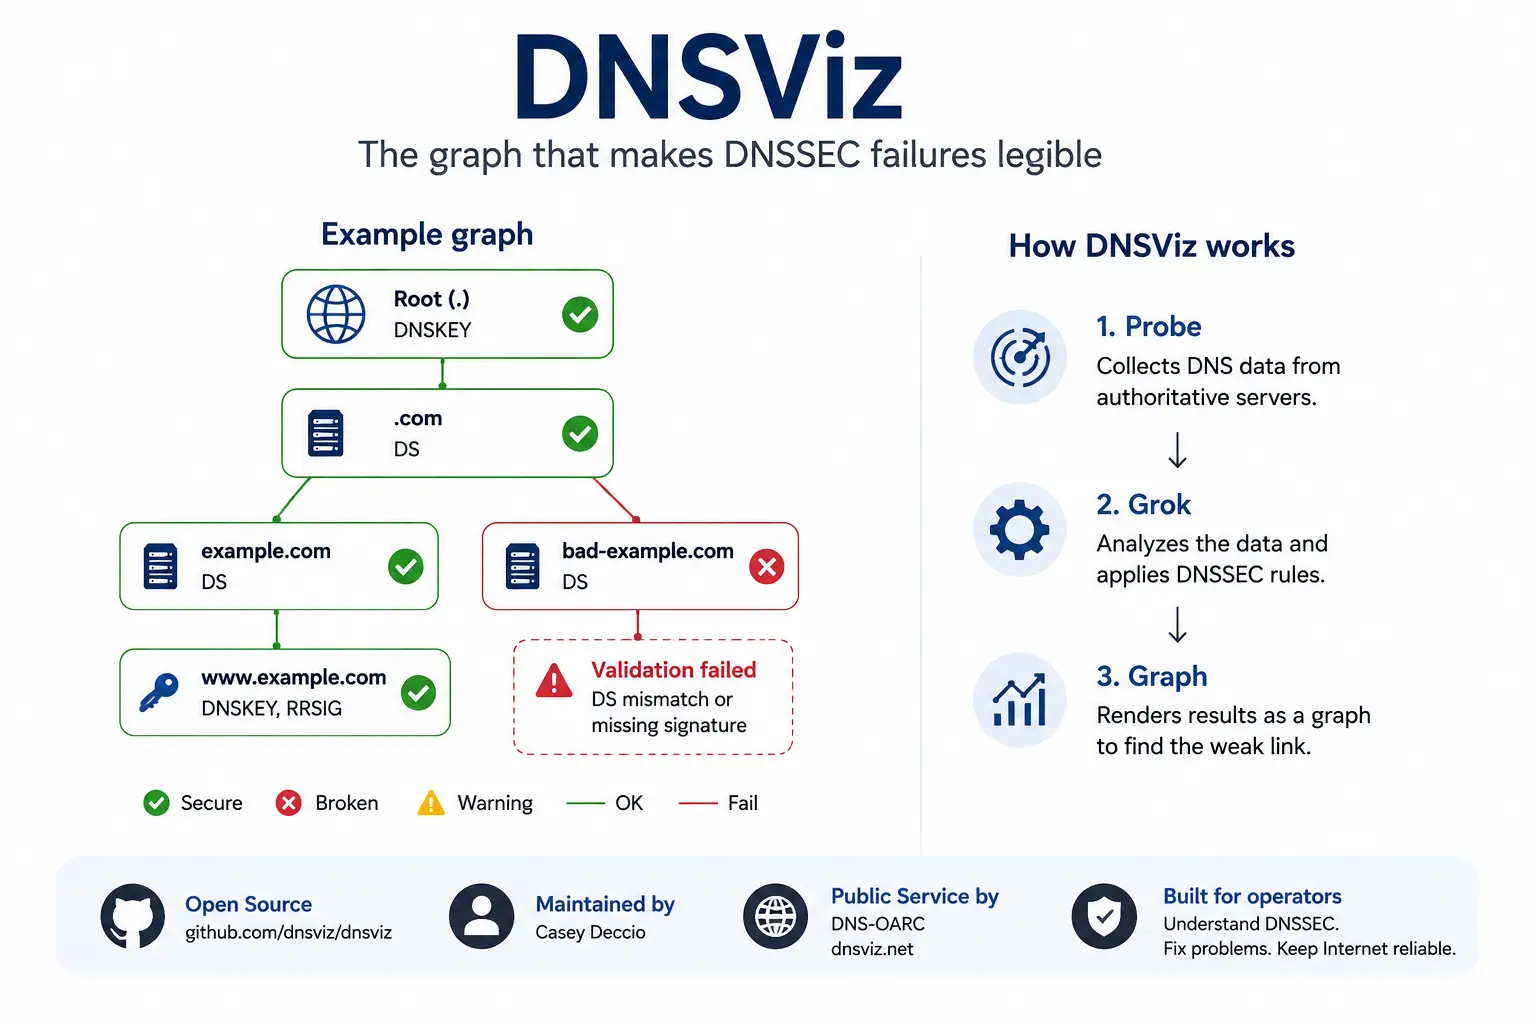
DNSViz 与让 DNSSEC 故障清晰可见的图谱
DNSViz 将互联网上最难理解的错误类型之一转化为运营商可以研究的图像。这个由 Casey Deccio 开发、由 DNS-OARC 公开运营的开源项目,把委派、密钥、签名和经过认证的不存在证明连接成一个运营图谱。同时它也表明,每一次诊断都受观测地点、时间和评估规则的约束。
全球机构
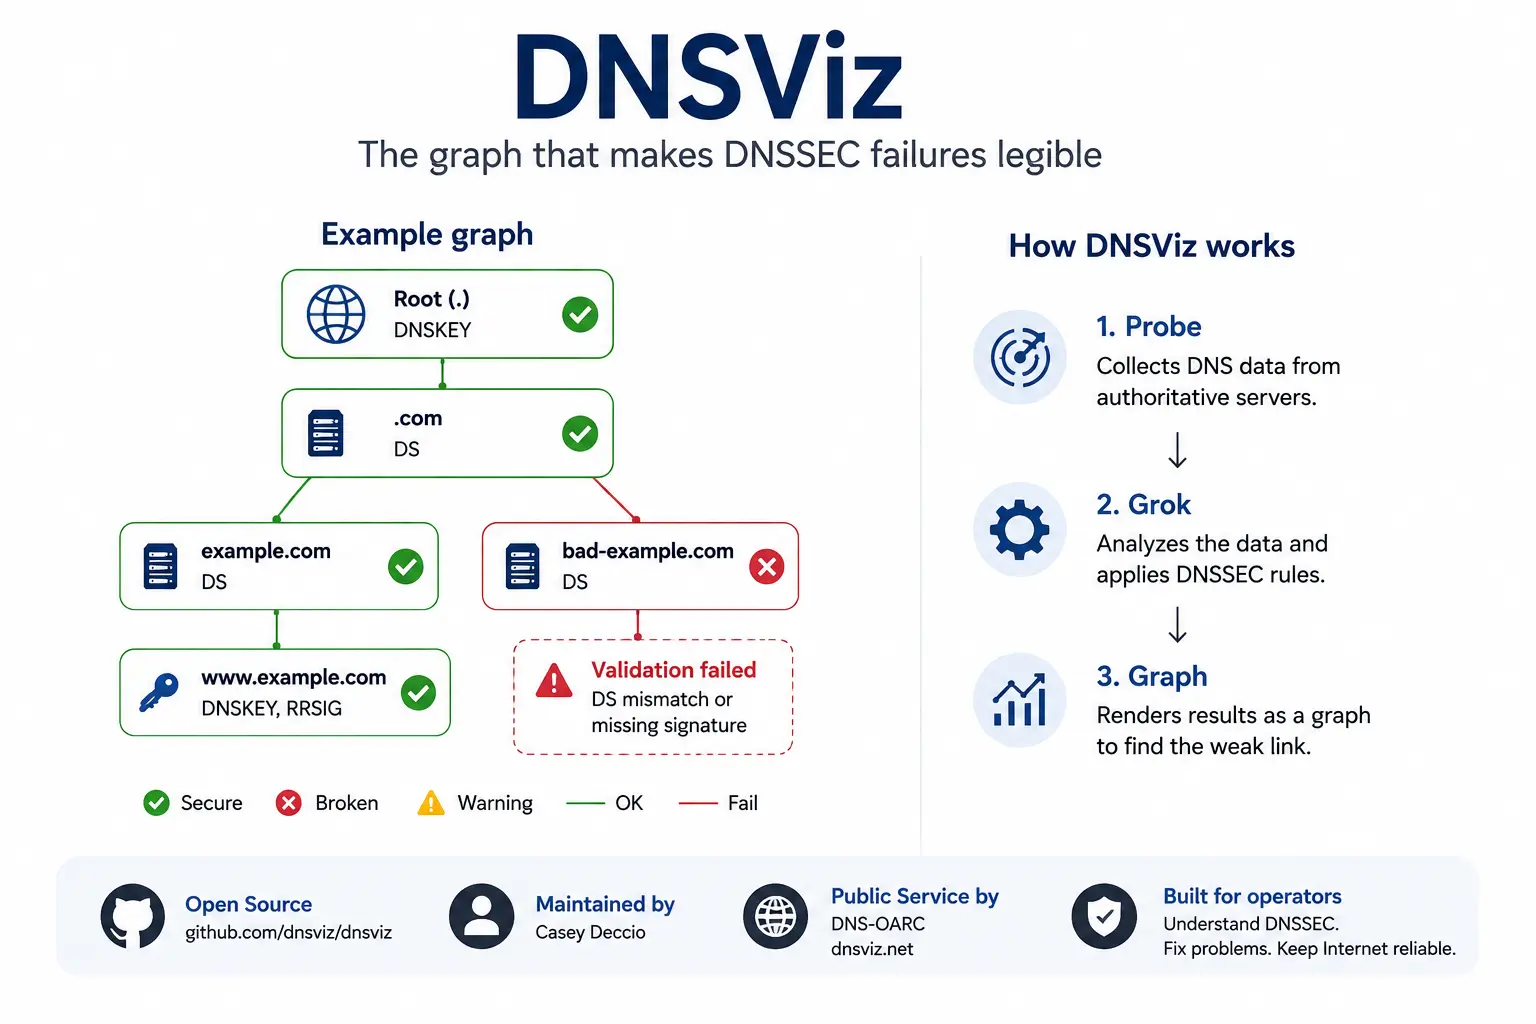
DNSViz 与让 DNSSEC 故障一目了然的图谱
DNSViz 将互联网最令人困惑的故障之一转化为运营团队可以调查的图像。这个开源项目由 Casey Deccio 创建,DNS-OARC 运营其公共版本,它把委托、密钥、签名和经过验证的不存在证明连接成一张运营关系图,同时不掩盖每个结果都与测量地点、时间以及解释数据所用的策略相关的事实。
欧洲与中东机构趋势
从公司记录到路由观测:Remstal-Bote AS209467 的证据分层
从公司记录到路由观测:Remstal-Bote AS209467 的证据分层 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东机构趋势情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。