
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。

互联网历史
在服务器完成证明前出发的数据:TLS False Start 如何借走一次等待
False Start 让客户端在发出自己的 Finished 之后、验证服务器 Finished 之前,先送出使用新密钥加密的应用数据。它借用证明尚在路上的时间,而不是取消证明。

IETF
IETF 2418bis 草案为“采纳”补上退出状态
一份 Internet-Draft 进入工作组名下时,资料库会留下清楚的采纳轨迹;当编辑无人接替、评审逐渐停止、工作被另一份文本吸收时,退出却常被压缩成一个灰色标签。于是,资源配置决定很容易被误写成技术否决。IETF 在 2026 年 8 月 17 日发布的 2418bis 第 4 版草案,第一次在同一段规则中写明:工作组也可以把 Internet-Draft 恢复为“未采纳”状态。

IETF
Ross Callon 与那个只负责熵、不代表会话的 UDP 端口
一段看似普通的 UDP 五元组,可能只是把 MPLS 流量分散到不同路径的外层包装。Ross Callon 共同撰写的 RFC 7510 值得重读,因为它把路径可见性、转发含义与信任授权分得异常清楚。

案例档案
报文是真的,时钟仍然错了:NTS 与时间测量的决定权
同一台机器收到两台时间服务器的答复。两份报文都通过 Network Time Security 校验,给出的偏移量却相差 800 毫秒。密码学已经完成了自己的任务,但最关键的问题仍未解决:究竟哪一份测量——如果有的话——可以驱动本地时钟?

案例档案
一条路由,带着自己的 ASN 回来了
一条路由,带着自己的 ASN 回来了 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。案例档案情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

互联网历史
那串地址还缺一条本地注脚
运维人员把 `fe80::1%eth0` 从一台主机复制到另一台。冒号、十六进制数和接口名一字未变,地址却未必还指向原来的路:`eth0` 只是第一台主机自己的称呼。IPv6 的这条本地注脚解决了多网卡节点的选择问题,也划出一道刻意不让本地语境越过的数据边界。
案例档案
DNS 策略 ID 已变,旧规则却仍然阻止投递:MTA-STS 缓存策略的权限边界
上午九点,收件域把备用 MX 加进 HTTPS 策略,同时修改了 `_mta-sts` TXT 的 `id`。发送方甲取回了新文件;发送方乙刷新失败,但昨天的 `enforce` 策略还没有超过 `max_age`。两者查到同一台备用 MX,却只有甲可以使用。收件域只发布了一份“当前答案”,运行中的发送系统却拥有两份各自有效的事实。

互联网历史
TLS 在隐藏之前必须听见的名字:SNI 如何让共享 HTTPS 成为可能
同一个地址可以承载许多网站,TLS 却必须在解密 HTTP 请求之前先交出一张证书。SNI 把目标域名提前放进 ClientHello,解决了共享地址上的证书选择,也把“谁需要在加密前知道什么”变成互联网长期的隐私问题。
IETF
Final Review不是对标准的第二次表决
发布看板上有三项状态:Internet-Draft 已经获批,RPC 的修改仍在 pull request 中,部分作者尚未留下最终确认。值班人员把它们归纳成一句话:“标准重新进入表决。”所有原始信息都是真的,结论却越过了权限边界。文档流已经作出出版决定;RFC Production Center 正在核对最终成品;任何超出编辑范围的变更,仍要回到原来的批准者。

案例档案
两条路,不等于一半一半:BGP 多路径的转发权责
路由表里同时出现两个下一跳,只能说明它们获得了进入转发集合的资格;它不能回答流量如何分配,更不能把两条链路自动变成两份相等的可用容量。

案例档案
邮件头写着 DKIM 通过,却没有证明是谁做了检查:Authentication-Results 的信任边界
同一封邮件里出现两行几乎相同的 `Authentication-Results: mx.example; dkim=pass`。一行是发件人在连接前自行写入,另一行是收件系统验签后生成。下游规则只看见相同字符;真正决定可信度的,是哪一行在边界被清除、哪台受控引擎随后写入新结果。

互联网历史
一行已经存在,却还不能工作
管理程序写入 `createAndWait`,随后再读同一列时,得到的不会是 `createAndWait`,而可能是 `notReady`。这个看似别扭的回答,恰好揭示了 SNMP 怎样把“要求做什么”与“设备现在能确认什么”分开,也说明一行配置为何可以先存在、后就绪。
互联网历史
服务器封存后交还的记忆:TLS 会话票据如何让状态由客户端携带
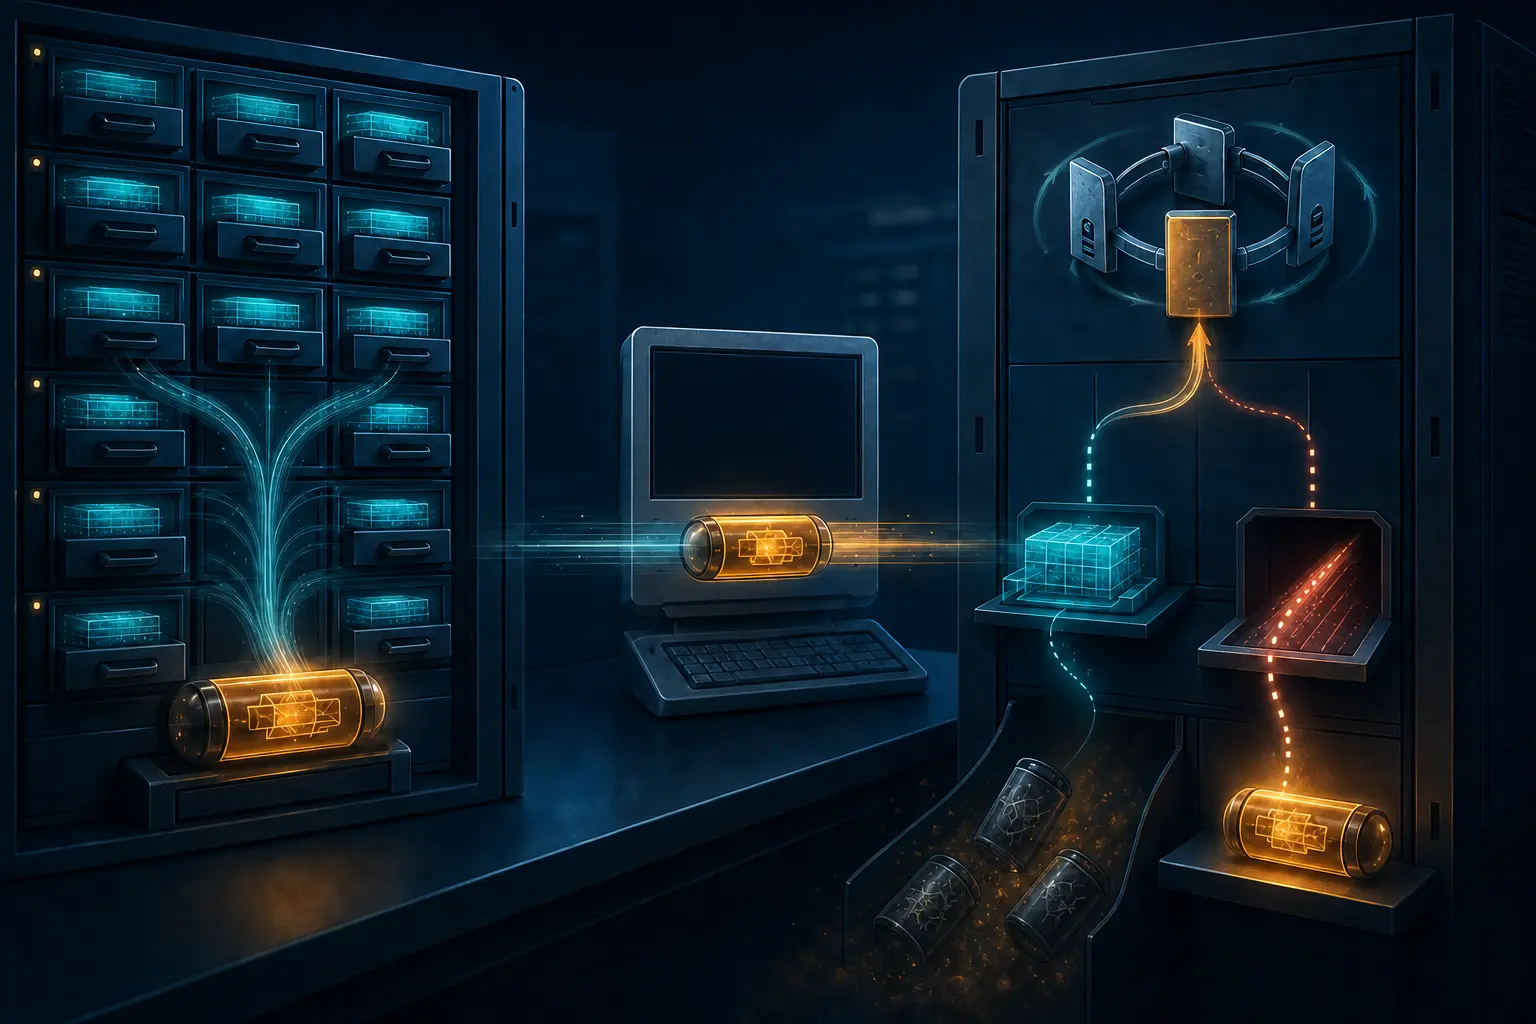
服务器不再为每个客户端保留一份可恢复会话记录,而是把那份记录封进只有自己能验证的票据。客户端负责保存和送回,却没有读取、改写或强迫服务器接受它的权力。

案例档案
证书没有变,服务名已经变了:DANE TLSA 的端口授权边界
同一台主机、同一张证书、同一把公钥,两次连接却得到相反结论。第一个客户端接受,第二个拒绝。差异不在证书内部,而在客户端查询的是两个不同的 TLSA 名称:DNS 写下的授权只覆盖其中一个服务。

案例档案
BGP 出口由谁决定:LOCAL_PREF 背后的本地权力
一条更短的路径未必得到更多流量。LOCAL_PREF 把网络经营者的选择写进路由排序,却不会替经营者证明这项选择安全、经济或已经生效。真正需要审视的,是谁能赋值、授权到哪里,以及数据包是否走到了承诺的出口。

互联网历史
登记了两条路,不是多了一部电话
一部电话重启后,为什么要故意沿用旧的注册编号?SIP Outbound 要处理的不是简单的“地址变了”,而是让服务器知道:这是同一个接收者换了一条路,不是又来了一个等待接听的人。

IETF
Eric Vyncke 与那枚不能授予信任的探测标记
研究者发送的是一次测量,另一端的网络最先看到的却是一个来意不明的报文。Eric Vyncke 参与撰写的 RFC 9511 没有试图替所有网络判断谁值得信任,而是设计了一块很小的说明牌:让发起者可以被联系、让目的可以被核查,同时把是否相信、是否放行的决定留给接收方。
北美区域 ISP 趋势
先收钱,再熔接:Lumen Technologies 光纤扩建的现金流耐久性测试
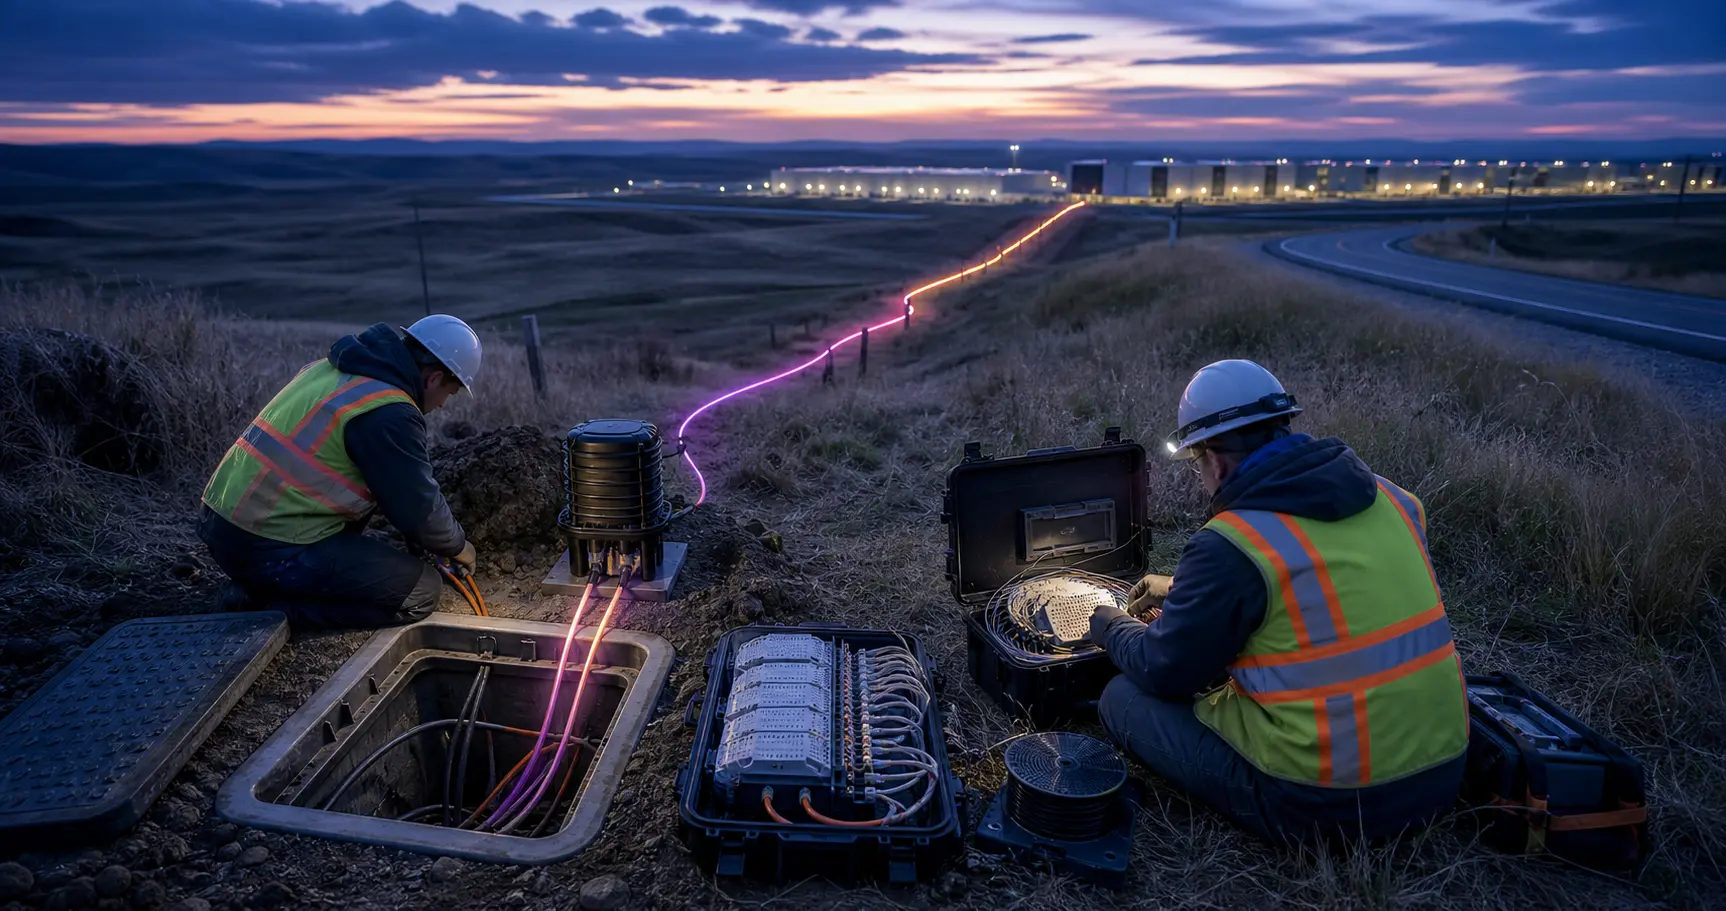
在 Lumen Technologies 的 Private Connectivity Fabric 扩建中,一美元可以先进入银行账户,随后才变成管道占用、光缆拉放、熔接、光学测试和可交付的光路;它也可以在相关履约义务满足、收入被确认之前停留在“递延收入”里。Lumen Technologies 没有披露任何具体客户的付款时点相对于第一次熔接或正式验收的日程,也没有披露 PCF 合同的取消、退款或验收条款,因此不能把这一顺序强行套在某一份合同上。但截至 2026 年 6 月 30 日的…

互联网历史
网站递来自己的证明,谁来作证?OCSP stapling 的权力边界
验证一个网站时,客户端竟可以从这个网站手里接过关于它自身证书的状态证明。OCSP stapling 之所以成立,不是因为网站值得额外信任,而是因为签署、递送与验收本来就可以由不同的主体完成。
领导者
Aidan Casey 与托管 IT 中隐藏的运营负担
ARIN 的一项公开网络记录把同一位高管列入五类联系人角色。它让区域托管服务公司的部分日常责任变得异常清晰,却不能据此证明个人独占控制权、服务韧性或客户结果。