
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。

互联网历史
漏掉的音符补不回来,停不下的音符却必须处理
RTP MIDI 的恢复日志并不打算替音乐家重演已经过去的几秒。它要解决的是另一件事:一个丢失的指令,不能让接收端此后一直演奏在错误的状态里。这种有意缩小的承诺,给互联网的实时应用留下了一套比“把数据补齐”更细致的恢复逻辑。

互联网历史
无法替文件命名的偏移量:FTP 断点续传为何假定对象没有改变
传输中断后,已经收到的字节很容易被看成一笔不会说谎的进度。FTP 可以从一个保存的位置继续,省下重传开头的代价;但位置只回答“从哪里接着传”,不能回答“接着传的还是不是同一个文件”。这项优化成立的前提,一直在偏移量之外。
报道
六份纪要都在,LACNIC 缺的是决定的路标
LACNIC 的 2026 年董事会页面并不缺文件:六次会议各有日期,也各有一份经批准的纪要链接。真正空着的是入口页上的说明层——英文 `Summary of activities` 一列连续六格没有内容。读者能拿到档案,却不能从一个议题直接走到记录它的段落。

案例档案
排在第一的端点,从未具备资格
一条 HTTPS 记录可以把某个端点列为首选,客户端却仍必须忽略它。SVCB 让 DNS 发布有边界的连接方案,而不是替代兼容性、端点认证和实际运行证据。

IETF
Job Snijders 与只签字节、不签真相的清单
一份文件可以原封不动,文件里的主张却未必成立;一把密钥可以有权代表某段 IP 地址,却未必有权代表一家公司。Job Snijders 与合作者设计 RPKI Signed Checklist 的价值,正在于没有抹去这些区别。它把资源、签名与精确字节连成一条可验证链,同时把身份、商业授权和是否执行留给真正承担后果的一方。

IETF
IAB 要求年龄规则写明结果,而不是冻结守门人
把年龄核验从网站或网络移进个人设备,并不会让治理权力消失,只会改变谁握住开关。互联网架构委员会在 2026 年 8 月 24 日发布的声明中认为,以设备为基础的年龄信号比现有的服务端和网络控制更有希望;同一份声明也明确提醒,这条路线会给设备与操作系统供应商带来相当大的杠杆。真正的制度检验不是闸门是否离用户更近,而是换掉闸门经营者之后,安全目标能否继续成立。
互联网历史
消息必须自己铸造的名字:Message-ID 如何在没有中央注册表时工作
中继服务器加上一行轨迹,邮件字节已经改变,消息却还是原来的消息;作者只改一句话,也可能是在发布一个新版本。`Message-ID` 给这条并不等同于字节比较的界线起了名字,又让回复关系与分布式新闻服务器围绕它建立状态,而无须先向中央机构申领编号。

互联网历史
代理可以暂存别人的状态,却不能改写它
RADIUS 允许一个代理把收到的请求中的某些私有状态暂时留在自己这里,只要在回复时原样归还。这条容易被忽略的规则,揭示了互联网协议里一种克制的分工:大家约定怎样保全信息,却不必共同决定信息内部是什么意思。

报道
ARIN 的 75% 门槛取决于一份会变化的计划
60 个已经分配或再分配的前缀单位,在一份包含 80 个单位的两年计划里正好是 75%;计划若更新为 100 个单位,同样的 60 个只剩 60%。地址没有移动,资格判断却变了。`ARIN-2026-2` 草案把这种可能性写进了分母:它拟采用申请组织的“current 2-year network plan”。
案例档案
网络给出了配置域名称,却没有替主机选路
配置域能够把同一网络语境中的地址、DNS 与路由约束在一起。它回答“哪些配置属于同一套”,却不能把一条路由器通告变成主机必须执行的连接指令。

案例档案
控制器算对了,但它依据的那座桥已经断了
链路故障后,两个 BGP-LS 生产者各自保留了相反方向的一半旧信息。消费者把两半拼成一条看似完整的链路,控制器据此算出一条完全合规的路径。算法没有算错;真正失控的是一份没有明确作者、时效和撤回边界的拓扑陈述。

报道
APNIC:第一次 IPv6 PI 申请没有“上一份分配”
APNIC 的 `prop-175-v001` 想省掉一趟颇为奇怪的往返:先发一个 `/48`,等申请方部署,再请它回来提交后续申请、重交实质相同的网络规划,然后第二次判断一项起初就已知道的需求。复用现有标准很节制,但标准从“后续”搬到“首次”时,决定记录必须写清哪些条款照用、哪些不适用、哪些已经换了指向对象。

IETF
一份 IETF 章程提案并不等于工作组授权
如果治理系统把“版本号最大”直接解释成“当前有效”,它会在同一天犯下方向相反的两种错误:让一个尚未成立的工作组提前拥有权限,也让一个已经存在的工作组提前摆脱旧章程。2026 年 8 月 27 日,DAWN 与 NETCONF 的公开记录恰好把这条分界摆在一起。两份文本都在审议,但前者请求建立授权,后者请求替换授权;审议中的文字都不是现行授权本身。

互联网历史
续期并没有重新核对那份预留
RSVP 用一串标识符代替反复发送的完整状态说明,降低了维护资源预留的开销。但“找到这条记录”与“这条记录仍然正确”是两种检查。2001 年的扩展没有掩盖这道缝隙,后来的协议也不得不继续为它安排恢复与故障检测机制。

互联网历史
SMTP 无法拆开的答复:LMTP 如何把本地投递细分到收件人
一封邮件越过本地投递边界时,两个已接受的收件人可能得到相反结果:一只邮箱写入成功,另一只暂时超出配额。SMTP 只能为整个事务给出一个最终答复;LMTP 改变的不是邮件正文,而是答复的数量,让原有队列只继续承担尚未解决的收件人。
报道
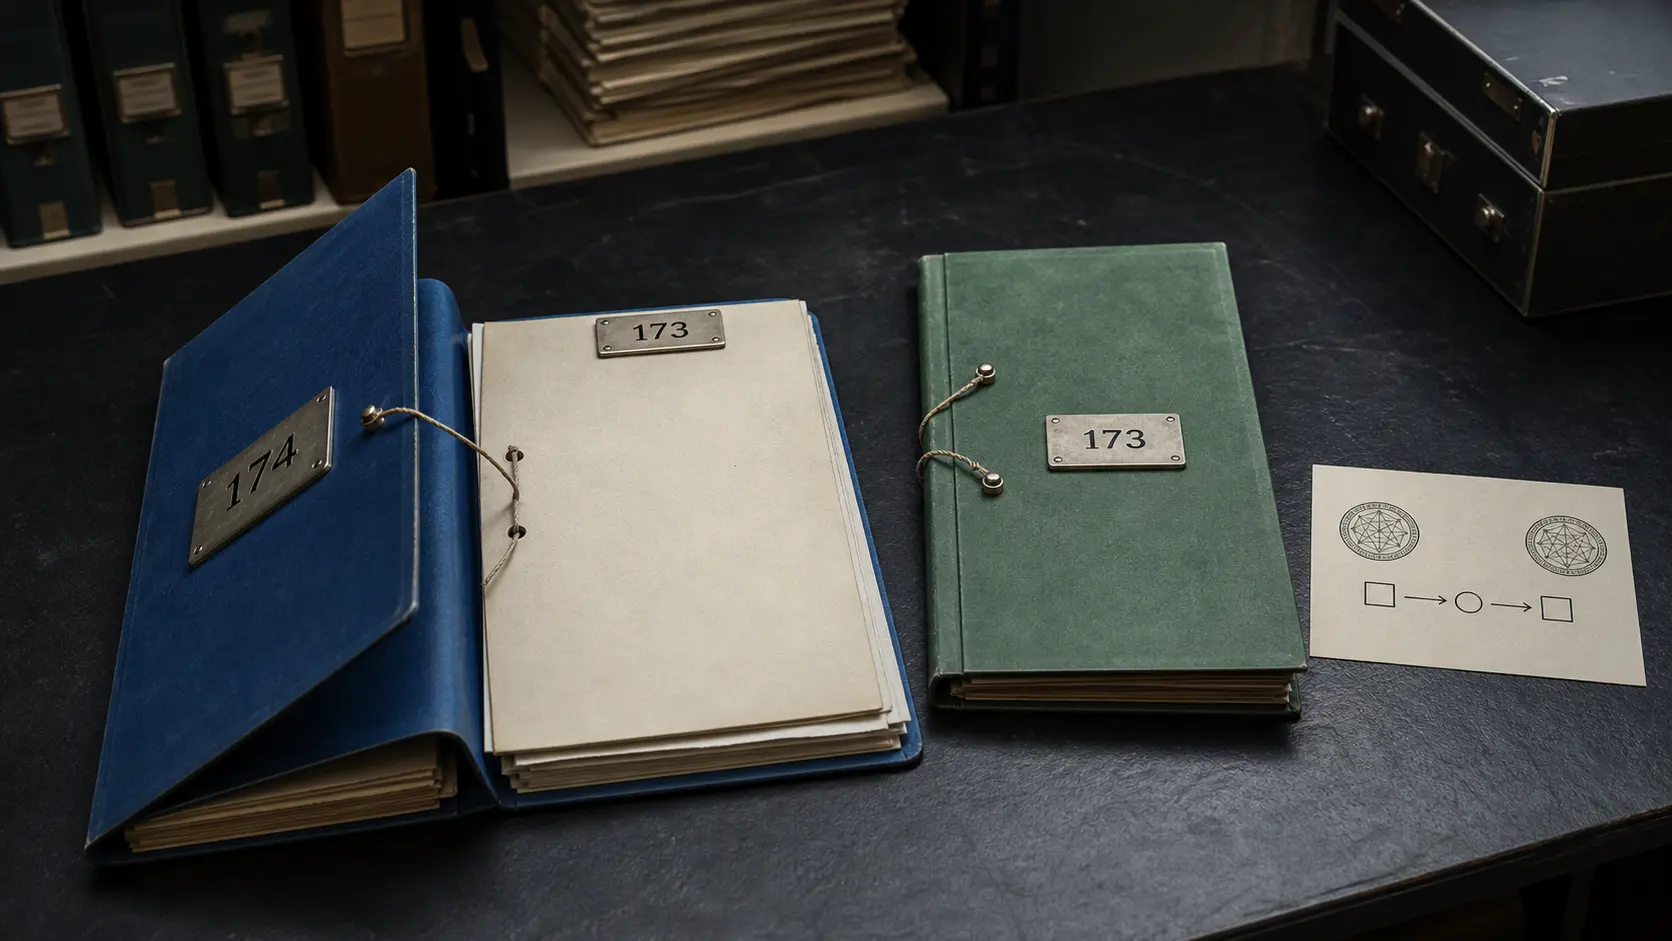
两行之间的两个编号:APNIC `prop-174` 需要一条不可抹去的修正链
> 规范提案页:`prop-174: Align implementation of Prop-125 in APNIC Policy (APNIC-127)` > > `prop-174-v001.txt` 第 1 行:`prop-173: Align implementation of Prop-125 in APNIC Policy (APNIC-127)`

互联网历史
服务器能催回一次询问,却不能跳过它
DHCP 的 FORCERENEW 看似是一道强制更新令,实际却只把客户端带回原来的交互流程。保护这次召回的随机值,后来又暴露出一个更窄的边界:能够验证下一次通知,不等于能够追认第一次配置的可信来源。
案例档案
会话都正常,路由却没有来:被忽略的反向订阅链
某个新 VRF 已经绑定正确的导入 Route Target,源端也确实存在目标 VPN 路由,但接收 PE 始终看不到它。RFC 4684 让“需要哪些路由”的意图先逆向传到源头,再让匹配的可达性返回。若只检查 Established 会话和源端路由,就会漏掉真正断开的那一段。
案例档案
子区已经发出信号,谁让 DS 真正生效?
一组签名正确的 CDS/CDNSKEY,可以清楚表达子区运营方想要什么,却不能直接改写父区。自动化的价值,不在于把这几种状态压成一个“成功”,而在于让每一次权力交接都可验证、可拒绝、可回退。

互联网历史
Philip F. Smith 与那份只能观察、不能发号施令的路由报告
1999 年,一份每日 BGP 报告开始把“注册记录里写了什么”与“路由器此刻看见什么”并排摆在公众面前。Philip F. Smith 留下的并不是一张全知地图,而是一种更可靠的工作方法:先说清观察点、时间和算法,再讨论异常;用证据约束判断,却不把测量权偷换成对他人网络的指挥权。