
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。

互联网历史
缓存变成 STALE 时,邻居并未死亡:IPv6 如何等待正向证据
IPv6 没有把“很久没有新证据”写成“邻居已经失效”。它先保留旧映射,等真实流量提出问题,再让传输层进展或定向探测给出答案。

案例档案
查询变了,缓存仍然作答:No-Vary-Search 与声明 URL 等价的权力
同一件商品可以带着不同的推广参数抵达浏览器,页面内容却一字不变。`No-Vary-Search` 让源站把这种业务知识交给缓存使用。但它交付的不是删参数的命令,而是一项高风险判断:哪些表面差异可以在复用响应时视为不存在。

报道
AFRINIC-38定了日期,参与取舍却还没有记录
11 月 18 日既可以是一次精明的合办选择,也可以是一道真实的时间冲突。AFRINIC 把 2026 年第二场公共政策会议放在开普敦科技活动密集的一周,希望让已经到场的非洲网络业者顺道参与;同一天又落在 IETF 127 与 ITU PP-26 的正式会期内。问题不在于隔空裁定这个日期对错,而在于“最大化参与”不能只靠会后报名人数自证。

IETF
Álvaro Retana 与那个离开 RIB、却没有带走链路的前缀
OSPF 邻接仍是 Full,SPF 图中仍有那条边,数据包也仍能从链路上通过;与此同时,给链路编号的前缀却已从远端路由表中消失。RFC 6860 把这种看似矛盾的状态写成一项可互操作机制。作为三位共同作者之一,Álvaro Retana 的准确位置也由此显现:所谓“隐藏”,必须说清是从哪一层状态中移除,而不能被包装成基础设施已经隐身。

报道
ARIN 通过了领导层“程序”,但只把它当作指南
“董事会通过领导层继任规划程序,作为一份指南。”ARIN 2026 年 4 月的这项动议,把两种不同的制度力量放进了同一句话:`程序`意味着可以重复的步骤,`作为指南`却明确保留了不强制的性质。前者帮助董事会提前准备,后者提醒所有人,真正产生主席、秘书和财务主管职权的,仍是章程规定的正式投票。
互联网历史
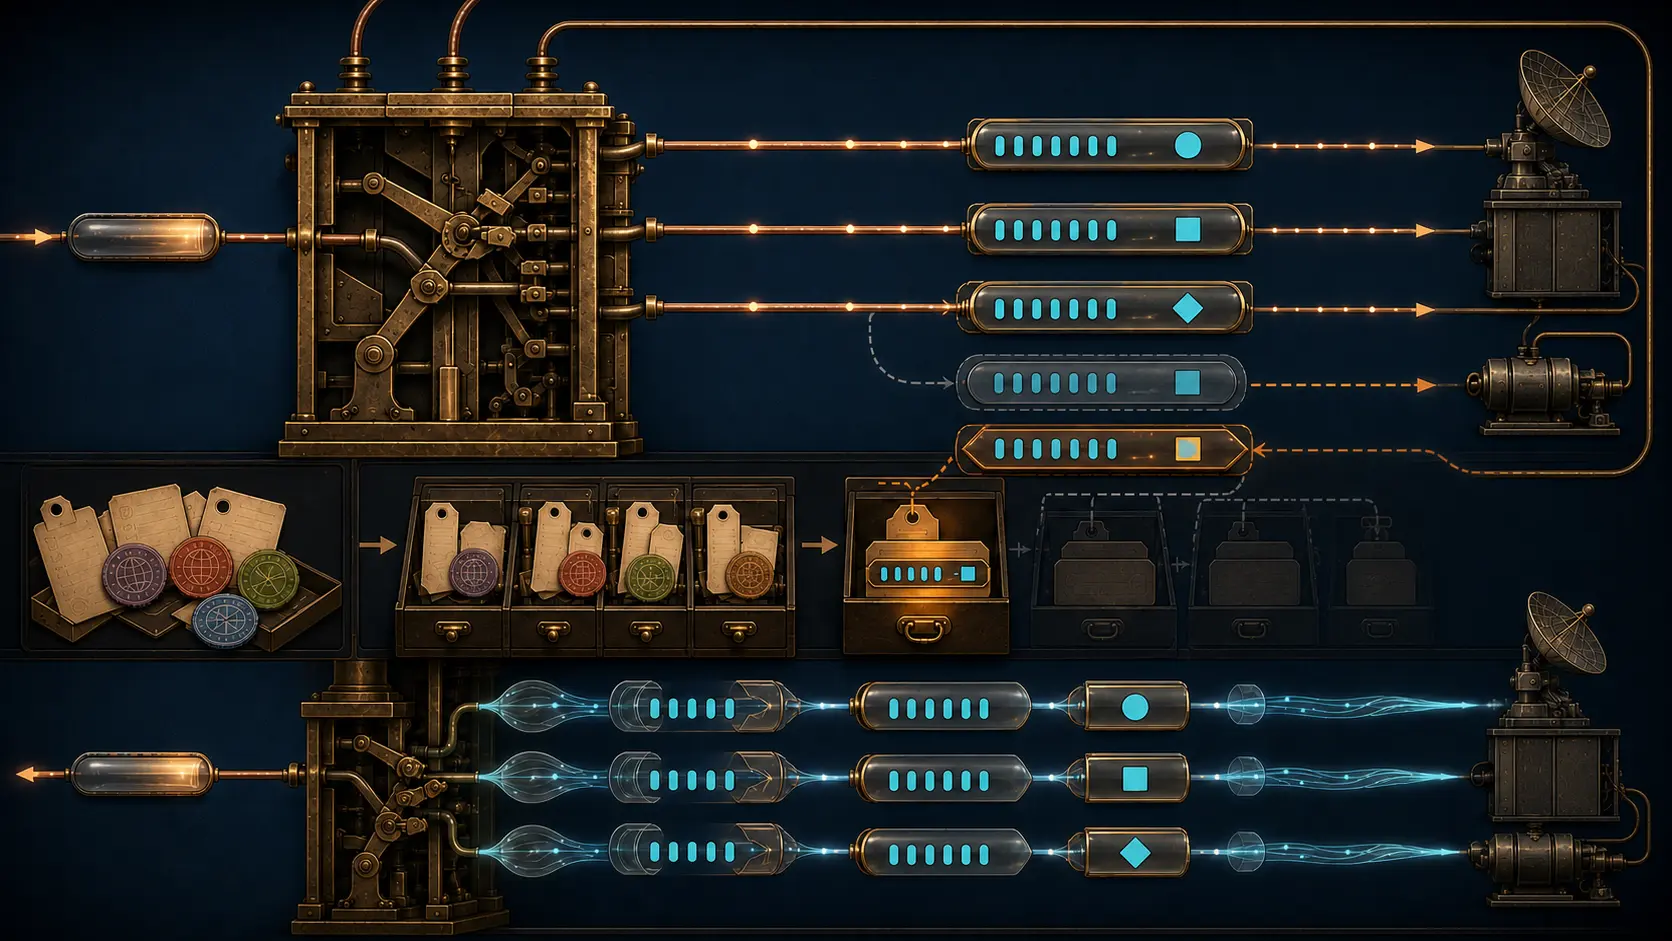
七个字符改写了匹配规则:SIP branch 为什么以 z9hG4bK 开头
SIP 报文里的 `z9hG4bK` 人人可见,也人人可仿。它的价值不在保密,而在于让接收方知道:眼前这个 Via branch 承诺遵守哪一代事务规则。

互联网历史
服务器回了包,却没有报时:NTP“死亡之吻”如何把退让留给客户端
一台被固定写进无数设备的公共时间服务器,既不能逐台修改远端固件,也不能只靠沉默说明“别再每秒问我一次”。NTP 的 Kiss-o’-Death 把这种困境压进了两个旧字段:stratum 置零,使回包不能参与校时;四字符 Reference Identifier 则说明拒绝、限制或速率压力。它不是远程命令,而是一项只有客户端愿意并正确执行才会生效的局部协作。

案例档案
答案尚未完成,浏览器已经可以行动:HTTP 103 Early Hints 与投机权力
动态页面还在查询数据库,边缘节点却已经知道它通常会用到哪份样式表。HTTP 103 允许这条尚未成为事实的线索提前上路。时间可能因此被省下,但权力没有被提前交付:客户端决定是否付出网络成本,最终应答决定请求含义,资源本身还要通过自己的安全与可用性检查。

报道
RIPE NCC 新任 CTO 接手的是 1220 万欧元估算,不是既成授权
RIPE NCC 已经回答了“谁来领导技术部门”:Sjoerd Wolthers 将于 9 月 1 日转任常任首席技术官。它尚未在目前可查的最新董事会记录中回答另一道题:是否以什么范围、什么资金和什么验收条件,批准未来五年额外 500 万欧元资本支出与 720 万欧元运营支出的基础设施方案。

IETF
Acee Lindem 与那份未被读懂却继续传播的 LSA
转交不等于理解。一台 OSPFv3 路由器可以收到格式正确的扩展 LSA,把它存进链路状态数据库,再按既定范围继续泛洪,却不知道其中新增信息意味着什么。RFC 8362 有意保留了这种能力。Acee Lindem 是该标准的五位共同作者之一;这项集体工作提醒运营者,数据库中的“存在”只能证明保管与传递,不能代替功能支持或转发结果。
报道
APNIC 的九年 EC 任期限制是门槛,不是硬上限
APNIC 把新一轮执委会改革概括为“三届、九年”,但真正决定离任日期的,并不是一句口号。普通规则按连续届数计,2027 年过渡规则却先看既往连续任职年限,再让当事人完成达到或首次超过九年的那一届。2027、2028 两次选举还会分配长短不一的席位;若当选者恰好在长短席位分界上同票,一次从不透明袋中抽签的结果,就可能改变最终任期。

案例档案
令牌已经绑定密钥,操作仍未获准:DPoP 与发送方约束的权限边界
DPoP 能让被复制的 OAuth 令牌不再是一张可随处使用的通行证,却不能证明谁正在操纵密钥,也不能替资源服务器决定这个主体此刻是否有权产生所请求的后果。

互联网历史
掩码公开,字节却不可预知:WebSocket 如何保护旧代理
WebSocket 客户端会把一个 32 位掩码密钥原样放进帧里。服务器能立即还原载荷,旁观者也能。因此,这道机制从来不是加密。它真正限制的是另一种权力:不可信的浏览器脚本不能预先指定线上将出现的确切字节,进而诱使仍按 HTTP 解读数据的旧代理污染共享缓存。

互联网历史
同样八位可以指向不同尝试:RADIUS 如何让请求认证器补足身份
监控屏上写着“请求 37”。几秒前的 37、此刻的 37,甚至另一台代理看见的 37,都可能不是同一件事。经典 RADIUS 只有一个八位 Identifier,却没有把这 256 个数冒充永久编号。真正使应答仍有资格生效的,是尚未结束的请求、传输端点、16 字节 Request Authenticator,以及这一跳双方掌握的共享密钥。

报道
LACNIC 的四厂商 BGP 对照表少了一列配置
同一个畸形 Prefix-SID 属性沿路径传播时,据报先后遇到丢弃、继续转发和重置会话三种处理。LACNIC 新近刊出的路由安全文章把这种差异摆到了台面上。若要让它成为可复现实证,厂商名称旁还必须写明软件版本和最终生效的配置。
案例档案
错误化作新的查询返回:DNS Report-Channel 与反馈权力的边界
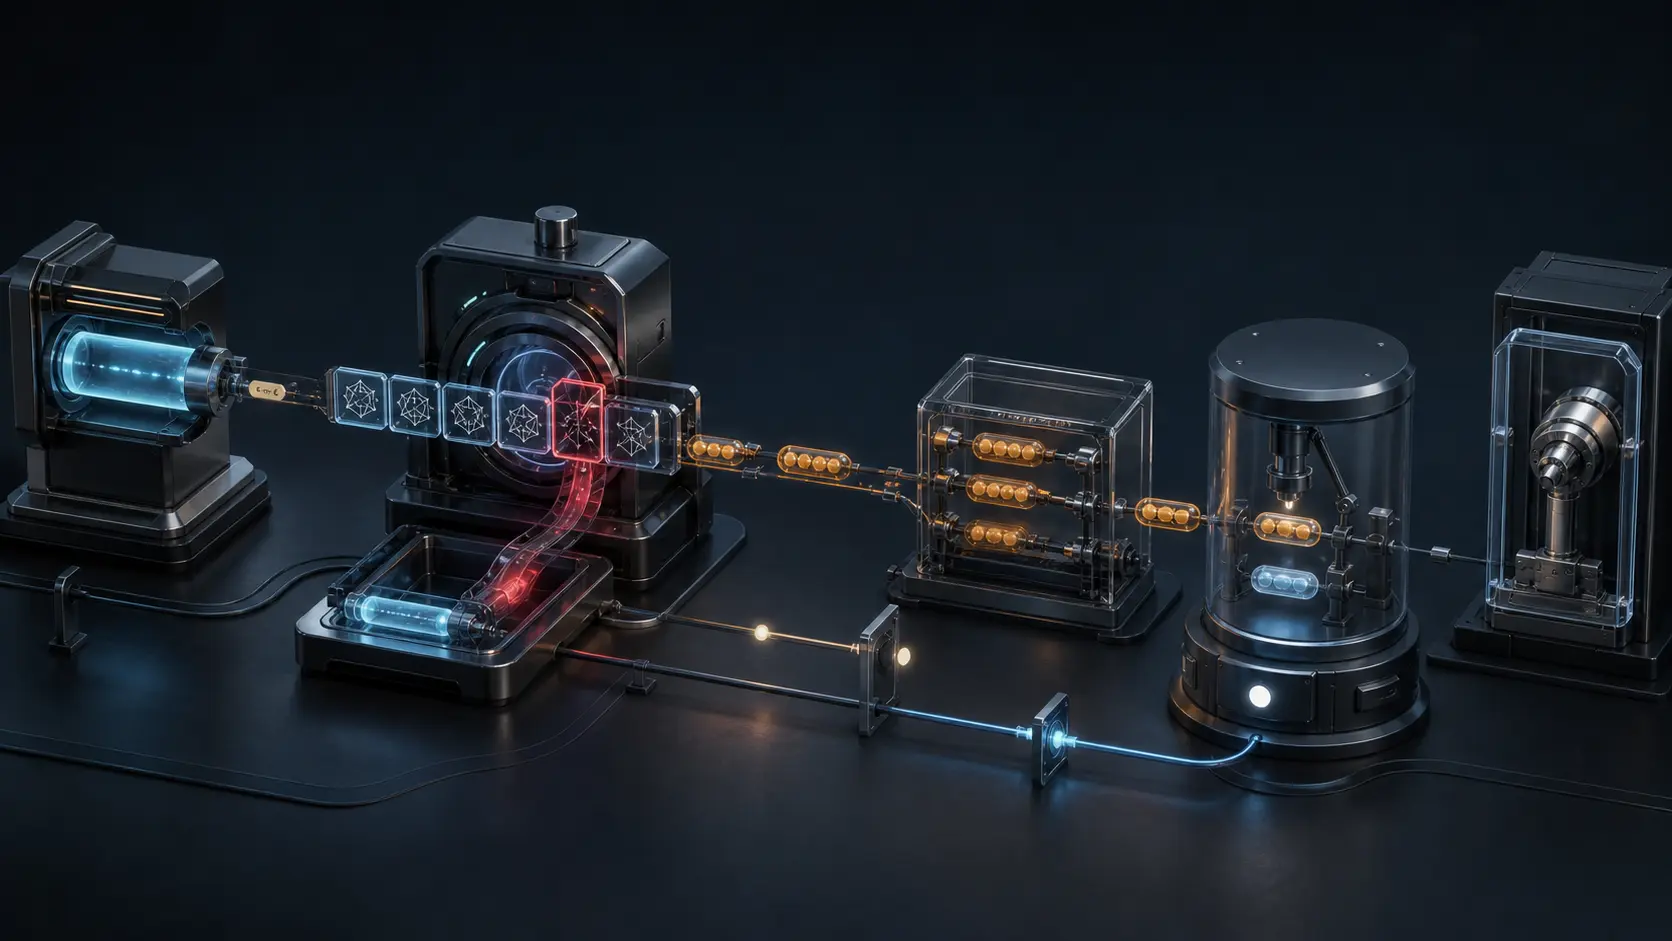
权威服务器可以持续送出应答,却不知道验证解析器为何拒绝它们。DNS Error Reporting 为这种盲区增加了一条回路:权威方公布接收地址,解析器把本地判断编码成另一条 DNS 查询,监测代理再决定这条信号能否成为行动依据。

IETF
Susan Hares 与 BGP 收敛的两只表
假设一次撤路之后,BGP 日志在第 180 毫秒写下新的最佳路径,探针却又丢了数轮数据包。哪一刻才算收敛?RFC 4098 与 RFC 7747 没有争夺同一个答案:前者给控制平面划终点,后者让外部数据包验证 FIB 的终点。Susan Hares 参与了两份文档,也让“收敛”一词必须交代自己看的是哪只表。

互联网历史
最新的 LSA 必须先消失:OSPF 如何让序列时间重新开始
OSPF 用递增序列号判断同一份链路状态通告的新旧,这套规则走到最大值时却不能简单回绕。旧的最大值只要还留在一台邻居那里,就会压过刚从初始值重生的新通告。于是,OSPF 把“忘记过去”设计成一次必须传播、确认并完成的协议事件。

报道
在 ARIN,资源技术联系人能管记录,却还不能管 ROA
ARIN 的名录可以把技术权限细分到一个具体地址资源,路由安全操作却仍以整个组织为入口。8 月 20 日登记的 ACSP 2026.10 建议要求补上这条连接。真正需要回答的,不是要不要多给一个按钮,而是怎样让授权只覆盖那个资源、那类操作和那段时间。

案例档案
签名验过了,命令仍未获授权:HTTP 消息签名与覆盖范围的权力边界
RFC 9421 能证明一组明确列出的 HTTP 组件没有在语义上被换掉,却不能替业务系统决定签名人有没有权发出这条命令。遗漏的路径、方法、身份与单次使用条件,绝不会因为旁边出现一枚有效签名而自动获得保护。