
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。

IETF
BMP 百分位数若不携带采样方法,就只是本地事实
两台路由器都上报 P95,并不意味着它们量过同一类东西。一台按固定时钟取样,另一台只在路由变化时取样;字段名称相同,样本形成机制却可能把它们带向不同的运营结论。

报道
LACNIC 要为技术委员会立章;它的第一届委员会却曾经直接运转注册管理机构
董事会需要在一项技术变成紧急决策之前理解它,却不需要在组织内部另开一间控制室。LACNIC 2026 年关于技术委员会的讨论,同时看见了这两种需要。问题在于,制度名称会保留记忆:1999 年的“技术委员会”并非观察未来的咨询席位,而是承担了制定资源登记程序、组织并监督临时运营的任务。新章程必须让同一个名字承载一种完全不同、而且可以核验的权力边界。
互联网历史
从检索会话到可引用定位:RFC 2056 如何拆开“找到一条记录”这件事
1996 年的 RFC 2056 试图把 Z39.50 检索世界接入 URL 体系。它留下的价值不只在两个 URI 方案的语法,更在于它把一次看似简单的“定位记录”拆成会话、数据库、服务器内部标识、查询、字段选择、表示语法与交付等不同环节。三十年后重读这份文档,最值得保留的不是对现状的想象,而是这种证据边界:每一层能说明什么,也不能替下一层证明什么。

案例档案
RFC 9747:回来的包,不是对端的健康声明
非关联 BFD Echo 让邻接设备不必运行 BFD,却也把测试的定义、时钟和处置责任留在本地。它缩小了协议依赖,没有扩大可用性证据。
互联网历史
Jun Murai:变成信托资产的地址空间
一份 2021 年财务报告,把一段互联网史写进了“待售资产”科目:WIDE Project 捐入的 IPv4 地址,入账价值为 5.862 亿澳元。三十年前,这批号码的意义并不是价格,而是给亚洲的研究网络留下试验空间。Jun Murai 面对的难题,是如何让原来的用途在资产形态改变之后仍然可追溯。

IETF
“仅 IPv6”描述的是范围,不是 IPv4 退役证明
一条接入链路可以只原生转发 IPv6,用户却仍通过 NAT64 访问 IPv4 站点;数据面可以完成迁移,控制面与带外管理仍保留双栈。这样的“仅 IPv6”并没有说谎,但若省略范围,它就很容易被误读成整个机构已经告别 IPv4。

互联网历史
Kilnam Chon:亚洲买不到的那台路由器
1982 年 5 月 15 日,一条每秒 1200 比特的租用线路把首尔与龟尾的两台计算机连在一起。真正决定这张网络能否出现的,却是机房里没有的东西:Kilnam Chon 的团队买不到 IP 路由器,只能把公开的协议文件写成可以运行的软件。

IETF
有效的 CoSERV 结果不证明完整性
依赖方发出一个确定编码的查询,收到与查询绑定的签名结果,逐项验签,并确认结果尚未过期。所有灯都亮成绿色,仍有一个问题没有答案:返回者究竟查过多大的资料集合,又有哪些本应相关的材料没有出现在结果里?CoSERV 很好地保护了“收到的是什么”,但治理不能因此假定“该收到的都收到了”。

报道
ARIN 可以把工单挂到 Org ID 下,但那不等于组织作出了决定
一个人离职之后,组织不该同时失去他与注册管理机构之间的往来记录。Ask ARIN 新增 Org ID 选择器,正是为这类连续性问题提供了务实的答案:问题更容易分流,历史也不再只留在提问者名下。不过,工单属于哪个组织的语境、谁能查看、谁会收到通知、谁有权要求执行后果,这四件事不能因为出现在同一页面上就被当成一件事。

互联网历史
零句柄打开的是起点,不是文件访问权
1996 年,RFC 2054 试图删掉 NFS 客户端抵达第一个文件引用之前的两段固定问答。它没有发明新的授权制度,而是把“先问清所有事情”改成一组可以撤回的乐观判断:先去最常见的端口,先试较新的版本,再用保留的空句柄作为命名空间起点;每一种判断失败,都有明确的退路。

互联网历史
Kees Neggers:欧洲并行建起的骨干网
1992 年 9 月 26 日,伦敦与蒙彼利埃之间的链路接通,Ebone 最初规划的骨干网由此闭合。从阿姆斯特丹郊外第一次开会算起,整整 390 天。真正值得追问的并非建设速度,而是欧洲如何在正式政策仍偏向另一条技术路线时,让一项临时方案先成为可运行、可核验的公共事实。
IETF
令牌状态位不是撤销时间线
一次申诉中,系统只能拿出“状态为 `INVALID`”这句话。它没有保存当时读取的状态列表、缓存年龄,也说不清这项状态如何变成最终拒绝。那一位数据也许完全正确;问题在于,它本来只是一份有时间边界的状态断言,却在事后被当成了撤销事件和决策过程的全部记录。

报道
APNIC同一道优先级题,出现了1,039、1,038和1,037三个基数
APNIC 要求受访者把整整 100 点分给八项未来工作。报告里的环形图恰好合计 100,看起来像一张已经对平的战略预算表。但沿着问卷、正文表格、数据附录和成员简报往回查,同一个问题却出现三个样本基数;而八个平均数只给出了集体选择的中心,没有展示任何个人选择的形状。

互联网历史
配置行消失以后:RFC 2051 为什么仍保留活动会话
一份 1996 年的 APPC MIB 把管理证据中最容易混淆的断层写得很清楚:描述“应该怎样”的记录可以先消失,已经进入运行态的会话却不会因此自动终止。

IETF
签名仍在,钥匙已失:DNSSEC 恢复窗口的证据边界
DNSSEC 私钥失效后,最危险的信号往往不是立即报错,而是一切看似正常:权威服务器仍在回答,递归解析器仍返回 Secure,网站也还能打开。这种平静来自预签名区和未过期的 RRSIG,意味着运营者尚有时间恢复签名功能,却绝不意味着私钥已经找回或信任链已经完成交接。
报道
AFRINIC-38 收到了一项具名安全关切:混合形式不是风险评估
一位资深马拉维网络运营者的公开邮件,不能证明开普敦“不安全”。但它确实改变了 AFRINIC-38 的公开记录:主办方现在面对一项具体的参会者关切。AFRINIC 自己的会议指南早已把安全列为选址因素。合宜的回应不是让安抚与警告相互压倒,而是一份有日期、有边界的风险与参会说明。
互联网历史
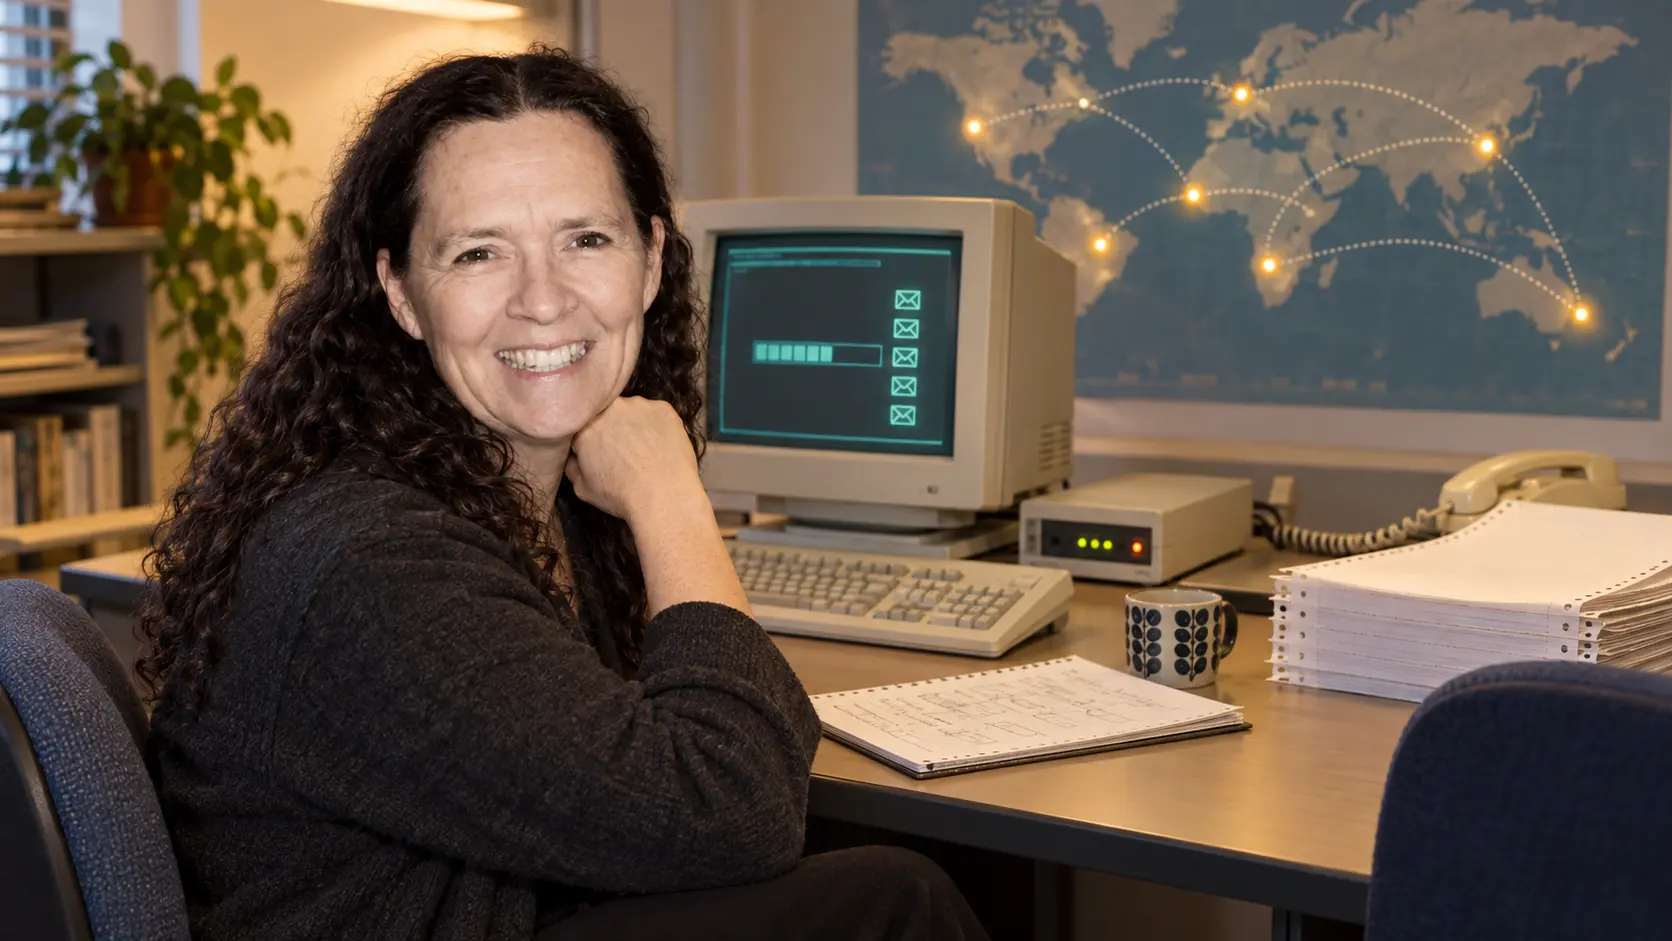
Karen Banks:一座不必始终在线的网关
消息先在本地电脑里等候,等到预定的电话接通,才被压缩成包送往伦敦。Karen Banks 维护的 GnFido 提醒我们:早期网络的可靠性,不只取决于线路是否亮着,更取决于谁保管队列、谁处理失败,以及另一端是否真的有人接收和回应。

IETF
签名交易令牌并不证明其中每项声明
一个交易令牌可以同时装入网关观察到的地址、调用方提交的金额和 TTS 计算出的风险等级,再用同一把密钥签名。签名让这些字节同样完整,却不会让它们拥有同样的证据来历。真正影响授权的,是每项值如何获得、经过什么检查,以及到何时仍可使用。
互联网历史
保守地址、压缩路由、留下记录:RFC 2050 为何仍不保证可达
1996 年的地址登记可以完整、分配可以合规、编号可以全球唯一,但数据包仍可能走不到。RFC 2050 把这道裂缝写进了制度设计:登记机构能整理地址,却不能替所有自治网络作出路由决定。

报道
RIPE Atlas让重连与存活信号共用事件处理器:慢后端同时堵住了两者
6 月 8 日,一台 RIPE Atlas 软件探针即使本地互联网仍然可用,也可能在普通断线后无法重新进入测量网络。RIPE NCC 公布的事故说明揭示了关键链条:重连请求和控制器存活信号经过同一个事件处理器。后端变慢以后,被延迟的不只是一次查询,还有系统用来判断控制器是否健康的证据。