
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。
IETF
Hannes Tschofenig:组件权威标识不是令牌签名者
同一个远程证明包里,可以同时出现组件签名者的密钥标识与外层 EAT 的签名;两者都有效,也不代表两者来自同一主体。RFC 10013 的价值,不是再增加一个“可信”标签,而是阻止系统把不同主体的声明压成一个绿色结果。

报道
LACNIC说当前API看Postman,网站却仍按序列号修改ROA
同一份公开说明里,ROA 先是一个可以按`serialNumber`修改和删除的对象;沿着“最当前的 v3 文档”链接进入 Postman 后,它又变成某个组织必须整组替换的列表。声明式整组写入并不落后,反而可能更简单、更原子,也更适合自动化。真正需要补上的,是一条公开可执行的前提:这份新列表究竟准备替换哪一个旧状态。

ICANN
ICANN 的删节档案已到 2026 年,登记表却停在 FY24
ICANN 的年度复核并未失去作用:一份 2025 年董事会决议后来公开了塞维利亚这一会议地点,同时继续保护合同金额。问题是,删节登记页至今仍只链接一份截至 FY24 的工作簿。释放机制在走,记录这套机制的公共总账却没有同步前进。

互联网历史
主文件已经更新,网络仍可能陈旧:RFC 849 如何拆分推送与轮询
1983 年 5 月,Mark Crispin 追问的不是 HOSTS.TXT 由谁维护,而是更新怎样抵达真正使用它的主机。RFC 849 把“最新”拆成版本识别、传输、完整性、本地安装和失败恢复,由此揭示了登记状态与运行状态之间的距离。

IETF
Corey Bonnell:签名正确,密钥却没有获得签署 CRL 的授权
吊销清单的数字签名可以完全正确,发行者名称可以吻合,证书路径也可以通向同一个信任锚;但这三项通过仍没有回答:实际使用的那把密钥,是否被证书明确许可签署 CRL。RFC 10007 补上的,正是“没有写禁止”与“明确获得授权”之间的空白。

案例档案
号码属于那家企业,模型却未必:RFC 9997 私有 SID 空间里的权限分界
一个整数可以落在正确的企业区段里,却指向错误的 YANG 节点;一个 `.sid` 文件可以使用完全正确的 PEN 算式,却来自未经授权的发布者。RFC 9997 让私有 SID 不再需要逐笔申请,这是一次干净的协调减法。它同时留下了一条不能省略的判断:避免号码冲突,不等于证明模型来源。

案例档案
昨日的链路借出了窗口,却没有借出今天的容量:RFC 9959 与拥塞状态复用权
边缘服务记得某个客户端一小时前跑满过一条高时延链路,于是想让新连接跳过漫长的慢启动。但地址没变,不代表最窄瓶颈、排队者和服务器站点也没变。RFC 9959 允许旧观测提出一次受限试验,绝不允许缓存替今天的路径作答。
报道
APNIC 曾称 RPKI 镜像收益有限,NNIX 试点检验的是另一种收益
2025 年 10 月,APNIC 研究的是主仓库长时间不可达时,一份镜像能为刚启动的验证器争取多久;答案约为五天,收益被评为“非常有限”。七个月后,APNIC 与 NNIX 在杭州提出镜像试点,公开目标却转向时延、验证速度和数据可用性。同一个“镜像”名词,正在回答两道不同的问题。
案例档案
W3C 说被认定成立的异议须经缓解才能结案,但缺少闭环记录
Vibration API 的正式异议获 W3C 理事会支持后,公开处置并没有停在理事会报告:实施情况报告、工作组章程、议题与修订提案继续推进。流程文件把跟进责任交给 W3C 团队,却没有要求一份统一记录说明谁负责、依据何种既有权力、什么证据足以构成“充分缓解”,以及何时正式宣告结案。

报道
ARIN 的 NET 权限会随查找路径改变
一项权力可以很窄,却不能是盲的。ARIN 的一份社区建议记录称:父级网络的直接登记方可以删除一个详细重新分配出来的子级 NET,也能用精确起止地址找到它,却不能用同一把 API 密钥按 handle 读取它。这里真正需要解决的不是“既然能删,就该什么都能看”,而是一次不可逆回收在执行前能否看清对象身份、当前状态与影响边界。

IETF
Kireeti Kompella 与那张不能证明业务可用的 Echo 回执
一份 MPLS Echo Reply 可以说明:某个按特定方式构造的探针,到达了一台能够解释目标转发等价类的路由器。这是一项精确而有用的事实;它却不能顺带证明所有等价路径、闲置备份路径、对称回程、客户负载和应用交易。LSP Ping 最值得保留的不是一个绿色“成功”,而是它究竟问了什么。
互联网历史
主机表说“支持 TCP”,端口必须亲自回答:RFC 832 如何测量运行事实
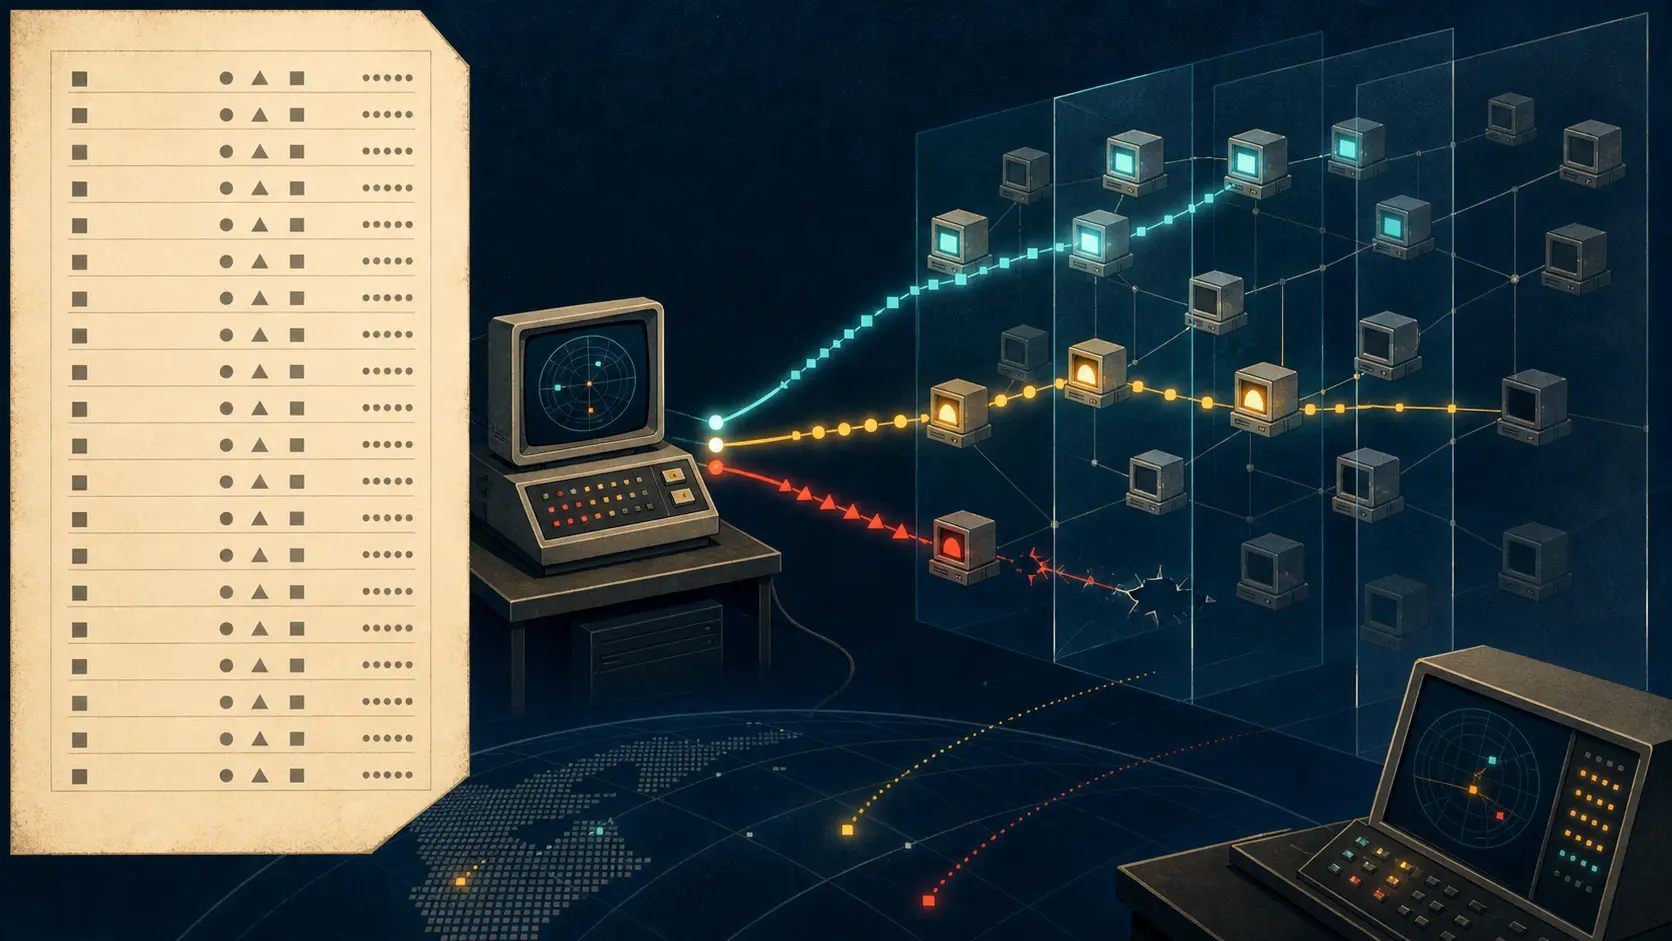
1982 年 12 月,NIC 主机表已经能写下某台机器“支持 TCP”,但一行登记不能替远端完成一次连接。David Smallberg 的调查把这两层事实并排放置:左边是目录中的能力声明,右边是从特定主机、在特定时段向 Telnet、FTP 和 SMTP 发起连接后实际看到的结果。它没有把测量者变成裁判,而是用结果分类、失败复测和下一周的新快照,给“运行代码优先”划出可审计的边界。

IETF
Eliot Lear 与那份从来不是证明的设备策略
一台用途单一的设备可以告诉网络“我需要访问什么”,却不能借这句话证明“我是谁”“现在由谁控制”或“以后一定照做”。RFC 8520 用 Manufacturer Usage Description 把前一种声明变成可处理的协作对象,同时把准入、收窄、执行与撤销权留给本地网络。只有把 URL、签名文件、本地策略、执行状态和实际流量分成五份凭证,MUD 才不会被误当成设备证明。
互联网历史
那个看起来像终端的进程边界:RFC 818 如何让 Telnet 客户端成为服务
TC68K 里的 PTY 并不是真终端。它对一个程序表现得像键盘与显示器,另一面却只是把字符交给另一个进程。RFC 818 正是借助这层“可用的假象”,把入站 Server Telnet 接到出站 User Telnet,再用 107 端口给整套能力一个可发现的入口。界面看似连续,权限与证据却必须逐段计算。

案例档案
W3C 申诉选票写着“批准”,通过后却推翻决定
W3C 现行《流程文件》向咨询委员会代表提出的问题是:是否批准被申诉的那项决定。可在随后规定的计票公式里,只有 Approve 票按参与率对应的倍数压过 Reject 票,申诉表决才算通过;紧接着的条款又说,表决通过即推翻该决定。按日常语义理解,赞成决定的票反而成了撤销决定的力量。问题不在提高低参与率表决的门槛,而在门槛所计算的对象。W3C 应在每次申诉投票开始前,从实际选票配置中生成并公开一份“选票极性一致性记录”。

报道
APNIC数清了IDNIC的2,974笔分配,三项已完成NIR审查却没有公开分母
“审查已完成”可以是一项真实、审慎而且干净的结论。但如果这句话没有同时说明审查了多少记录、覆盖什么时期、依据哪一版规则、如何处理假阳性,它就只能证明流程走到了终点,不能让外部读者理解终点的边界。APNIC 已经证明自己能够公布精确分母;现在缺少的不是成员档案,而是一张不泄露成员信息的完成回执。

报道
AFRINIC 现行 RPKI CPS 把其管理区域写成了亚太
AFRINIC 当前资源认证页面仍把读者引向一份 2020 年 5 月发布的 3.0 版认证实践声明。文件第 V.8 节用 AFRINIC 的名称搭配了 APNIC 的服务区域。真正需要修复的不只是一处地名,而是这次修改能否留下版本、授权与回读证据。

互联网历史
名字服务差点成为谈判者:RFC 830 如何拆开域解析与能力选择
一个完整名字最先被处理的,不是最靠近用户的左端,而是最右边的顶级域。RFC 830 让源端服务器沿着层级逐段找到目的域,却在抵达域的服务端点后停了下来:真正要用哪种传输、哪种应用、哪个地址,还要再谈一次。后来成为 DNS 的设计保留了层级,却没有保留这位通用谈判者。

IETF
Tero Kivinen 与那条继承在用 Child SA 的新 IKE SA
一次 IKEv2 维护完成后,控制通道已经换了密钥,承载 ESP 或 AH 流量的 Child SA 却可能原封不动。两者并不矛盾:RFC 7296 让新的 IKE SA 接管旧控制关联名下仍在运行的 Child SA。真正需要审计的不是一个笼统的“rekey 成功”,而是谁接班、继承了哪些关联,以及业务流量是否真的连续。
IETF
旧报文如何杀死新连接:TCP 的 TIME-WAIT 暗杀
TCP 连接关闭时,它的所有报文副本未必已经从网络中消失。TIME-WAIT 负责隔开同一段会话的前后两次生命;RFC 1337 揭示,一段旧报文如何借助正常的 TCP 应答,诱发提前结束这段隔离期的重置报文。