
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。
案例档案
一套理事名单,两块董事会:Internet Society 的每项决定都应标明行为身份
Internet Society 与 Internet Society Foundation 由同一批理事监督,这让两家机构能够共享全局视野,却不等于两块董事会在法律上合二为一。2026 年两份前后相接的议程还揭示出第三条权力路径:Internet Society 以基金会唯一会员的身份行事。

案例档案
密文抵达了密钥,却没有指认发送者:RFC 9180 与 HPKE Base 模式缺失的授权
接收端用正确私钥打开一段 HPKE 密文,只能说明一项受限的密码学事实;它不能自行说明是谁发出、为何当时有效、外层请求代表什么,或系统是否应当据此行动。RFC 9180 把这些责任留给采用 HPKE 的应用,而不是假装由一次解密替代。
案例档案
MPLS 包里写着“执行动作”,并不等于网络已经同意执行:RFC 9994
一台设备在 MPLS 标签栈里看见了 Network Action Sub-Stack:有动作指示符、有 opcode、有附属数据。它可以解析这段结构,却仍可能不具备处理该动作的能力、不在该动作的适用范围内、无法在所需标签深度读取它,或因本地规则而跳过甚至丢弃该包。RFC 9994 解决的是动作怎样被放进标签栈,而不是谁因此失去本地判断权。

互联网历史
每转发一次就多长一个连字符:RFC 934 与递归转义的代价
一封被转发的旧邮件若要仍可被处理为旧邮件,就必须既处于新信的正文里,又不能被新信的分隔规则误判。1985 年的 RFC 934 为此给出一个很小、也很诚实的动作:遇到可能被外层当作边界的行,在前面加上 `- `;解包时只撤销这个外层添加。它保住了内容的可恢复性,却没有让中间形态免费。每多一层封装,保护用的前缀就再长一层。后来 MIME 改变的,正是这种成本由谁承担。
报道
ARIN让五项服务继续可用,却暂停发布更新:其服务水平报告没有新鲜度一栏
“可用”这个词在运维页面上很有力量,但它常被读成一个并未作出的承诺:既然查询成功,眼前的记录一定已经反映了最新的权威状态。ARIN 在一次计划维护中恰好把两件事拆开了——五项面向读取的服务继续运行,更新却不再发布。真正需要公开的不是更响的告警,而是两只不同的钟。

案例档案
发送方标了优先级,接收设备仍须决定是否执行:RFC 9993 与触觉渲染权限
RTP 载荷里的 Layer 可以告诉接收方:发送端认为这一触觉单元对体验更重要。它不能告诉接收方:这位用户现在适合感受它、这个致动器仍在安全范围内,或本地的急停是否已经切断输出。优先级是媒体排序,不是越过本地安全边界的权力。
互联网历史
主机本不该看见的局域网:RFC 925 与隐藏拓扑的代价
早期互联网中的一个站点,可以让外部网络看见每一根电缆,也可以让主机相信多条 LAN 只是同一个本地网络。RFC 925 选择了后一种幻象:不改变主机的 ARP,而让中间设备去发现、记忆,并在必要时代理主机本不该知道的路径。

案例档案
收到一条 KV TIE,不等于接受一个网络事实:RFC 9992 与 RIFT 的权限边界
一台设备收到格式正确的 RIFT Key/Value TIE,可以转发它、解码它,甚至在本地保存它。每一步都可能成功,但仍没有哪一步自动回答:这条值是否可以影响路由计算、控制器、FIB 或真实的数据包。RFC 9992 的价值,正是把这个常被自动化抹平的间隔写进标准边界。
互联网历史
承载网络不等于运输连接:RFC 892 如何把运输状态与底层路径分开
一枚 `CR` 先给出本端引用与首选等级,一枚 `CC` 再返回对端引用与真正选定的等级。运输连接的成立来自这组对等证据,而不是来自“底层已经连通”这一件事。RFC 892 正是在两个都叫 connection 的对象之间画出这条边界。

案例档案
私钥没有离开,调用权却越过了边界:RFC 9987 与 SSH Agent Forwarding 的传递信任
“私钥从未离开终端。”这句话可以完全正确,也可以遗漏事故中最重要的事实。若远端进程能够通过转发的 SSH agent 请求一次新签名,它不必复制私钥,也能借用私钥完成一次身份认证。
案例档案
发现失败,不等于获准发送原文:RFC 9991 与 DMARC 取证披露边界
邮件系统可以准确发现一封信的 DMARC 对齐失败,却没有因此自动获得把信件正文、收件人和转发路径交给域名所有者的权力。RFC 9991 建立了细粒度失败报告的共同格式,也把最重要的一步留在接收方:先决定哪些证据可以离开自己的边界。

IETF
Gavin Brown 与那次尚未注册域名的“成功创建”
挂号回执能证明柜台收下了材料,却不能证明申请人已经取得标的。RFC 8334 把这段常被界面抹掉的等待期写进协议:命令可以成功,域名分配仍然没有发生。

案例档案
SC100 草案把 DNSSEC 边界落在主网络视角,回执必须点名它
一条记录写着“DNSSEC 验证成功”,看似已经回答了安全问题,其实可能漏掉最关键的主语:是谁、从哪个网络视角完成了验证?SC100 草案把既有义务集中到一个更清楚的边界——必须执行 DNSSEC 的是主网络视角;远程网络视角可以执行,但它们在 MPIC 中首先承担的是独立佐证。结果若脱离角色,就不能证明应当履责的角色真的做了那次查询。

报道
APNIC执行理事会启用议题“Shepherd”,公开记录却没有角色章程
一项复杂议题要在两次理事会会议之间继续推进,总得有人记得上次谈到哪里、哪些材料还欠缺、下次该把什么带回集体讨论。APNIC 执行理事会在 2026 年 5 月给出了一个务实答案:为重点议题设置“Shepherd”。但一名成员“带领讨论”究竟能做什么、不能替理事会做什么,冻结的公开治理页面尚未给出共同定义。

IETF
Russ Housley 与证书能够点名、却无法造出唯一性的 MAC 地址
证书可以精确保存六个或八个八位组,却不会因此长出一双观察网络现场的眼睛。地址从哪里来、此刻落在哪个接口、谁看见了它、谁允许它通行,仍是四个不同问题。
互联网历史
最短路径传递时钟,却不负责选主:RFC 891 如何让一条 HELLO 同时服务路由与校时
一台 Fuzzball 收到 HELLO 后,可以改走更快的链路,却拒绝用同一报文更新时钟偏差。RFC 891 的精妙之处不只是复用测量,而是给路由、偏差和主时钟身份保留了不同的生效条件。
案例档案
SC101 堵住域名控制缺口,过渡期却允许两套规则并存
到了 2026 年 9 月,一家证书颁发机构说自己“遵守现行 TLS Baseline Requirements”,这句话仍然不能告诉审计者它用了哪套域名控制算法。现行 v2.2.9 已经写入更严格的顺序,但同一份文件又明确允许 CA 在 11 月 15 日前继续采用 v2.2.7 的对应条款。过渡安排本身合理;若签发记录把版本选择藏在一句“符合现行要求”里,日后便无法还原授权边界。
互联网历史
帧比数据报更长:RFC 894 如何把以太网填充留在 IP 之外
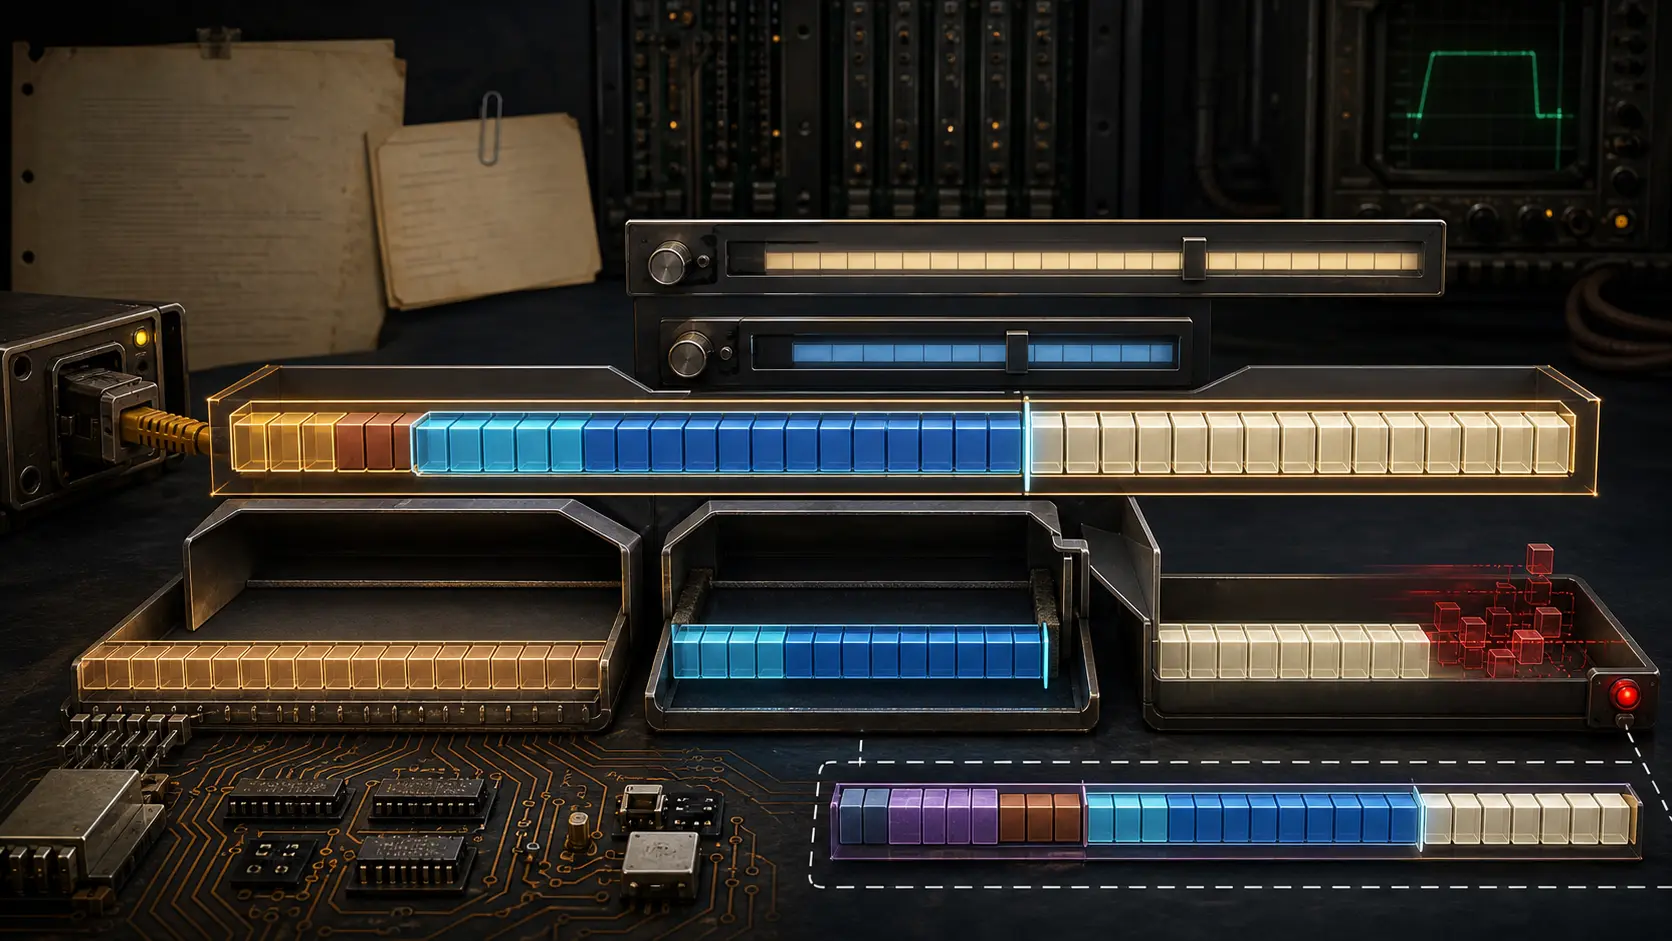
十六进制 `0800` 看起来像一个数字,却不是长度。它告诉以太网接收者:接下来要用 IPv4 的语法来读。真正决定数据报在哪一字节结束的数字,藏在 IPv4 头部的 Total Length 中。RFC 894 用这两个字段划开了一条边界:外层可以为了达到 46 字节的最低要求而继续发零,内层的意义却必须按时停止。
案例档案
标签通过了,含义仍未获授权:RFC 9996 与 Protobuf schema 的控制边界
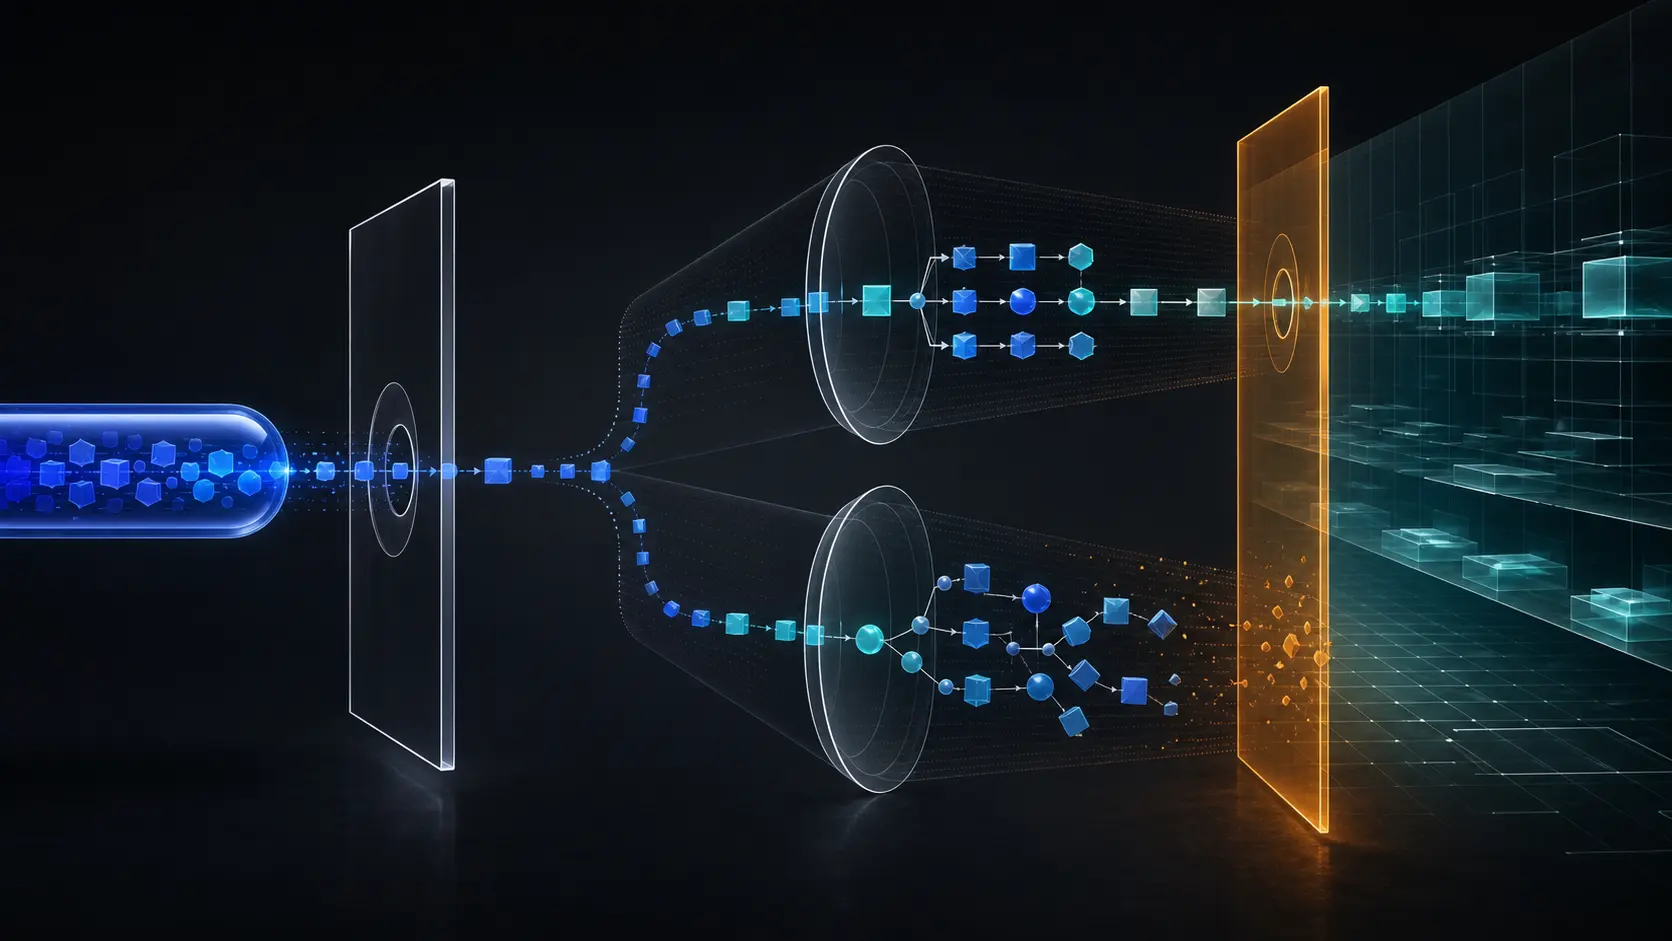
一条消息可以拥有完全正确的 `Content-Type`,也可以被解析器毫无报错地读出,却仍被系统理解成另一件事。RFC 9996 解决的是 Protobuf 序列化形式的公共命名问题;它没有替应用选择 `.proto`、证明 descriptor 的来源,更没有替运行中的服务决定这份对象能否改变现实状态。
报道
AFRINIC 新会员门户列出三份预检指南,三个链接却返回同一个 404
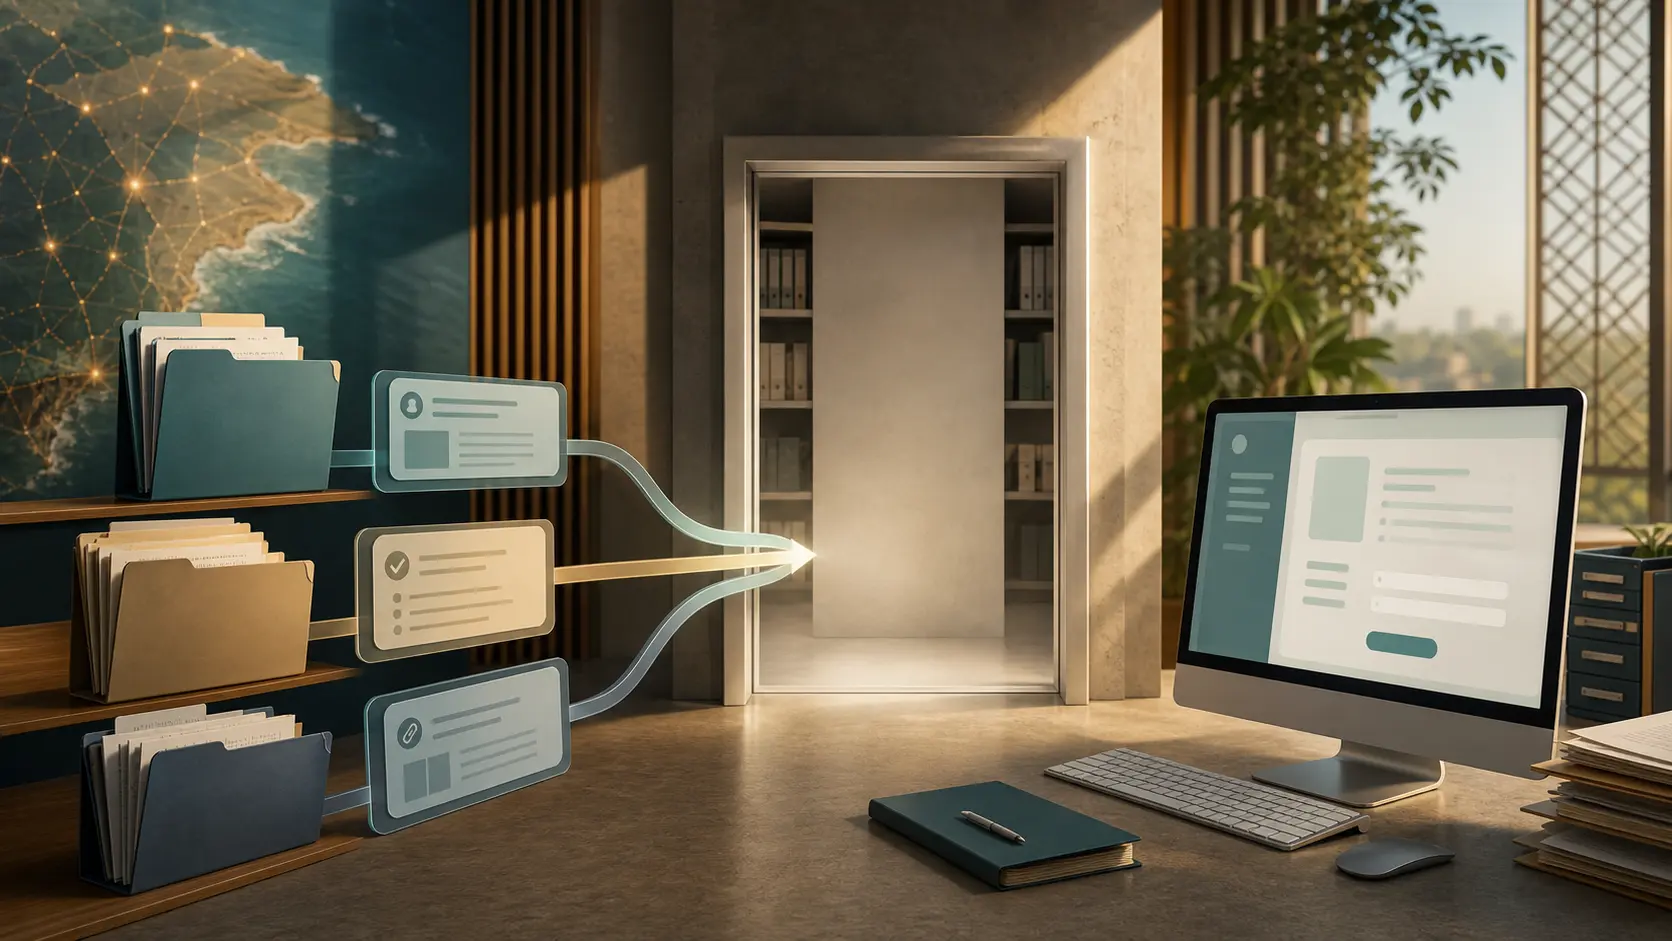
门户能打开,要求写得也不少。断裂发生在申请前的最后一次指路:流程、资格和支持文件本应回答三类不同问题,却共同依赖一个在本轮检查中返回 404 的页面。