
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。

IETF
Christopher A. Wood 与不应由单一运营方掌握的隐私边界
Oblivious HTTP 的核心不是让一家机构承诺“不看”,而是让任何一个合规角色都看不全:中继知道请求从哪里来,却打不开内容;网关能读懂内容,却不应知道最初是谁连进来。

互联网历史
要求已经写定,主机却还没有配置:RFC 1127
规范可以用大写的 MUST 结束一场争论,却不能替机房里的主机拨动开关。1989 年的主机要求工作把互操作经验写成义务、建议和选项;RFC 1127 则留下了规范正文不容易容纳的部分:共识有多牢,分歧为何保留,以及一份合规实现与实际配置、运行状态和最终结果之间还有多远。

互联网历史
已知 DLCI 还不是可用邻居:RFC 1293 的 InARP 边界
Frame Relay 网络可以宣告一条虚电路并给出 DLCI;本地站点仍可能不知道线路另一端的协议地址。RFC 1293 的 InARP 不把 DLCI 当成对端身份,也不从线路存在推出一个地址。它把已知的硬件地址变成一次定向提问:目标协议地址字段为零,询问已经知道的那一端;对端可以答复,也可以沉默;本地随后至多保留一条会老化或失效的映射。
APRICOT
APRICOT 称奖助金只凭能力评选,但评选结果不可更改
APRICOT 公布了奖助金标准,也列出了作出决定的委员会成员。但同一套公开资料既承认评选包含大量主观判断,又规定决定为最终且不可协商。当评审所依据的重要事实可能有误时,这种安排使“只凭能力”的承诺难以核验。

案例档案
UDP 用户数据受到了保护,选项却未必如此:RFC 9868
RFC 9868 为 UDP 增设了传输层选项区域。它没有把该区域放进 DTLS 所保护的 UDP 用户数据中,也没有让选项校验、已发出的选项或安全负载自动成为“选项已处理”或“结果已发生”的证明。

案例档案
互联网协会连续九次董事会会议未安排开放论坛
从 2025 年 5 月 14 日到 2026 年 7 月 25 日至 26 日,互联网协会连续发布了九次董事会会议议程。公众可以旁听这些会议,却没有一次议程安排该机构自己定义的“开放论坛”:也就是让现场和远程与会者向董事会提问、提供意见并展开讨论的环节。玻璃是透明的,发言通道却没有打开。透明值得肯定,但透明不是参与;即使能够参与,也不等于获得决策授权。
互联网历史
一份目录不是互操作性裁决:RFC 1292 的 X.500 时间截面
把软件放进目录,能使原本分散的选择变得可被看见;它并不会使目录中的软件自动保持可得、可安装、可连接或彼此兼容。RFC 1292 在 1992 年 1 月汇集了 X.500 实现的描述,并按可得方式、代理类型、传输环境、试点连通性、功能与运行环境整理。它让读者知道哪些实现被描述为存在以及如何开始比较。它不是持续更新的运行状态库,更不是对某一组织能否部署目录服务的结论。
互联网历史
这一行已经写完,远端命令却还没有执行:RFC 1116 与 Telnet Linemode
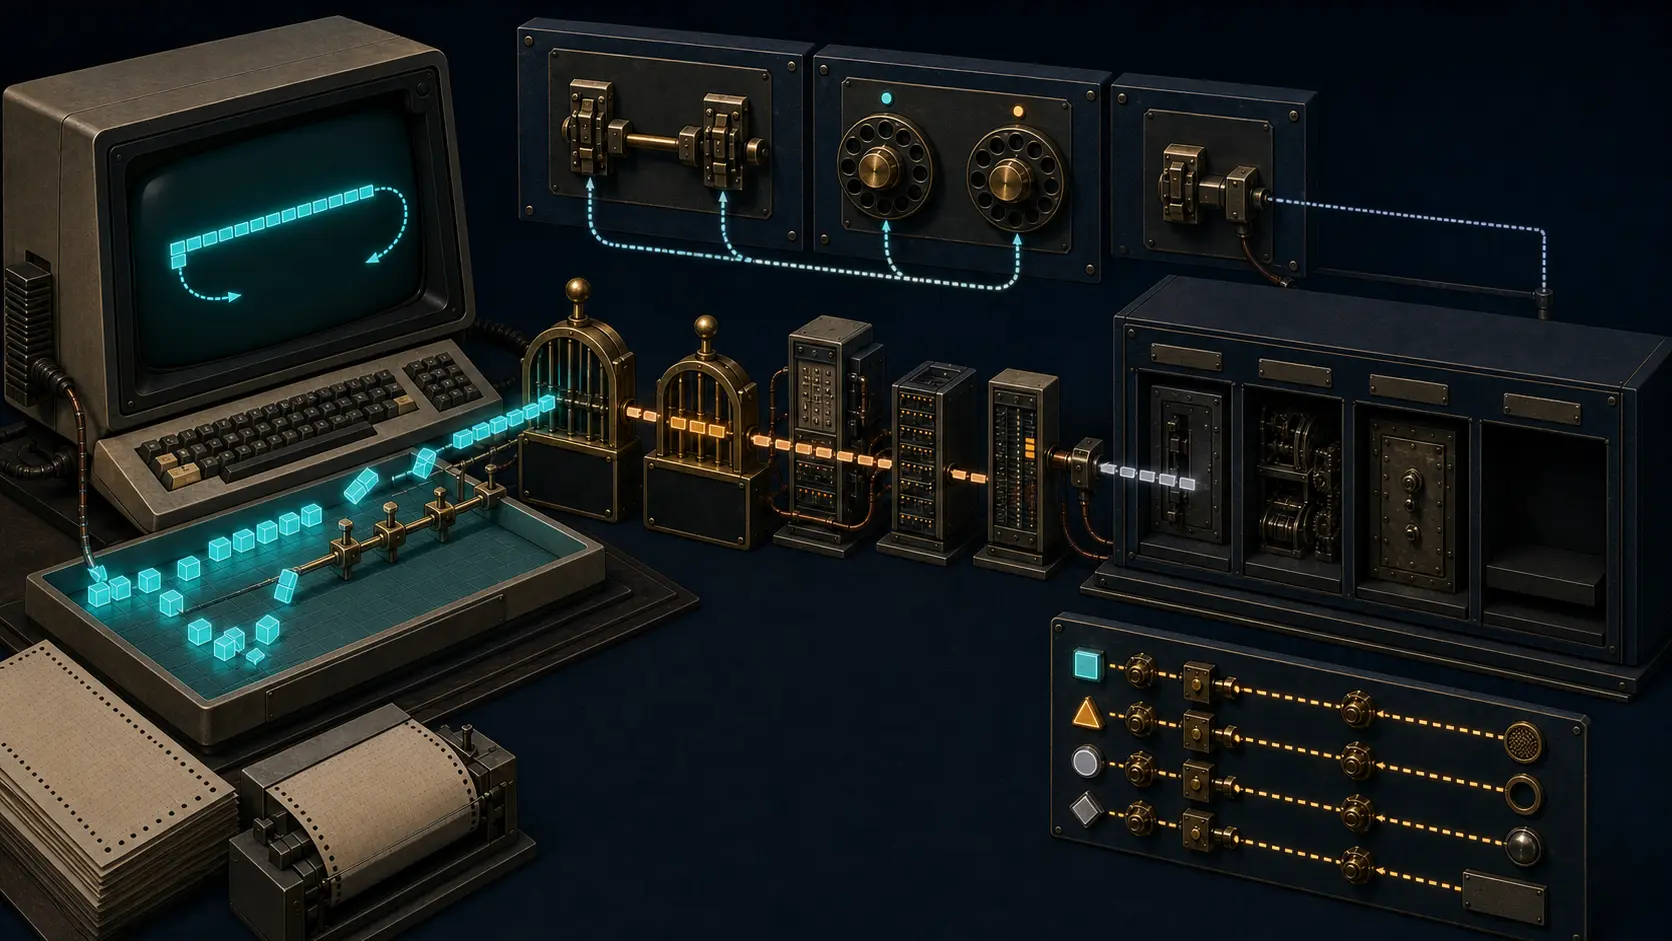
1989 年的改进,首先发生在使用者眼前,而不是远端主机里。字符可以立即回显,退格可以立即生效,一整行能在本地改好后再上路。Telnet Linemode 用边缘计算换掉逐键往返;它也因此把“屏幕上已经完成”与“服务器上已经发生”分成了两份证据。
IETF
Martin Thomson 与那份能解密会话、却不能证明会话发生过的密钥日志
抓包里出现了明文,调查报告便写下“会话已被证明”。这句话跨得太远。解密成功证明秘密材料与一组通信记录可以配合使用;它没有自动补上记录者、端点、授权、时间和保管链。
案例档案
游标续接了列表,却未延续权限:RFC 9865
RFC 9865 为 SCIM 加入了游标分页,使已有游标型底层系统不必伪装成索引式分页。它没有让一个“下一页”值变成可携带的访问权限、完整清单或既成决定。

SANOG
SANOG 的八国版图,为何只通向六个 NOG 的委员会
SANOG 将自己的区域范围描述为八个南亚国家,但其公开的未来治理方案,却把本地 NOG 代表路径建立在六个具名论坛之上。阿富汗与马尔代夫因此没有一条同等清晰的制度通道进入核心委员会。

报道
AFRINIC 说已加入 JSContact;其 RDAP 指南却没有说明是哪一种
发布记录中的一个功能名,不能自动成为客户端可以据此实施的接口合同。AFRINIC 公开变更日志写明增加了 JSContact;公开 RDAP 指南也清楚说明了查询入口。两者之间尚未被公开说明的,是读者应把哪一种表示、版本或请求方式与这个功能名相连。
案例档案
W3C Profiles 草案可继承符合性,证明层仍未定案
知识图谱里的一条 `conformsTo` 关系,看上去像一个已经成立的事实。可它也可能是机器沿两条边推出来的结果:某项数据符合一个 profile,而这个 profile 又是某项上位规范的 profile。W3C 8 月 20 日发布的 Profiles Vocabulary 首次公开工作草案把这条推导写进网页规范,却同时暴露出四个尚未对齐的层面:公理仍处于 at risk 状态、符合性含义由共同体定义、随稿发布的 Turtle 文件没有该公理、逐元素实现证据仍是占位表。
互联网历史
在 NASA 资源上跑通,不等于适合整个 Internet:RFC 1106 与 RFC 1110
一个旧数据包在网络里多停留了几次往返,回来时却撞上了已经循环使用的序列号。接收方看到的编号是“当前”的,里面装的却可能是过去的数据。1989 年,RFC 1106 的局部成功与 RFC 1110 的反例共同说明:测试结果是真的,但它的适用边界也必须是真的。

案例档案
颜色进入了 PCEP,却没有抵达服务:RFC 9863
RFC 9863 允许 PCEP 为 TE 路径携带一个颜色值。它使路径属性可以被协调地表达;它并不证明某项服务已被映射、时延目标已实现,或用户已经获得结果。
ICANN
ICANN 的 DNS 滥用争论:同一类黑名单计数为何既是下限又是上限
Interisle 从 2025 年新建的 gTLD 域名中找出 849 万余个曾进入所选黑名单的名字,并把这 10% 称为下限。ICANN 随后指出,被举报或列入名单的域名数量至多只是已确认滥用数量的上限。两句话并不必然矛盾:前者向尚未被传感器看见的恶意注册总体外推,后者向能通过定义、调查与个案证据的较小集合收缩。真正的治理风险,是数字脱离所测对象后,从统计量无声升级成政策判断乃至停用依据。
案例档案
DNS 收到了提示,但父区仍须作出决定:RFC 9859 的委派边界
RFC 9859 能把委派维护的检查提前;它不能把一条 DNS 通知变成父区的决定,也不能把一条响应变成 DS 已发布的证据。

互联网历史
改变路由,不等于过滤数据包:RFC 1104
一条计费记录无法倒推出数据包走过的路,一次放行也不能证明网络为它预留了容量。1989 年的 RFC 1104 把这些今天仍常被压成“策略已执行”的动作拆开:先看谁改变可达性,再看谁处理具体数据包,谁分配稀缺资源,最后才看谁记录了使用历史。

互联网历史
SHUT 不是节点已关闭:RFC 1289 如何保留既有逻辑链路
网络运行记录里的“关闭”二字很容易被读成结果:节点已经退出,风险已经结束。RFC 1289 给出的却是一段未完成的过程。它为 DECnet Phase IV 定义的管理对象中,`SHUT` 会拒绝新的逻辑链路,却不销毁已存在的逻辑链路;只有这些链路全部消失,节点才转入 `OFF`。因此,状态名首先说明的是一条管理语义的边界,而不是替操作者、路由器或使用者宣布一个已经验证的结局。
IETF
Todd Herr 与那封通过 DMARC 却依然不安全的邮件
安全系统最容易犯的错误,不是算错,而是把算对的结果用到错误对象上。DMARC 显示 `pass` 时,它确认的是发件人域名的使用经过授权;它没有确认屏幕上的人名、邮件里的承诺、附件的安全性,也没有替收件服务器作出投递决定。