
开放标准机构,其制定的标准在全球广泛实施。
治理/IETF
IETF
IETF 持续追踪影响互联网基础设施的机构、政策流程、标准活动、注册局运营、问责争议与实施信号。BTW.MEDIA 整合公开报道、有来源依据的分析、机构背景和长期案例报道,让读者可以在全球网络生态中把握决策节点、治理风险、运营连续性、合法性问题和政策结果。需要比较 RIR、标准制定机构、ICANN 流程、网络运营商组织、公共政策参与者、问责争议和来源证据的读者,可以借助本页面判断哪些流程只是程序性的、哪些信号可能改变运营假设、哪些社群面临风险。它为研究人员和基础设施利益相关方提供了一种稳定的比较方式,可以按行动者、流程、证据、后果、地域和运营风险敞口来对比治理动态,而不是把每条政策更新都当作孤立消息。本文面向需要分辨哪些治理信号只是程序性噪音、哪些可能改变运营假设、哪些机构或社群风险最高,以及哪些公开证据支持继续监测的读者。
全球协议治理互操作性风险

协议流程与标准合法性。
各供应商和运营商的规范与实现差距
重大标准变更通常以 120 天以上的周期影响系统。
最新报道
IETF最新动态
503 篇文章
IETF
源验证社区传递信任判断,但不转让导入策略权
一台路由器可以判断路由源是 Valid、NotFound 还是 Invalid,再把结果传给同一自治系统内的另一台路由器。RFC 8097 让这种交换变得紧凑,却没有让它自行生效。接收方仍要对本地策略、信任关系以及采用外部计算状态的后果负责。

IETF
QUIC DATAGRAM 保留消息边界,不保证送达
QUIC DATAGRAM 可以承载一个完整的应用数据报,但不会重传,也不保证不同 DATAGRAM 消息之间的顺序。它保留的是消息边界,而不是对端收到、处理或完成业务的保证。

IETF
65,535 字节的 BGP 报文是一项协商容量,不是全网通行权
路由器可以从一个对等体接收 65,535 字节的 UPDATE,却无法把同一通告送过下一条会话。RFC 8654 只有在双边能力信号之后才扩大 BGP 报文空间。当支持状态不一致时,运营者面临受限属性丢弃、停止发送超大报文和撤回此前可达性之间的责任选择。

IETF
ACME 能核对约束字节,但信任仍从协议外进入
一枚令牌可以签名正确、尚未过期,也可以与证书订单里的约束逐字节相同;这些都没有回答签发者为什么有权批准这类约束。ACME 工作组草案修订 05 把这条界线写得更清楚:客户端和服务器搬运并核对不透明数据,Token Authority 判断数据在业务规则中的含义,部署生态则决定服务器信任哪些 Token Authority 证书。协议没有越俎代庖是优点。下一步不是让 ACME 扩权,而是给协议外的信任决定留下一张可核验、不过度暴露隐私的回执。

IETF
QUIC PTO 是进度探测,不是丢包判决
Probe Timeout 到期后,QUIC 会尝试取得 ACK 进展;这并不等于已经证明某个数据包丢失。
IETF
路由抖动抑制把变化转化为隐藏——阈值决定谁会消失
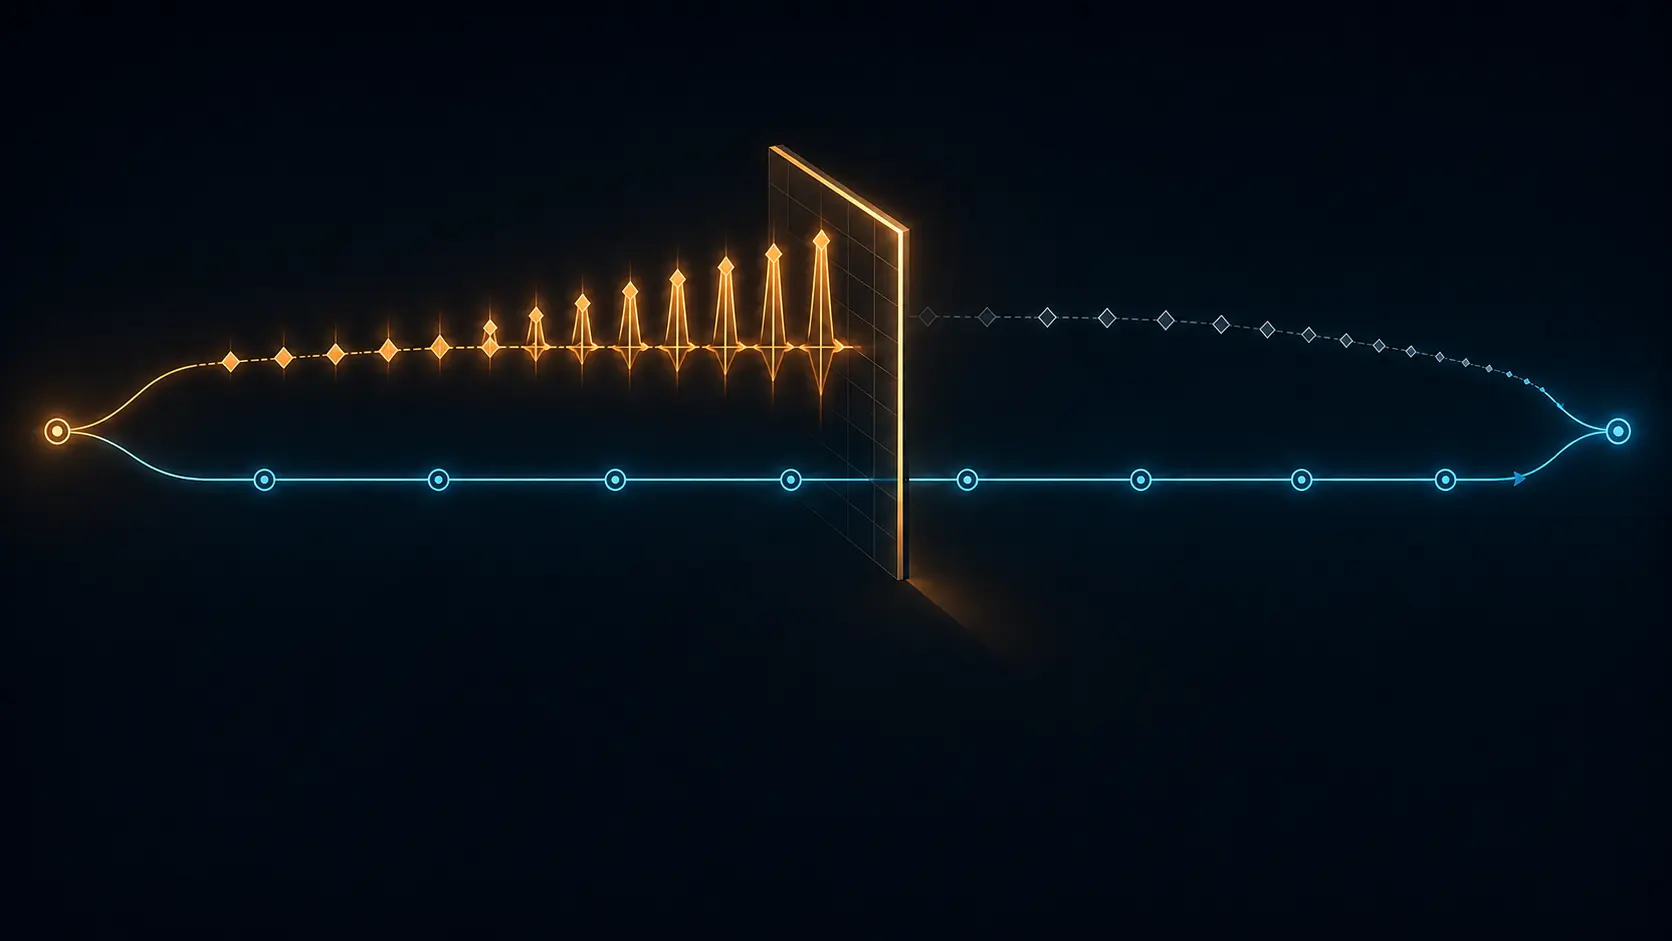
一条路由可能依然可达,却因为近期历史越过配置的惩罚阈值而不再被本地使用。路由抖动抑制能保护 BGP 对等体免受反复更新影响,但也把稳定性估计变成了可达性决定。RFC 7196 的关键不是让抑制变得更强,而是把极端变化与正常收敛分开,并要求运营者为阈值后果负责。

IETF
QUIC 的 ACK Delay 不是网络时延
ACK Delay 是接收端针对一个已确认数据包报告的主动等待时间。它可以参与 RTT 估算,但不能仅靠相减得到“纯网络时延”。

IETF
路由反射器通过集中传播来扩展 IBGP,而不是集中路由权威
全互联消失了,决策点却没有消失。RFC 4456 允许路由反射器把经 IBGP 学到的路由重新通告给经过配置的内部对等体,把会话数量问题转化为需要治理的传播层级。这种机制能扩大可达性信息的分发规模,但客户关系和最佳路径选择既不能认证路由,也不会转移运营者对整体拓扑的责任。

IETF
RGIP 新增停手机制:自动修复可能抹掉证据
自动化系统最容易把“恢复一致”误当成“恢复真实”。外围副本丢失时,重新分发通常只是维护;链条自身出现无法解释的差异时,继续改写却可能把事故和篡改之间仅存的区别一起清除。9 月 4 日发布的 RGIP 修订 02 正面承认了这个问题:允许机器处理有限、可重复且不改证据的故障,但要求它在完整性断点前停手、封存并升级。这是个人 Internet-Draft 的设计修正,不是 IETF 已批准标准,也不是政府系统的部署报道。

IETF
QUIC 数据包合并是线路效率,不是共同交付命运
一个 UDP 数据报可以承载多个完整的 QUIC 数据包。它们共享的是传输外壳,而不是保护、处理、确认、丢失、重传或应用结果。

IETF
四字节 ASN 扩大了编号空间,兼容机制仍会改写路径
编号先变宽,网络里的每一台 BGP 设备却不可能同时升级。RFC 6793 用能力协商、AS_TRANS 和过渡属性,让四字节自治系统号穿过新旧设备混合的网络。它解决了增长问题,却也把升级边界、聚合行为和路径还原变成了领导者必须明确分配的控制责任。
IETF
QUIC 握手确认是密钥生命周期里程碑,不等于应用就绪
HANDSHAKE_DONE 表示 QUIC 的传输与密码状态已经前进了一步,却不是应用响应,也不是业务成功凭证。握手确认会触发 Handshake 密钥的丢弃,但不能证明 0-RTT 被接受、后端可用、请求已持久化,或业务流程已经完成。
IETF
BGP 关闭消息解释决定,却不把重启权交给对端
维护邮件还没到,BGP 会话可能已经消失。RFC 8203 允许运营者在 Administrative Shutdown 或 Administrative Reset 通知中附上一段简短 UTF-8 说明。它把协议事件连到运维记录,却不认证作者,也不赋予任何一方控制对方重启决定的权力。
IETF
RDAP 删掉了两个 DELEG 字段,它引用的写入模型仍保留着它们
一条注册数据在出现在公开查询结果之前,往往已经穿过不止一种协议。9 月 4 日更新的 DNS DELEG RDAP 扩展草案,已经跟随 DELEG-11 从读取模型中去掉两个旧字段;它引用的 EPP 供应草案,却仍在正式写入模式中保留这两个字段,而 RDAP 草案自己的完整 JSON 键值契约仍写着 TBD。这不是线上故障证据,而是一条更基础的治理信号:扩展名称可以先出现,支撑它的转换规则却尚未达到可复现状态。

IETF
BGP 大型社区传递策略信号,却不把权限交给发送方
BGP 大型社区传递策略信号,却不把权限交给发送方 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。IETF情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
QUIC 空闲超时限制的是静默,而不是会话寿命承诺
三十分钟的 `max_idle_timeout` 很容易被读成“会话至少可用三十分钟”。它实际描述得更窄:QUIC 端点状态愿意容忍符合协议定义的静默多久。

IETF
TTL 为 255 证明网络邻近性,而非 BGP 对等体身份
一个数据包即使写着已配置 BGP 邻居的地址,也仍可能是伪造的。RFC 5082 给接收路由器提供了一项低成本检查:受保护流量从 TTL 255 发出,抵达时若比设定的对等距离更远,就在消耗稀缺控制平面资源之前降低其信任。这里,拓扑成为准入证据,却绝不等于身份。

IETF
Wathīqa 为证据链设置两个时间边界,其中一个明确未经认证
一份文件可以连续换用新的签名算法,却仍回答不了最基本的时间问题:某个续签节点最早何时可能生成,最晚何时已经存在。Wathīqa 首版证据记录草案试图给出上下两条界线,但两者的证明力并不对称。透明度日志可在指定信任策略下提供“最晚已存在”的证据;随机性信标一侧目前只保存“不早于”的主张,草案明确承认它尚未经过认证。
IETF
QUIC 流量控制额度是发送许可,不是预留容量
较大的 `MAX_DATA` 很像容量证明。对 QUIC 而言,它只是一条绝对字节偏移上限:对端可以发送到这里,但不能由此推导内存、吞吐或应用进度。
IETF
同一签名在 64 种编码中都有效,但每个数据哈希都不同
系统可以正确验签,也可以正确解析,却仍然无法重现自己发布的标识符。9 月 5 日公布的一份个人 Internet-Draft 把这个问题压缩进一个可复现实验:同一个 COSE_Sign1 对象只改变外层 CBOR 编码方式,就得到 64 个不同的完整字节哈希。这里失效的不是密码学,而是“标识符究竟指向哪份字节”的治理边界。
会员解锁
受限档案情报
登录后即可解锁完整档案简报和深度专题。
Strategic Circle 专属简报
加入后登录,即可解锁战略简报。
加入 Strategic CircleLeadership Alliance 简报
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance