
开放标准机构,其制定的标准在全球广泛实施。
治理/IETF
IETF
IETF 持续追踪影响互联网基础设施的机构、政策流程、标准活动、注册局运营、问责争议与实施信号。BTW.MEDIA 整合公开报道、有来源依据的分析、机构背景和长期案例报道,让读者可以在全球网络生态中把握决策节点、治理风险、运营连续性、合法性问题和政策结果。需要比较 RIR、标准制定机构、ICANN 流程、网络运营商组织、公共政策参与者、问责争议和来源证据的读者,可以借助本页面判断哪些流程只是程序性的、哪些信号可能改变运营假设、哪些社群面临风险。它为研究人员和基础设施利益相关方提供了一种稳定的比较方式,可以按行动者、流程、证据、后果、地域和运营风险敞口来对比治理动态,而不是把每条政策更新都当作孤立消息。本文面向需要分辨哪些治理信号只是程序性噪音、哪些可能改变运营假设、哪些机构或社群风险最高,以及哪些公开证据支持继续监测的读者。
全球协议治理互操作性风险

协议流程与标准合法性。
各供应商和运营商的规范与实现差距
重大标准变更通常以 120 天以上的周期影响系统。
最新报道
IETF最新动态
1,214 篇文章

IETF
RFC 9983 的任播标志标的是意图,不是服务健康
RFC 9983 为 OSPFv2 增加了一个很小却很有用的事实:一个前缀可以明确声明自己“意在由多个节点发布”。这消除了靠重复路由猜测任播属性的需要,却没有把路由协议变成应用监控系统。AC-Flag 能回答前缀被怎样定义,不能替节点数量、服务就绪、数据同步或用户体验作证。

IETF
Paul Mockapetris 与没有覆盖整份应答的权威位
一份 DNS 应答可以对第一个名字具有权威性,同时携带缓存中的别名目标和为下一跳准备的附加地址。AA 位并没有失真;把整包数据都盖上“权威”印章的记录系统才越过了边界。

IETF
RFC 9845:瓦数降了,绿色网络的证明还没有
功率曲线向下,只说明某个边界在某段时间少用了电。工作量去了哪里、服务是否守住、碳排是否真的下降,仍需另一套可复核证据。
IETF
工作负载凭据不是工作负载:从身份引导到结果回执的八重核验
WIMSE 实践草案展示了平台如何用短期凭据替代嵌入式长期秘密。它更重要的启示是:凭据即使更安全,也只覆盖一段认证事实,不能替代运行实例、轮换失效、具体授权与最终结果各自的证据。
IETF
RFC 9991 让失败详情成为有条件披露,而非应得数据
一封没有通过 DMARC 的邮件,可能同时属于三个不同的世界:对域名所有者,它是认证故障的线索;对接收方,它是必须谨慎处置的数据;对收件人,它仍可能是一段私密通信。RFC 9991 统一了失败报告的表达方式,却没有把这三个世界压成一种所有权。域名可以提出请求,接收方仍须决定是否披露、披露多少,以及谁有资格接触由此产生的危险材料。
IETF
DNS类型69和70把含义交给外部名录,却没有写明版本
一条 DNS 记录通过了签名验证,不等于它的历史含义已经被完整保存。记录中的代码或许一个字节都没变,解释它的外部名录却可能已经更新、撤销甚至重新分配。新获分配的 DNS 类型 69 和 70 把这种权力边界写进了协议设计:IANA 管理外壳,UNECE 与 ISO 继续管理代码含义。真正留给运营者的问题,是如何证明当时采用了哪一版外部资料。

IETF
Jim Schaad 与那个只是一条线索的密钥标识符
系统收到一个很短的 `kid`,在库里找到两把钥匙,最后有一把验签成功。若审计表只留下“这个 kid 通过”,一次可解释的查找就被压扁成了虚假的唯一身份。Jim Schaad 写下的 COSE 规则,正是为了不让这种压扁悄悄发生。

IETF
RFC 9990 统计的是接收方陈述,不是邮件流本身
某天的图表突然多出一截红色柱状。安全团队以为异常邮件增加了,后来才发现,一份迟到的报告与已经入库的时间窗部分重叠。两份文件的 Report-ID 都合法而且不同,数字却不能直接相加。RFC 9990 把聚合报告做得更清楚,但没有把每个唯一标识变成“这些邮件从未被统计过”的证明。真正需要治理的,正是从文件到决策之间这段看不见的路。
IETF
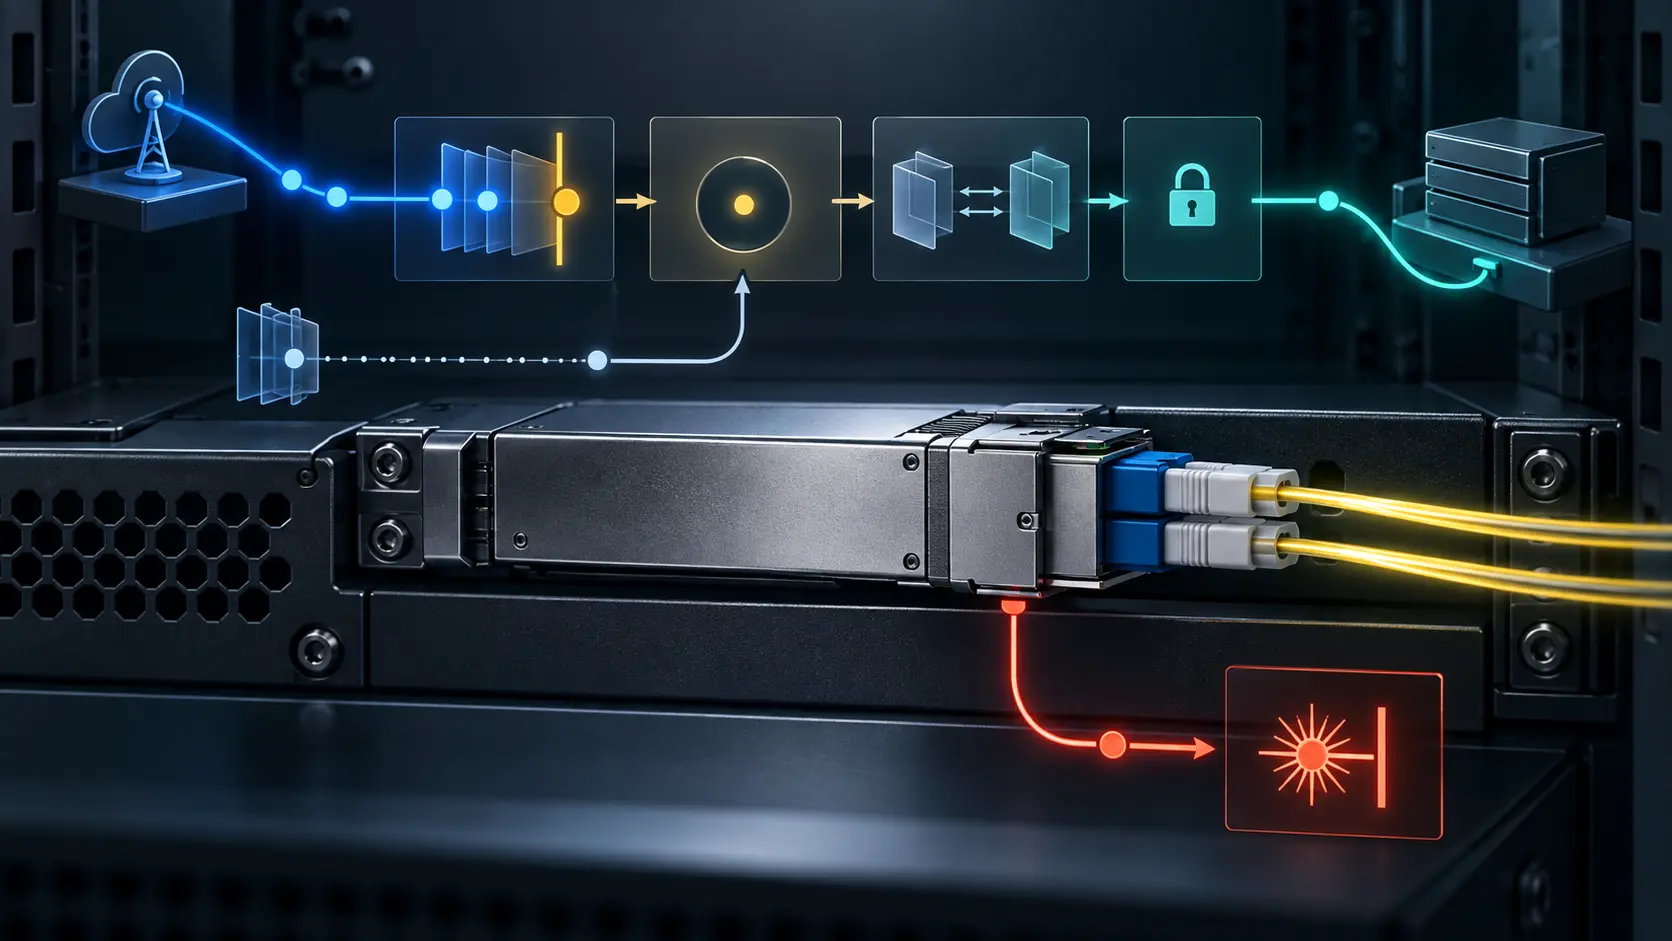
CMIS修订04加入控制权交接,却没有解决最后一笔写入
权限记录可以精确写下:10 时 00 分 00 秒,远程控制器不再拥有某个 CMIS 页面的写权限。光模块未必在同一秒到达清晰边界。一组调谐命令可能已经执行两步,第三步尚未落地,主机网络操作系统随即把本地配置重新写回。此时问题不再是谁“有权发送下一条命令”,而是谁对夹在两套控制之间的状态负责。
IETF
Donald E. Eastlake 3rd 与不能充当永久身份的 RBridge 昵称
一个两字节的编号足以让帧找到出口,却不足以说明设备是谁。Donald E. Eastlake 3rd 参与建立和修订的 TRILL 规则,恰好展示了短标识如何在碰撞、重启与拓扑变动中保持可用,又为何不能被资产系统误认成永久身份。

IETF
RFC 9996 登记了媒体类型,却没有登记模式版本
一辆货车可以贴着完全正确的运输标签,车内每个编号所代表的零件却仍可能被收货方理解错。RFC 9996 为 Protocol Buffers 建立的正是运输标签:二进制载荷用什么名称,JSON 载荷用什么名称,参数冲突时如何拒绝。它没有把赋予字段编号语义的模式、模式来源和批准权装进这个标签。若系统把“能解析”当成“模式已对齐”,真正的决策权便会在无人签字的情况下落到当前安装的解码器手里。

IETF
Patrik Fältström 与那个没有完成通话的 ENUM 答案
号码已经解析,带 DNSSEC 验证的回答也给出了 URI,电话却始终没有响起。Patrik Fältström 参与建立的 ENUM 之所以重要,恰恰是因为这三件事从来不是同一张回执。

IETF
第 04 版承诺用 UUID 标识能源对象,模型却仍指向本地名称
同一份数据模型里,说明文字与可执行结构可以分别说真话,却合在一起产生歧义。GREEN 工作组 9 月 9 日发布的第 04 版说,`source-component-id` 绑定 RFC 8348 的 UUID,因此可以跨设备、管理系统与管理域识别同一组件。但该版 YANG 仍把这个 leaf 指向 `component/name`。能源报表与电源控制若要跨边界流动,首先必须确定到底是哪一个身份在流动。

IETF
RFC 9997:由 PEN 推导的 SID 区间不是来源证明
有些误判不是因为号码错了,而是因为人们让一个正确号码承担了它从未承诺的身份意义。RFC 9997 允许符合条件的 Private Enterprise Number 持有者直接算出私用 YANG SID 区间,省掉逐次申请,也避免不同持有者无意撞号。它同时明确提醒:SID 里出现某个 PEN,并不证明 SID、映射文件或底层 YANG 模型出自该持有者。把这两句话一起落实,才是自动化治理的起点。

IETF
David Harrington 与那个无法识别操作者的 SNMP 上下文
一次管理请求可以准确写出引擎、上下文和对象,却没有任何字段说明究竟是谁决定了这次操作。David Harrington 参与建立的 SNMP 架构没有替系统补上这个答案,而是把缺失的证据清楚地保留下来。

IETF
RFC 9979 的 `$istrusted` 徽标需要纠错记录
服务器已经撤回信任判断,离线手机上的绿色徽标却还在。用户曾因为这枚徽标打开一项敏感操作,如今没有人能说清:当时依据的是哪版规则,哪些客户端实际展示过,纠正又是否抵达。RFC 9979 为 `$istrusted` 规定了明确而谨慎的含义,却没有把一次服务器判断到人类信赖之间的全程变成可复核记录。治理应补足的是这条纠错链,而不是夸大或削弱协议里的那一个状态。

IETF
第 36 版把 Voucher 续期变成一次控制权复核,却没有决策回执
一张新 Voucher 上的到期时间只是结果。真正决定设备能否继续进入某个 Domain 的,是 MASA 在签发前重新核对的控制关系。`rfc8366bis` 第 36 版首次把这组续期判断写得足够具体:新请求要证明 Registrar 仍掌握 Domain 私钥,证书状态要检查,后来生效的停续策略和支持合同状态也要执行。缺少的不是更多设备端字段,而是一份能在事后说明“为何继续”的决策记录。
IETF
Bernard Aboba 与那个成功认证、却没有放行网络的 EAP 方法
证书验证成功,认证方法也正常结束,设备仍然没有获得网络通路。Bernard Aboba 参与构建的 EAP 架构说明:这不是自相矛盾,而是不同决策层给出了不同结果。

IETF
SSH 代理签名不是同意回执
密钥没有泄露,操作却可能越权。把这两件事同时写进事故报告,并不矛盾:受保护的 SSH 代理可以始终保管私钥,却替一个身份不明的进程、一个被转发路径上的远端主机,或者一项没有充分说明后果的请求完成签名。RFC 9987 精确定义了代理做了什么;它没有替人、服务器和应用作出同意与授权决定。

IETF
DKIM2 要求在“实际普及”前保持双重签名,但 01 版没有定义退出条件
迁移最难的往往不是启动,而是结束。DKIM2 最佳实践草案第 01 版要求发送方在 DKIM2 “实际普及”前同时使用 DKIM1 与 DKIM2,却没有说明谁来判断普及、观察哪些邮件、观察多久。分散决策并非问题;真正缺少的是一份能让人复核退出理由的记录。
会员解锁
受限档案情报
登录后即可解锁完整档案简报和深度专题。
Strategic Circle 专属简报
加入后登录,即可解锁战略简报。
加入 Strategic CircleLeadership Alliance 简报
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance