
主题
WHOIS/RDAP 问责
在主题维度下,WHOIS/RDAP 问责主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

报道
APNIC 的 WHOIS 小时档案为同一时段给出两个总数
最新完整小时写着 3,192,583 次 WHOIS 查询;把旁边七种查询类型相加,结果却是 3,183,463。相差 9,120 次并不可怕,可怕的是公开文件没有说明这两个数字各自在数什么。
报道
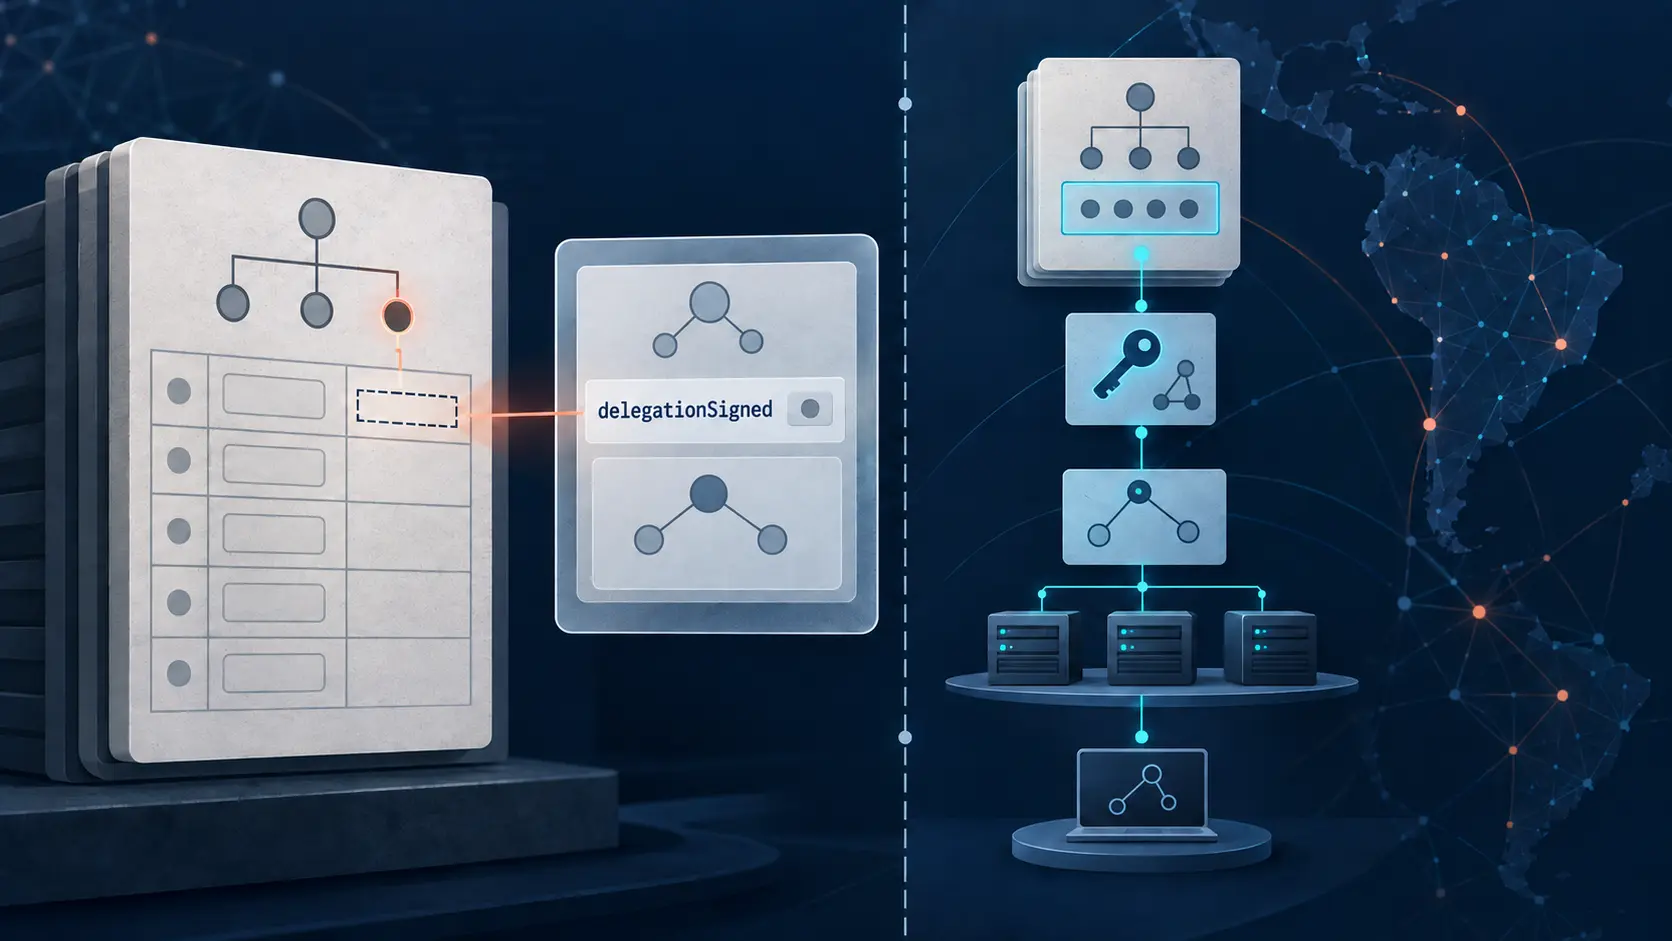
LACNIC RDAP 的 delegationSigned 记录父区 DS 是否存在,不等于 DNSSEC 验证结果
注册数据里的布尔值很容易被误读成 DNS 安全链的最终判定。LACNIC RDAP 的 `delegationSigned` 回答的是一个更窄的问题:登记视图是否报告父区中存在 DS 记录。它不会运行递归解析器,也不会核验子区密钥,更不能证明此刻端到端验证成功。

IETF
弃用日期退役的是 RDAP 标签,不是它的客户端
在 IANA 登记表里把一个扩展标为弃用,只需改变一条公共记录;让分散在互联网各处的服务器与客户端真正停止使用它,却没有同一只手可以完成。REGEXT 的两份工作草案恰好把这条权力断层写进了协议设计:登记状态、服务端支持和客户端依赖是三种证据,不能由一个日期代替。

案例档案
资源持有者指定的 RDAP 转介扩展发现范围,并不扩展注册局权威
一张结果页可以把两个发言者伪装成同一个来源。RDAP 新提案要让客户端找到注册局边界以下的数据;治理任务是让权威边界也随数据一起被看见。

报道
LACNIC要求用电邮发送Bulk WHOIS表格,同一页面却说电邮不受理
申请一份受用途限制的批量名录数据,关键并不是纸张比电邮更正式,而是申请人能否知道哪一步让案件真正成立。LACNIC 现行页面先要求把已签表格发给`hostmaster`,获批后再邮寄原件,末尾却说电邮表格不予受理。两个渠道可以各司其职,但两个未命名的门槛无法形成可核验的程序。

报道
RIPE Database切换OIDC,会话不会带走维护者权限
同一次网页操作里其实有三道判断:你是谁、这段会话是否还有效、你能否修改眼前这个对象。RIPE NCC 正在改造前两道判断的入口,但 RIPE Database 的公共规则表明,第三道判断仍落在保护对象的`mntner`上。迁移验收不能只记录“登录成功”。

IETF
James Gould 与那条并不能证明政策依据的删隐标记
一份 RDAP 回应里没有出现注册人电话,读者看到的是空白,服务器看到的却可能是两段完全不同的历史:数据从未存在,或数据存在但不向这位查询者开放。James Gould 参与制定的 RFC 9537,让服务器能够把第二种情况写成结构化标记。它缩小了歧义,却没有替读者补出被隐藏的值,更没有替政策作出裁决。

报道
AFRINIC 的 upd-to 接收更新失败通知,并不代表数据库权限
一次 Whois 更新尝试即使被拒绝,也可能把完整对象送到某个邮箱。AFRINIC 的 `upd-to` 字段解释了收件人为何收到这封通知;它不能识别提交者,不是认证凭据,也不能证明拟议修改已经写入注册数据库。
报道
ARIN 已退役的 Origin AS 字段记录的是候选起源,而非实时路由
ARIN 已退役的 Origin AS 字段记录的是候选起源,而非实时路由 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
报道
LACNIC Whois 的 created 记录登记对象创建时间,而非网络上线时间
精确到秒的时间戳很容易被当成“出生证明”。但在 LACNIC 登记数据中,`created` 标记的是地址块记录何时建立。它没有说明资源持有者何时成立、网络何时启用、地址何时首次使用,也没有说明路由何时首次出现在 BGP 中。

欧洲与中东区域 ISP 趋势
REGISTRANT LLC:同一个注册号,不同的运营控制面
REGISTRANT LLC:同一个注册号,不同的运营控制面 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东区域 ISP 趋势情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

报道
AFRINIC Whois 的 org-type 标记注册关系,而非企业法律形态
AFRINIC 的 `org-type` 看起来像一枚简洁的身份标签,实际边界要窄得多:它说明组织对象在注册局资源与成员体系中的位置。它不能单独回答企业法律形态、实际所有权或网络运营控制问题。
报道
RIPE Database 的 mnt-ref 授权组织引用,不证明公司控制
RIPE Database 接受一条 `org:` 链接,意味着它通过了有实质意义的授权检查。这能证明数据库引用获准写入,却不能直接证明所有权、集团归属或相关网络的控制权。

报道
APNIC 的 NIR RDAP 重定向找到更具体的注册记录,而非网络运营者
APNIC 将查询重定向到国家互联网注册机构的 RDAP 主机,说明的是注册数据从哪里提供。它能找到更具体的记录,却不能证明当下是谁在路由、拥有或运营网络。

报道
ARIN 的 Whois 退役提案是协议迁移,不是目录数据终结
ARIN 最新咨询列出了三个容易被误读为“关停日”的日期。它们实际上是三条迁移路径的最早边界,每条路径都附有通知、功能对等、用户沟通或转换工具等前置条件。提案要改变的是注册数据的查询协议,而不是删除数据、重写号码资源权利,或改变实际网络的 BGP 运行状态。

报道
LACNIC Whois 的 routing-c 可登记路由策略,但不能证明谁在运行 BGP
有权限把路由策略写进注册局系统的人,不一定就是操作承载这些策略的路由器的人,甚至未必属于同一支团队。LACNIC 将 `routing-c` 定义为可以登记自治系统所采用路由策略的联系人。这是一项影响公共记录的真实权限,却不是对实时 BGP 的观测,也不能证明某个人控制网络设备。

报道
AFRINIC Whois 的 mnt-domains 授权反向域名记录,不证明 DNS 服务运行
数据库密钥可以授权创建反向域名对象,而发往所谓服务的每一次 DNS 查询仍可能超时。在 AFRINIC Database 中,`mnt-domains` 标识有权创建下级 domain 对象的维护者。它证明的是登记更新权限,不是权威服务器已配置、已委派、可达或正确应答。
报道
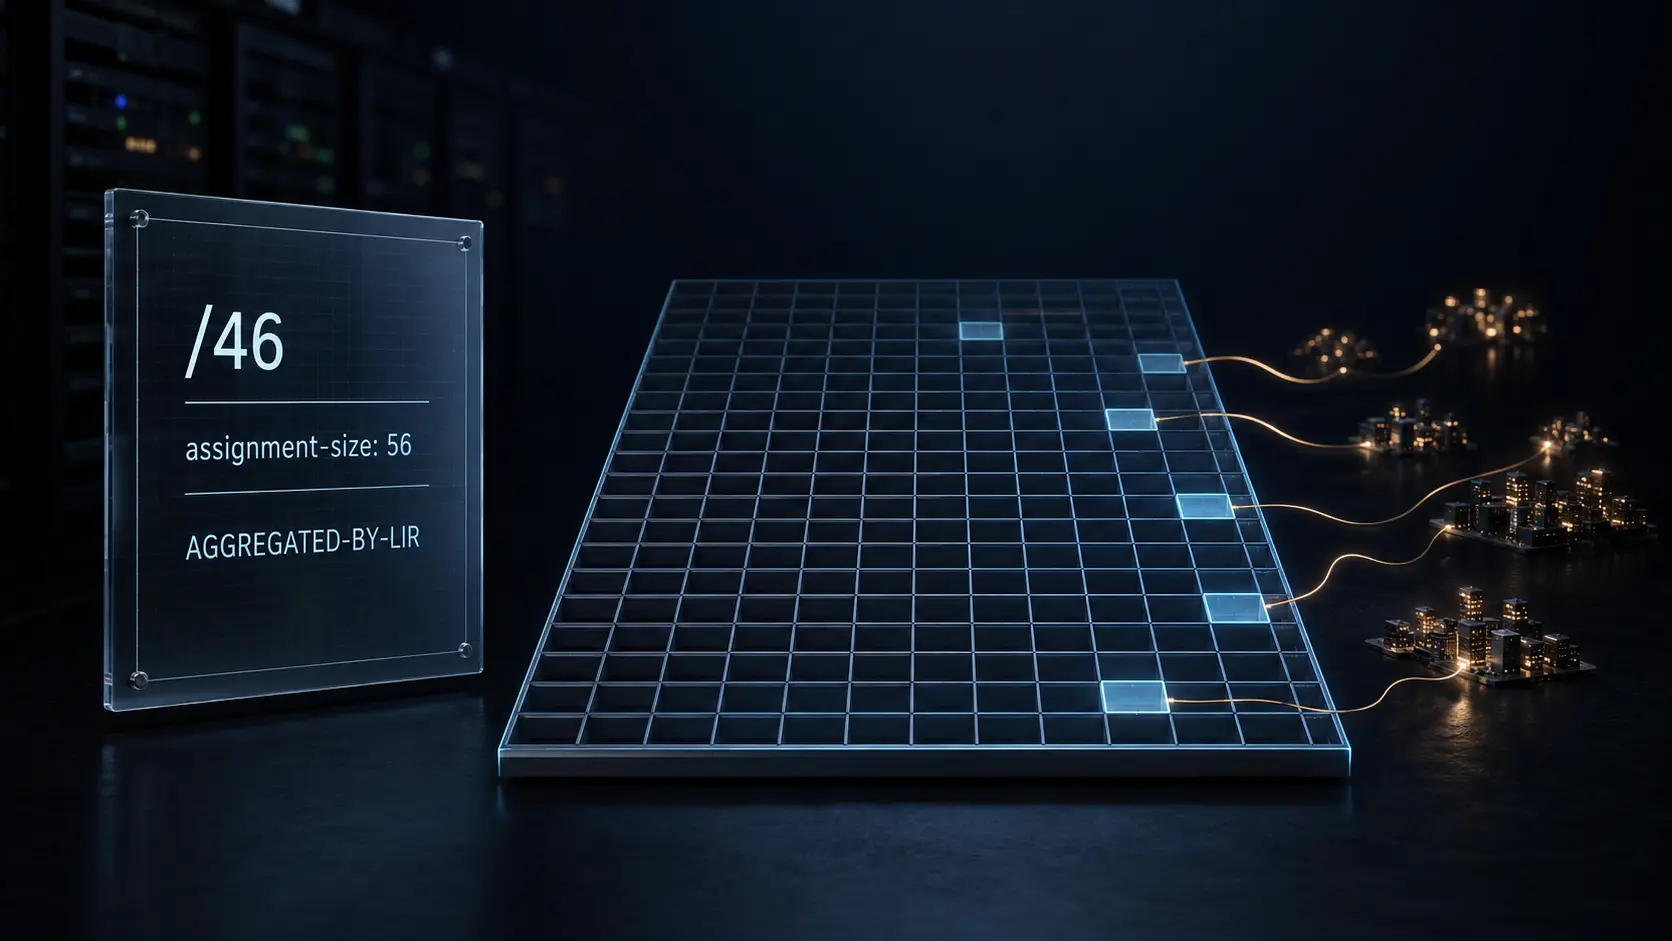
RIPE assignment-size 描述 IPv6 聚合分配粒度,不代表活跃用户数
一个 `/46` 在数学上可以容纳 1,024 个 `/56`。当 RIPE Database 对该聚合记录写入 `assignment-size: 56` 时,地址运算没有问题,容易被顺手写出的“1,024 名用户”却没有证据。这个字段描述聚合对象内终端用户分配的前缀长度,并不表示每个位置都已分配、在线、可路由,或一一对应付费客户。
案例档案
RDAP 能写出评估者,却不能认证评估结果
02 版把单一分数改造成可容纳多个发布者、带时效和申诉状态的评估集合。但它最重要的界线也很清楚:`scoreIssuer` 只是归属声明,不是在协议内证明“这项结果确由该评估者作出”。
报道
APNIC Whois 的 mnt-irt 指向事件响应,而非网络控制
一个强制联系人指针,很容易被误读为“谁在运营这张网”。在 APNIC Whois 中,`mnt-irt` 的含义更窄也更实用:它把号码资源记录关联到负责安全事件与滥用报告的 Incident Response Team 对象。这个关联提高了问责可见性,却不能证明谁控制路由器、实际发起 BGP 宣告、承载流量或依法拥有资源。