
主题
软件生命周期与供应商锁定
在主题维度下,软件生命周期与供应商锁定主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
IETF
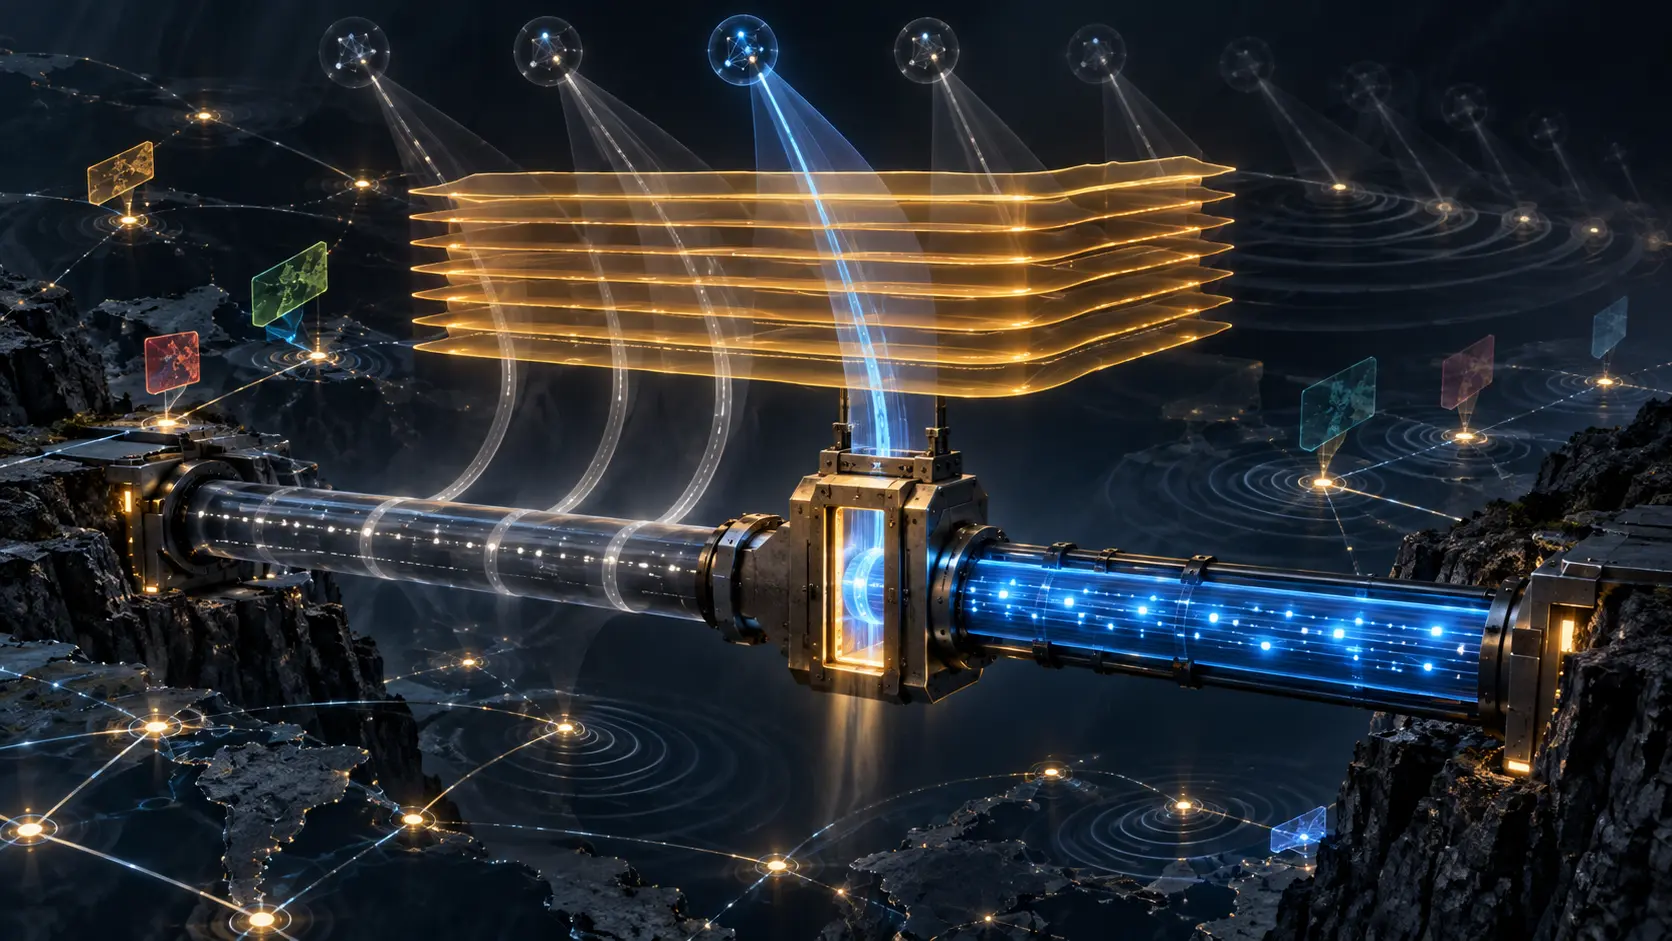
链路公布了可用带宽,但谁也还没有拿到承诺
一张流量工程拓扑图很容易给人确定感:链路有颜色、有成本、有最大带宽,还有八个优先级各自的“未预留”数值。RFC 5305 描述的却不是一份已经签收的资源账本。它是一组供后续系统使用的控制面陈述;其中有些值由管理员赋予,有些值允许高于物理容量,还有些值为了稳定性不会随每次变化立即洪泛。
IETF
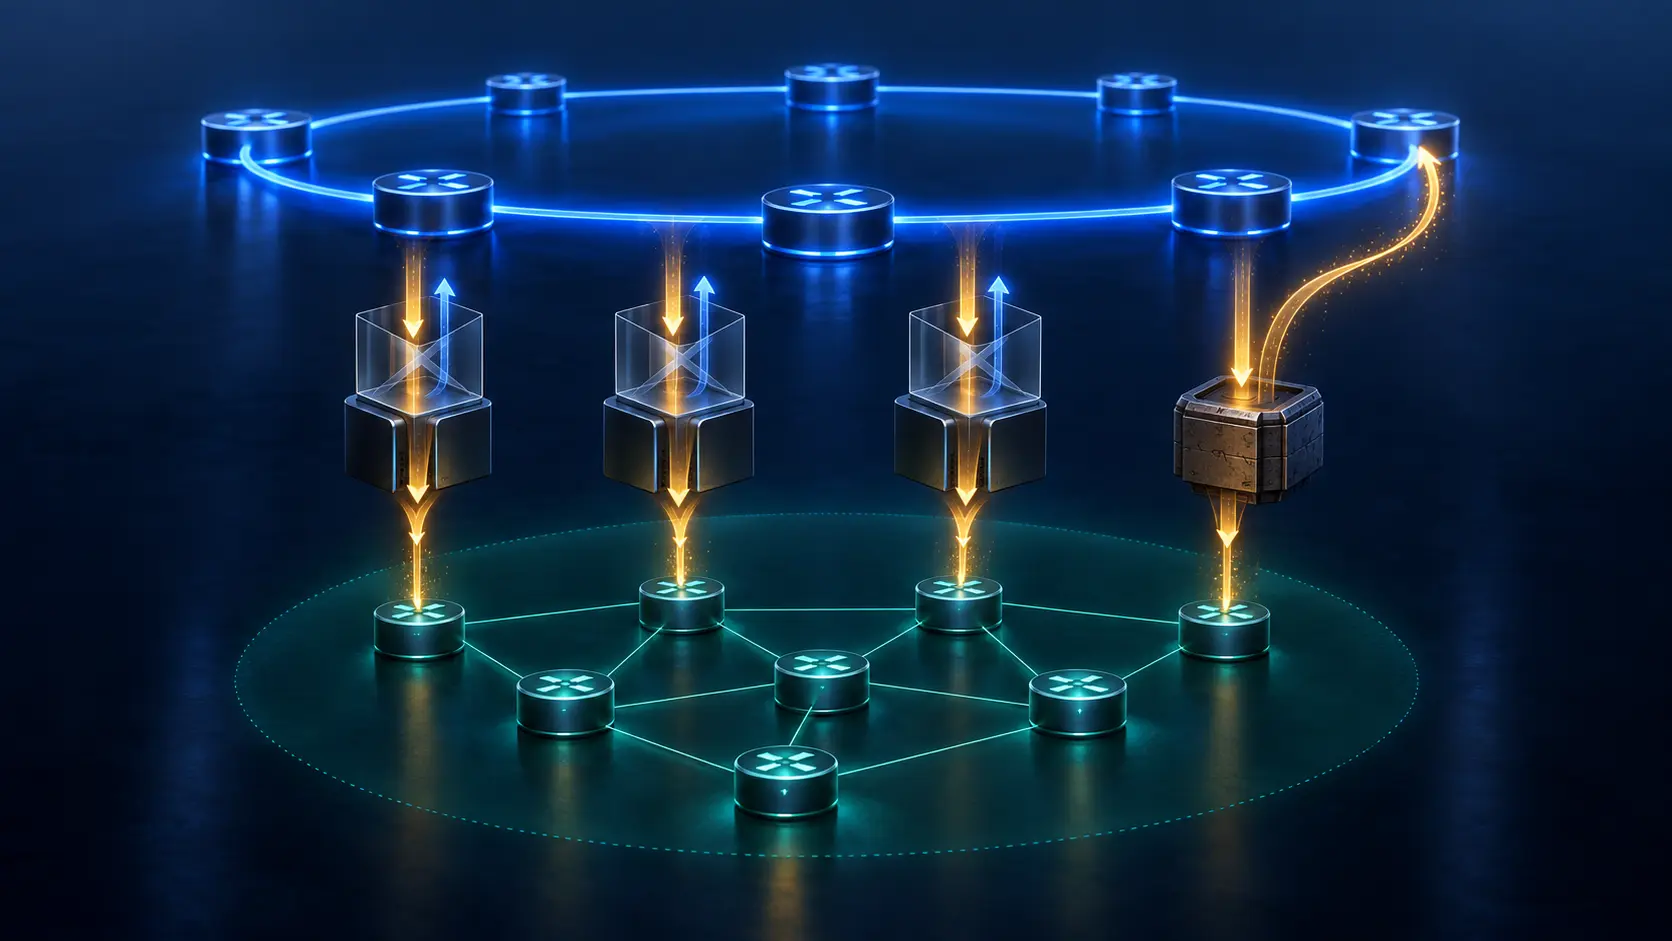
路由已经下泄,一个旧边界却把它重新送回骨干
一条更精确的路由进入 Level 1 区域,SPF 正常结束,RIB 与 FIB 都出现了预期结果,业务流量也走上更短路径。这样的成功只能证明接收端会用它,不能证明整个区域会记得它来自哪里。RFC 5302 真正要求统一的不是所有路由器,而是每一台可能把信息送回 Level 2 的边界路由器。

IETF
报文带着认证值,接收端却未必执行认证
密码字段出现在抓包里,是发送端做了什么的证据;报文是否因此被严格筛选,是接收端做了什么的证据。RFC 5304 允许过渡模式“发送 HMAC、接收不校验”,也允许未实现 HMAC-MD5 的系统接受携带该类型的 PDU。若把字段存在当成策略生效,审计看到的只是门票印刷,而不是门禁动作。

IETF
Nonce 重复了,系统只把灾难缩成了等同性泄漏
同一批虚拟机从旧快照恢复,两个加密任务带着相同的计数器重新上线。告警没有看到伪造成功,解密标签也全部通过,于是值班记录写下“没有安全影响”。RFC 5297 恰恰说明这句话为什么过头:SIV 保住了真实性,却没有替系统守住“某个秘密值是否再次出现”这层信息。

IETF
对端听见了我,但这条电路仍未证明自己
网络里最容易被滥用的词,往往是“已建立”。收到一个 Hello,可以证明本端听见了对端;知道对端也收到了本端的 IIH,才能证明控制消息具有往返性;再核对系统与电路身份,才能把这次往返绑定到预期的物理关系。RFC 5303 的价值,不是把这些层次合并成一个绿色状态,而是拒绝让前一层替后一层作证。

IETF
序列号已经前进,认证器还没装上密钥
ER 服务器接受了请求、派生了 rMSK,并把期望序列号推进到下一位。认证器却没有给出安装确认,低层安全关联也尚未启动。系统若只看服务器日志,会把一次局部提交误写成端到端成功。

IETF
新密钥已经生成,旧权力却没有退出
一次新的 EAP 交换生成了新的 EMSK,派生服务也给出了新的根密钥。监控面板因此显示轮换成功。但旧缓存中的子密钥仍在接受请求,因为系统只记录了“新值已创建”,没有记录“旧代际已停止产生权力”。数学上的分离完成了,运营上的撤权没有完成。

IETF
端口只接入了一台主机,控制平面却把它当成了路由器
一次 PIM 邻接建立,看起来只是协议正常工作;放在主机接入网段,它也可能意味着权限模型已经倒置。RFC 5294 讨论的不是报文是否符合格式,而是一个更早的问题:这条接口原本是否应当听取路由器才有权说的话。

IETF
邮件只有一封,头部真相却不止一层
一次网关审计里,归档副本带着新标签,退信通知引用旧标签,签名系统又报告校验失败。三份记录都可能符合 RFC 5293。真正的问题,是审计系统把“原始头部”“当前头部”和“同一消息身份”压成了一个字段。

IETF
快车道成立的前提,是普通道路仍然可走
一条网络链路上,付费队列的时延指标全部达标;同一时刻,普通队列里的新用户已经无法完成一次可用的会话。两份报表都可能“正确”。问题不在统计,而在治理口径:组织测量了优先服务,却没有证明没有购买优先权的人仍保有真实的参与机会。RFC 5290 把这种容易被遗漏的普通层称为“简单尽力而为”流量。

IETF
同一条伪线,两个状态源,谁有发言权?
控制面说“会话还在”,数据面的 TDM 控制字却说“接入电路有故障”。这不是把两个灯改成同一种颜色就能解决的数据清洗问题。RFC 5287 先问的是:哪个报告者此刻仍有能力观察它声称代表的状态?IWF 正常时,标准不建议让 PW Status TLV 与带内状态并行争夺结论;IWF 自身失效而 PWE3 控制面仍存活时,控制面才接过报告责任。

IETF
标签仍然精确,路由已经聚合
LDP 还在谈论某一个具体出口,IP 路由表却只保留了包含它的较大前缀。RFC 5283 用这种粒度差换取跨区域扩展性。它解决了标签如何继续传播,却没有把聚合路由变成每一个出口仍然存活的证明。

IETF
“已经启用”和“这里有备选”不是一回事
故障发生后,值班人员看到设备配置里 LFA 已开启,却发现某个目的前缀仍要等待普通收敛。RFC 5286 并不认为这两件事互相矛盾:开关只允许设备计算备选,真正的无环资格要由特定拓扑、特定目的和特定故障假设下的严格不等式逐项给出。

IETF
隧道已经建立,用户身份仍未得到认证
系统先看到了一次成功的 TLS 握手。服务器证书通过,Finished 报文抵达,安全通道开始工作。可在常见的单向 EAP-TTLS 流程里,真实用户名此时尚未发送。绿色状态证明“可以安全地提交身份”,却被报表写成了“身份已经证明”。

IETF
绿灯亮起时,最早的历史已经消失
调查员把回放起点设在凌晨两点,设备却只能从四点十七分开始交付通知。最后出现的 `replayComplete` 完全合法:这次订阅能够适用的回放通知已经发完。真正危险的是随后那张报表——它把“可回放部分已结束”压缩成“历史完整”,把两个多小时的空白从结论里抹去了。

IETF
抓到编号,不等于抓到含义
一份 RTP 抓包可以逐字节准确,却在语义上残缺。RFC 5285 有意把两件事拆开:数据包携带短小的本地编号,SDP 协商则保存这个编号究竟指向哪一种扩展。

IETF
无线链路已经就绪,IP 仍在确认自己到了哪里
`LINK_UP` 出现时,802.16e 网络接入已经完成,链路可以承载数据;但移动节点随后才判断实际网络是否就是先前预测的目标,并启动地址冲突检测。RFC 5270 把这个时间顺序写得很清楚。把第一个绿色信号叫作“切换完成”,反而抹掉了后续最关键的判断。

IETF
错误代码到了,解释对象却没有到
RFC 5284 把标准 RSVP 错误外壳与组织自定义的详细语义并列放置。33 号代码若缺少伴随的 `USER_ERROR_SPEC`,不是“信息较少的成功”,而是畸形消息;这条边界揭示了收件、解释、行动与修复之间不能省略的证据链。
IETF
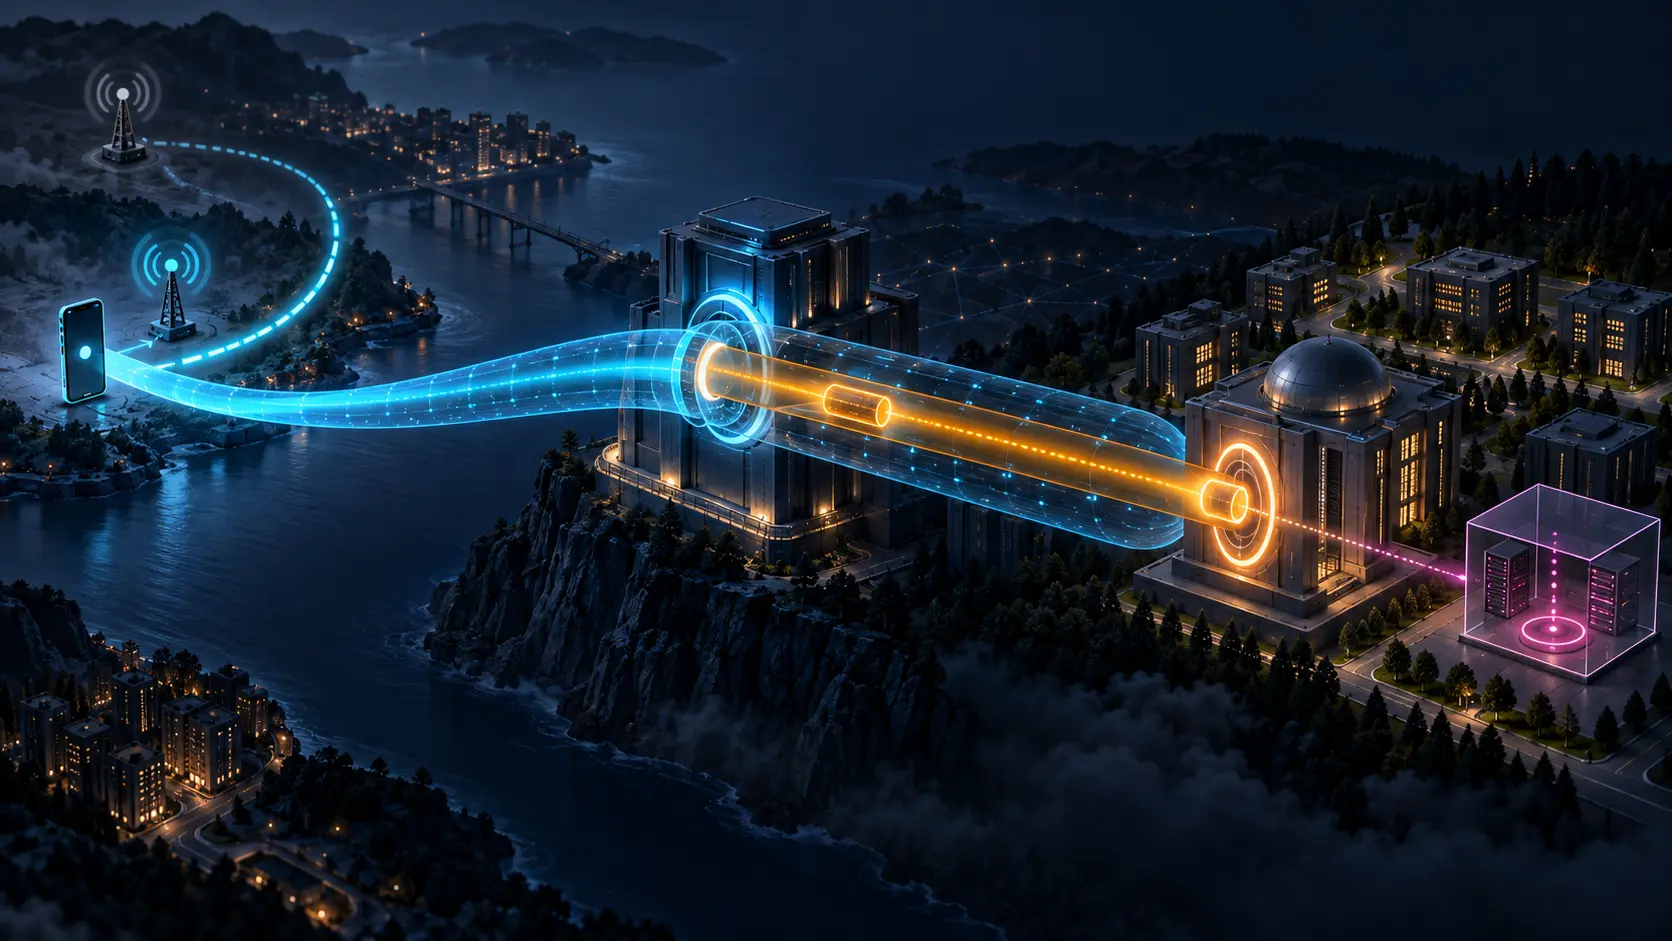
MOBIKE 更新了外层地址,归属代理却没有看到这次移动
同一次移动可以在两个控制平面留下相反而都正确的记录:VPN 网关接受新的外层地址,内部 Mobile IPv4 归属代理继续看到原来的 VPN-TIA。RFC 5266 用这种分层减少信令,却不允许任何一层把自己的成功冒充端到端完成。
IETF
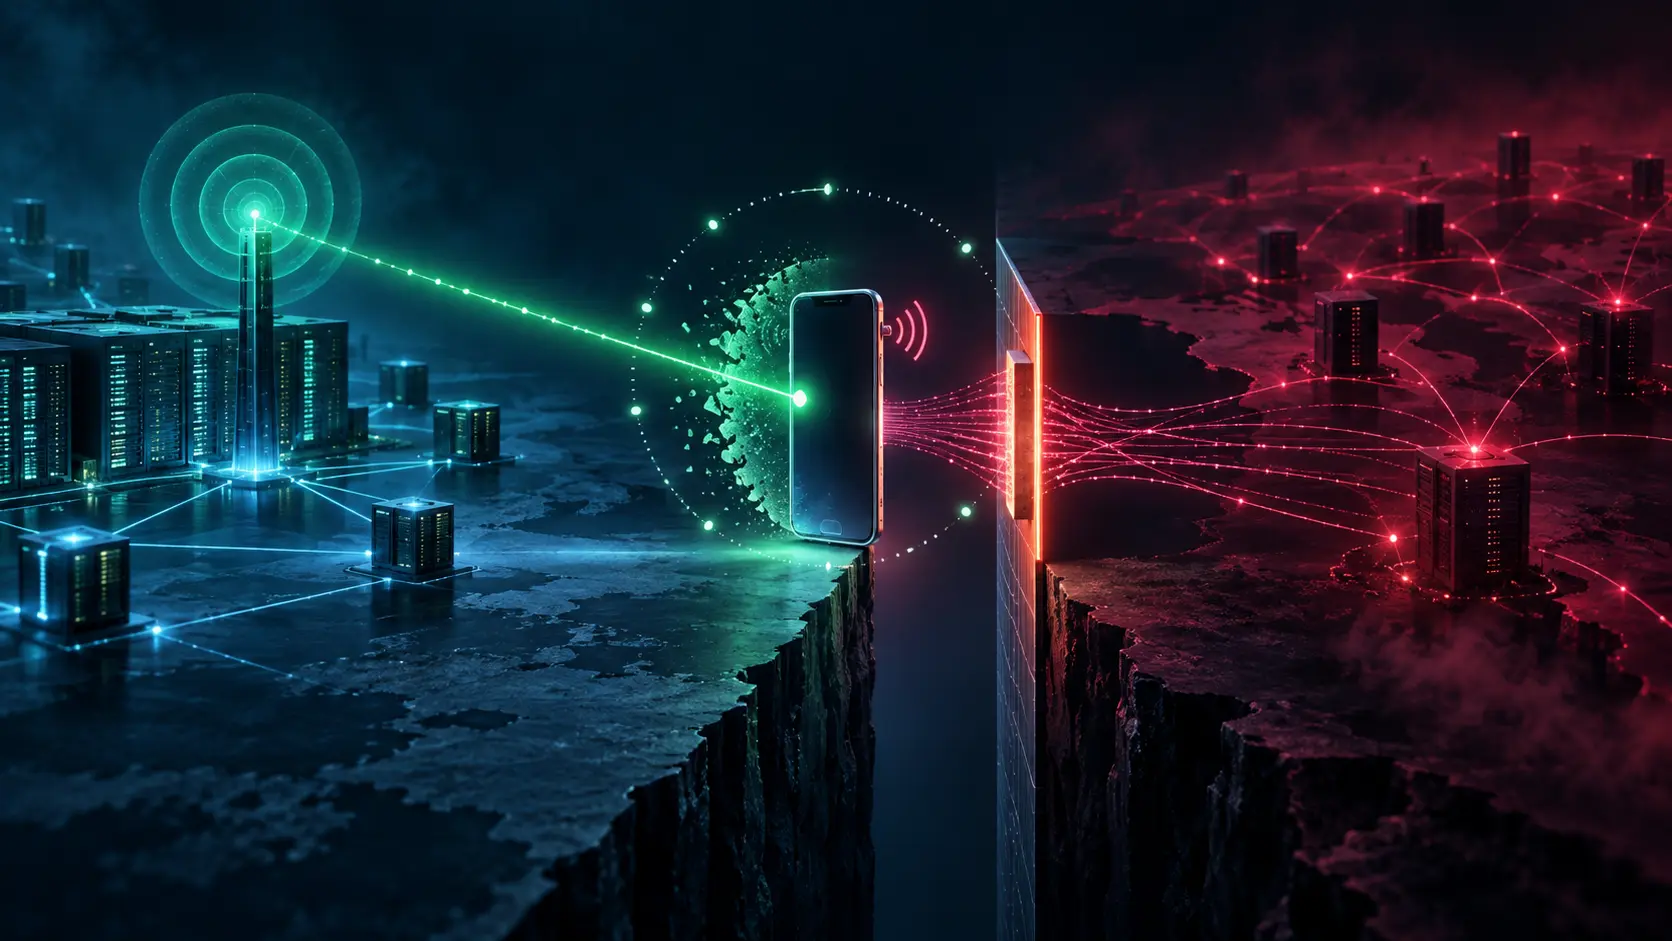
归属代理判定网络可信,接口下一刻仍可能改变
一条正确答复不会自动成为长期事实。RFC 5265 允许移动节点依据内部归属代理的受保护答复,把某个当前接入判为内部网络;但这项判断只能属于那一个接口、那一套配置和那一段尚未过期的时间。