
主题
安全自动化
在主题维度下,安全自动化主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

IETF
新路径在设备抵达前就已就绪,但“抵达”仍需另行证明
快速切换的价值,正是提前做完一部分网络工作:终端还在旧链路上,新路由器一侧的地址、隧道与缓冲便可能已经准备好。也正因为如此,准备成功最容易被误写成到达成功。RFC 5268 清楚划出了这条边界;现行替代规范 RFC 5568 保留了边界,并淘汰了旧的 HI/HAck 报文格式。

IETF
附件打开了,签名证明却没有随转换而来
RFC 5259 允许 IMAP 服务器把附件转换成客户端能处理的格式。结果可能更小、更清楚,也更适合移动设备;但它仍是一次请求产生的派生表示,不是已签名的原始字节,不是对邮件存储的永久改写,也不能仅凭命令成功就证明每个部分都完成了转换。

IETF
搜索结果一直在变,但它从来不是快照
会自动插入新邮件、移除旧结果的列表,很容易被当成“当前真相”。RFC 5267 给出的其实是一条更窄的证据链:一次初始结果,加上按接收顺序执行的增删补丁;拒绝更新、取消、换邮箱或丢失任一补丁,都会截断这条链。

IETF
注释随邮件复制,权威没有
RFC 5257 让邮箱把持久注释附在邮件或其正文部分上,并明确区分私人值与共享值。它解决了协作中的“上下文放在哪里”,却没有把注释变成发件人的话,也没有证明写下标签的人有权代表邮件所涉及的客户、机构或决定。

IETF
父节点出现在列表里,只因它的子节点命中了条件
RFC 5258 允许服务器返回一个本身没有通过订阅筛选、甚至根本不是现存邮箱的父名称,只为说明它下面有符合条件的后代。屏幕上的树因此是一次查询的投影,不是可以脱离请求、用户与时间独立成立的邮箱总账。

IETF
界面换了语言,邮箱却没有换身份
RFC 5255 允许 IMAP 会话改变人类可读提示的语言,也允许改变搜索、排序与会话串所用的比较规则。前者改变呈现,后者可能改变查询结果;两者都不会自行改写邮箱或邮件的规范身份。
IETF
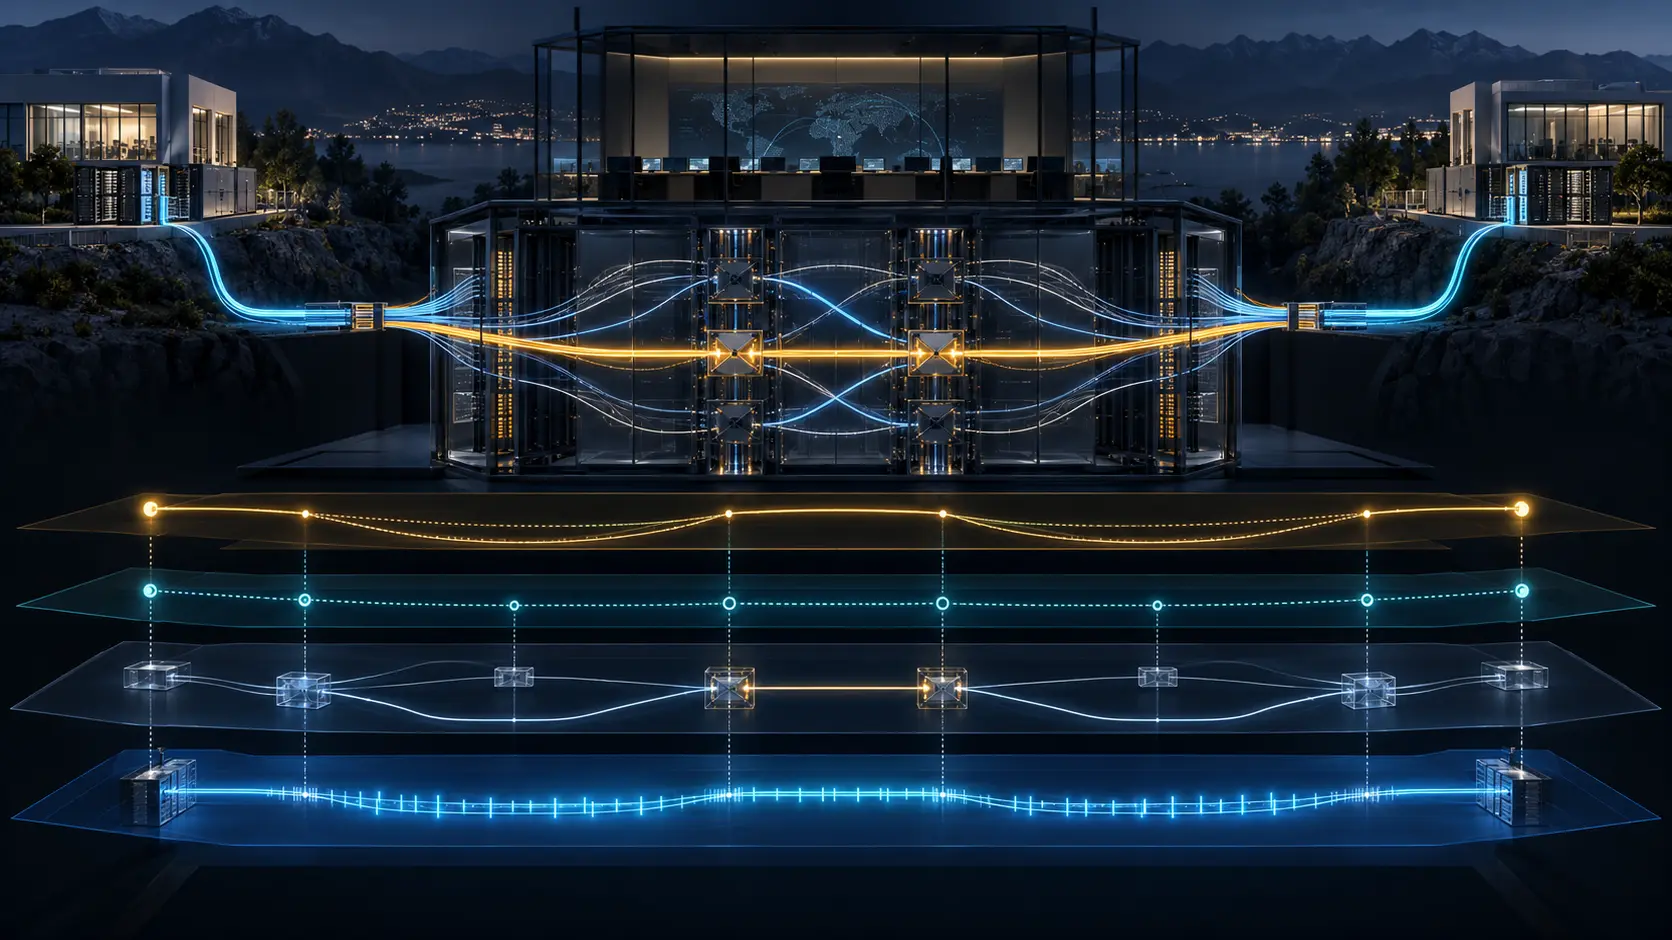
客户点了两座城市,运营商并没有交出中间那条路
在 RFC 5253 的 L1VPN Basic Mode 里,客户确实拥有控制权:可以请求哪两个合格的客户边缘设备建立连接。但这份控制权止于端点意图。运营商仍然决定请求能否进入、核心段走哪条路径、占用哪些资源,以及客户能看见多少内部拓扑。把“能选两端”写成“能控制全程”,是合同、监控和事故复盘都会付出代价的误读。
IETF
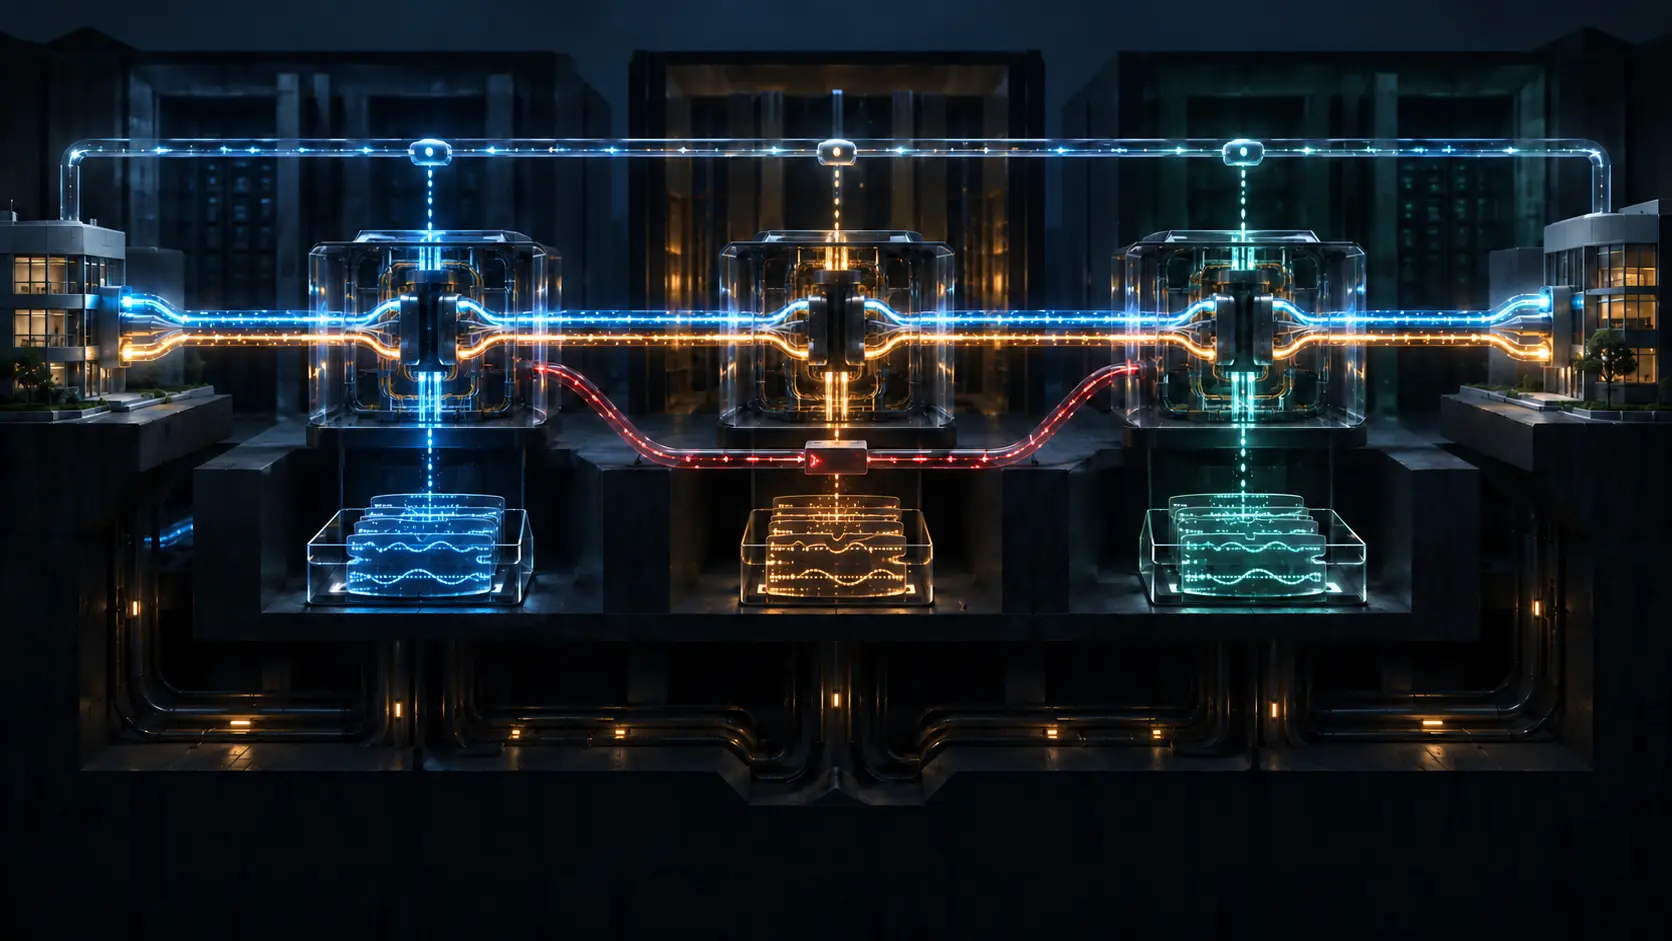
伪线看似端到端,证据却停在每个交换边界
客户看到的是一条点到点的连续业务,运营者面对的却是若干被交换 PE 拼接起来的伪线段。RFC 5254 的真正管理含义,在于不能把业务外观上的“一条线”误认成只有一套控制、故障和交付证据。

IETF
三个链接都返回了 200,真正的模板却没有自报身份
RFC 5249 为避免作者照抄过时 RFC,把会变化的 MIB 文档要求交给外部维护模板。2026 年实测中,三个旧模板地址都重定向到通用作者资源页。它们证明网站可达,却不能单独证明已取得所点名的 XML、带说明文本或纯文本模板。

IETF
会话保持完整,端口身份却被改写了两次
RFC 5251 的 shuffling 模式让客户两端看到一条连续的 RSVP-TE 会话,但运营商入口会把客户端口标识改成运营商端口标识,出口再改回来。连续性是真实的服务抽象,却不是映射正确、物理交叉连接正确或数据确已送达的证明。

IETF
密钥还没过期,认证器却已经把它忘了
EAP 密钥的有效期,只能约束仍然存在的状态。RFC 5247 明确提醒:对等端或认证器一旦重启、回收资源,双方缓存就可能在到期前分叉。真正可靠的快速恢复,必须重新证明此刻仍有共同状态;若共同保护基础已经消失,就应回到完整认证。

IETF
登记表给失败命名,却没有证明邮件发生了什么
看到 `5.7.14`,运维系统很容易把一条结构化回复写成完整结论:信任关系不存在,失败原因已经确认,邮件不会送达。RFC 5248 真正授予登记表的权力窄得多——协调公共名称,避免语义冲突,而不是替某一次投递作证。

IETF
第二次 TLS 握手已经完成,却仍未证明是同一段会话
TLS 1.2 允许在一条已经加密的连接里重新握手。新的 Finished 可以完全正确,但应用仍可能不知道:重协商前收到的字节、重协商后确认的身份,以及最终执行的请求,究竟是否属于同一段被授权的对话。RFC 5746 补上了握手之间的密码学连接,却没有替应用决定消息边界和业务权限。

IETF
随机数决定谁提名路径,不决定谁拥有权威
两个 ICE 代理都自称控制方时,RFC 5245 用一个 64 位随机决胜值消除冲突。较大的数值只分配“谁来提名候选对”这项工作;它不证明身份、人的同意、地址所有权,也不保证媒体或业务成功。
IETF
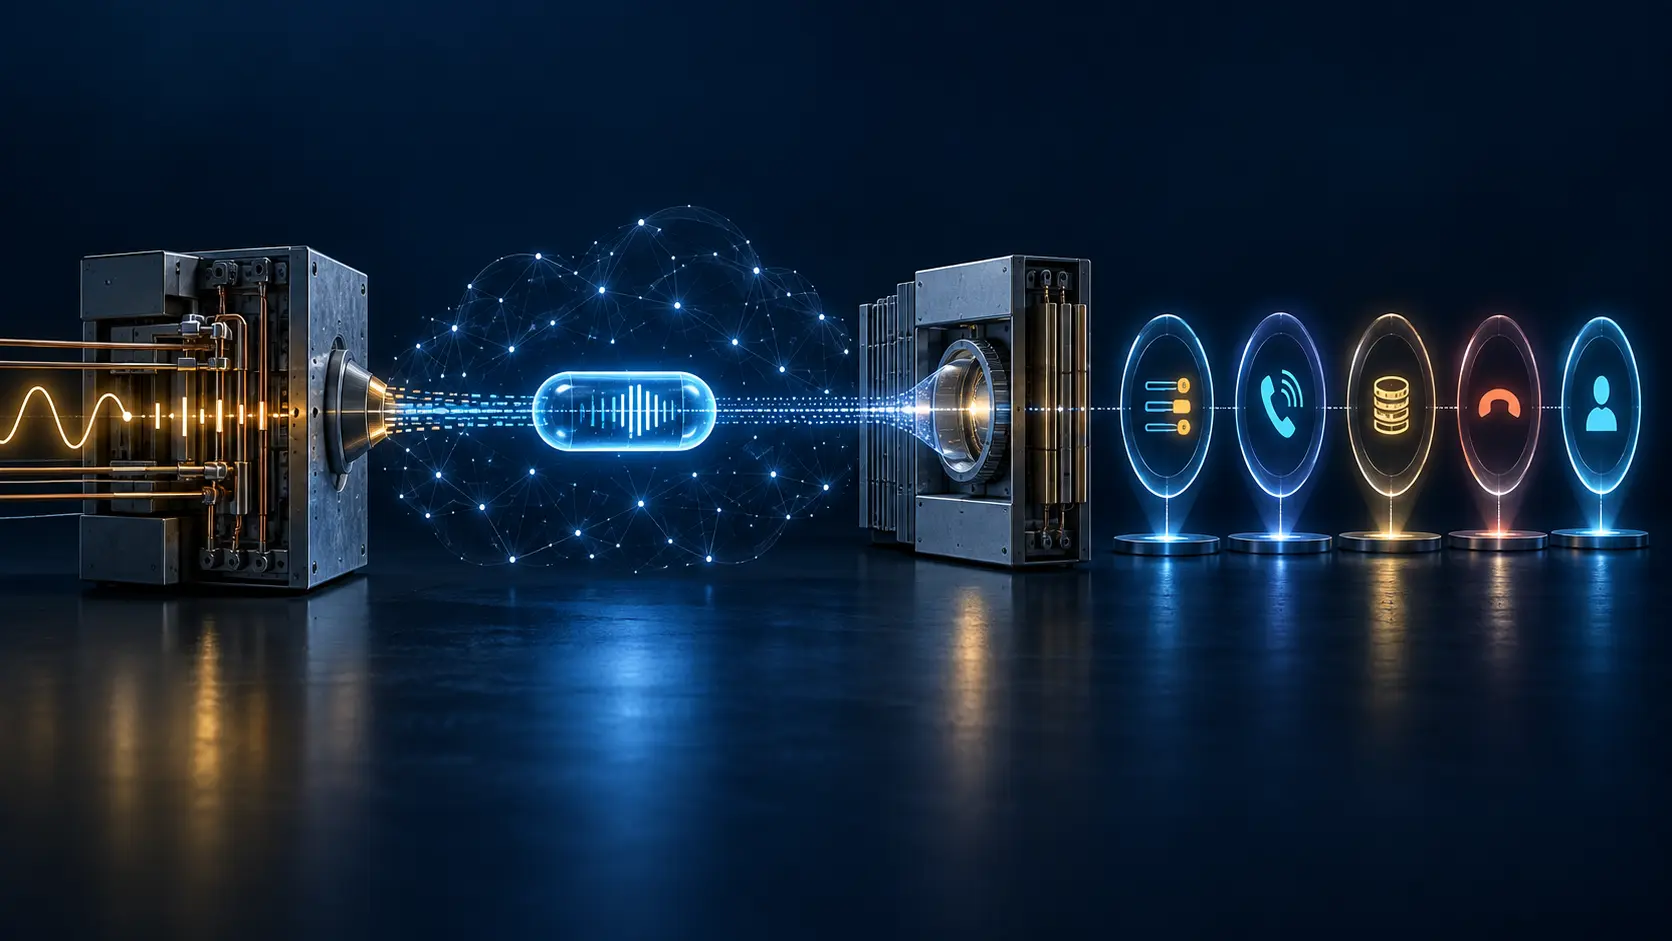
网关收到了事件,但呼叫状态仍然没有被证明
一个 RTP 事件包可以完整抵达,序列号、时间戳和事件码都无误;另一端的传统交换机却可能从未进入预期状态。RFC 5244 解决的是信号如何跨越 IP 传输,不是如何用一个包替代整条呼叫链的事实证明。

IETF
队列变短,不等于 OSPF 已经同步
RFC 5243 给出一种很节制的优化:邻居已经在数据库描述报文中列出同一份或更新的 LSA 后,本端无需再把较旧或相同的报头发回去。它确实减少了重复传输,却没有证明数据库一致、邻接完成,更没有证明路由已下发或业务可达。
IETF
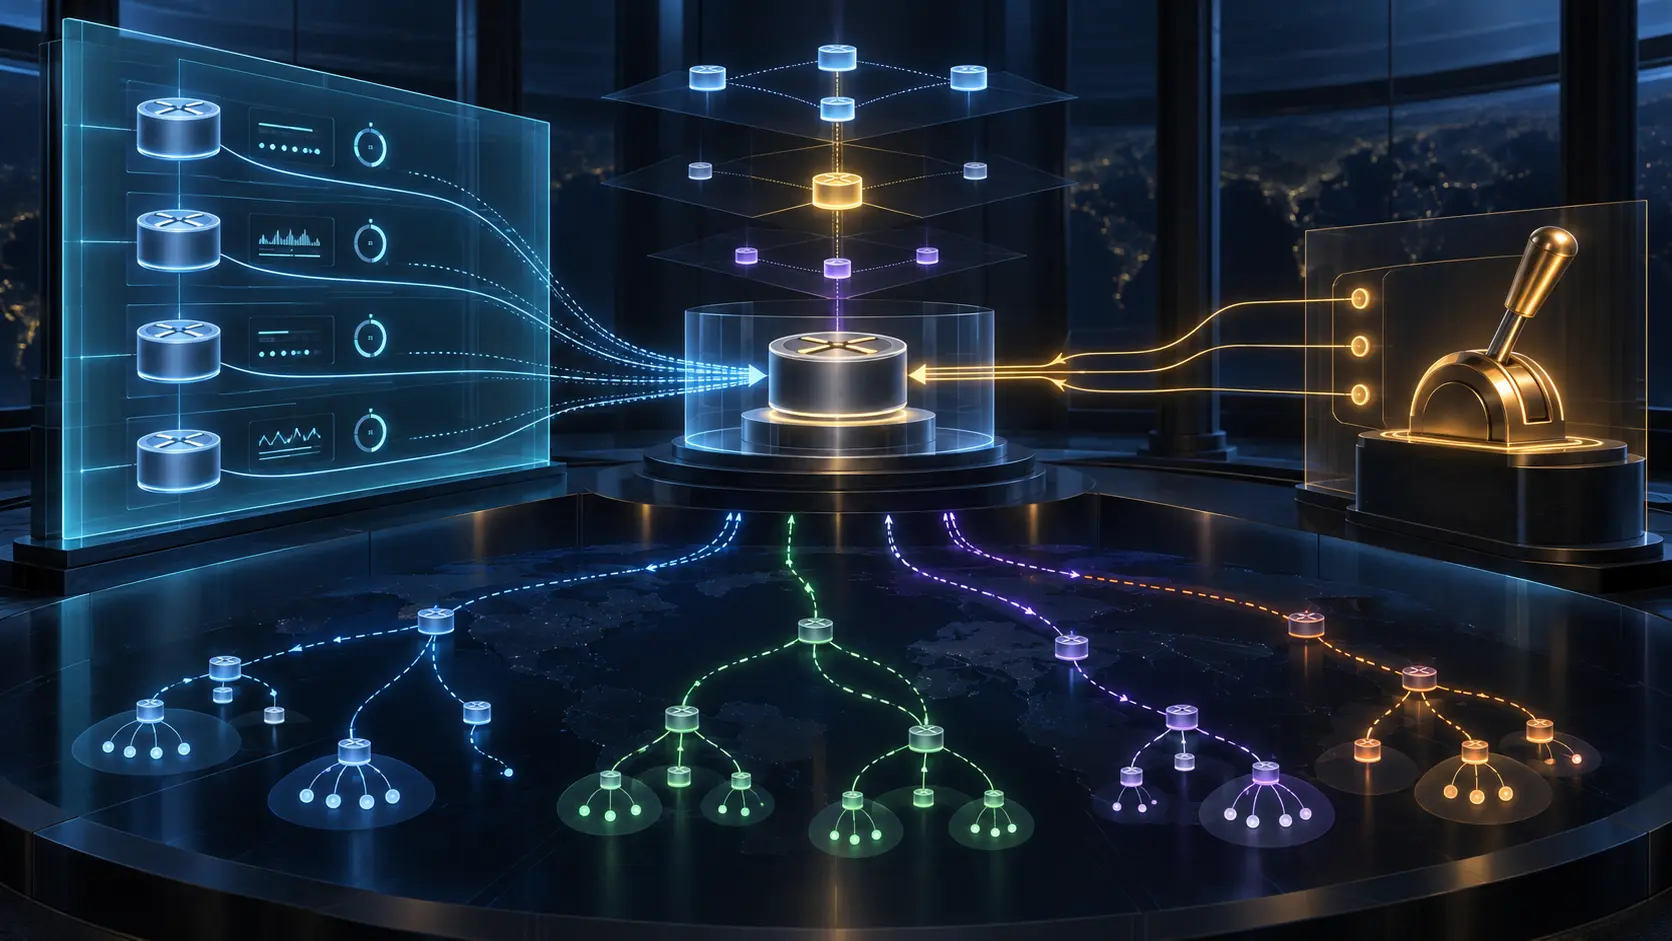
管理表能看见选举,也能改写赢家
运维人员打开面板查看 PIM Bootstrap Router 的胜者时,面对的并不只是只读仪表。RFC 5240 在同一套 MIB 中既暴露本地选举状态,也允许改动候选地址、优先级和哈希参数。观察窗口与控制手柄相邻,但两者绝不能共享同一种证据结论。

IETF
会议只有一个中心,却仍有多套权力
主持人点击静音,控制台显示成功。但 RFC 5239 描述的不是一个动作,而是一条链:请求进入、身份被验证、策略授予权限、会议对象改变、媒体组件执行,通知服务再决定谁能看到结果。“集中式”并不意味着这些行为可以共用一张凭证。

IETF
握手计时器在报文离开前就启动了,重试反而加重拥塞
DTLS 握手记录仍停在 DCCP 的拥塞控制队列里,上层却因为没有响应而启动重试。原请求尚未交给 IP,副本已经排到它身后。RFC 5238 提醒我们:超时是否可信,首先取决于计时从哪个事件开始。

IETF
过滤器返回了零,但这并不能证明邮件已被判定为安全
同一个零,可以来自两条相反的路径:一封邮件经过扫描并被判定为无垃圾特征,另一封邮件根本没有被扫描,或者 Sieve 无法确认扫描是否发生。RFC 5235 让结果可以跨实现比较,却没有让两条证据链变成同一件事。