
主题
安全自动化
在主题维度下,安全自动化主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

互联网历史
OID 让 IDEA 可以被编码,却没有让密码算法自动可用:RFC 3058
RFC 3058 为 IDEA 在 CMS 中的两种用途给出了精确名称,也规定了可复现的内容密钥封装方法。它解决的是合规软件应如何表示这种密码算法,并没有替任一端安装 IDEA、授予使用许可、为某封邮件作出选择,或证明收件人能够解密收到的内容。

IETF
两条历史都能验真,只有记住上一份检查点的见证者能识别分叉
2026 年 9 月的一份 Internet-Draft 试图让私有日志在不公开记录内容的前提下接受外部见证。它揭示的关键边界是:一条密码学上连续的历史,并不能证明生产者没有同时维护另一条同样连续的历史。

IETF
注册表能给错误命名,却不能替故障作证
IETF 首个工作组版本试图为 YANG 驱动协议建立统一错误注册表,解决的是标准散落、实现各自汇编的问题。但统一名称只是词汇治理;一次故障的成因、影响与恢复,仍须由完整的运行回执来证明。

互联网历史
计数器说通话成功了,却不知道有没有人听见:RFC 3055
2001 年,PINT 工作组把“互联网发起、电话网执行”的业务变成了一组可查询的运行数据。RFC 3055 能按业务、时间、客户端、用户和网关统计接收、成功与断开;它也留下了一条更重要的边界:服务器能够记下一次“成功”,却未必看见电话另一端的人、传真纸或扬声器。

IETF
CDN 接受了取消请求,清除却仍可能完成
CDNI 触发器第二版草案把“取消”放回了它真实的位置:它是发往分布式执行系统的下一条命令,不是改写过去的橡皮擦。对缓存运营者而言,最危险的不是没有返回码,而是把返回码当成内容结果。

IETF
控制通道已经握手,受保护流量却仍无路可走
当 IKEv2 为了承载庞大的后量子密钥材料而改走 TCP,屏幕上最先亮起的往往是“协商成功”。但 ESP 可能仍被防火墙拦住,也可能根本没有自己的 UDP 映射。`draft-ietf-ipsecme-ikev2-reliable-transport-07` 的真正价值,是把这两个事实重新拆开。
IETF
沉默不是空闲:网络分区修复后才出现的组播冲突
交换机离线时,网络两侧都可能得到一个看似干净的结论:没有人反对这个组播地址。交换机恢复后,这两个结论却不能同时成立。IETF PIM 工作组的一份新草案把问题写得很直白——它把“没有收到占用迹象”当作可用,但沉默只能描述观察范围,不能证明全网唯一。

IETF
补偿向前执行,却不能证明过去已经回来
在 AI 辅助网络运维中,“有回滚方案”很容易被听成“变化可以撤销”。NAIM Operation IR 的首版草案其实画出了一条更诚实的边界:补偿本身也是一次需要授权、校验、执行和留痕的新操作。它可以试图反转或缓解此前的变化,但字段存在、动作触发乃至协议返回成功,都不足以证明配置、运行状态、服务和外部影响一同回到了原点。

IETF
草案许诺了 0-RTT,规范条款却把它关掉了
路由器从故障中恢复时,手里有一张仍可使用的 QUIC 会话票据,也有上次保存的 RPKI 缓存。产品说明若只写“支持会话恢复”,管理者很容易把它理解成首包即可发出 RTR 查询。第 04 版草案的导言确实描绘了这幅图景;真正具有约束力的连接条款却要求实现彻底禁用这条捷径。
IETF
事件记录写下了原因,却没有带走上游置信度
一条网络事件可以精确写明节点、端口和“可能根因”,却完全不说明这个判断究竟有多可靠。IETF NMOP 的事件模型在第 16 版以后把这种分离变成了明确设计:公共事件对象保持与置信度无关,运营者若把上游异常证据压缩成一个原因名称,就必须在别处保住被压掉的认知记录。
IETF
签名变小了,签名者却背上了一段历史
主密钥签名节点与区签名节点各自恢复了一份备份。两边都有正确私钥,也都有完整区域数据,唯一的问题是它们恢复出了相同的系列标识。密码学没有立刻报错;真正危险的是两个不同角色开始把两段历史写进同一个名字。
IETF
加密能证明报文完好,却不能证明地址归谁
GAAP-25 把一项重要的安全边界写得更清楚:加密 Claim 必须同时具备保密性与完整性。但网络最容易犯的错误,是把“这条消息没有被篡改”理解成“发送者有权占用这个组播地址”。前者是密码学结论,后者是运营权威问题。

IETF
九个资源端看见九个编号,授权服务器仍看见全局
同一项采购任务访问了九个资源端。每一端收到的 `txn` 都不同,横向拼接突然变难;授权服务器却从内部交易编号、策略请求和时间线看见了完整路径。隐私并未凭空产生,它只是从资源端之间移到了中央决策点。

IETF
邮件写着“已过期”,收件人的证据并没有过期
优惠券失效后,邮件仍可能证明商家曾经承诺什么;安全告警错过最佳处置窗口后,仍可能解释事故从哪里开始。`Expires` 可以帮助收件箱整理信息,却不能把发件人的日期变成远程删除权。

IETF
服务器返回了 200,请求却仍在等待
撤销接口给出 `200 OK` 后,自动化系统把工单标成“已取消”。但那台授权服务器从未声明支持撤销延迟码。几分钟后,原请求继续完成,回调照常抵达。协议没有说谎:它只是不肯通过状态码泄露内部状态。说谎的是把“已接收”改写成“已生效”的工作流。

IETF
一次暂停之后,最快节点已经不再保存它的记忆
智能体等待外部工具几分钟后恢复运行。调度器仍把“KV 缓存已驻留”当作选址依据,可那份状态早已被逐出;看似最快的节点,实际上要求重新计算整段上下文。
IETF
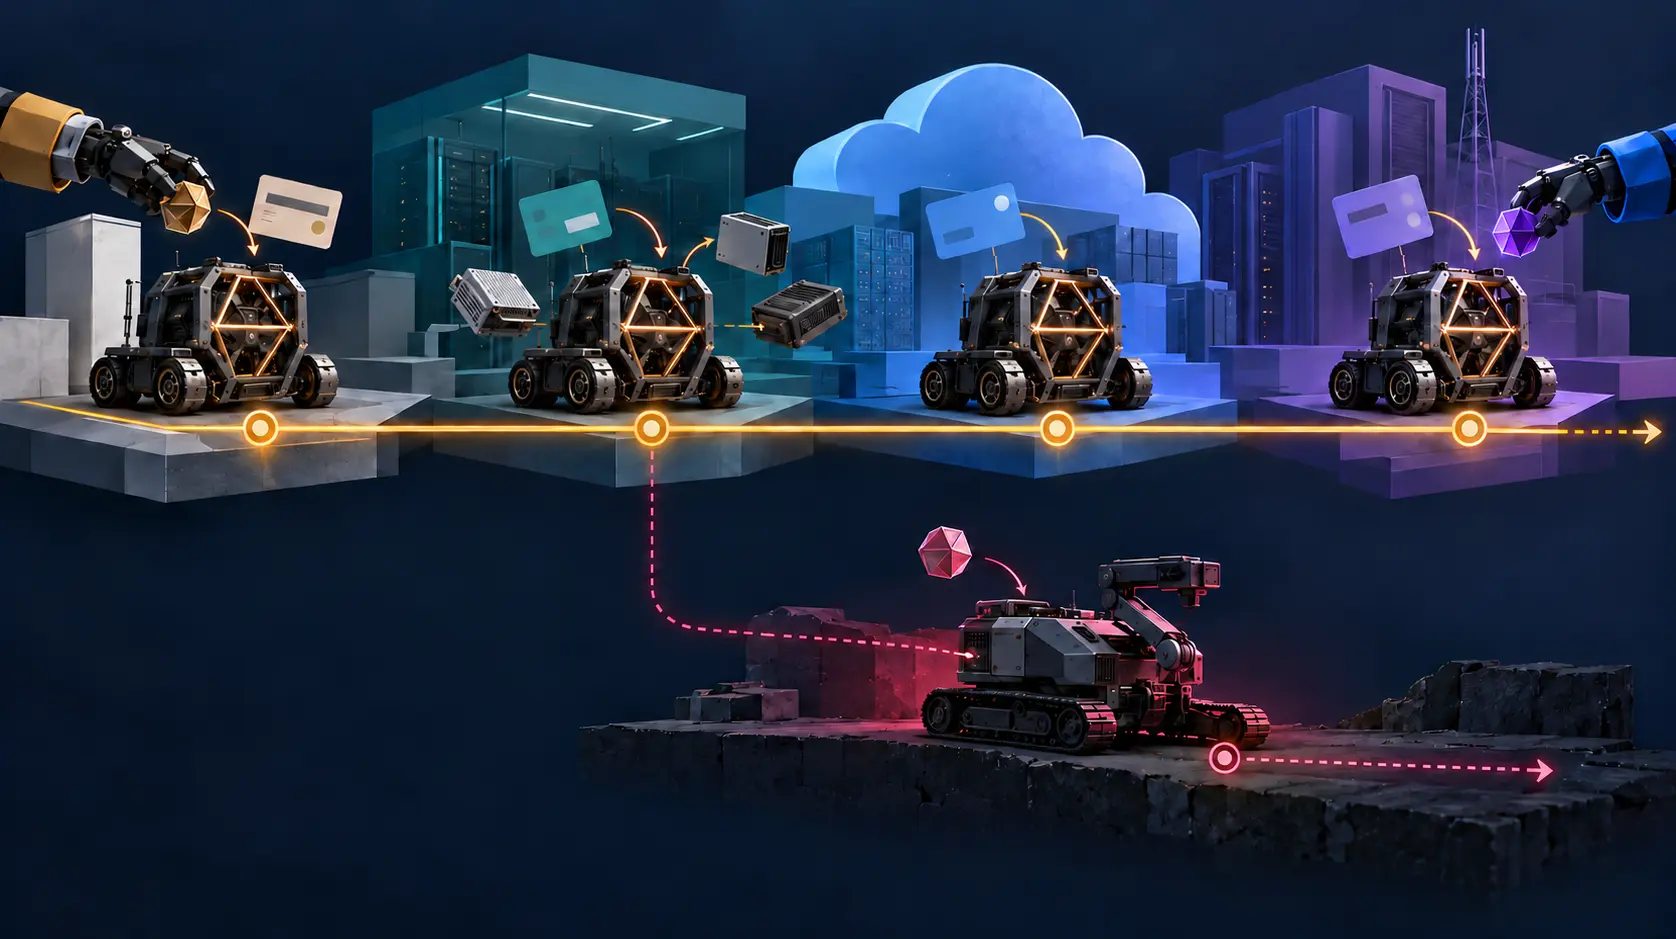
一千台机器人长得一样,事故记录不能只认外观
仓库里的一千台机器人使用同一型号、同一软件和同一外壳。发生事故后,摄像头只能证明“这类机器”在现场,却不能证明究竟是哪一台承担召回、保险与维修责任。可问责身份解决的不是它叫什么,而是其零件、密钥、运营方发生变化后,历史还能否留在同一个责任主体上。
IETF
一条跨域链路,是控制器合并出的结论
屏幕上只有一条线:它从一个自治系统延伸到另一个自治系统,看起来像不容争辩的网络事实。可是在事故证据里,这条线从未作为一个完整对象出现。出现的是两端各自发出的描述,以及控制器把两份描述判定为“同一条链路”的那次决策。

IETF
七十六除以八十是 95%,不是一百个样本通过了九十五个
计划里有一百个样本,真正完成的只有八十个,其中七十六个达到局部标准。导出器留下了 `0.95`,却没有留下二十个未运行样本。数字没有算错,结论却从“已完成部分的表现”滑成了“整场评估通过”。

互联网历史
告警恢复了,带宽却没有回来:RFC 3020 如何定义链路束的“在线”
一组物理链路可以被包装成一个逻辑接口。RFC 3020 也提醒后来者:这个接口显示“up”,首先说明某个激活条件成立;它并不自动说明全部链路、全部容量、帧顺序和端到端交付都已恢复。