
主题
安全自动化
在主题维度下,安全自动化主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
IETF
控制台读懂了每个字段,却仍不知道谁有权改这片区域
DUJ 把含糊的 DNS 操作说明变成机器可检查的动作清单。解析器因此能准确知道要增加或删除什么;真正承担后果的 DNS 运营者仍必须独立回答:提交者是否有权、这项变更是否符合本地策略、提交是否完整生效、公共 DNS 是否已经呈现新状态。

IETF
AS2 名称完全匹配,签名者的授权仍是本地决定
一条异步 MDN 可以从另一条 HTTPS 连接返回,名称对调正确、签名验证成功、MIC 也与原文一致。它证明了一条很强的证据链,却仍不能替代那条没有出现在报文里的记录:谁批准这把新密钥代表这一交易伙伴?
IETF
信道没有断,受证明的那台机器却已经变了
把新鲜的远程证明绑定到 TLS 连接,可以阻止攻击者借用另一台机器的合格证据。它不能让软件、配置和权限在长连接期间停止变化。

案例档案
编号已经变绿,注册表却仍是一片空白
迁移看板最容易制造的一种错觉,是把“测试向量已经换成正式编号”显示成“算法身份已经稳定”。2026 年 10 月 1 日,OpenPGP 工作组草案第 05 版已经把八种 NIST/Brainpool 复合算法写成 37 至 44;同一时点的 IANA 公共注册表仍把 37 至 99 标成未分配。这不是谁对谁错的判决,而是一个控制边界:编号、注册权威和实际执行还不能被合并成同一事实。
IETF
站点报出零可用,BGP 路由却可能仍然存在
边缘元数据草案的新修订,把一条零值更新变成覆盖整个站点的转发决定。消息很短,证明哪些路由、路由器与真实流量确实执行了它,却是一条更长的证据链。
互联网历史
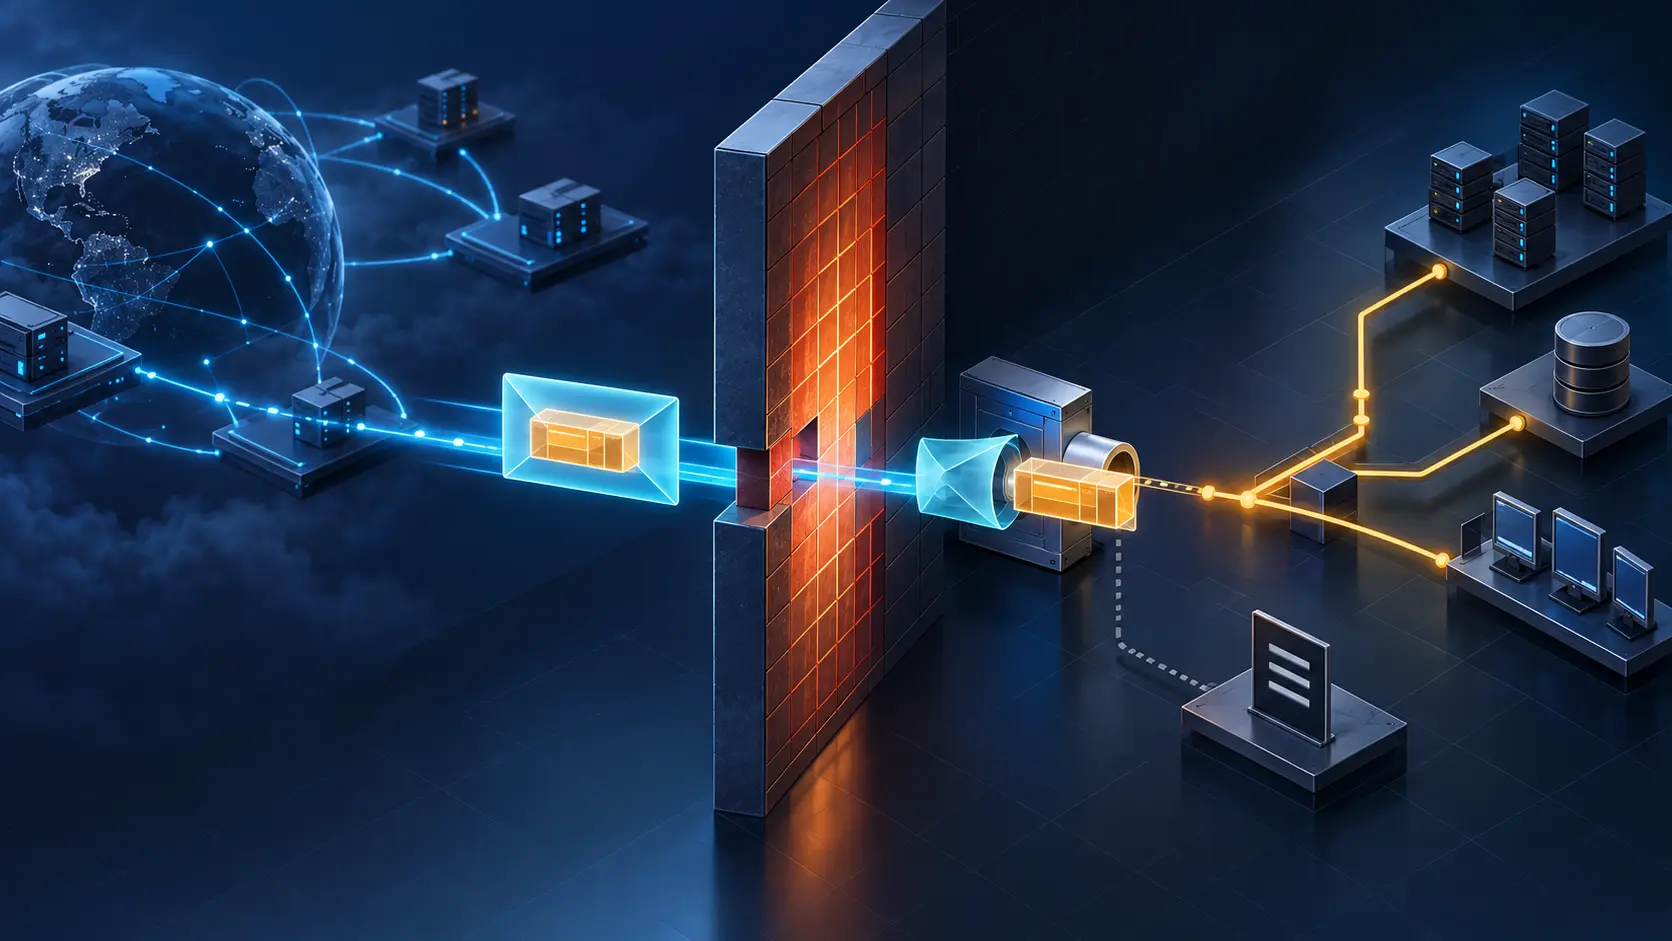
防火墙放行了 HTTP,却没有批准藏在里面的包:RFC 3093
RFC 3093 设想把完整 IP 数据报装进 HTTP 消息,从网页流量的开口穿过防火墙,再在内网主机上送回协议栈。它于 2001 年 4 月 1 日发布,荒诞的设计留下一个严肃边界:外层封装获准,不代表内层数据包获得了同一份许可。

IETF
IKEv2 已经交付密钥,网卡却还没有接单
控制服务收到成功响应:对端身份已经验证,PSP 参数与流量选择器已经谈妥,SPI 和封装密钥也已抵达。仪表盘于是把链路标成“已加密”。但真正执行发包的网卡可能尚未创建发送状态,甚至没有足够表项。控制面的密钥回执是必要证据,却不能替网卡证明它已经保护过任何一个包。
IETF
控制器算出了零误差,接口收到的却可能是上一版
IntraSAV 把“哪些地址可以作为源”从路由推断改为显式授权。这是重要一步;但从完整配置到每个接口真实执行,中间仍需要一条可核验的提交链。
互联网历史
同一个区域,在这里安全,在别处却不安全:RFC 3090
2001 年,回答“这个 DNS 区域安全吗”之前,必须先问:是哪一台解析器、它保存了哪一个信任起点、又沿哪条路径验证?RFC 3090 给这种不整齐的现实划出了边界。区域可以已经签名,却只对一组获知本地信任根的解析器构成安全岛。

互联网历史
URI 选中了语音信箱菜单,却没有认证来电者:RFC 3087
2001 年,一通 SIP 呼叫可以抵达语音信箱,却未必带着传统电话系统用来选择开场问候和菜单的可靠线索。RFC 3087 把“现在要进入哪项服务”写进请求目标。路由因此携带了上下文,但地址并没有变成身份证明。

IETF
调试头写下了每一步,却证明不了任何一步发生过
一份新的 DKIM2 草案给互操作测试留下了统一的取证线索。它可以精确地告诉人该去哪里查,却被有意设计成不能为机器提供任何权威结论。

IETF
信道号被正确解析,不等于无线频段已经被正确识别
一个 RADIUS 服务器收到 `CHANNUM:5`,解析器没有报错,授权系统也成功把这个数字写进评分模型。但在 6 GHz 加入以后,单独的信道号已经不能唯一指向频段。字符完全合法,推断却可能选错物理现实。Connect-Info 草案引入 Global Operating Class,正是在提醒运营者:可读性是证据链的起点,不是终点。

互联网历史
策略服务器推送了规则,重连仍须核对设备留下了什么:RFC 3084
RFC 3084 试图把策略下发变成一套可追踪的分布式事务:服务器给出决定,设备整体安装或整体回滚,再用回执报告结果。真正棘手的部分发生在连接断开之后——两端都保存着状态,却未必保存着同一个事实。

IETF
刷新结束了,收集器仍无法证明自己拿到了完整 RIB
一项新的 BMP 提案可以在不断开整条监控会话的情况下修复单个路由视图。结束标记能关闭一次重放,却不能单独证明重放之间没有缺失。

互联网历史
有线链路加密了流量,管理面仍能关闭隐私:RFC 3083
RFC 3083 把 DOCSIS Baseline Privacy 变成可由 SNMP 观察、调节与重置的系统。可见性帮助诊断,也划出第二条安全边界:查看密钥状态的接口,同样能重启授权、改变时钟并决定多播范围。

IETF
网络已经是 SRv6,多播树却没有变成段路由
迁移验收表很容易把“SRv6 已启用”“源前缀进入 Flex-Algo 128”和“多播业务正常”写成一条连续结论。实际数据面并没有这么连续:PIM 仍从单播路由选择 RPF 接口,路由器仍按原生 IPv6 `(S,G)` 状态复制,overlay 还要另做映射。架构名称不能替这些环节出具回执。
IETF
SID 选中了资源通道,却没有证明通道真实存在
一份更新的 Segment Routing 草案让 SID 不只表示“往哪里走”,还表示“使用哪组带宽、缓存和队列”。它能把意图写进数据面,却不能替每台设备证明资源已经分配,更不能替业务证明 SLA 已兑现。

互联网历史
TCP 可靠,一条通道仍能饿死其他通道:RFC 3081
RFC 3081 把一个 BEEP 会话放进一条 TCP 连接,却没有把“可靠传输”误写成“每条应用通道都能前进”。一名慢读者就可能占住共同容量,让无关通道长期等候。于是,可靠字节流之上又出现了逐通道额度、优先反馈与轮转服务。

IETF
树沉默了,告警却从另一条路返回
BIER 工作组的新草案让主动尾节点在发现多点 BFD 连续性丢失后主动上报。告警必须绕开被监测的组播树,以单播返回;正因为走的是另一条路,它只能证明告警送达,不能证明原树已经修复。

案例档案
SID 选中了资源通道,却没有证明容量真的在那里
数据包携带正确的标识、每一跳也能查到对应的资源分区,并不等于带宽、缓存与队列已经在全路径兑现。资源感知 Segment Routing 真正暴露的,是“选中”与“交付”之间那段容易被控制器状态遮住的距离。