
主题
安全自动化
在主题维度下,安全自动化主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
IETF
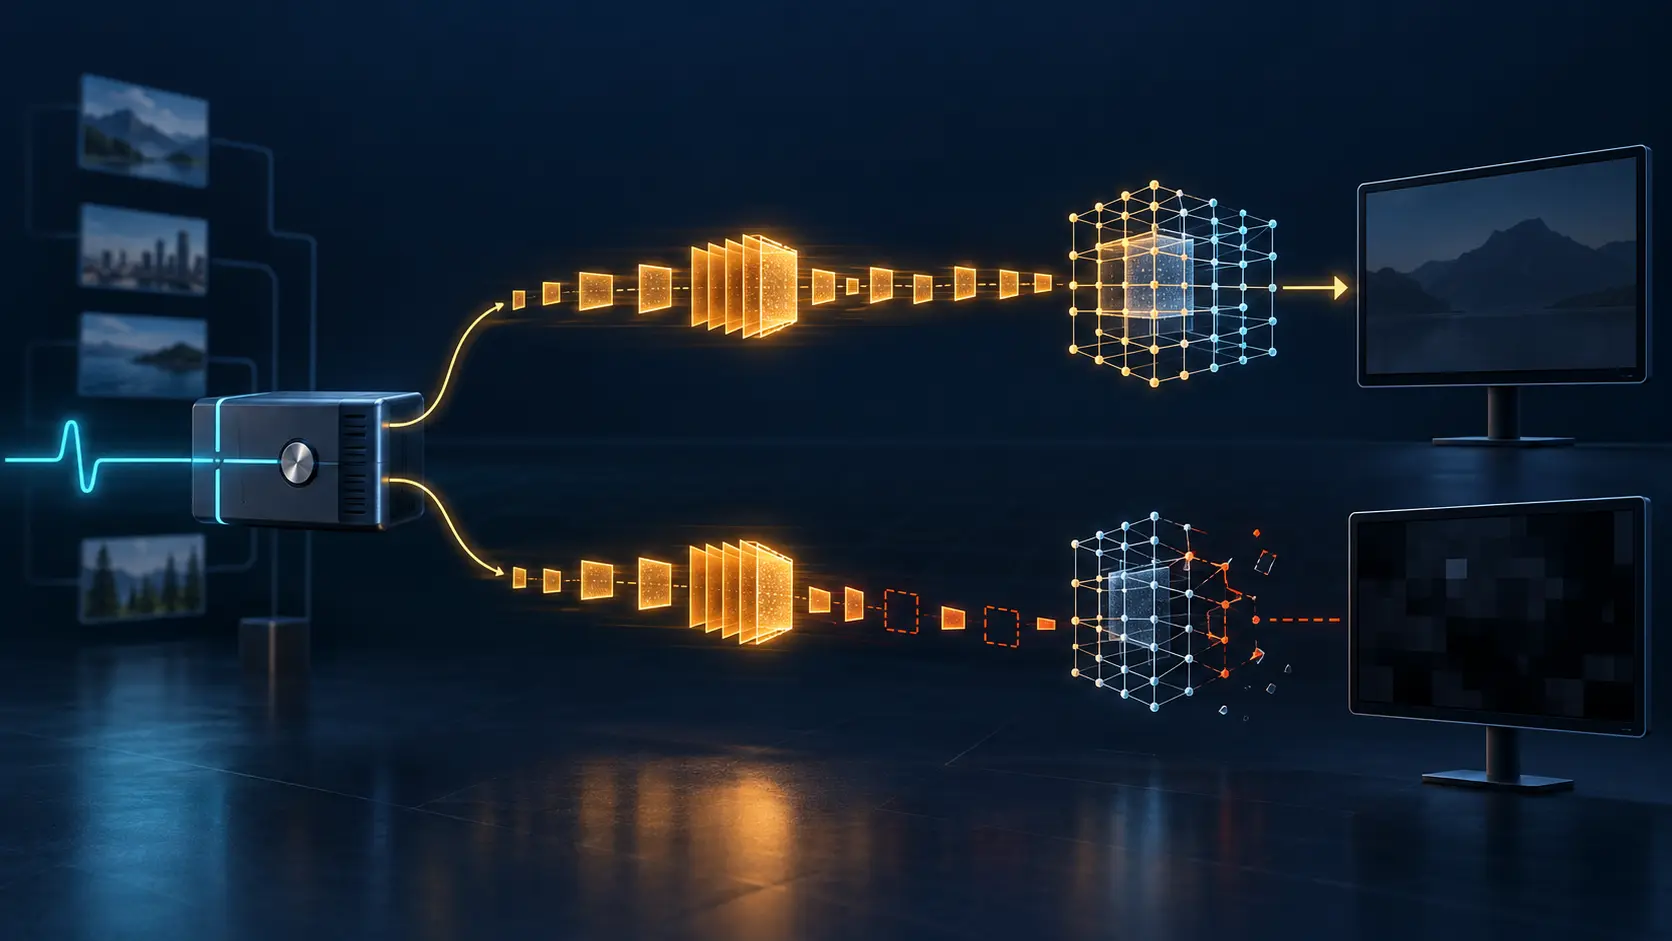
刷新请求已经发出,解码器却还没有恢复
RFC 5104 让接收端能够要求视频编码器生成解码器刷新点。不过,请求停止重传只说明控制状态机观察到了某种媒体尝试;它并不自动证明刷新数据完整到达、预测状态已重置,更不证明用户已经看到可用画面。
IETF
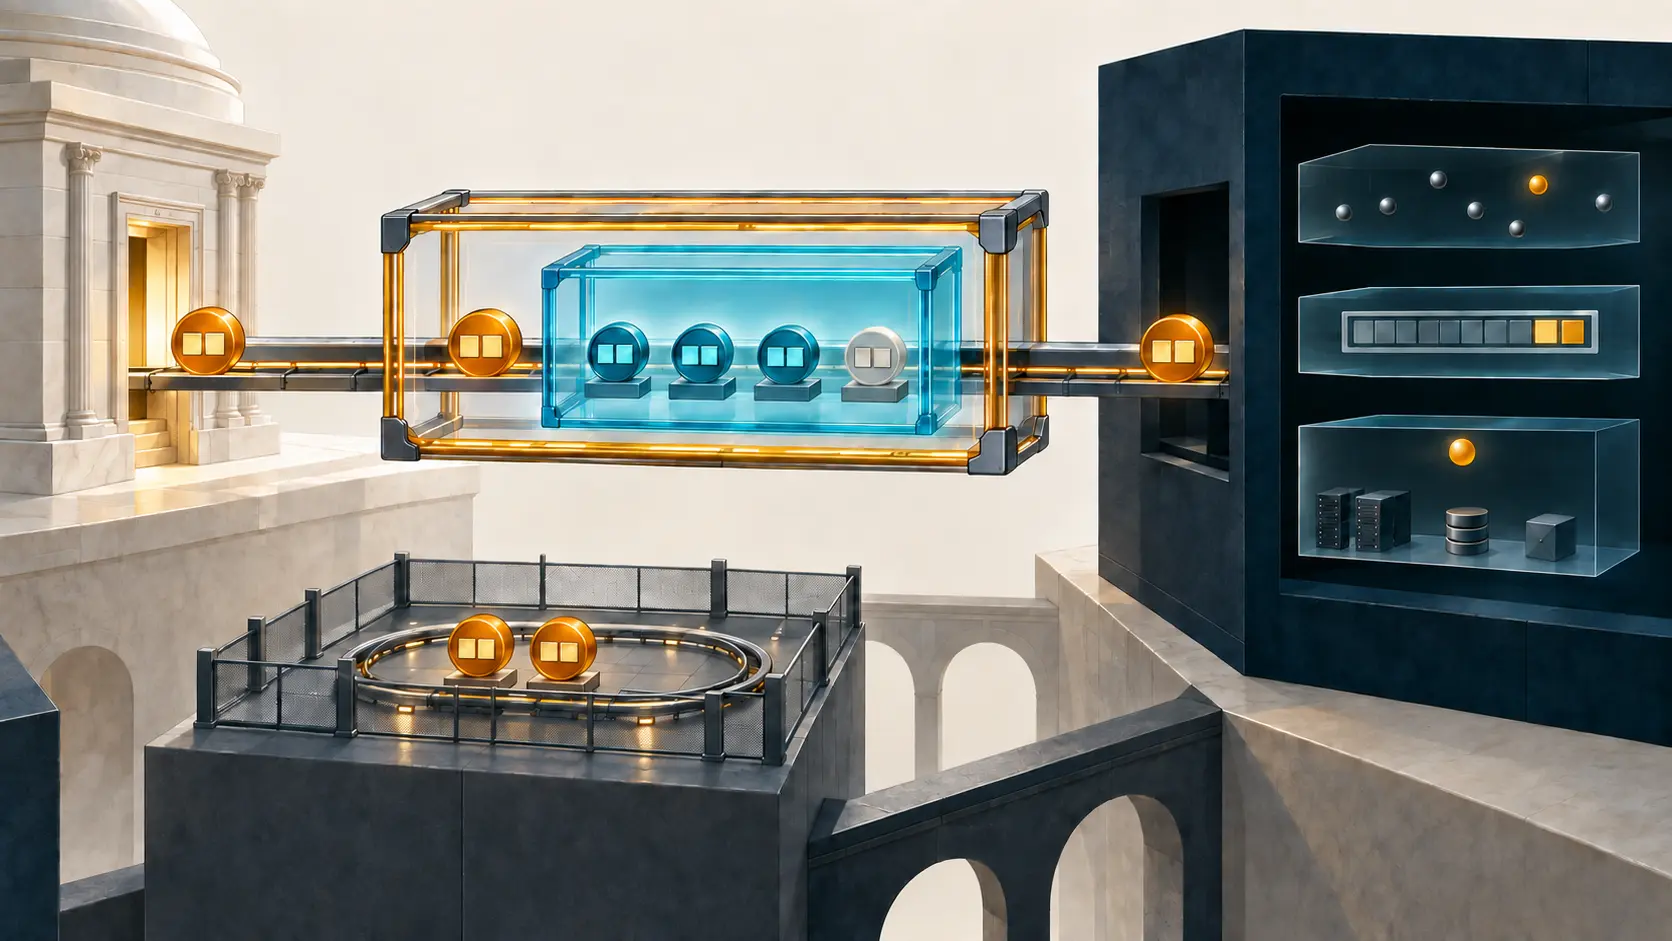
同样是两个字节,背后的授权者却不同:RFC 9542
一条资产记录把 `00-42` 写成“IANA 分配的 EtherType”。原始帧却保存着被数据库丢掉的证据:外层 `88-B7` 才是 EtherType,中间 `00-00-5E` 是 IEEE 授予 IANA 的 OUI,末尾两个字节只是该 OUI 下的协议号。RFC 9542 的价值,正是把这条委派链重新展开。
IETF
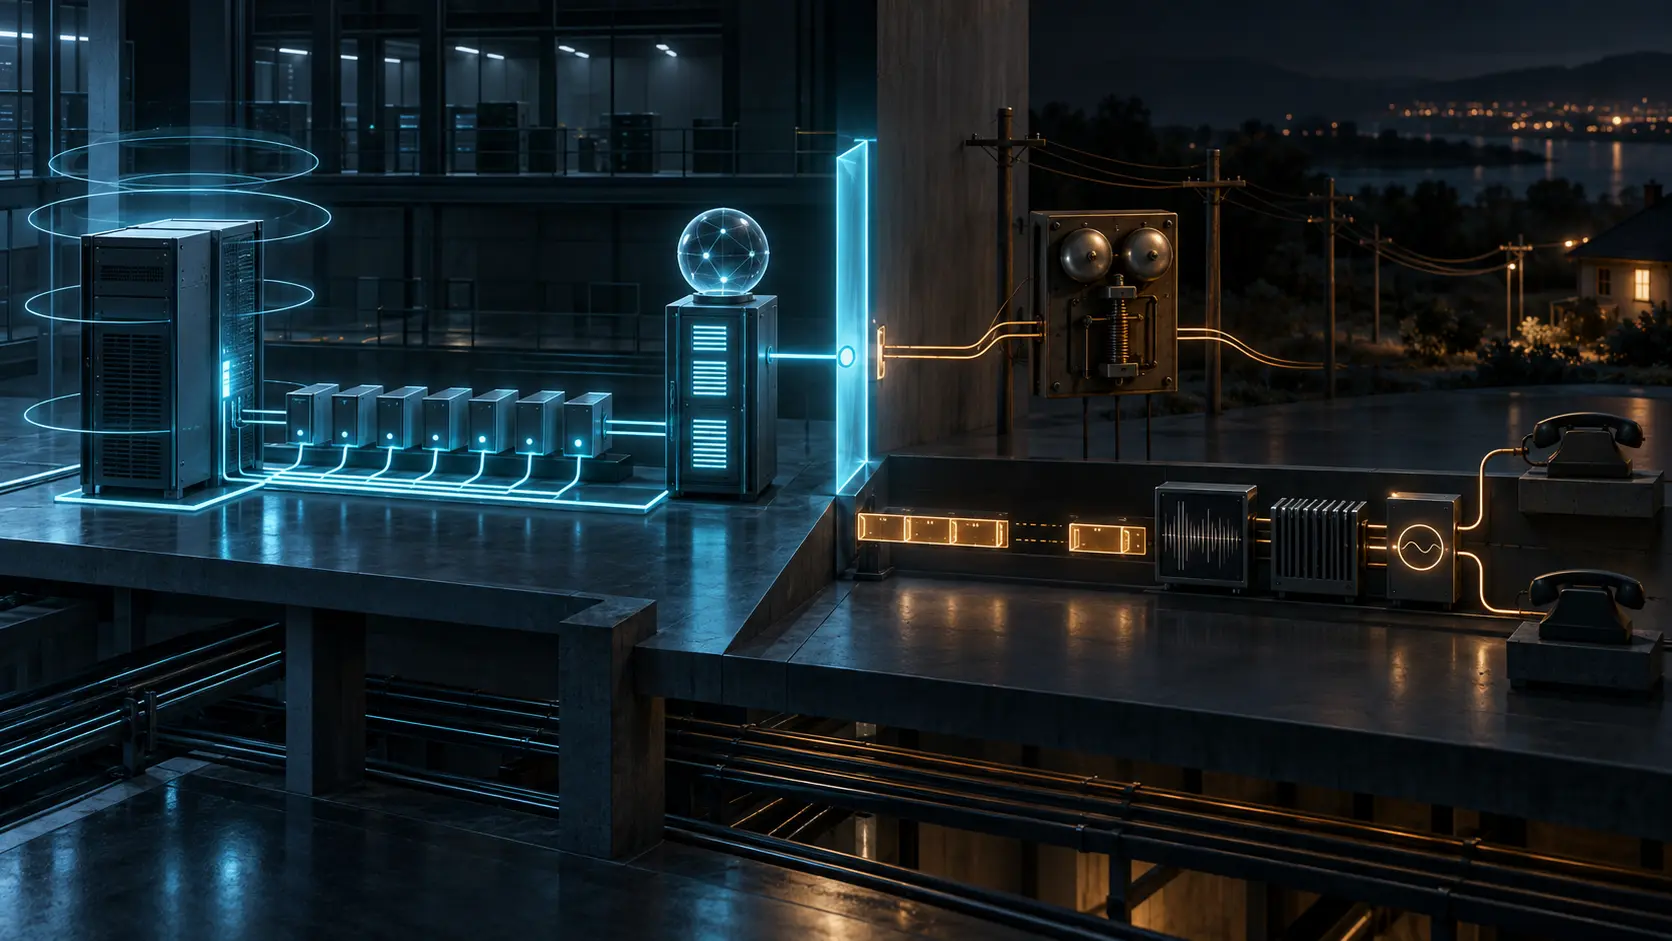
线路显示“可运行”,却没有一通电话因此完成
RFC 5098 把 PacketCable MTA 的配置、呼叫代理选择与线路入服状态放进可查询的管理对象。最像结论的 `operational` 其实只走到 CMS 确认 RSIP;它没有越权替电话铃声、媒体传输和用户体验作证。

IETF
OAM 包用了同一枚服务标签,却没有同一段包历史:RFC 9546
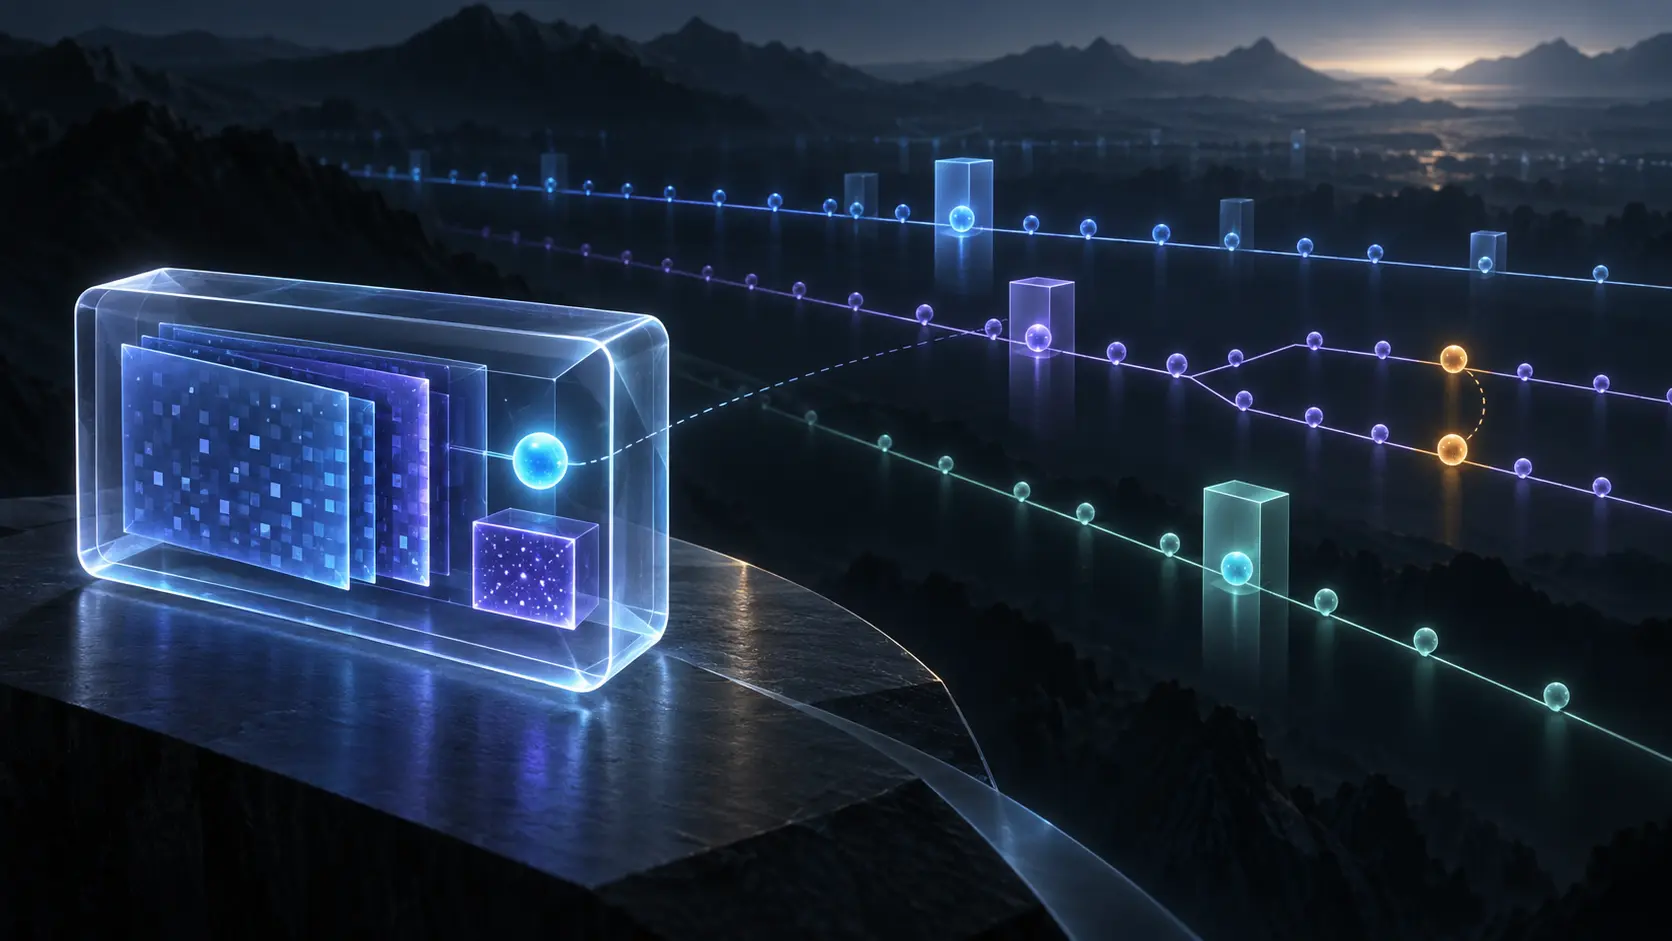
运维屏幕上的测试序列完整无缺,控制应用却报告一条指令没有按时到达。两条记录并不必然冲突。RFC 9546 有意让 DetNet OAM 与被观测的业务流使用不同的序列号空间,共享服务归属不等于共享事件账本。
IETF
信封写着 AES-GCM,nonce 历史却在对象之外
RFC 5084 为 CMS 中的 AES-GCM 与 AES-CCM 规定了清晰的标识符和参数。但一个验证通过的信封只能展示本次使用的 nonce,无法单独证明同一把密钥从未在别处重复使用它。
IETF
服务宣告支持 OHTTP,但密钥仍可能点名客户端:RFC 9540
RFC 9540 让客户端可以从 DNS 发现 Oblivious HTTP 目标、网关及其密钥配置。它同时揭示了一条更重要的治理边界:发现记录可以真实,证书和加密可以有效,请求也可以成功,而一份只发给某个客户端的密钥、路径或重定向仍会恢复可关联性。
IETF
IPV6CP 已打开,全局地址仍未证实
RFC 5072 能证明 PPP 链路上的 IPv6 控制阶段走到了哪里,却不能替运营者证明全局地址唯一、路由可用或业务已经成功。

IETF
名称保持不变,资源仍需权威证明:RFC 9517
RFC 9517 为研究数据资源建立了全球范围的 DDI URN,并设计了通过 DNS 寻找服务的路径。这个看似永久的名称只能证明受委托的标识关系;它不会自动保证解析可用、仓库在线、版本可信或资源仍被保存。

IETF
偏好写入成功,不等于源地址已经选中
RFC 5014 允许 IPv6 应用向系统表达源地址属性偏好,却刻意不把偏好包装成硬性保证。真正可审计的链条必须继续记录候选、选择、回读、验证、发包和结果。
IETF
追踪抵达了名称,却没有证明唯一内容路径:RFC 9507
RFC 9507 为按名称转发的网络设计了一套 traceroute。它能让一条经过转发器、缓存或本地应用的分支变得可见,但一次整齐的追踪只证明一次请求的回答路径,并不证明唯一来源、永久路线或内容已经交付。

IETF
租约查询成功,不等于终端此刻在线
RFC 5007 让请求方读取 DHCPv6 服务器保存的绑定视图。把这个视图直接写成“用户在线”“身份已核实”或“访问已授权”,会把服务器记录、网络观察与执行结果错误地压成同一件事。

IETF
几个比特让丢包可见,却没有给出结论:RFC 9506
RFC 9506 让加密传输端点用少量、边界明确的信号暴露时延与丢包线索。可见比特能改善诊断,但端点状态、观察位置、路径、计时方式、队列待遇与应用结果仍是彼此独立的证据。
IETF
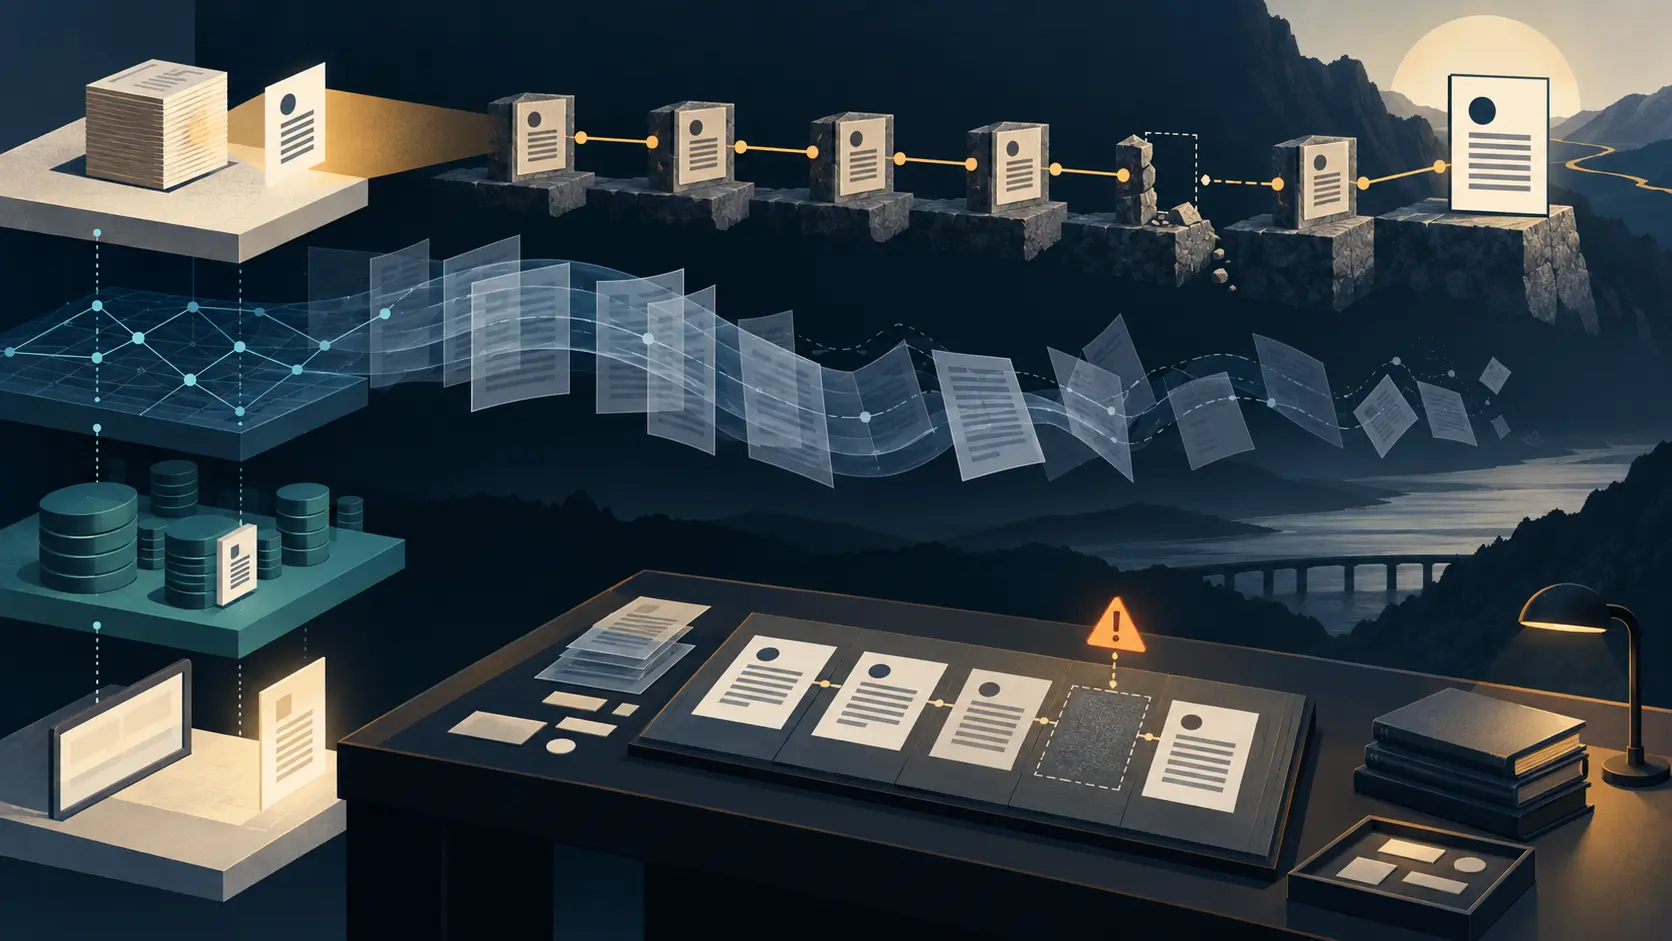
链接指向历史,不等于系统已经重建历史
RFC 5005 把完整订阅源、分页订阅源与归档订阅源分开定义。对决策者而言,关键不是能否找到旧页面,而是能否逐段证明发布者声明、网络遍历、本地保留状态与读者最终所见。

IETF
MOVE 成功了,自动化却仍说不清成员为何换了位置:RFC 3648
控制器把有序集合中的一个成员改名,收到 2xx,并确认对象没有丢失。可是成员可能留在原位,也可能排到末尾。RFC 3648 对同一父集合内、未携带 `Position` 的 MOVE 明确保留这两种实现。响应是操作回执,不是顺序回执。

IETF
请求自带证明,仍无权自行签发证书:RFC 9733
RFC 9733 让设备的证书请求在排队、转发和离线交付之后,仍能证明新密钥由谁掌握、请求由哪台设备发出。可携带的证明解决了跨跳核验,却没有把域准入、RA 审批、CA 签发和网络放行合并成一个决定。

IETF
实践声明已经发布,仪式是否执行仍需证据:RFC 3647
采购表里九大章节一项不少,审计徽章也显示绿色,但这两件事并不能回答最关键的问题:上一次密钥仪式由谁批准、谁在场、设备处于什么状态,吊销信息何时被外部依赖方看到。RFC 3647 让声明有共同结构;运行事实仍要由逐层回执证明。
IETF
探针回来了,租户服务仍需另行证明:RFC 9772
同一时刻,Geneve 运维探针可以稳定往返,租户交易却持续失败。RFC 9772 的真正价值不在于替运营者制造一个更大的绿色状态,而在于迫使每一项监测结论说清楚:测了哪条路径、哪个 VNI、哪类流量,以及哪些系统根本没有被触达。

IETF
收到 DNS 配置之后,证明链才刚开始:RFC 3646
RFC 3646 把递归服务器地址和搜索域装进 DHCPv6 选项,却没有把“收到、采纳、安装、选择、验证、使用”压成同一个事实。对需要承担连续性责任的管理者而言,真正重要的不是选项有没有出现,而是这六层事实能否逐层对账。

IETF
群组密文解开了,具体发送者仍未被证明:RFC 9750
应急群组里的一条消息能够成功解密,并不等于系统已经证明了是哪一台客户端发出、谁有权下令、哪些终端收到,或处置已经生效。RFC 9750 把这些容易被一个绿色状态吞并的事实重新拆开。

IETF
签名验证通过,权限问题仍未回答
运维界面上的绿色勾号很容易制造一种错觉:既然 GSS-TSIG 验证成功,对端就值得信任,请求就应当获准,DNS 记录也必然已经更新。RFC 3645 刻意阻止这种推理。它能建立安全上下文、保护消息完整性并认证通信,却明确不规定授权。身份、权限、执行与可见结果必须各自留下证据。