
主题
公共部门连续性
在主题维度下,公共部门连续性主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

北美机构
LifeLabs 实验室数据保护成为监管令问责案例
LifeLabs 是一个风险与问责案例,因其 2019 年网络攻击暴露了支付赎金应对与证明实验室数据工作流已修复之间的差距。问题不仅在于个人信息和部分实验室检测结果受到影响,更在于健康数据服务提供商能否向监管机构、患者、医生和公共卫生客户证明,其已被命令实施的安全改进已经到位,敏感诊断记录得到了证据而非安抚的保护。
全球云服务
Zoom 认证中断恢复成为远程工作连续性问责测试
Zoom 之所以属于风险与责任案例,是因为其 2020 年 8 月的会议启动和网站认证中断,考验了一个已成为工作、学校、法庭、医疗和公共机构基础设施的协作平台,能否证明服务恢复的同时不将机构连续性变成用户私下的变通问题。公开记录对于学生、教师、员工、小企业、公共部门团队、企业管理员、安全领导者、监管机构以及需要知道访问故障是否仅为服务可用性事件,或是否也引发了关于用户安全、数据风险、通知纪律和备用治理的未解决问题的客户而言至关重要。

全球云服务
Blackbaud 使慈善数据通知成为云勒索软件问责测试
Blackbaud 是一个风险与问责案例,因为其 2020 年的勒索软件事件测试了一家为慈善机构、大学、医疗机构、文化机构、信仰团体和基金会提供服务的云提供商是否不仅能控制技术恢复,还能控制关于哪些用户数据被复制、客户何时被告知、哪些仍然未知以及哪些供应商关系之外的人承担风险的信息。该案例之所以重要,是因为捐赠者、患者、学生、校友、受益人、支持者和非营利组织员工并未直接选择 Blackbaud,但他们的身份、捐赠历史、健康相关关系和财务字段却依赖于 Blackbaud 的保管、保留、调查和通知纪律。
全球机构
Capita 将外包网络风险变成了公共服务问责考验
Capita 是一个风险与问责案例,因为其 2023 年网络事件显示,即使受影响的系统位于私人外包集团内部,供应商攻击也可能成为公共服务问题。问题不仅在于 Capita 在未授权访问、服务中断和数据泄露后是否恢复了系统。还在于公民、养老金成员、员工、地方当局、公共机构、受托人、私人客户、监管机构和投资者能否看到足够的证据,以了解哪些外包服务受到影响,哪些个人数据已被复制,谁必须通知谁,以及运营控制是否已从公共机构转移而没有将问责一并转移。

全球机构
RBS 和 NatWest 将批处理恢复变成银行问责考验
苏格兰皇家银行集团是一个风险与问责案例,因为 2012 年 RBS、NatWest 和 Ulster Bank 的停机事件表明,一次失败的批处理变更如何从内部 IT 控制弱点演变为工资、福利、抵押贷款支付、商户现金流、分支排队、清算参与、监管制裁和补救。公开记录对零售客户、小企业、支付对手方、监管机构、分支员工和银行董事会至关重要,他们需要证据证明银行自动化可以在不将遗留系统脆弱性成本转嫁给客户的情况下修复。

全球机构
CommonSpirit Health 使勒索软件恢复成为护理连续性的问责测试
CommonSpirit Health 是一个风险与问责案例,因为其 2022 年勒索软件事件展示了医疗系统网络事件如何转变为跨医院、门诊场所、安排工作流程、电子健康记录、患者门户、计费、隐私通知和社区信任的护理连续性事件。公开记录对患者、临床医生、当地医院、医疗系统高管、监管机构、保险公司、身份风险团队和社区很重要,因为医疗保健勒索软件恢复不仅仅是系统恢复项目。它是测试控制受影响技术的组织能否保护临床连续性、解释数据风险、保存证据并恢复服务,而不让患者独自承受不确定性。

全球机构
Royal Mail 将包裹系统勒索软件变成公共物流问责考验
Royal Mail Group Limited 是一个风险与问责案例,因为其 2023 年的网络事件表明,包裹和信件出口中断如何成为家庭、小型企业、市场、邮政局长、海关合作伙伴、海外收件人、监管机构和邮政工作人员的公共物流连续性问题。公开记录之所以重要,是因为邮政运营商不仅仅是私人运输供应商。它是日常商业和公共基础设施的一部分,而勒索软件相关的中断可能迫使寄件人保留包裹、重新安排出口路线、管理客户承诺、承受延误、理解服务更新,并相信恢复证据不仅仅是一个恢复服务的横幅。

全球机构
Synnovis 让病理解析勒索软件成为护理连续性责任考验
Synnovis 是一个风险与责任案例,因为其 2024 年勒索软件事件表明,对专业病理学提供者的攻击如何成为跨医院、全科诊所、实验室、输血服务、患者沟通、数据保护以及公众对外包健康基础设施信心的临床连续性事件。公共记录对患者、临床医生、NHS 领导、病理学供应商、监管机构、网络保险公司和公共官员都很重要,因为这一事件不仅仅是一次技术故障。它考验了一个依赖集中诊断供应商的健康系统能否维持护理、解释数据风险、按临床优先级恢复服务,并在不捏造尚未公开的事实的情况下承担责任。

北美机构
Los Angeles Superior Court 将勒索软件恢复变为数字司法连续性问责测试
The Superior Court of Los Angeles County 是一个风险和问责案例,其 2024 年 7 月勒索软件事件表明,法院技术遭网络攻击可成为司法连续性事件,影响文件提交、听证、陪审义务、公共辩护、法定截止日期及公众信任。

北美机构
摘要 Colonial Pipeline 2021 年 5 月的勒索软件事件属于风险与责任档案,因为该公司在勒索软件事件后停止了管道运营,而这一私营运营决策成为了美国东海岸部分地区的公共燃料物流中断。
摘要 Colonial Pipeline 2021 年 5 月的勒索软件事件属于风险与责任档案,因为该公司在勒索软件事件后停止了管道运营,而这一私营运营决策成为了美国东海岸部分地区的公共燃料物流中断。

全球机构
波音 737 MAX 使 MCAS 认证成为运输安全问责测试
波音 737 MAX MCAS 是一个风险与问责案例,因为两次致命空难、全球停飞、公开调查、刑事和解记录、监管机构复飞行动以及持续的安全治理审查表明,安全关键自动化如何在实际控制上在制造商、监管者、航空公司、飞行员和乘客之间转移。公开记录之所以重要,是因为认证证据不仅仅是文书工作,而是证明设计假设、人因因素、培训、委托和修复决策保护了无法检查运载他们的自动化装置的人们。
全球机构
LME 镍危机使交易取消成为市场控制问责测试
伦敦金属交易所镍危机是一个问责案例,因为最显眼的行动——取消整个上午的交易——是在不够显眼的控制措施未能遏止加速的市场混乱之后发生的。法院最终支持取消交易作为合法的应急响应。金融行为监管局后来发现,该交易所缺乏足够的控制措施、政策和员工准备来应对导致该响应成为必要的情况。因此,持久的问题不是交易所能否在紧急情况下行动,而是运营商、其清算所、会员和监管机构能否展示在紧急情况之前、期间和之后谁控制了每个风险,以及修复措施能否在压力下得到证明,而不仅仅是宣布。
全球机构
TARGET2:支付基础设施恢复的问责测试
2020 年 10 月发生的 TARGET2 中断并非简单的长时间技术故障。它是一场实时考验,检验运营欧元区批发支付基础设施的机构能否将名义上的冗余、应急程序和公开监督转化为及时的恢复。触发因素是一个网络设备软件缺陷。但问责问题更为广泛:谁控制了变更、故障转移决策、应急渠道、参与者沟通、排队支付以及这些控制措施得到修复的证据?
全球机构
NATS 使一个罕见的飞行计划消息成为共模空中交通问责考验
一份有效的飞行计划因路线属性罕见组合导致 2023 年 8 月 28 日英国主用和备用飞行计划系统自动处理停止。通过限制交通保障了安全,但后备只能处理正常需求的一小部分。该事件因此检验了一个比 NATS 是否恢复计算机更艰难的命题:一项必要的垄断服务能否证明冗余真正独立、软件变更保持防御控制、降级运行仍有用,以及失败成本不会消失于航空公司和乘客的资产负债表中。
北美机构
Login.gov 将身份保证声明变成控制证据问责的试金石
Login.gov 的案例揭示了提供有用的身份检查与如实声明保证水平之间的差异。该服务位于公众与机构之间,其标准标签不仅是营销用语,更是控制承诺。后续的独立认证是一个重要的修复,但并未抹去此前不实声明、计费与披露的责任。
全球机构
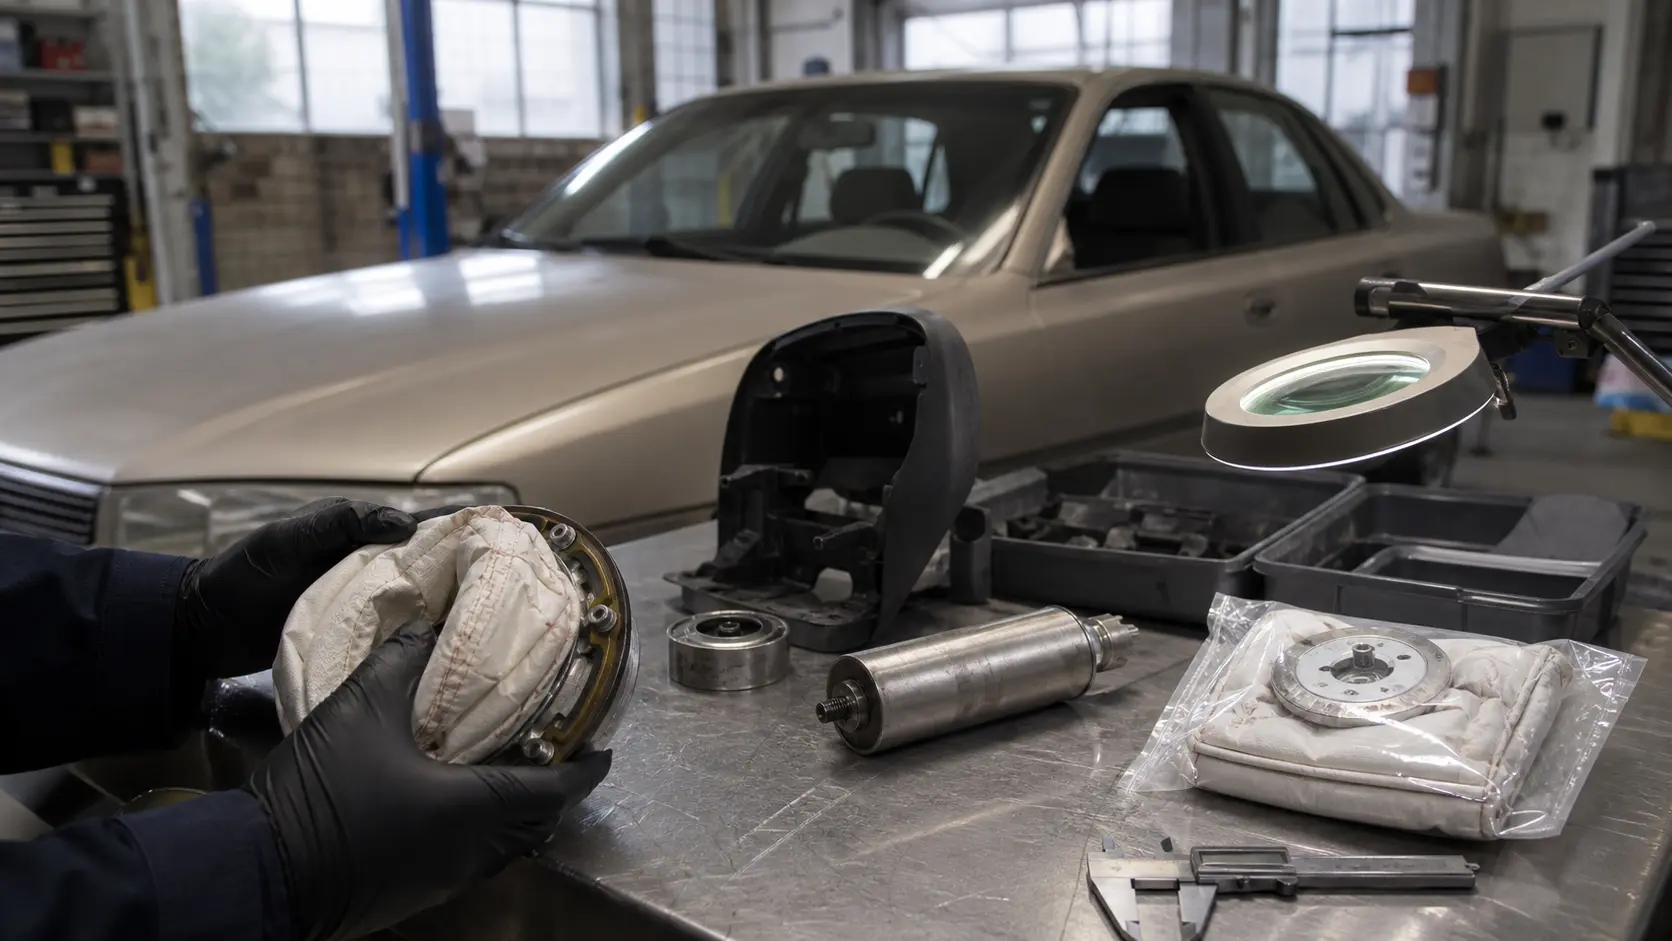
Takata 使安全气囊充气机成为生命周期安全责任的考验
Takata 召回事件表明,对安全关键部件的责任不能止于发货、首次维修通知、破产或高累计完成率。它必须从设计和验证开始,贯穿环境老化、现场检测、信息披露、优先替换,直至可审计地从最后一辆可联系车辆中移除危险。

北美机构
BP 德克萨斯城事故:工艺安全成本纪律的问责考验
2005 年德克萨斯城炼油厂爆炸是一个问责案例,展示了当启动纪律、仪表、维护、厂址选择、人员配置、危害升级、资本配置和高管监督被当作独立事项处理时会发生什么,尽管它们控制着同样的灾难性风险。公开记录并不支持将灾难归结为一名操作员的失误。它支持更广泛的测试:每个能够资助、停止、重新设计、挑战、检查或验证工作的层面,是否在工人承受后果之前行使了这种控制。
北美机构
VA 和 Oracle Health 将 EHR 重置失败作为患者安全问责的考验
美国退伍军人事务部的电子健康记录现代化是一个患者安全问责案例,因为一个临床平台可能在技术上可用,而订单、药物数据、调度提示、接口和恢复程序仍会辜负依赖它们的人。截至 2026 年 7 月 15 日的记录显示,存在实际损害和严重控制失败,但也显示出可衡量的修复、合同变更、已关闭的监督建议以及重启的推广。未解决的问题不是现代化是否必要。而是 VA 和 Oracle Health 能否在运营规模上证明,那些迫使 2023 年项目重置的失败不会再次转嫁给退伍军人和一线工作人员。
北美机构
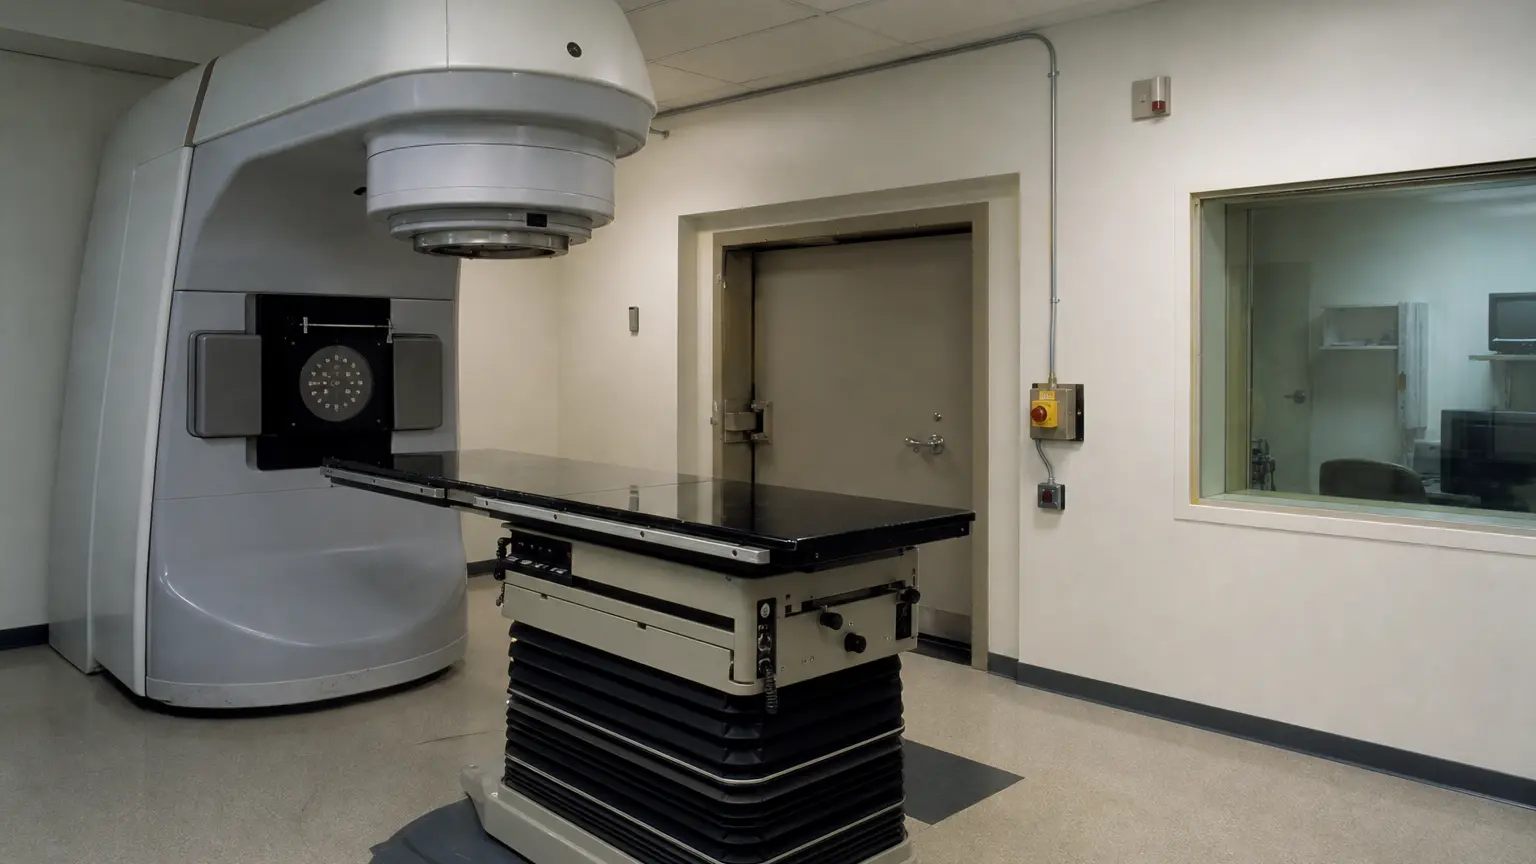
AECL Therac-25 将依赖软件的联锁变成医疗器械安全问责的考验
Therac-25 辐射过量事故常被简化为两个编程缺陷的警示故事。但公开记录支持更严峻的结论。三起充分理解的事故中,对时序敏感的软件路径是直接触发因素,但灾难性照射之所以可能,是因为加拿大原子能有限公司将基本保护从独立硬件转移到了一个软件控制系统中,而该系统的危害分析、界面、测试、事件学习和纠正行动流程不足以应对失败的后果。因此,问责从代码延伸到架构,从警告延伸到上报,从宣布修复延伸到证明即使存在另一个缺陷也能阻止伤害的证据。

全球机构
阿丽亚娜 5 号 501 次飞行:继承的软件假设成为任务域验证问责测试
阿丽亚娜 5 号 501 次飞行常被简化为重用代码中一个不安全的数值转换。官方记录支持该技术事实,但不支持那种狭窄的责任描述。阿丽亚娜 5 号不需要的发射前对齐函数在飞行中保持活动;从阿丽亚娜 4 号继承的范围假设未针对新轨迹进行测试;两个相同的惯性系统因相同的软件条件失效;诊断数据随后跨接口被当作有效制导。更深的故障是一个认证系统,它将一个任务域中的经过验证的服务视为另一个域的证据,而未使继承的假设、操作限制和共模风险足够可见以供质疑。