
主题
网络资源证据
在主题维度下,网络资源证据主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
互联网历史
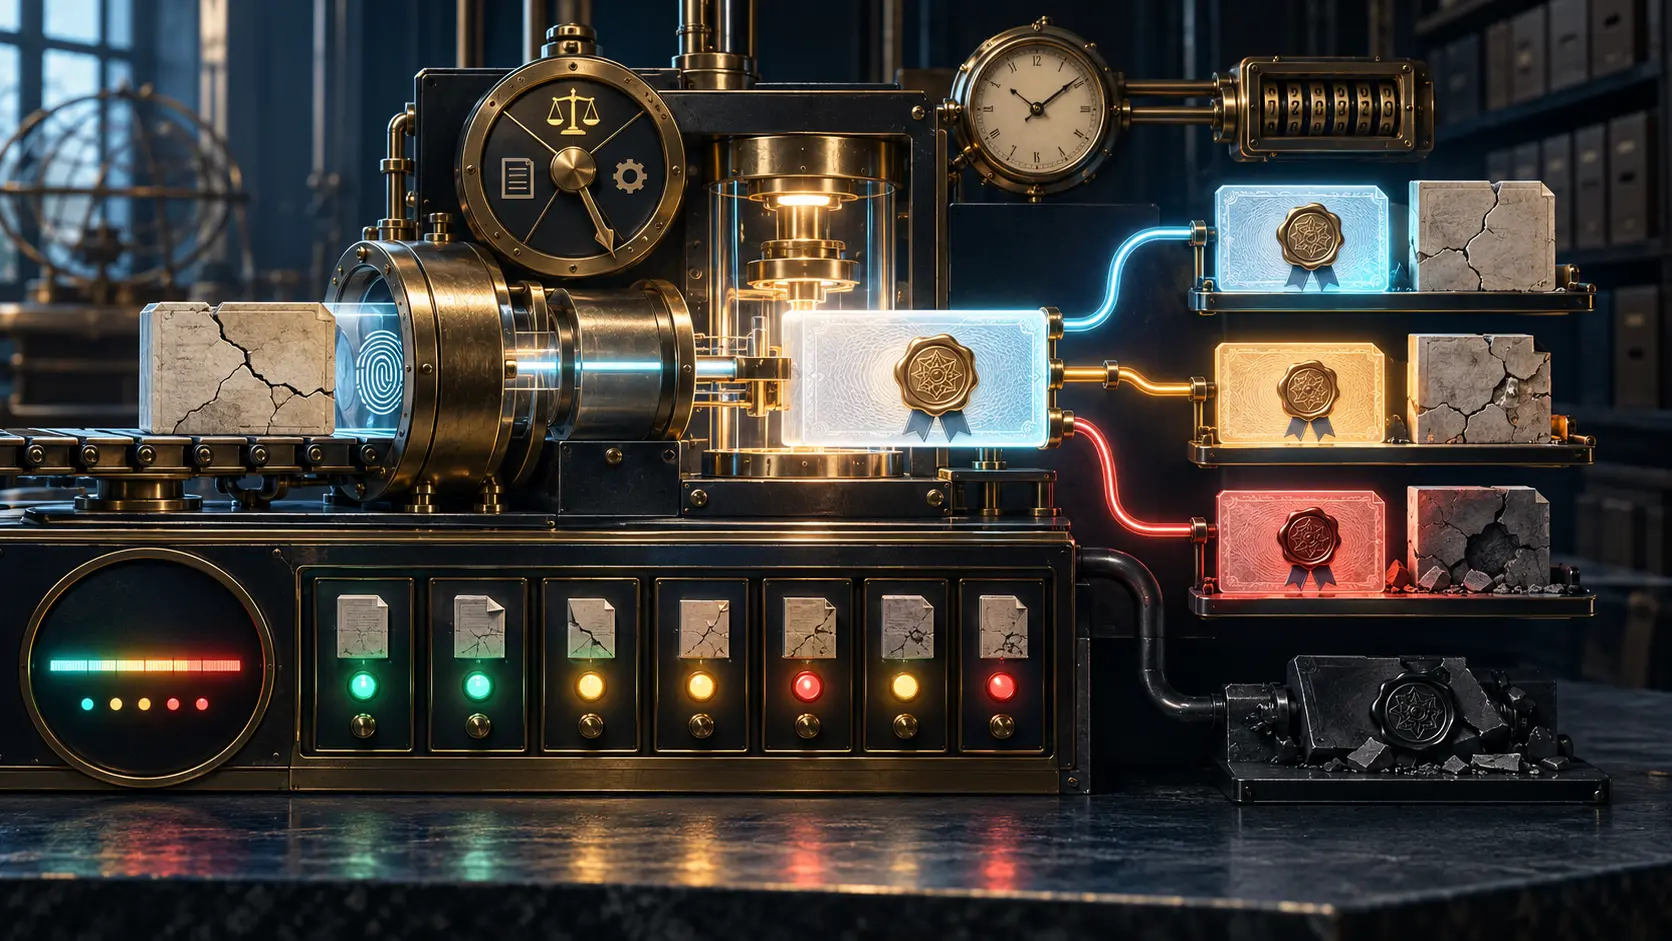
服务器签署了结论,对象仍然无效:RFC 3029
一份带有可信签名的证书,结论却是“无效”。这并不矛盾。签名证明谁在何时、依据哪套策略,对哪项请求作出了什么判断;它不会替被检查的文档或证书修复缺陷。2001 年的 RFC 3029 把这条边界写进了验证服务本身。
IETF
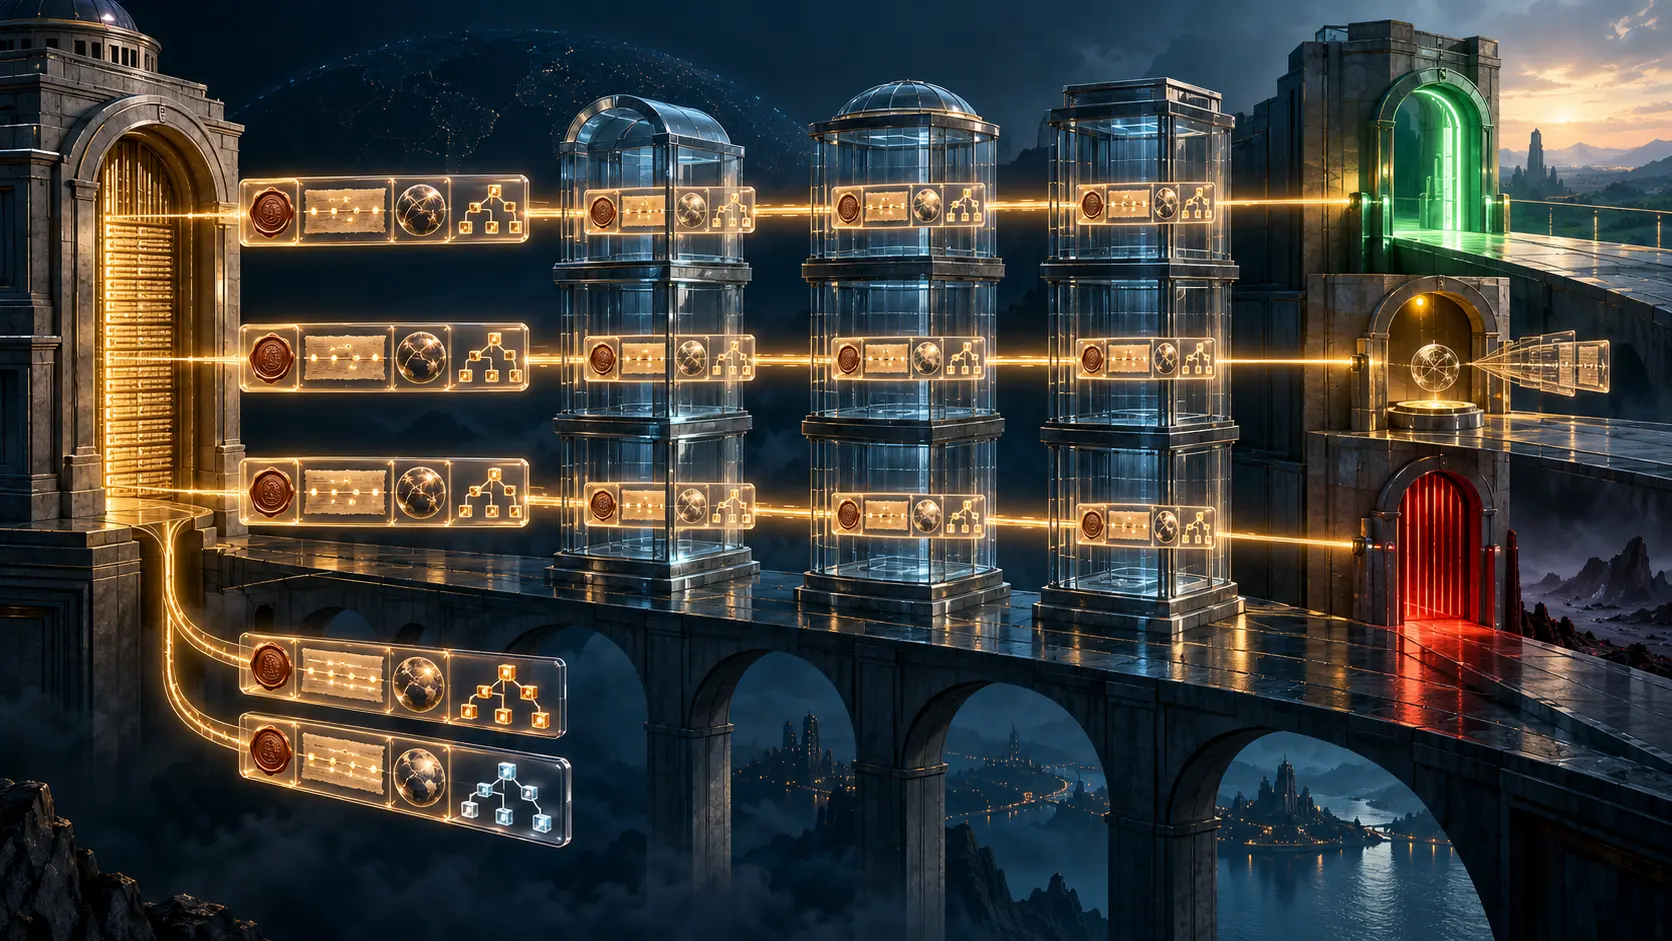
九个登记库看见同一份证据,仍可得出九种结论
同一名智能体、同一把签名密钥、同一条变更记录,落到两家机构手里却得到相反结果。一家允许它读取低风险目录,另一家要求人工复核。分歧并不说明复制失败;它说明“是否放行”从来不是登记库可以替所有人回答的问题。
IETF
OAM 测试序列的执行顺序,不能只写在草案文字里
同一组网络诊断测试,先后次序一变,结果的含义就可能不同。IETF 一份草案的新版本试图防止已配置序列被模板更新悄悄改写,但对“谁来决定执行顺序”,正文与 YANG 模型留下了不同答案。

互联网历史
网络一视同仁,编解码器却不这样看:RFC 2448
压缩视频里丢掉几个字节,不一定只是少了一小块画面。丢掉普通图像数据,可能只留下局部瑕疵;丢掉说明后续数据该如何解读的短小信息,影响却可能扩散得更远。1998 年的 RFC 2448 试图把这种差异交给发送端处理:依据编解码器的语义分类,再为后果更重的信息安排更可靠的传输路径。

互联网历史
规则选中了动作,却没有交付结果:RFC 3028
一封邮件走到过滤脚本末尾,没有命中任何投递动作。这里的“什么都没做”本来可能意味着丢失,Sieve 却把它定义成一种保护:按默认方式保留邮件。这个看似微小的决定揭示了 RFC 3028 的完整边界——规则可以决定下一步,但不能替运行中的邮件系统证明最终结果。

IETF
一次暂停之后,最快节点已经不再保存它的记忆
智能体等待外部工具几分钟后恢复运行。调度器仍把“KV 缓存已驻留”当作选址依据,可那份状态早已被逐出;看似最快的节点,实际上要求重新计算整段上下文。
互联网历史
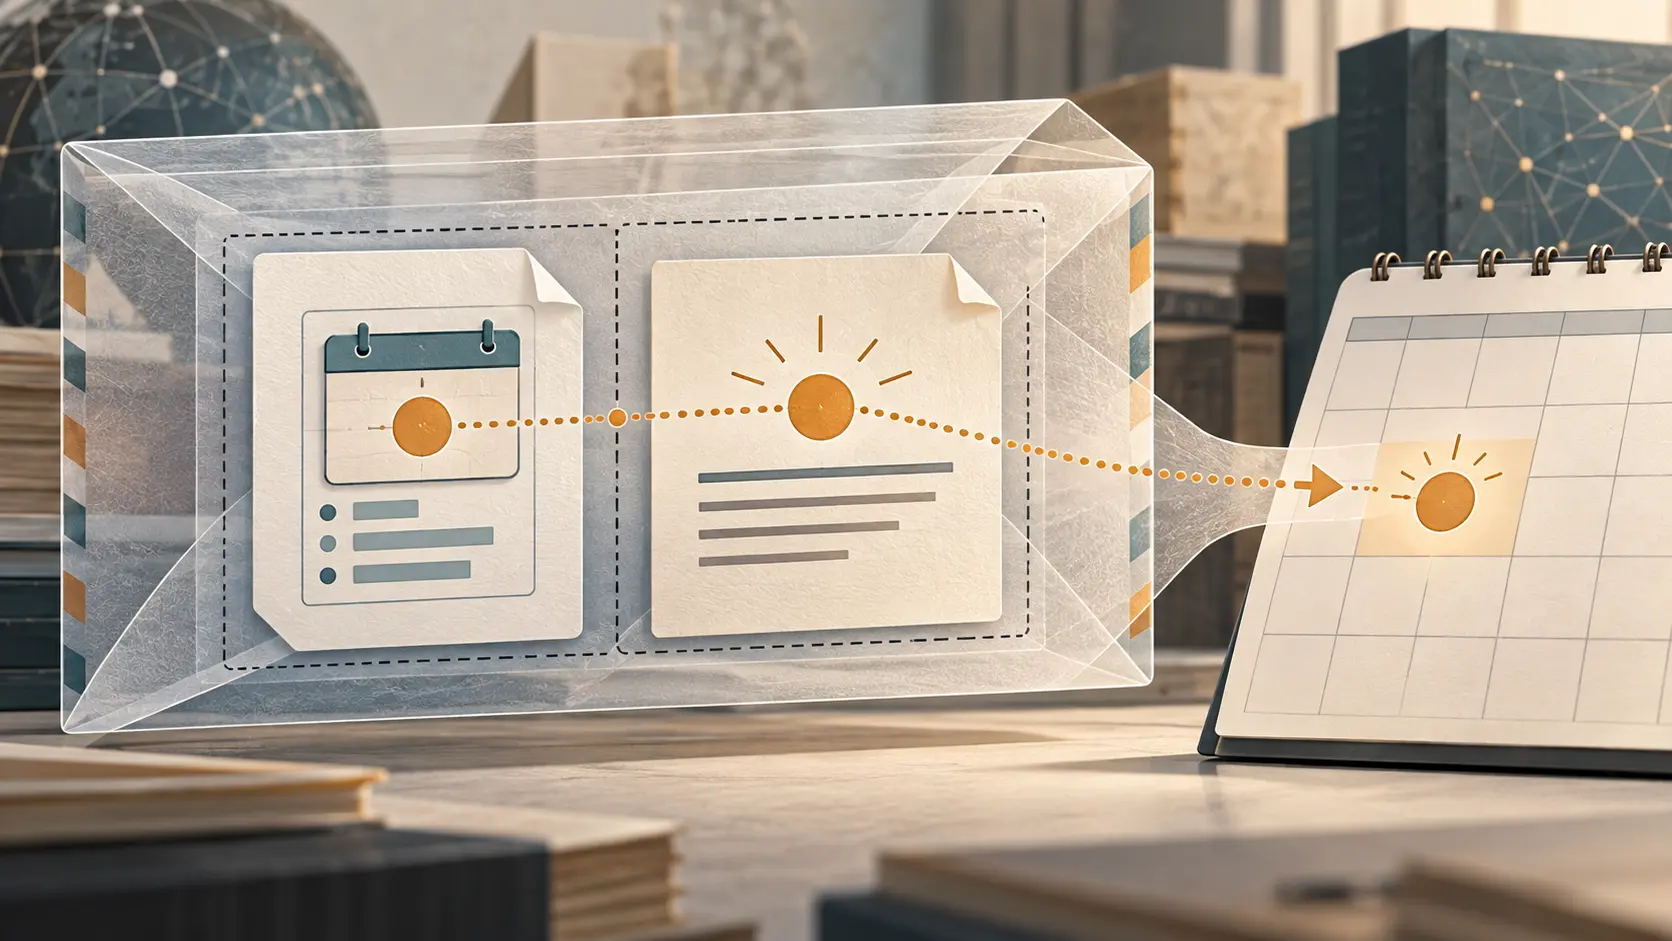
邮件可以承载邀约,却不是日历:RFC 2447 的 MIME 边界
RFC 2447 没有让邮件标题替日历作决定,而是规定:把 iTIP 的日程对象放进 MIME 的 `text/calendar` 部分,再用外层 `method` 标明它携带的操作。没有日历功能的邮件客户端仍可显示一段可读说明,但那不是第二个会议。

IETF
网络恢复了,旧前缀却还没离场
监控在收到一份新的 Router Advertisement 后,把网络标成“已恢复”。设备列表也重新出现了。可下一次开灯指令仍发往旧地址,最终超时。三个绿色信号都是真的,只是没有一个回答用户真正提出的问题:这次操作有没有完成?

互联网历史
末尾四个字符只告诉机器怎么读:RFC 3023
`application/foo+xml` 的最后四个字符能把文件送进 XML 解析器,却不能说明 `foo` 是什么、谁有权提交它,或系统是否应该执行其中的请求。RFC 3023 把这条边界写进了媒体类型名称。

互联网历史
RFC 2446 iTIP:完整 COUNTER 为什么仍只是提议
假设一场会议原定周一举行。一名参会者认为周二更合适,于是发送一个内容完整的 COUNTER,其中包含替代日期、时间以及足以描述新安排的 VEVENT。这个对象即使语法正确、字段完整,也没有因此把组织者的周一会议改成周二。按照 iTIP 的状态机,参会者完成的是“提出替代方案”;是否接受仍由 Organizer 决定,而接受之后向相关参会者发送新的 REQUEST,又是下一次独立的协议转换。
互联网历史
最后一位没有变,链路形状改变了它的意义:RFC 3021
同一个全零或全一主机位,在普通子网里承担网络号或定向广播的角色,在真正的点到点链路里却可以直接指向路由器。RFC 3021 节省的不是抽象数字,而是由拓扑保证不再需要的两个角色。
IETF
一条跨域链路,是控制器合并出的结论
屏幕上只有一条线:它从一个自治系统延伸到另一个自治系统,看起来像不容争辩的网络事实。可是在事故证据里,这条线从未作为一个完整对象出现。出现的是两端各自发出的描述,以及控制器把两份描述判定为“同一条链路”的那次决策。

互联网历史
告警恢复了,带宽却没有回来:RFC 3020 如何定义链路束的“在线”
一组物理链路可以被包装成一个逻辑接口。RFC 3020 也提醒后来者:这个接口显示“up”,首先说明某个激活条件成立;它并不自动说明全部链路、全部容量、帧顺序和端到端交付都已恢复。
互联网历史
表里写着“有成员”,这行也可能是管理员创建的:RFC 3019
RFC 3019 把 IPv6 组播监听状态装进两张 SNMP 表,也把创建、删除、启停和调参能力交给管理面。表项可以准确反映代理当前的表示,却不能独自证明远端听众仍在,更不能证明数据已经送达。
IETF
数据面无状态,跨域承诺却有版本
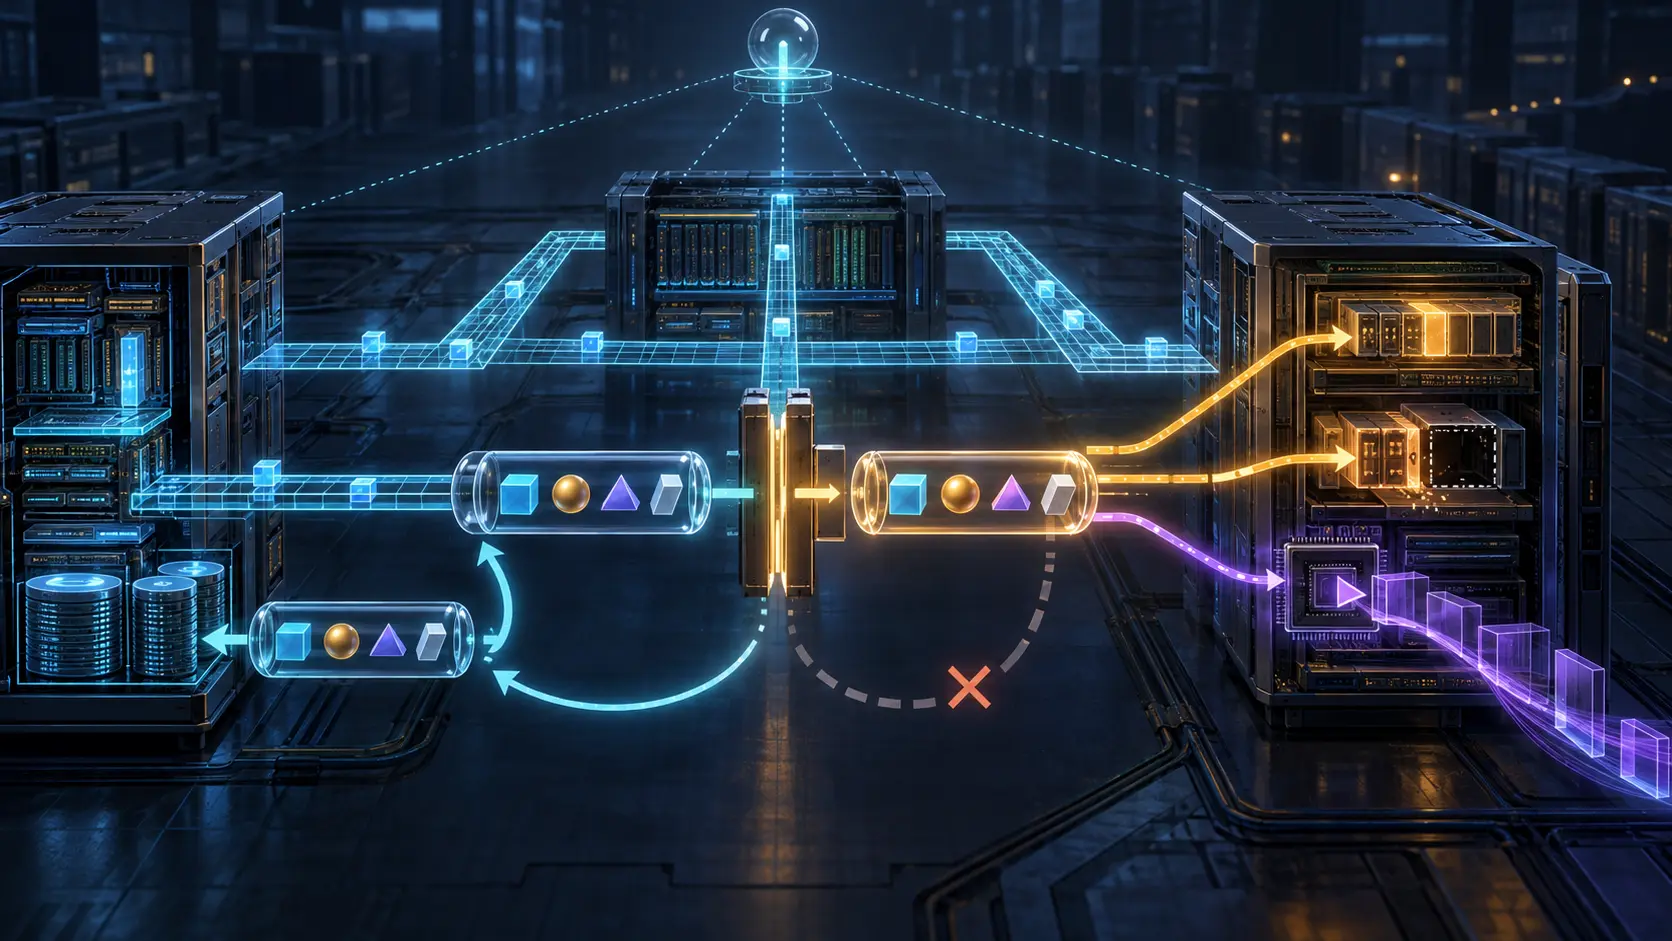
“无状态”可以准确描述边缘设备不保存逐流转换表,却不能描述整个服务。多域 IPv6-only 底座仍依赖运营商协议、映射前缀权属、经过认证的规则、每台 PE 的 MR-DB、递归路由与撤回时序;这些状态一旦分叉,同一 IPv4 目的地址就会得到不同答案。
互联网历史
指令可以整批执行,远端跳转后的世界却无法整批撤回:RFC 3018
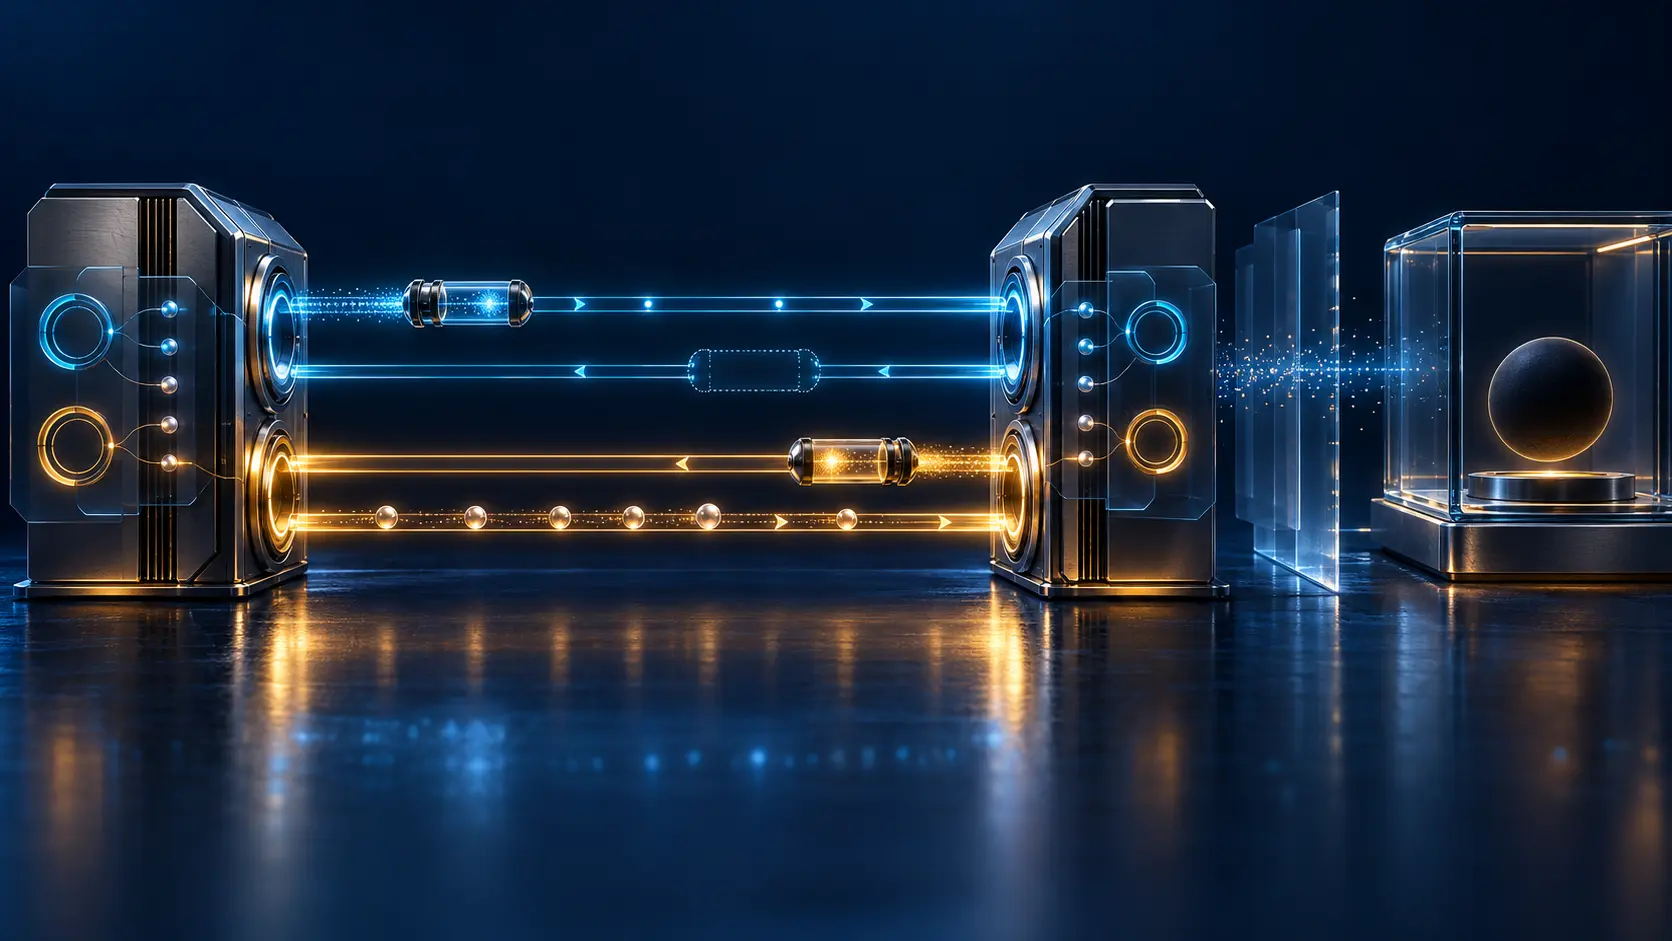
RFC 3018 试图让程序用同一套 128 位地址跨越多台机器,像读写本地内存那样操作远端节点。它为指令包设置了原子执行边界,却明确没有提供执行后的取消机制。
IETF
IKE 已经成功,ESP 的业务路径仍需另行证明
控制面完成密钥协商,只能说明双方建立了可用的安全关联。若 IKE 与 ESP 走不同传输或不同过滤路径,一次协商成功并不能替数据面回答;即使加密 Echo 返回,也只能证明被探测的 SA,而不是所有业务流。

互联网历史
电话簿版本更新了,旅客仍无法证明拨号配置是新的:RFC 3017
一份 XML 电话簿可以结构完全合法、版本号也更大,却仍把旅客带向已经停用的接入点。RFC 3017 统一了可被客户端执行的配置形状,也清楚留下了另一半问题:谁送来、怎样更新、是否真正生效,以及网络是否仍按书中描述运行。
互联网历史
编码器没有坏,封包器却决定了一次丢包能毁掉多少:RFC 3016
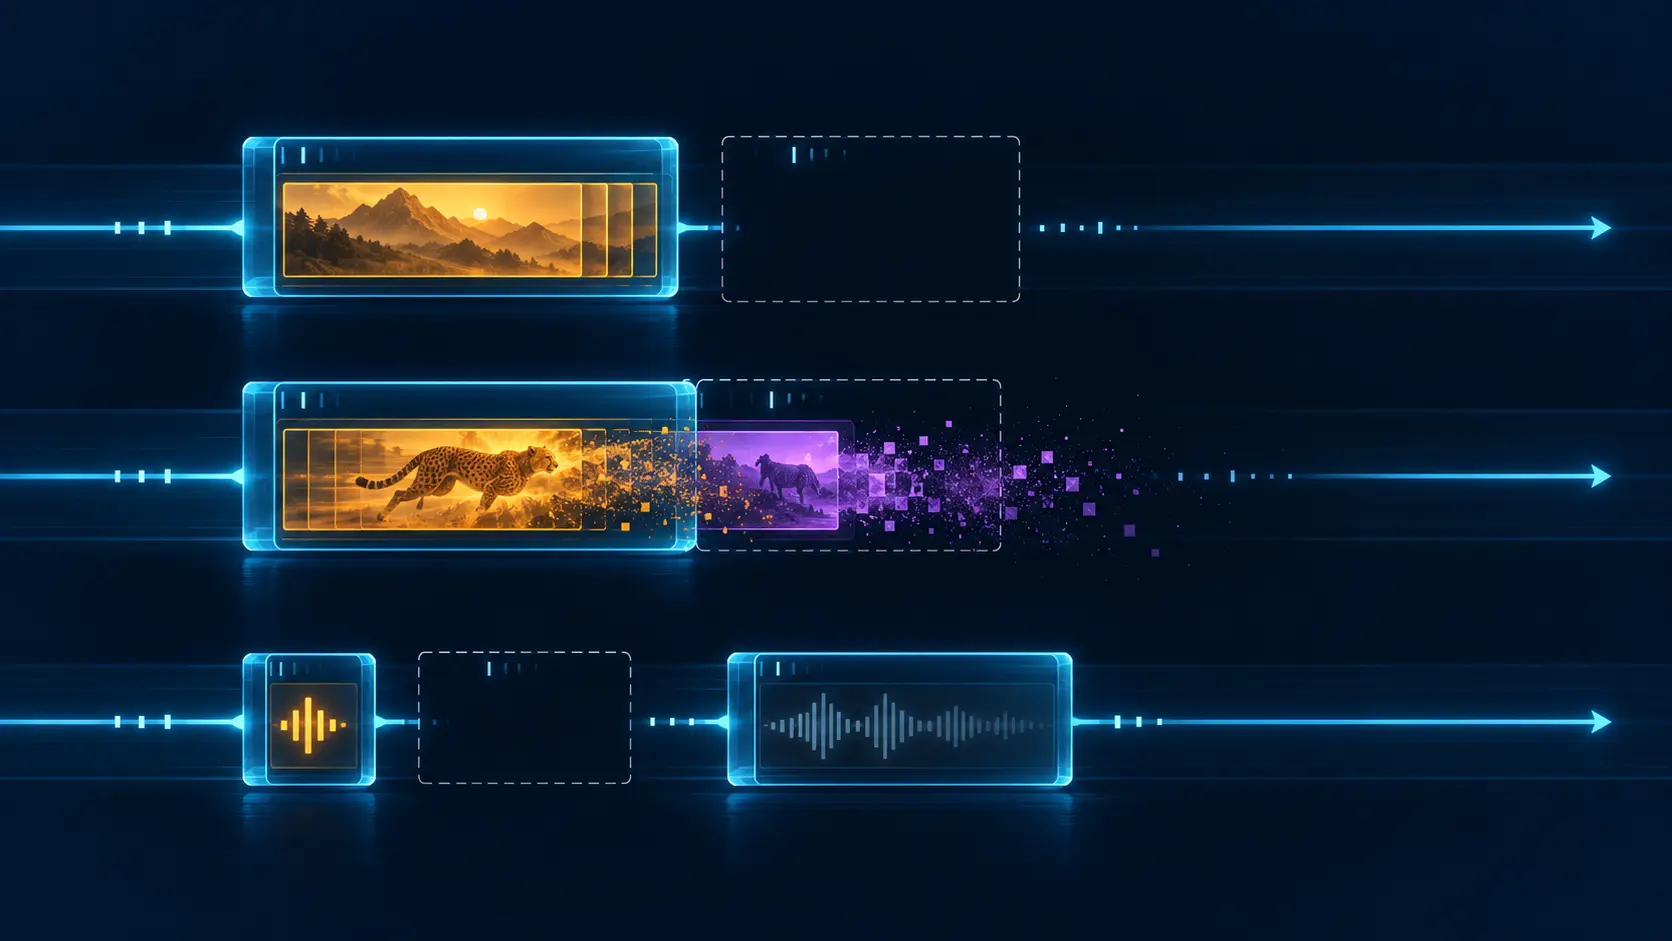
把三个很小的视频单元塞进一个 RTP 包,可以节省两组网络头部;它也会把三个原本可分开的失败命运绑在一起。RFC 3016 记录的,正是这种常被叫作“封装细节”的控制权。

IETF
注册库接受了新委派,父区仍给出两种答案
一次成功的 EPP 更新,只能证明注册库完成了自己的事务。到了父区,传统 NS 与拟议中的 DELEG 可能仍同时存在,分别服务于不同能力的解析器;这时,绿色回执并没有回答互联网实际沿哪条委派路径运行。