
主题
机构合法性
在主题维度下,机构合法性主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
亚太地区机构
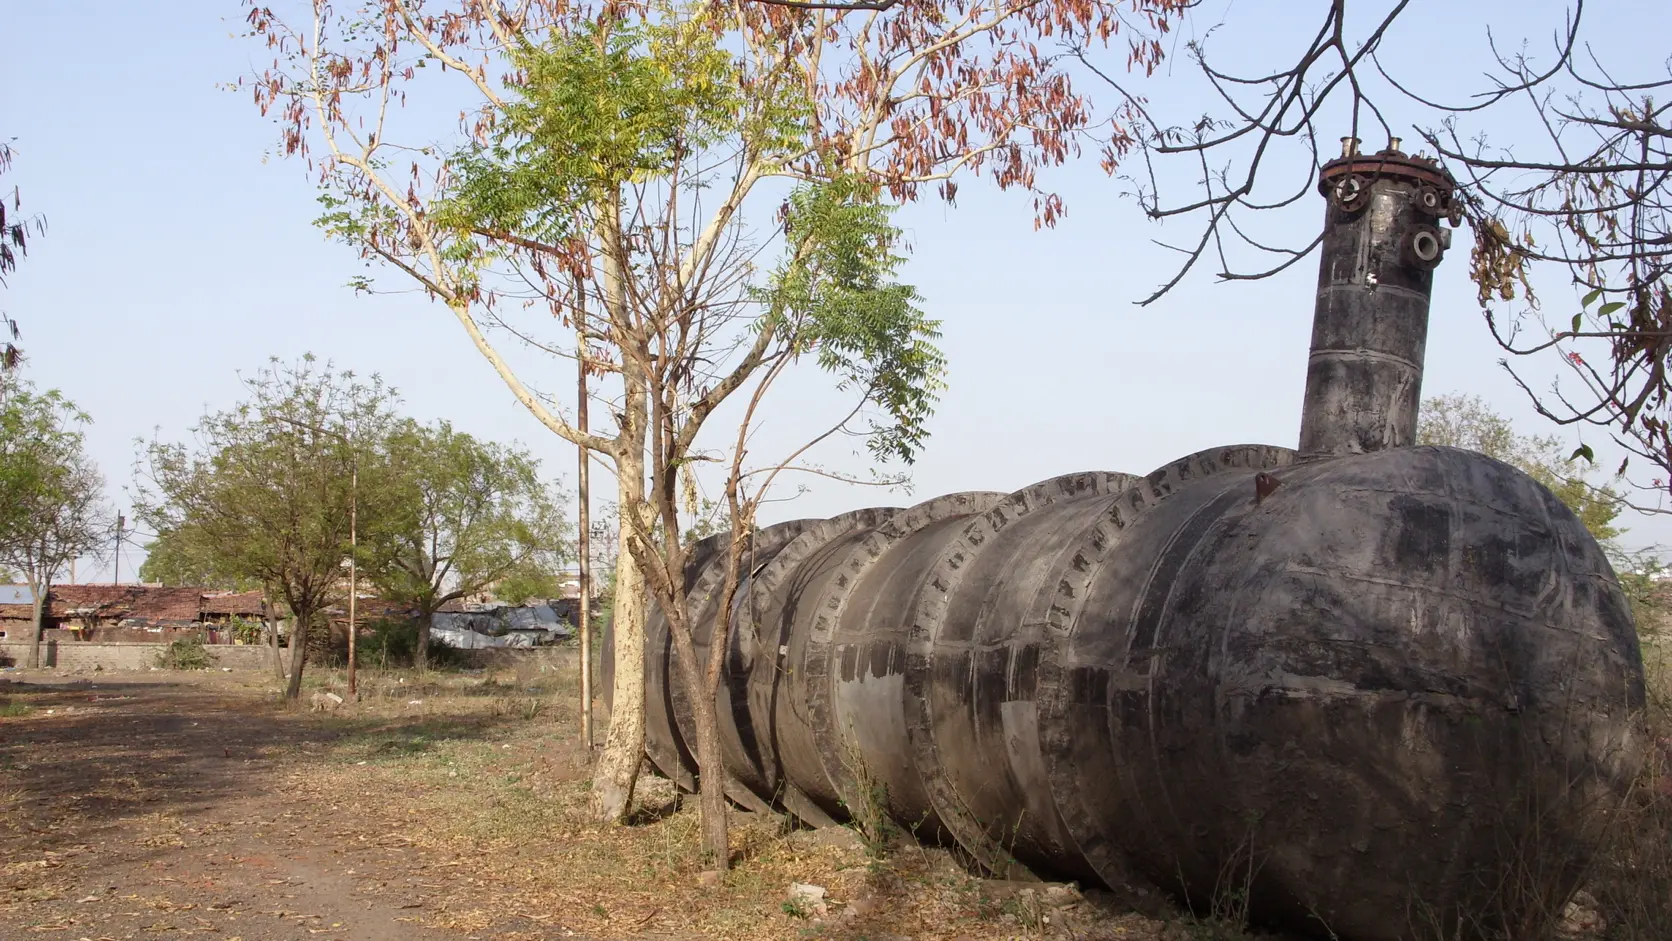
博帕尔将异氰酸甲酯围堵变为工艺安全问责的考验
博帕尔的物理触发因素是水进入异氰酸甲酯储罐,但公共灾难源于对库存、维护、安全防护、警报、医疗证据和长期修复的更广泛失控。在分配责任之前重建该链条表明,工艺安全取决于实际运行条件下保持可用的屏障,而不仅仅是设计文件中的屏障。
欧洲与中东机构
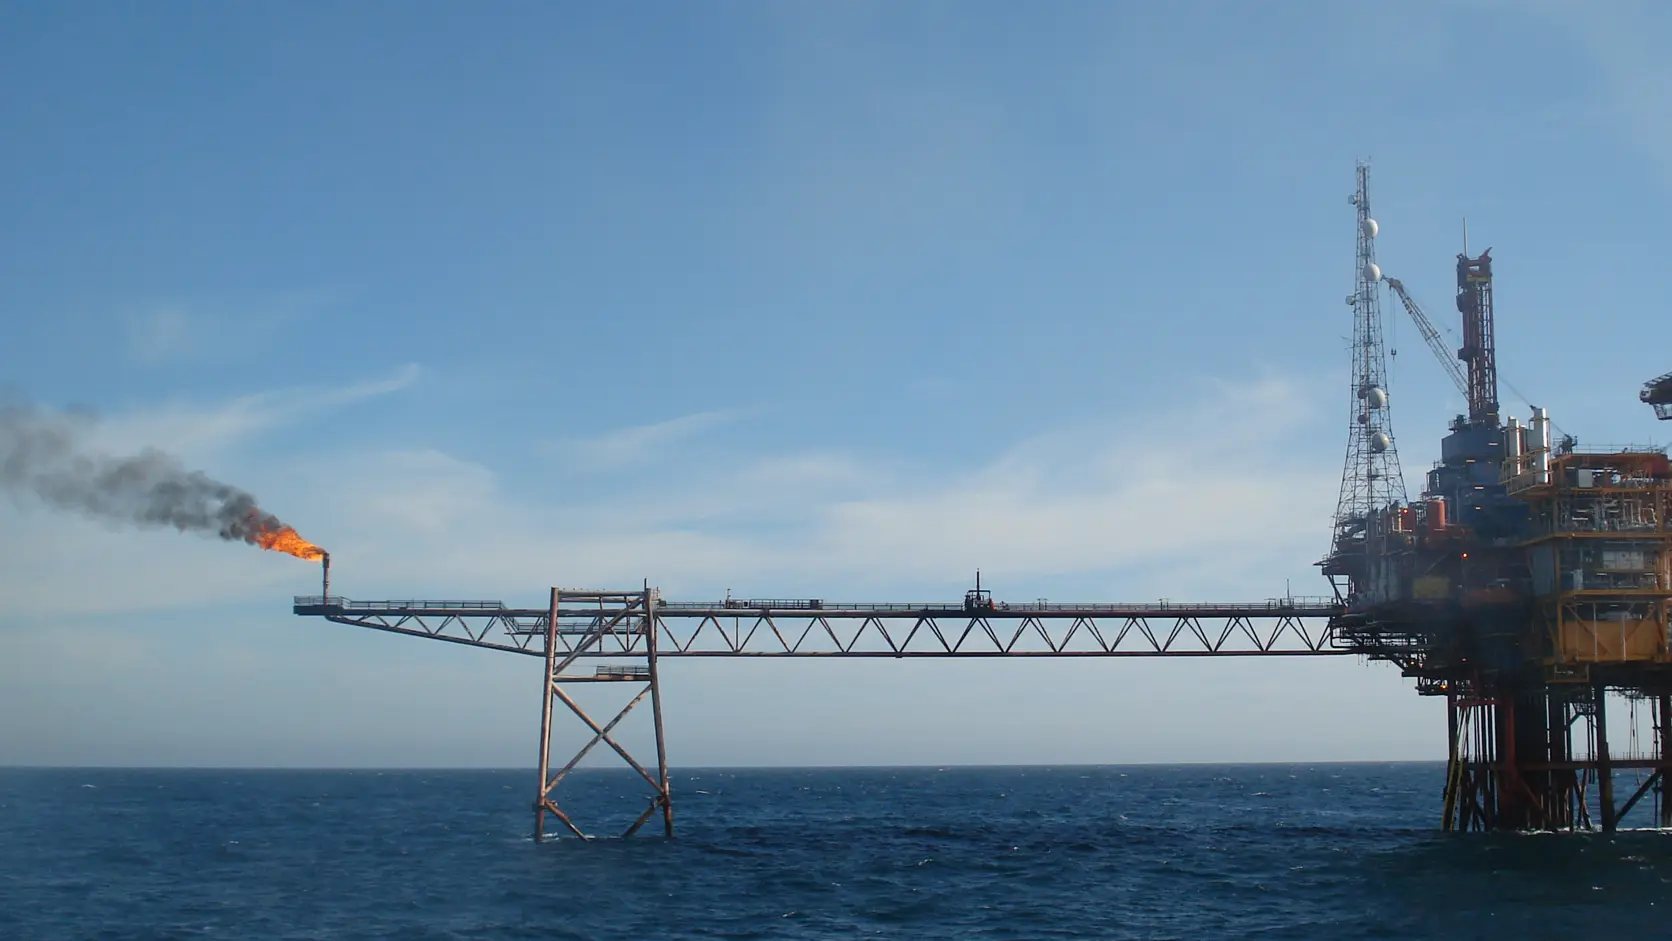
Piper Alpha 使作业许可交接成为海上安全问责考验
Piper Alpha 并非因一张表格遗失而毁灭。这场灾难揭示了当维护状态、交接信息、生产权限、消防保护、管道依赖和应急指挥不再作为一个受控系统运作时,会发生什么。因此,问责问题不在于谁经手了最后一张纸,而在于谁能了解装置的真实状况、停止危险作业或重新启动、中断相连的生产、保护逃生通道,并在生命依赖这些控制措施之前证明它们的有效性。

欧洲与中东机构
国王十字火灾使自动扶梯维护与应急响应成为公交安全问责的检验标准
1987 年国王十字地铁火灾起初只是木质自动扶梯下的一次可幸存的小火,却在约 20 分钟内演变为大规模伤亡灾难。公共调查并未发现单一不可解释的故障,而是发现了相互关联的控制失效:可燃且污染严重的自动扶梯机械、薄弱的事故教训学习机制、缺失的自动检测、延迟的事故升级、未经演练的疏散系统,以及缺乏统一指挥框架的应急服务。本分析在归责前重构了事件时序,将德斯蒙德·芬内尔爵士的安全调查结论与法律裁决剥离,并检验了后续工程、监管和管理改革是否建立了更安全控制的持久证据。

欧洲与中东机构
自由企业先驱号:船首门状态成为渡轮运营问责试金石
“自由企业先驱号”并非因渡轮运营方缺乏指定关闭船首门的人员而倾覆。它倾覆是因为,在早先警告之后,敞门离港仍是可能的;因为驾驶台既无肯定关闭报告,也无直接指示;因为泽布吕赫的操作模式将首倾、快速加速和对快速周转的压力结合在一起。灾难夺去 193 人的生命。其问责记录从车辆甲板的职责,延伸到正式法院对公司管理层的认定;从失败的公司过失杀人起诉,延伸到使船门状态和安全管理可独立验证的规则。
全球机构
Heartbleed 将共享密码学维护变成了一次系统性依赖问责测试
Heartbleed 是一个广泛共享的加密库中的一个微小的边界检查错误,但其问责影响远超一个函数或一个项目。该缺陷可在未认证的情况下暴露进程内存,而可靠的历史利用证据稀缺,修复也需要比安装补丁包更多的步骤。本分析重建代码、披露和恢复时间线,然后评估维护者、发行商、产品厂商、运营商、证书颁发机构、政府和机构用户之间的控制所有权。

北美机构
纳斯达克 Facebook IPO 失败让订单匹配成为市场基础设施的问责考验
2012 年 5 月 Facebook 的市场首秀之所以失败,并非因为交易所完全停止撮合订单。真正原因在于:一个特殊用途的交叉盘进入了订单取消驱动的计算循环;运营人员在尚未明确其将使用何种状态之前,就启动了修改后的软件;而下游系统随后在连续交易继续进行的同时,扣留了交易确认并困住了订单。本文通过法证分析,在 SEC 命令、交易所记录、赔偿规则及法庭程序所限范围内,重建了控制链,并分别评估了技术、运营、监管及补救问责。

北美机构
Robinhood 2020 年 3 月的服务中断使变更管理成为零售交易问责的试金石
Robinhood 在市场剧烈波动期间的崩溃并非无差别的停摆。3 月 2–3 日的故障源于系统过载和级联失效;3 月 9 日的中断则源于一个未经测试的协议变更加上编码错误。一个持久的问责问题是:一家受监管的经纪商,在发生过多次前期故障并收到监管警告的情况下,为何仍缺乏与自身规模相称的监督、容量控制、连续性沟通渠道和客户支持。

亚太地区机构
东京证券交易所使硬件故障切换成为市场连续性问责考验
2020 年 10 月 1 日,东京证券交易所并非仅仅因为一张内存卡故障而损失了整整一个交易日。这张卡在一个冗余共享磁盘设备内发生故障;配置的备用设备未能接管;市场数据和市场控制功能均依赖该设备;并且交易所没有一套经过演练的全行业方法来协调已接受的订单,并在网络异常切断后公平重启。因此,这次事件考验的远不止硬件可靠性。它考验的是:当名义上的冗余未能按预期工作时,一家交易所、其母公司、其主要技术供应商以及相连的市场参与者能否证明其连续性。

领导者
Patrick Coffey 与 Gelber 交易基础设施背后的运营层
Patrick Coffey 在 Gelber Group 的公开记录并非关于一笔壮观交易的故事。而是关于运营层的故事,它让一家技术驱动的自营交易公司能够保持交易台、平台培训、清算、结算、监管义务和可见的网络基础设施朝着同一方向运转。
领导者
Diego Valdez 与数字司法基础设施的度量工作
Diego Antonio Nascimento Montero Valdez 的公开记录是一份机构技术管理档案:它展示了如何将巴西一家地区劳动法院的数字系统、安全治理、项目记录和网络接口从后台机械转化为公共服务基础设施的可视化过程。
领导者
Armando Ametrano 与拉斯弗洛雷斯的广播信任基础设施
Armando Ametrano 的公开记录并非一个全国性科技名人的故事。它更是一位当地阿根廷媒体运营者的安静记录,他的工作位于广播连续性、有线电视运营商政治、广播协会治理和互联网号码责任相交之处。当通过基础设施视角解读时,证据最为有力:1998 年收购、2025 年仍活跃的电台,与 Canal 3 及 Radio Las Flores 相关的拉斯弗洛雷斯有线电视和广播表面,省级和国家级协会的官员角色,以及在 LACNIC 记录中显示 A. DOS S.R.L.及其网络资源置于负责任的公开联系人之下。
领导者
Anand Buddhdev 与 DNS 可靠性背后的准则
Anand Buddhdev 的公开记录不是关于魅力、发明或单独控制的故事。这是一份运营管理的档案:保持 DNS 服务可衡量、在不放弃用户的前提下退役继承服务、扩展根和权威基础设施,以及在机构需要自证其正当性的论坛上解释公开技术决策的缓慢工作。
领导者
Gergana Petrova 与让互联网机构变得清晰易懂的工作
Sofia Ren 通过 RIPE NCC 的社区发展工作来描绘 Gergana Petrova,这些工作将地区会议、运营商组织、奖学金、本地中心以及治理参与转化为更清晰、更具韧性的互联网基础设施社区的连接纽带。

领导者
Hisham Ibrahim 与互联网协调的区域性工作
Hisham Ibrahim 在 RIPE NCC 的公开记录表明,互联网协调层不仅关乎注册表、路由对象、协议或标准文档,它还在操作员、公共官员、技术社区、研究人员、教育工作者和区域机构反复开会学习如何讨论对等互联、IPv6、测量、信任和治理的过程中构建,直到危机将误解转化为政策。

领导者
Hans Petter Holen 与互联网编号背后的运营信任
Sofia Ren 通过公开记录描绘了 Hans Petter Holen,这位早期挪威互联网服务建设者、前 RIPE 主席、现任 RIPE NCC 首席执行官,与那些使号段资源、注册局信任和社区合法性成为可用基础设施的幕后治理工作之间的联系。

领导者
Mirjam Kühne 与中性进程的基础设施
Mirjam Kühne 的公共记录处于互联网常常依赖却鲜少歌颂的位置:主持社区、建设社区、管理政策以及行政治理,这些共同维护着共享技术机构的合法性。作为 RIPE 主席、前 RIPE NCC 社区建设者、RIPE Labs 的创立者和策展人、前互联网协会高级项目经理(参与技术研讨会)、长期担任 IETF 教育团队主席以及现任 IETF Administration LLC Board 主席,Kühne 展示了为何中性流程工作是基础设施而非仪式。

领导者
Niels Raijer 与 BGP 安全加固的静默工作
Sofia Ren 通过路由服务器和 BGP 安全工作呈现 Niels Raijer 的形象,展现了小型运营商社区如何通过共享工具、开放标准和机构信任来加固路由层,而无需等待最大平台来定义议程。

报道
量子迁移与注册密钥治理
密码学相关量子计算的前景为资源公钥基础设施(RPKI)带来了切实的规划问题。RPKI 依赖数字签名将公钥绑定到互联网号码资源,并验证签名的路由对象。其部署的算法基于 RSA 和 SHA-256。如果 RSA 签名变得可伪造,则证书、撤销列表、清单和路由授权所承载的信任将需要不同的密码学基础。

报道
下一个注册机构失败可能是一场网络事件,而非诉讼
互联网号码注册机构连续性近期通过治理危机的语言进行了讨论:争议董事会、法院命令、财务困境、失去认可和可能需要临时运营者。这些是严重风险。它们并不是唯一可能使权威注册机构不可信的风险。一个资金充足且拥有有效董事会的机构可能遭受管理权限被盗、变更历史被破坏、备份被篡改或安静地更改资源记录的发布。

报道
主权互联网计划与非领土性号码资源
国家在其管辖范围内监管电缆、许可证、运营商、数据中心、安全设备、用户接入和行为。它们可以命令国内网络保留数据、阻止服务、通过指定设施路由流量或为失去国际连接做准备。但这些权力中没有一项能够将互联网协议地址或自治系统号转化为国家领土。