
主题
机构合法性
在主题维度下,机构合法性主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

案例档案
OSPS Baseline 声明必须带版本、级别与日期
供应商清单里的一格“符合 OSPS”看似清楚,却遗漏了决定其含义的坐标。OSPS Baseline 按版本发布、按项目成熟度分级,并明确把符合状态限定在某个时间点;合格的声明必须保留这些边界和逐项证据。

案例档案
CA 审计不等于单张证书签发结论
年度鉴证报告可以说明某个证书颁发机构的控制措施在一个确定期间内接受了审查。它本身却回答不了依赖方真正可能需要追问的更小问题:为何这张证书、这组名称和这把密钥会在这个时点被签发;客户端后来遇到它时又实际发生了什么。
互联网历史
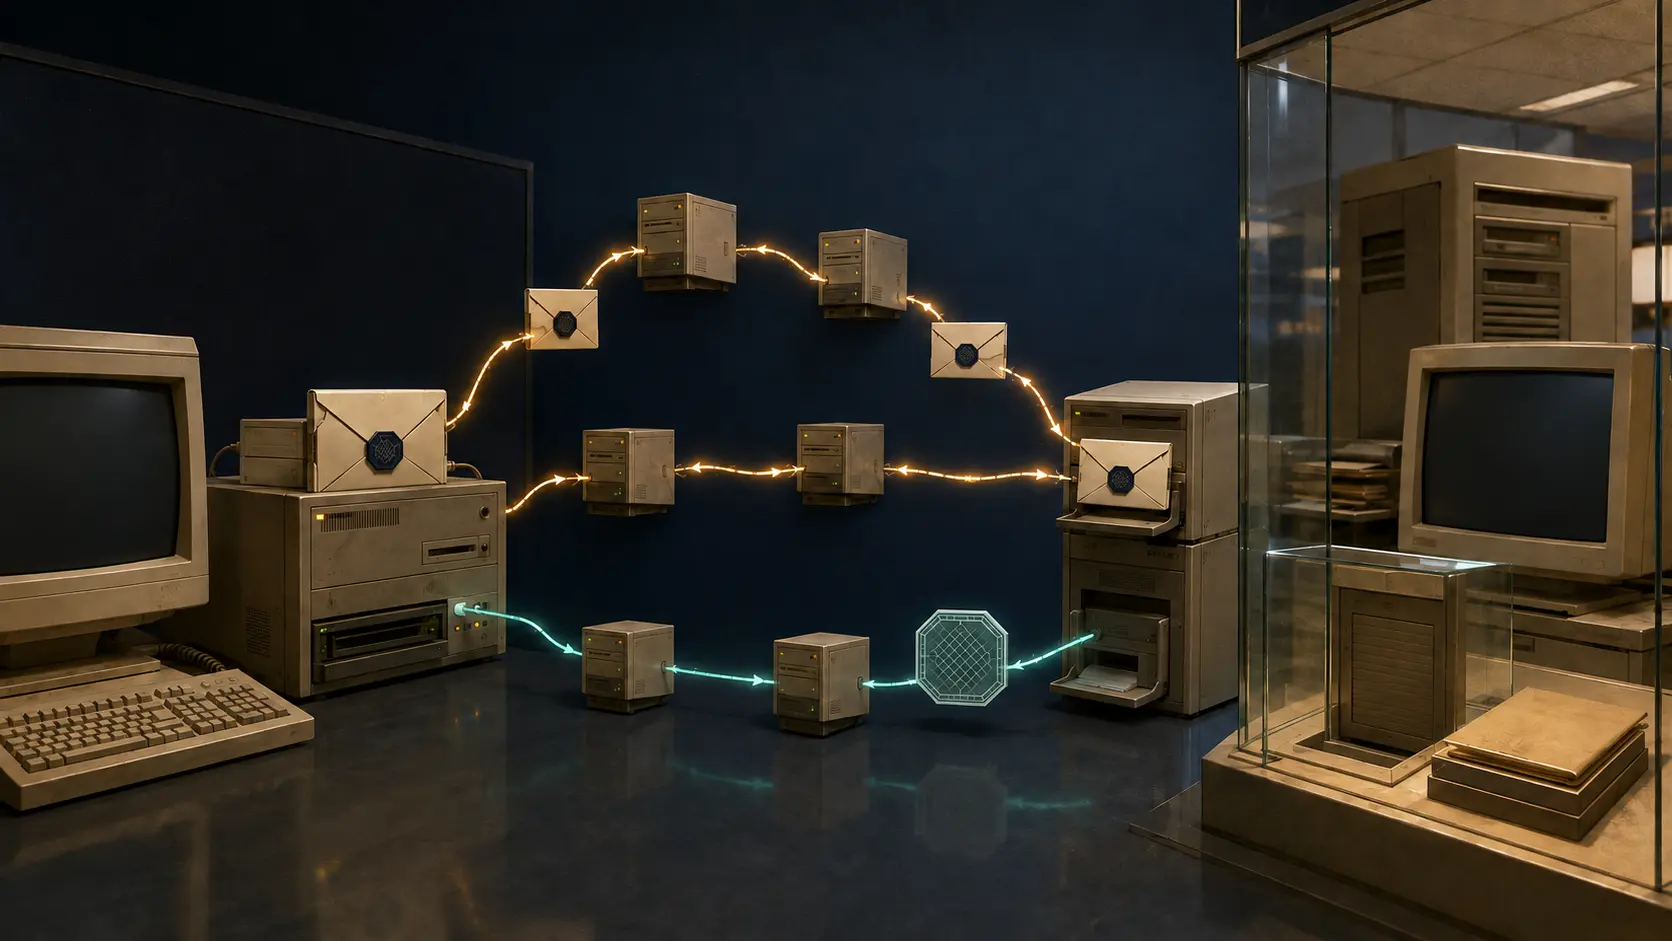
报文抵达合作方系统,交易却尚未成立:RFC 1865 留下的回执边界
一份电子采购单可以完整越过互联网,却仍没有越过商业决定的门槛。RFC 1865 在 1996 年向 EDI 社群解释互联网邮件时,把专用 SMTP 连接描述为直接送达贸易伙伴系统,并称这种交付有保证。这个判断在传输层有明确用途,一旦被抬高为订单接受就会失真。邮件服务器、EDI 网关、翻译器、业务应用和有权作出承诺的人,分别掌握不同的证据与权限;后来出现的签名回执也只是把其中若干环节变得可核验,而不是替任何一方签下合同。

案例档案
GitHub Actions 的 workflow_run 触发器不等于制品可信结论
GitHub Actions 的 `workflow_run` 可以把上游检查与权限更高的下游流程分开。这一触发关系并不证明上游结果、下游接收的制品,或之后对目标的操作值得信任。

案例档案
GitHub Actions OIDC 令牌不等于云端授权结论
GitHub Actions 签发的 OIDC 令牌可以向外部提供方陈述一个受限的工作流上下文;它本身不能证明云端信任策略匹配、会话已签发、某项资源操作获准,或目标环境发生了改变。
互联网历史
连接发生前,地址先说明谁付费:RFC 1681
如果计费规则要到连接建立后才出现,它就不再是一次真正的事前选择。1994 年的 RFC 1681 从一个自动化场景看到了这道边界:Gopher 服务可以把访问者转向付费地址,而软件未必留有让人停下确认的界面。它设想让目的地址的若干比特先给出付费类别或计费算法索引。这个信号可以帮助网络在接触前决定是否放行,却不能替用户同意,也不能证明服务、计量、账单和支付。

案例档案
GitHub Actions 并发组不等于部署串行化的结论
GitHub Actions 的并发组可以减少已命名作业或工作流运行之间的冲突,却不能单独证明每一项影响目标的操作都已串行执行,或目标因此发生了何种效果。
案例档案
已忽略的 Dependabot 告警不等于修复结论
Dependabot 告警被忽略,记录的是针对仓库信号的一次分诊决定。它可能合理且有据可查,却不能单独证明依赖已升级、构建已通过、制品已发布,或运行中的系统已经改变。

互联网历史
网络礼仪 RFC 分配了责任,却没有创造全球裁判
1995 年,互联网把许多日常规矩集中写进一份 RFC,却先声明这不是互联网标准。RFC 1855 提供的是可由各组织改写的最低指南,不是由 IETF 执行的全球法典。它真正成熟之处,不在于告诉人们不要用全大写“吼叫”,而在于把发送者、系统管理员、群组版主、服务运营者与本地规则的职责分开。网络不需要虚构一位世界裁判,也能让一次发言、一次投诉和一次处置找到各自的责任人。

案例档案
PyPI 被撤回的版本不等于软件包撤回的裁决
PyPI 上的 yank 会改变版本在索引中的可选取方式。它可能是维护者和使用者都应认真对待的信号,却不能单独证明软件包已删除、发布权限被撤销、代码恶意、漏洞得到确认,或所有既有环境都停止使用该版本。

案例档案
Kubernetes NetworkPolicy 不等于一条网络流的裁决
Kubernetes `NetworkPolicy` 可以清晰声明:对被选中的 Pod,哪些三层或四层连接应当被允许。它不是某一次连接的逐字记录。仅凭它存在,不能证明某个 CNI 实现在某一时刻已经执行了它,不能证明选择器当时解析到哪些对象,也不能证明一条报文到达了目的地、既有会话被关闭,或应用请求获得授权并完成。

案例档案
GitHub ruleset 的绕过主体不等于一次绕过事件
仓库可以预先列出哪些人员、角色、团队、应用或密钥可绕过 GitHub ruleset。这是一项真实的控制安排;但它不是某个主体曾在某条 ref 上实际绕过规则的记录,更不能代替评审、合并、发布或部署的独立证据。
案例档案
移除 PyPI 协作者不等于撤销 Trusted Publisher
把一个人从项目协作者名单中移除,是一次真实的人员访问变更;它本身并不能说明自动化发布身份也已被撤销。

案例档案
Kubernetes 准入策略绑定不等于执行结果
一条准入策略绑定可以清楚说明某项策略将以什么范围和动作参与准入。它不能替代某次请求实际经历了什么的证据。

案例档案
GitHub 仓库归档不等于退役决策
GitHub 的归档功能会把一个仓库变为只读,并表示其所有者不再将项目称为持续维护。这个公开状态值得触发检查,但它不能替任何使用者决定某个包、提交、构建产物或已部署资产是否应当退役。
案例档案
OpenSSF Scorecard 不是依赖决策
一个可比较的安全分数能缩短排查的起点,却不能替代组织对具体依赖及其后果作出的判断。

IETF
绕开“终局汇聚点”的 API 不受其保护
一道闸门可以把每张通行证检查得毫无差错,却拦不住从侧门离开的动作。Sangam Das 9 月 5 日提交的一份个人 Internet-Draft,把 AI 行为生效前的最后边界称为 Finality Sink(终局汇聚点)。这份草案最值得重视的不只是它如何验签,而是它主动划出的失败边界:只要智能体还能直连另一条外部 API,那条路径就没有获得所谓“执行终局性”保护。
案例档案
CODEOWNERS 文件不等于审查凭证
`CODEOWNERS` 可以告诉 GitHub:当某一路径发生变更时,应把审查请求发给谁。它是一套有用的路由规则,却不是事件档案。文件本身不能证明某次拉取请求实际命中了哪条规则、当时谁有资格审查、请求是否送达、审查是否完成,或其他合并门槛是否已经满足。

案例档案
SPDX 许可证表达式不等于合规结论
一条 SPDX 表达式可以准确地随软件清单、源文件和交付记录流转。它的价值恰在于把许可信息变成可交换、可比对的记录;它的边界也同样重要。表达式语法正确,不等于某项合规审查已经完成,更不等于有人已批准分发或部署。

IETF
PT-03把信任摘要纳入签名请求:哈希本身不构成权威
审批界面给出一份整洁的智能体信任摘要:判断力 0.88,自我评估 0.82,走势向上;摘要哈希也能对上。真正的治理问题却尚未回答:这是否就是执行组件为本次升级请求签过名的那份摘要?Progressive Trust 草案第 03 版补上了这个边界。摘要必须先成为 Human Escalation Mechanism 请求的一部分,再由 GEC 签名;脱离该签名封套单独送达的副本,即使数字看起来完全合理,也不应被界面当作权威依据。