
主题
DNS 委派权力
在主题维度下,DNS主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

欧洲与中东云服务趋势
GPU 背后的区域边界:Genesis Cloud 的网络、数据与可恢复性约束
GPU 的型号和数量容易比较,真正决定一项 AI 工作负载能否投入生产的,却是计算、存储、网络身份、路由和恢复流程能否被组合成一套可重复运行的系统。Genesis Cloud 的公开技术材料提供了一个值得采购方认真验证的架构边界:私有网络连接被限定在同一区域,跨区域实例需要通过公共 IP 地址通信。这个限制本身不能证明平台速度慢、不安全或不可恢复,但它改变了跨区域设计必须承担的依赖,也把问题从拥有多少加速器推进到这些加速器能否在正常运行、扩容、区域故障和迁出场景中持续交付结果。
互联网历史
绕路不能同时成为目的地:DNS CNAME 的设计边界
DNS 可以让旧名字通往新目的地,但代价是旧节点必须放弃自己的普通答案。CNAME 把这种限制变成一条可靠规则:缓存这次改道,从目标名重新提问,并把“谁控制别名”与“谁控制终点数据”始终分开。

案例档案
答案已经过期,故障却没有:DNS Serve-Stale 与 TTL 之后的有限权力
权威服务器失联时,递归解析器手里的旧答案可能比一次新鲜的失败更有用。但“仍可用”不等于“仍然真实”。Serve-stale 的治理难题,是让缓存跨过 TTL 的同时,不把保命措施伪装成权威方的最新声明。

IETF
Joe Abley 与那枚必须说明信任从何开始的锚点
DNSSEC 能验证一条链,却不能替运营者作出链从哪里开始的决定。Joe Abley 参与制定的 RFC 9718 把这个常被含混带过的边界写得很清楚:签名可以证明文件来自哪里,却不能命令一台验证器相信文件里的密钥。

报道
K-root 逐项声称符合预期,但公开证据并不等量
RIPE NCC 把 K-root 面对的运行预期逐项写成公开答复,这是重要进步。问题也因此显现:一份可下载的日度指标、一段控制逻辑说明和一句“容量充足”,并不是同一种证明。RIPE-859 已列出要回答什么,下一版应继续回答每项信心从何而来。
IETF
Ray Bellis 与那条从连接变成会话的 DNS 通道
一条 TCP 连接可以一直开着,却没有任何一方说明它保存了什么状态。RFC 8490 为 DNS 划出了这条边界:连接属于传输层,会话则是一组双方明确承认的权利、计时器与退出义务。Ray Bellis 与共同作者让“保持在线”不再等同于“可以永久保留状态”。

案例档案
注册源于姓氏,后来的用途另有记录:Nissan Motor v Nissan Computer
法院先后规定过页面上能出现什么、哪些广告必须撤下、哪些批评链接不得禁止,却始终没有把两个域名判给汽车制造商。这不是所有权问题被忽略了,而是证据只支持把注册来源、后来用途和可用救济分开处理。

案例档案
权威区失声后,递归解析器把故障放大了
DNS 权威服务器不再回答时,最初的故障发生在那个区;随后成千上万次重复查询是否继续涌向上级,却是递归解析器的决定。RFC 9520 要求解析器把已经穷尽路径的失败短暂记住,停止重复制造上游工作。它允许机器对“沉默”采取行动,却不允许机器把沉默说成域名不存在。

IETF
Ray Bellis 与那台必须转发“未知”的 DNS 代理
一台家庭网关会告诉所有终端:DNS 先交给我。它看起来只是把查询转给上游,却因此站在了新协议功能必经的位置。Ray Bellis 在 RFC 5625 中给这类代理划出的权力边界很窄:可以管理转发、接口和明确的本地策略,但不能把自己不认识的字段,当成 DNS 不允许存在的字段。

案例档案
握手成功时,DNS 问题早已暴露
RFC 9539 允许递归解析器在没有预先协调、也无法认证权威服务器身份时,直接尝试 DoT 或 DoQ。它能让大量原本明文传输的查询躲开被动监听,却没有把“加密过”变成“对端可信”。真正需要治理的不是一个 TLS 绿灯,而是每个问题究竟走了哪条路、何时降级,以及运营者如何说明这份有限保护。

案例档案
TLS 会话恢复了,DNS 订阅没有
DNS Push 让客户端在订阅有效时暂停 TTL 倒计时,因为服务器已经接下一项持续义务:记录一旦改变,就主动通知。这个义务属于某个 DSO 会话里的某条订阅,不属于 TLS ticket。加密通道可以恢复得很快,冻结缓存时钟的授权却必须重新取得。

案例档案
记录已经过期,递归解析器却让它继续生效
权威服务器失联时,返回一份过期的 DNS 缓存可以避免服务中断。问题不在于“旧数据能不能用”,而在于:区域发布者给出的常规新鲜度已经结束,谁有权开启例外,又拿什么证明例外仍在边界内。
IETF
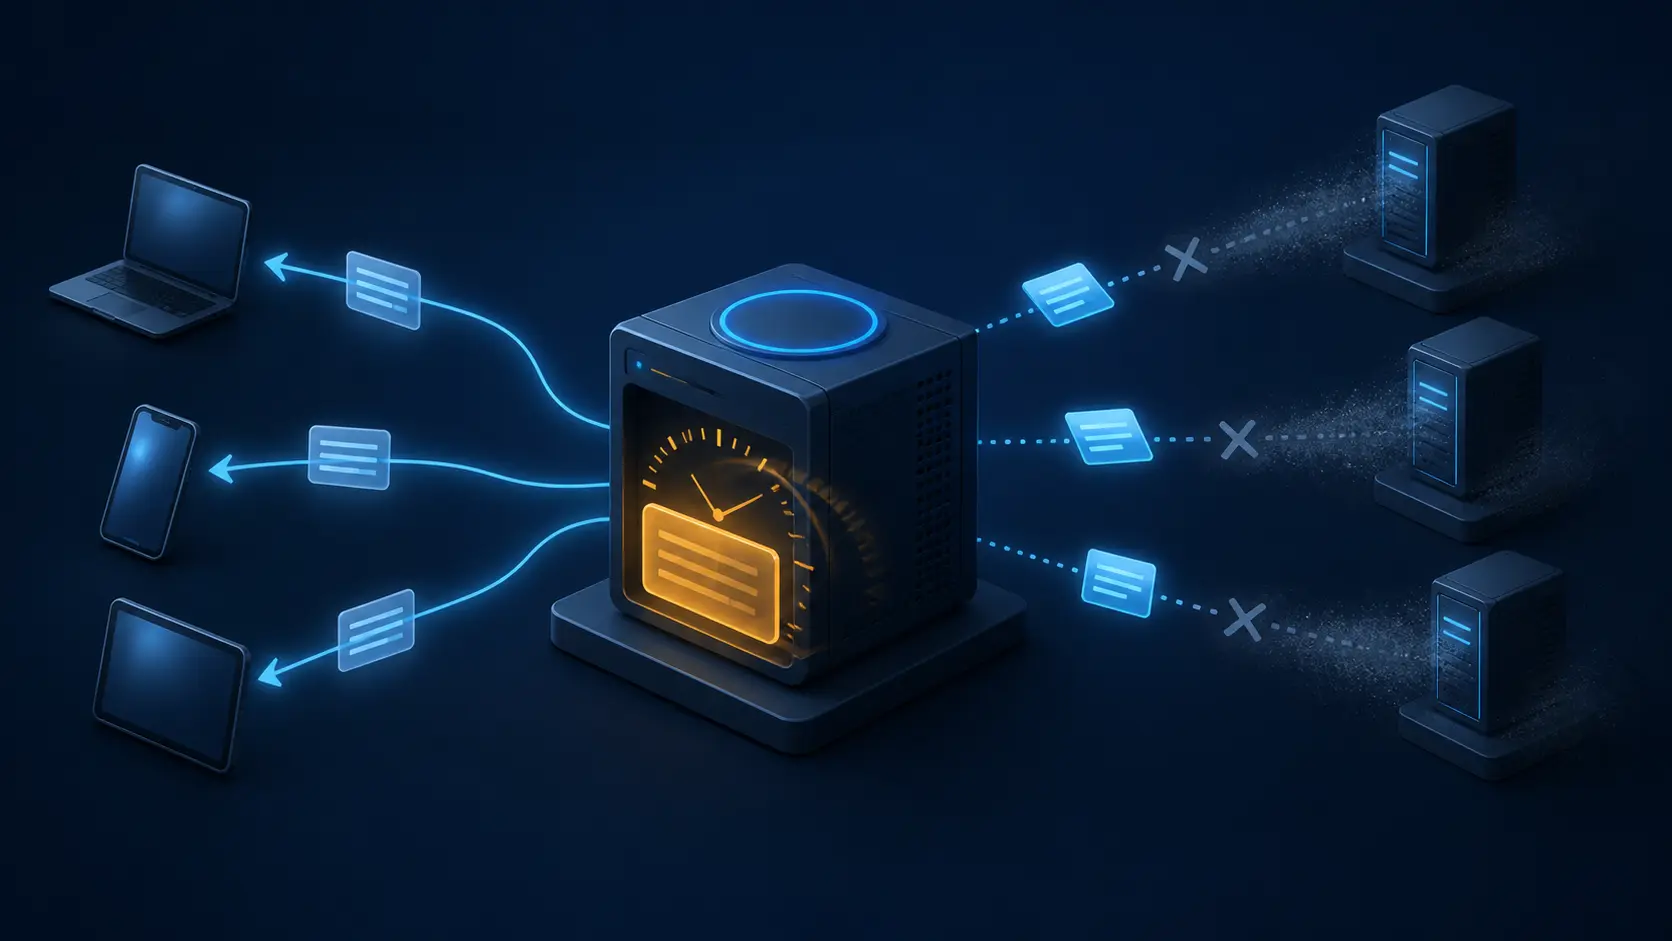
DNS Serve-Stale 把“过期数据是否胜过失败”的决定交给递归解析器
一条 DNS 记录刚过 TTL,所有权威服务器却同时失联。旧地址可能仍然维持服务,也可能指向域名运营者已经准备退出的基础设施。Serve-stale 并不是简单延长缓存,而是在故障期间把新鲜度与连续性之间的裁量暂时交给递归解析器。

案例档案
两个回答都是 NOERROR,只有一个来自新版本区域
RFC 9660 把一次 DNS 回答与生成它的区域版本放进同一份报文。它能保住因果关系,却不会把一个版本号变成区域正确、全网收敛或用户无损的证明。
案例档案
服务已经消失,DNS 租约却还在计时
RFC 9664 让动态写入的 DNS 记录不必无限期残留,但它解决的是“权威服务器还发布多久”,不是“服务是否还活着”。请求时长、服务器授予时长、TTL 和端点健康必须分别取证。

案例档案
目录区变空之后:谁有权让权威服务器停止服务
DNS Catalog Zone 把大规模权威 DNS 的配置名单装进一个可传送的 DNS 区域。它减少了人工配置,却也让“一张名单”具备了直接改变运行状态的能力。效率越高,越要把来源、授权、状态保全和在线证据分开审计。
互联网历史
解析器代他人发出的前缀:EDNS Client Subnet
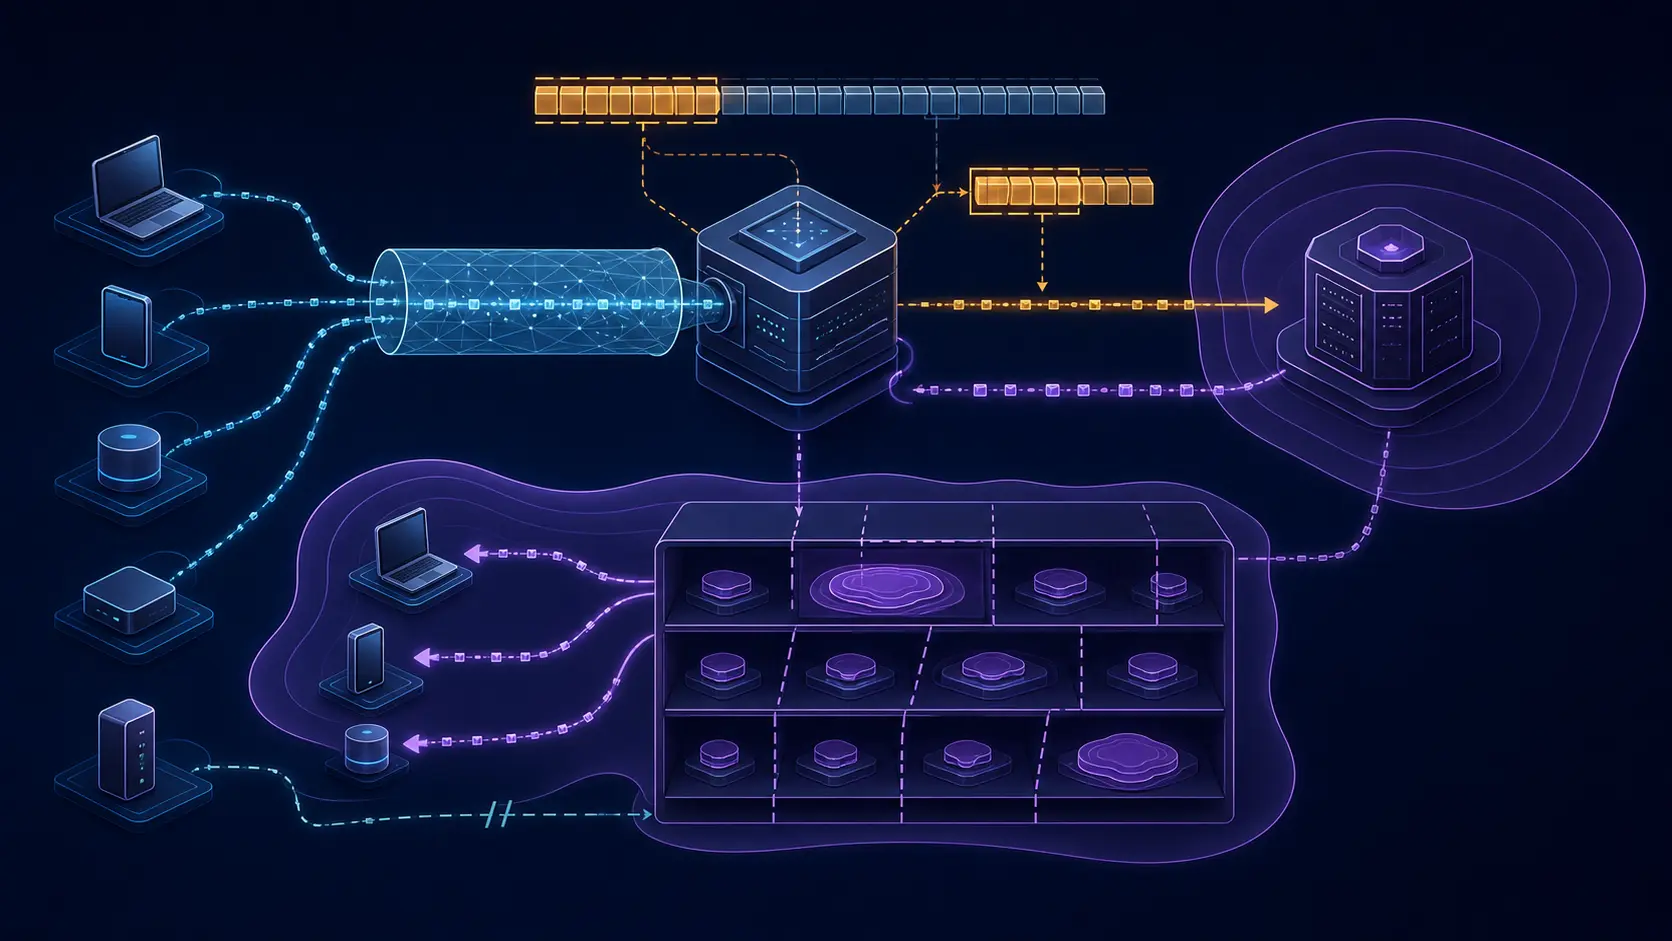
EDNS Client Subnet 里有两个前缀长度,却分别由不同一方作出不同决定。递归解析器用 SOURCE PREFIX-LENGTH 决定替用户透露多少网络信息;权威服务器用 SCOPE PREFIX-LENGTH 决定一份定制答案能被缓存复用到多大范围。前者是披露边界,后者是继承边界,二者都不能证明用户是谁或身在何处。

案例档案
名录里有这个委派,签名链却可以没有它
NSEC3 Opt-Out 允许大型父区把符合条件的不安全委派留在签名哈希链之外。这个空位可以完全合规,却不能被解释为“名称不存在”。父区仍须掌握完整委派名录,并证明签名器、省略规则和实际权威回答彼此一致。

IETF
QNAME 最小化让每一级 DNS 委派只看到所需信息
根服务器不需要完整主机名,也能把解析器指向下一级委派。QNAME 最小化把这个事实变成披露规则:每次只揭示一个边界,记录何时回退,并且不要把减少上游暴露误解为对递归解析器本身保密。

ICANN
UA Day 完成了 17 场演示,生产就绪还需要一次回访
一封本地文字邮件在会场里成功收发,是一条值得保存的技术事实。它说明那一刻的域名、页面、邮件服务器和测试路径至少有一条走通了。ICANN 的 UA Day 2026 报告没有只写“大家更加了解普遍适用”,而是列出了 17 场采用/演示活动所使用的国际化域名和示例邮箱,覆盖阿拉伯、泰、天城、泰卢固、提非纳和拉丁等文字。这比签到表更接近真正的改变。不过,演示结束后,域名由谁续费、配置由谁维护、升级后是否重测、用户完整旅程是否仍然可用,属于另一段证据。尊重会场成果的最好方式,不是把它提前称为永久就绪,而是在第 30 天和第 90 天回来查看。