
主题
数据主权与本地性
在主题维度下,数据主权与本地性主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

全球云服务
Thuong Tin Cloud Company Limited 拥有新 AS 记录但尚需可达基础设施
Thuong Tin Cloud Company Limited 具备互联网网络的行政要素,但尚缺乏公开路由证据:其在越南的 AS 号码已在注册局激活,但可见的客户线索指向通过其他网络运营的地址空间和托管路径。

全球云服务
Tianjin green cloud network technology co., LTD 持有 AS 编号多年但无当前路由证据
Tianjin green cloud network technology co., LTD 持有 AS 编号多年但无当前路由证据 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
全球云服务
天津新云网络技术有限公司空有云网络之名,未见实时 BGP 证据
天津新云网络技术有限公司空有云网络之名,未见实时 BGP 证据 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

欧洲与中东云服务
Yandex Cloud 哈萨克斯坦:在地缘政治阴云下为本地化定价
对于哈萨克斯坦的买家来说,YANDEXCLOUDKZ "Cloud Services Kazakhstan" LLP 不仅仅是一个云账户。它提供了一个本地化的云、计费和路由存在,提供了国内部署、面向坚戈的商业便利以及 Yandex 平台服务,但与此同时,客户必须权衡单区域韧性、对母平台的依赖以及制裁相关的不确定性。

欧洲与中东云服务
Anexia Cloud Solutions 以区域云信任与超大规模便利相抗衡
对欧洲买家而言,在超大规模云默认选择与区域云供应商之间做抉择,已不再仅仅是实例价格的狭隘比较。Anexia Cloud Solutions GmbH 置身这一竞赛之中,凭其广泛的托管主机和数据中心界面、奥地利监管足迹、可见的网络资源记录,以及一个在作为务实运营交易而非口号时更显有力的主权叙事。
欧洲与中东云服务
FotoWare Switzerland 在档案上云后的数字资产管理定价
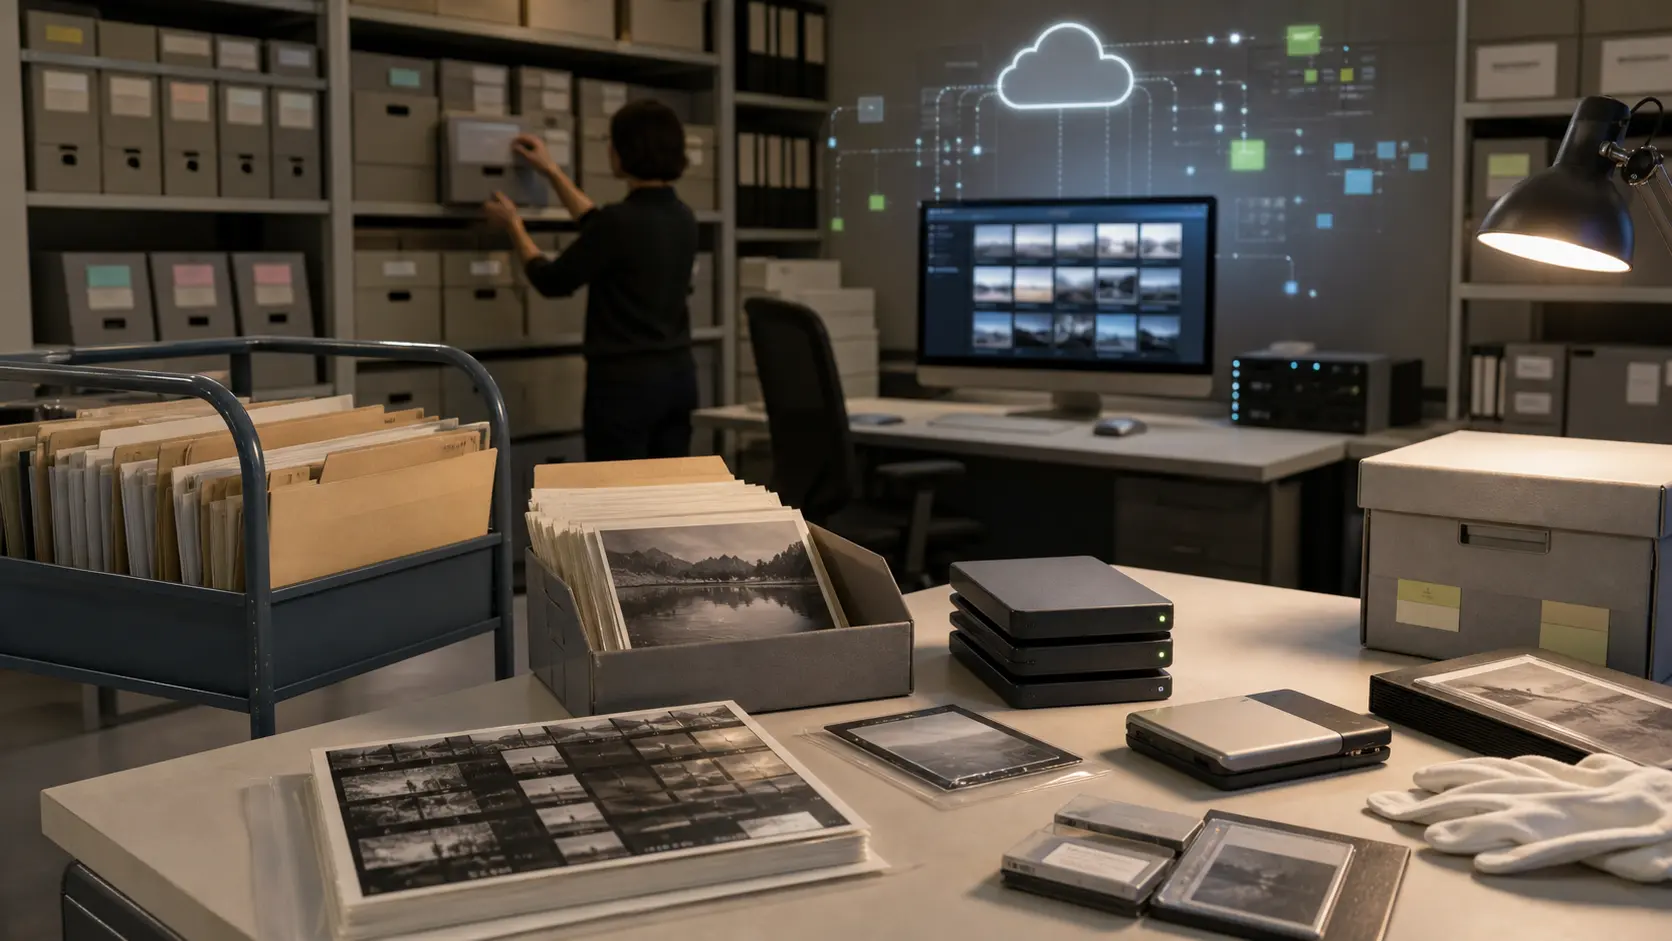
一家博物馆登记员、出版社、零售商或制造商将其图像档案迁移至云端数字资产管理系统,这并不是普通意义上的文件存储购买。他们实际上是在为围绕资产所积累的一整套规则付费:元数据、权限、审批、门户、集成、搜索、区域数据放置、支持,以及无需重建多年编目工作所带来的成本。因此,总部位于巴登的 FotoWare Switzerland AG(Fotoware 集团内 Picturepark 的继承者)最好被理解为一种企业级 SaaS 案例,其中经常性费用只是更庞大切换成本系统的可见价格。
北美云服务
Data Canopy 使受监管的主机代管在恢复设计上展开竞争
对于受监管的买家而言,Data Canopy Colocation, LLC 其实并非单独出售一个空机架、一台虚拟机或一个备份目标。其经济单元是一个定制的主机代管、云、托管备份和灾难恢复账户,该账户必须将恢复设计、合规地域性、电力、运营商接入、支持响应和合同责任整合成一个可行的整体方案。

亚太地区云服务
DATACOM 通过自有数据中心机架为新西兰数据主权定价
一家新西兰机构或受监管企业在选择关键系统的运行位置时,不再只是在服务器机房和公有云账户之间做出选择。它正在为控制权定价:机架、供电、迁移团队、支持台、法律管辖权、采购路径、恢复计划以及在本地托管不够时重新连接全球平台的选项。DATACOM 之所以置身于这一计算中,是因为它在一个主权已然成为经济特征而非仅仅是合规口号的市场中,结合了本地数据中心容量、托管云劳动力和大型供应商合作伙伴关系。

北美云服务
Capital One 元数据泄露事件:云配置如何成为责任链
2019 年的 Capital One 数据泄露事件并未表明公有云本质上不安全,也未表明客户可以将其责任外包给云提供商。它揭示了面向 Web 的配置错误、元数据凭据路径、过宽的存储权限、薄弱的告警处置以及多年保留的应用程序数据如何共同导致了一次具有法律后果的控制失败。

全球国家电信
T-Mobile US:将客户数据转化为身份治理考验的泄露记录
T-Mobile 2021 年至 2023 年的泄露记录常被简化为一系列庞大数字。更具洞察力的分析则追踪权限本身:看似对电信设备合法的连接、在实验室环境中起作用的密码、被 SIM 卡交换和钓鱼击破的员工身份、紧急事件后仍可访问的远程销售应用程序,以及权限设置导致大规模记录暴露的 API。这些事件并未造成有记录的网络中断,但却揭示了围绕国家运营商客户数据的身份层本身就是一项连续性控制。
全球数据中心
OVHcloud 火灾揭示数据本地化不等于灾难隔离
2021 年 3 月,OVHcloud 斯特拉斯堡数据中心火灾将一起物理事件转化为永久数据丢失和全欧服务冲击。其持久问责教训并非云客户应仅购买“备份”,而是提供商和客户必须识别每项地区、冗余和恢复声明背后的真实故障域,并证明可用副本及其恢复手段能够经受同一建筑、站点、账户和运营商危机的考验。

全球机构
23ANDME 凭据填充漏洞:当亲属成为暴露面
2023 年 23ANDME 事件的核心并非部分用户重用了密码,而是一个成功登录即可暴露众多未重用该密码、未控制被侵账户且无法发现涉及其会话的遗传亲属信息。这种共享资料架构改变了问责衡量标准:身份验证默认值、关系可见度、抓取防护、通知边界和跨境数据治理,均需根据账户的触及范围而非仅凭被接管账户的数量来评判。
全球云服务
Snowflake 凭证盗窃活动与共享责任的局限
2024 年 Snowflake 事件并非因 Snowflake 生产平台被攻破所致。攻击者利用客户凭证,通过受支持的接口进入客户实例,执行普通数据命令却造成了异常后果。这一区别至关重要,但并未终结责任分析。这是一场共享责任的压力测试:当多因素认证和网络限制由客户自行设置,而供应商负责运营其依赖的认证服务、默认配置、遥测、数据平面、安全警告和产品路线图时,会发生什么?

全球机构
Marriott 和 Starwood:Marriott 购买的预订数据库及其继承的安全真相
Starwood 预订数据库并非仅由 Marriott 在 2018 年披露时成为其责任。当收购于 2016 年完成时,它就成为合并后公司的运营事实:一个仍为酒店服务的遗留系统,持有全球旅行和身份记录,承载着已知的支付卡泄露历史,并且已有一个 Marriott 尚未发现的入侵者。因此,核心问责问题不在于收购方是否能在交易完成前悉知一切,而在于所有权将不完善的尽职调查转化为对系统、身份、加密、数据位置和退役的验证速度。
全球云服务
Uber 泄露事件响应:从安全事件到治理案例
Uber 2016 年泄露事件始于窃取的仓库凭证和暴露的云访问密钥。持久的问责案例始于安全团队了解发生了什么之后。技术遏制进展迅速;机构披露则没有。10 万美元的付款通过漏洞赏金项目进行,虚假陈述被写入保密协议,负责处理联邦贸易委员会(FTC)积极调查的律师未被告知,乘客、司机以及监管机构等待了一年多才收到通知。因此,该案例不应仅被视为一个凭证的故事,而是一次考验:付款、事件分类、法律升级和高管报告如何将一次入侵转化为治理失败。

全球云服务
IBM Cloud 通过数据中心和传输的物理限制销售区域选择
IBM Cloud 为客户提供了可见的区域、可用区和经典数据中心代码的地理分布,但有意义的尽职调查问题从位置菜单之后才真正开始。一个区域只有在其所选建筑、配置、电力系统、骨干路径、私有入口、恢复目标和支持流程能够承载客户实际试图抵御的故障时,才能对工作负载具备弹性。

全球云服务
Dac Tin VPS Company Limited 出售托管容量,仍依赖于机架、传输和维修窗口
Dac Tin VPS Company Limited 拥有比云形态承诺更实在的东西:越南公司注册、一个自治系统号码以及一个包含 512 个 IPv4 地址的便携地址块,该地址块一直保持在全局路由表中。然而,该路由并非从 Dac Tin 自己的网络号码发起,公开记录也未指明这些地址背后的建筑、机架、电力系统、服务器库存或支持条款。这使得 Dac Tin 成为检验一份小型托管采购真正包含什么的有用案例。客户看到的是虚拟服务器;但服务仍依赖于一连串物理和合同依赖关系,当发生故障时,这些边界至关重要。

全球云服务
Ascend ERP Cloud 销售托管容量仍依赖机架、传输和修复窗口
Ascend ERP Cloud 曾承诺客户可从任何地方访问其 ERP 系统,而由专家在幕后处理服务器、补丁和合规问题。其广告地址是丹佛市中心的一个服务式办公室,而非公开的数据中心;公司网站后来丢失了其业务内容,域名现已未注册。这一轨迹使得 Ascend 成为测试“私有云”背后物理和合同承诺的一个有用案例:谁持有磁盘,谁可以恢复它们,以及当指定的主机无法再联系时客户如何离开。

全球机构
Medibank 将健康保险数据变成了一份持续的问责记录
Medibank 2022 年的网络攻击并非一日隐私事件。它变成了一份持续记录,涉及在健康保险信息被盗并随后公布后,谁控制了远程访问、敏感数据保留、客户通知、拒付赎金、身份支持、监管机构证据、制裁归因和诉讼风险。该事件表明,健康数据问责为何不会在系统被控制后结束:记录在首次事件通知后很长时间内仍保持个人化、可搜索、被复制且在法律上持续有效。

全球机构
Nissan 的网络事件使客户数据治理成为汽车韧性的一部分
Nissan 澳大利亚和新西兰网络事件不只是一起区域性勒索软件和数据事件。它展示了当客户数据从本地服务器被复制并随后通过响应供应商部分再次暴露时,车辆零售、金融、保险、服务历史、身份证件、外包呼叫中心支持以及全球品牌治理如何共同构成一个问责面。