
区域
欧洲
欧洲区域情报阐释了公司、人物、政策动向、网络运营、投资信号、数据中心需求、电信执行和市场约束如何在同一地理市场或治理区域内塑造基础设施交付。该页面将公开报道与证据、区域参与方、运营依赖关系、市场背景以及客户或监管风险敞口联系起来,这些内容原本可能分散在不同的主题页面或公司页面中。读者可以比较谁在积极行动、哪些信号有公开证据支持、本地执行风险如何与更广泛的互联网基础设施战略相关联,以及哪些变化可能影响客户、合作伙伴、监管机构或资本规划。读者可以了解该地理区域、相关基础设施行业、公开证据基础,以及一系列让区域页面比单纯罗列文章更实用的实际问题。

欧洲与中东国家电信
Beltelecom 与白俄罗斯电信连续性:公司身份不能证明哪些网络控制权
Beltelecom 与白俄罗斯电信连续性:公司身份不能证明哪些网络控制权 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东国家电信情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
领导者
Urban Suhadolnik 的首个 ASN 提案:让规则更贴近路由现实
Urban Suhadolnik 的首个 ASN 提案:让规则更贴近路由现实 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。领导者情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

欧洲与中东国家电信趋势
IRIS² 把蓝图锁定为 348 颗卫星,离可用网络仍有一整条交付链
欧洲委员会与 SpaceRISE 完成 RDV1 后,IRIS² 不再只是一份主权连接愿景:主星座被明确为 330 颗低轨卫星和 18 颗中轨卫星,产业分工、资金承担和 2029 年后的部署路径也更清楚。这个节点值得报道,因为今后可以按里程碑核验。但“实施基线”不等于卫星已经制造、发射,更不等于政府用户已经获得连续服务。

欧洲与中东区域 ISP
Raynet SAS 与 AS206086:登记身份和路由观测各自说明什么
Raynet SAS 与 AS206086:登记身份和路由观测各自说明什么 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东区域 ISP情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

领导者
Andrew Palardy 的 TAYGA 补丁:弥合 Debian NAT64 中的 RFC 8215 缺口
Debian 缺陷记录 #1061773 留下了一条边界清楚的技术贡献证据:tayga 0.9.2-8 会拒绝使用 RFC 8215 本地用途转换前缀的配置,Andrew Palardy 于 2024 年 7 月 12 日提交补丁,目的是实现该规范所要求的行为。NAT64 是在 IPv6 与 IPv4 通信之间进行地址转换的机制;IPv6 转换前缀则是软件据以识别哪些目标需要转换的地址范围。RFC 是公开发布的互联网技术规范。Palardy 是提交代码修改的贡献者,Debian 维护者 Andrej Shadura…

欧洲与中东国家电信
POST Luxembourg 与国家连接:公司身份不能证明网络控制权
要理解一家电信相关机构的连续性,必须先区分四类问题:登记名称说明谁承担法律身份,集团说明描述组织结构,监管记录界定特定义务,正在运行的网络变化则反映某一时点的运营状态。把这些记录放在一起可以形成有边界的连续性判断,但不能据此推定每项资产的所有权、排他控制权、服务表现或全国性运营权限。

领导者
Timofey Martiushev:运营连续性背后的 RouterOS 配置选择
路由器故障并不总始于设备损坏,它也可能源自一个没人敢改的网关、一条用途不明的接口,或一层未被计算的隧道开销。2018 年,Timofey Martiushev 通过公开分析和培训,把网关选择、IPv4 与 IPv6 防火墙、管理入口、接口命名、VLAN 隔离、隧道与 MTU 放进同一张运营图里。对非技术管理者而言,重点不是记住命令,而是理解连续性如何被写进配置:边界清楚,接班者才能判断;服务暴露受控,攻击面才不会随便利性膨胀;封装开销被计算,业务才不易在复杂链路上发生难以解释的中断。本文只讨论 Martiushev 在 2018…
欧洲与中东国家电信
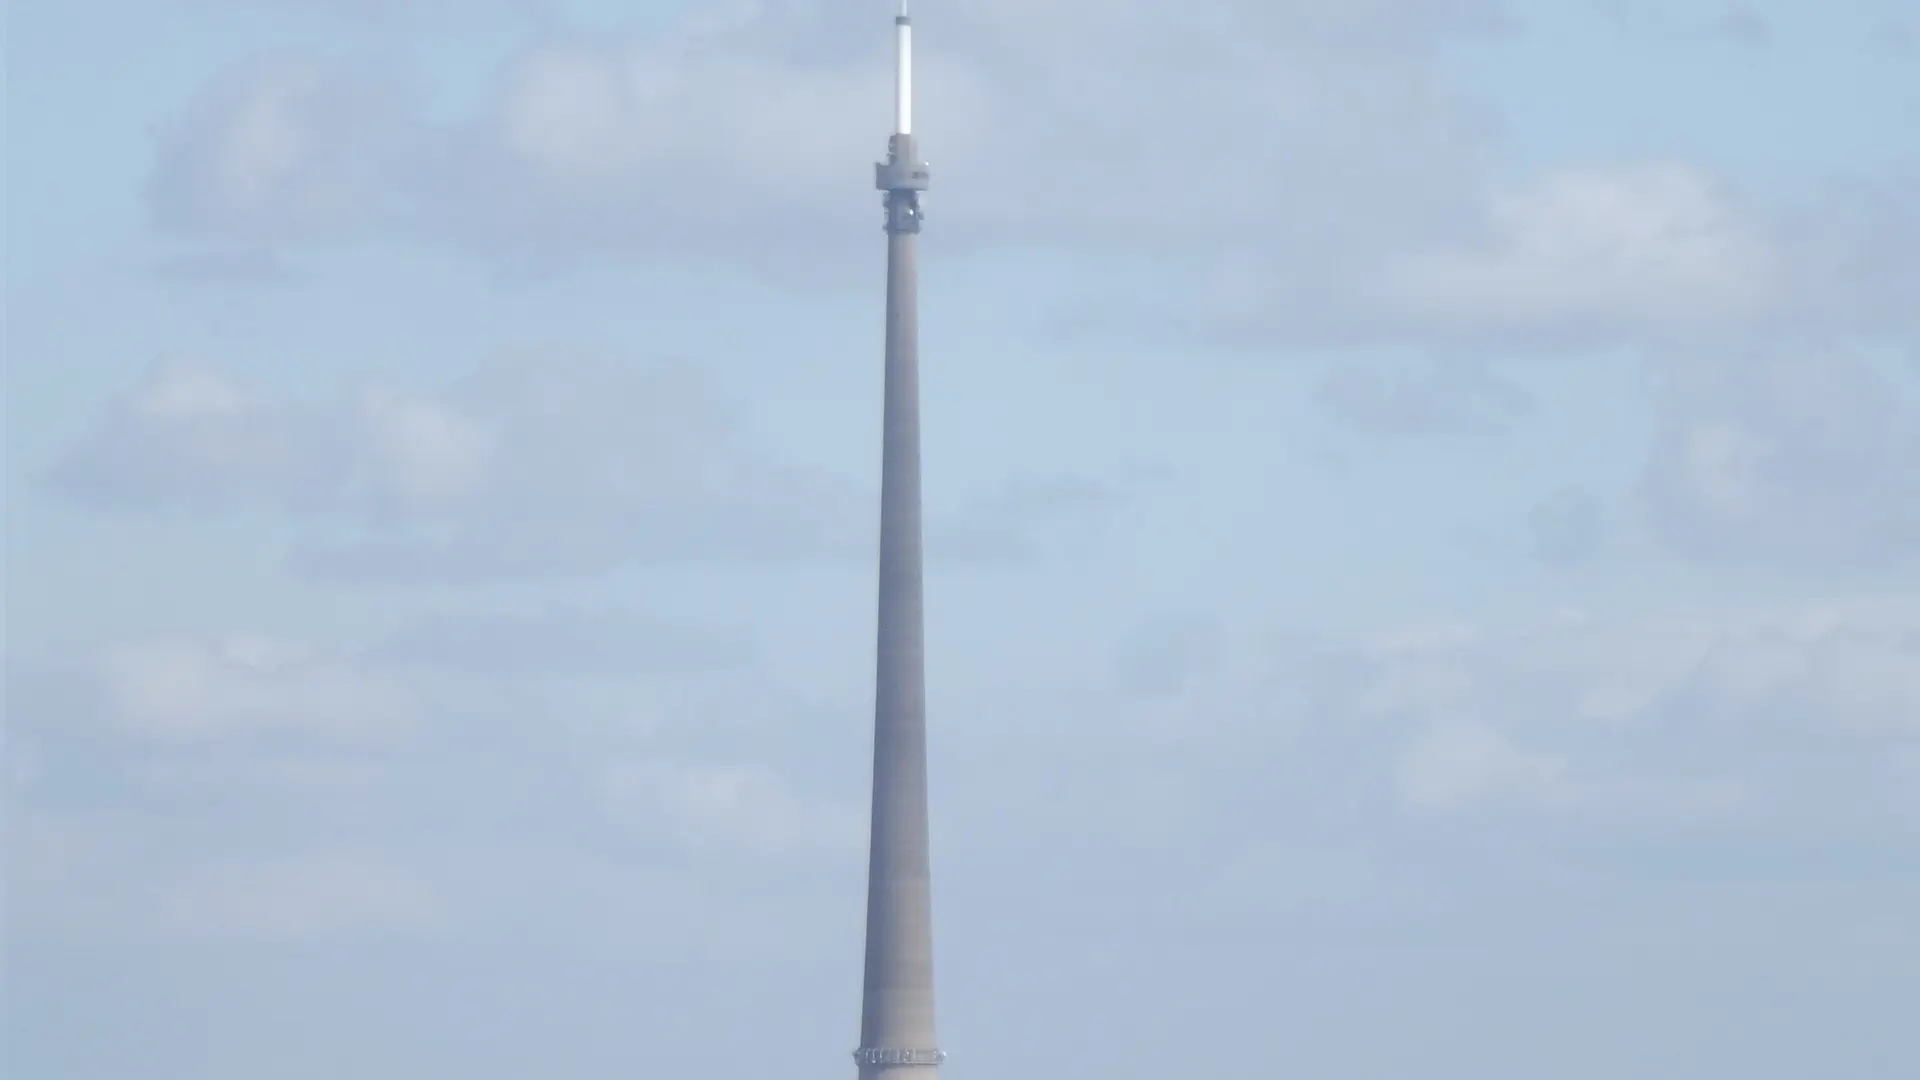
Arqiva 与 Emley Moor:法定身份、站点证据和运营职责的边界
Arqiva 的公开资料把公司登记、品牌表述和具体发射站的运行背景放在同一个视野中,但三者回答的是不同问题。理解 Emley Moor 的通信连续性,需要逐层核对身份记录、站点陈述与实际管理维护信息,不能由共同名称直接推导所有权或排他控制。

领导者
Jehan Procaccia:让科研网络持续运转的路由边界
大学和实验室接入互联网,并不等于科研网络已经获得了可靠的协作路径。真正影响连续性的,是更具体的选择:哪些路由承载机构之间的流量,哪些参与方可以交换这些路由,IPv4 与 IPv6 如何并行,以及首选路径不可用时,备用路径会把数据带到哪里。2013 年的 SIRFEX 记录讨论的正是这类问题:若干法国地区科研与教育网络希望使用一项专用互联服务,而不是让相关流量一概绕行普通公共互联网传输。[1] [2] [3]

欧洲与中东云服务
Equinix (Netherlands) B.V. 与 AM3/AM4:注册身份为何不足以证明设施控制权
三份公开记录分别描述了荷兰的一项成员身份、一个由参与方维护的设施条目,以及一个互联网交换中心的机房位置。它们都出现了 Equinix 与阿姆斯特丹的名称线索,但并不能因此合并为同一个法律或运营主体,更不能证明 Equinix (Netherlands) B.V. 拥有、运营或控制 AM3 或 AM4。

欧洲与中东云服务
Telehouse International Corporation of Europe Ltd 的 Docklands 扩建:为何 West Two 是一场运营控制检验
Telehouse 的 West Two 仍是一项面向未来的扩建工程,而现有 West 设施、成员名录和互联目录记录描述的是不同层次的当前事实。判断这项工程时,关键不是把“已宣布”“已建成”和“已运行”混成一句话,而是分别确认法律主体、设施、交换位置以及真实运行网络中究竟有哪些控制可以被观察和验证。

欧洲与中东云服务
Orange Business Services SA 的托管与 CDN 边界:DSA 报告如何呈现运营控制范围
Orange Business Services SA 的透明度报告把托管与缓存责任、互联网接入业务的报告范围和注册名录身份区分开来,说明运营控制必须按具体服务逐项核实,不能仅凭共同的 Orange 名称推断。
欧洲与中东云服务
OVHcloud 将反 DDoS 维护变成了一次 BGP 到 OSPF 的变更控制故障
2021 年 10 月,OVHcloud 原本要在攻击强度上升的背景下加强反 DDoS 防护,结果却因一次计划内路由变更造成大范围服务中断。公开事实指向的不是 DDoS 攻击得手,而是 BGP 向 OSPF 重分发时出现的控制面故障:完整互联网路由表被通告进 IGP,路由器内存与处理器过载,IPv4 路由失效,而 IPv6 仍可达;软件回退未能奏效,工程师最终只能物理隔离并关闭故障路由器。此次事件真正检验的是,变更控制能否约束网络实际运行的路由状态,而不只是证明一份方案曾获批准。

欧洲与中东国家电信
2 Swisscom Broadcast Ltd 的 Bantiger 站点:FM 向 DAB+ 转换为何是一场运营连续性交接
在 Bantiger,FM 向 DAB+ 的转换需要分层核验:广播机构时间表、站点功能、运营方声明的职责,以及注册记录中的网络资源身份。
全球云服务
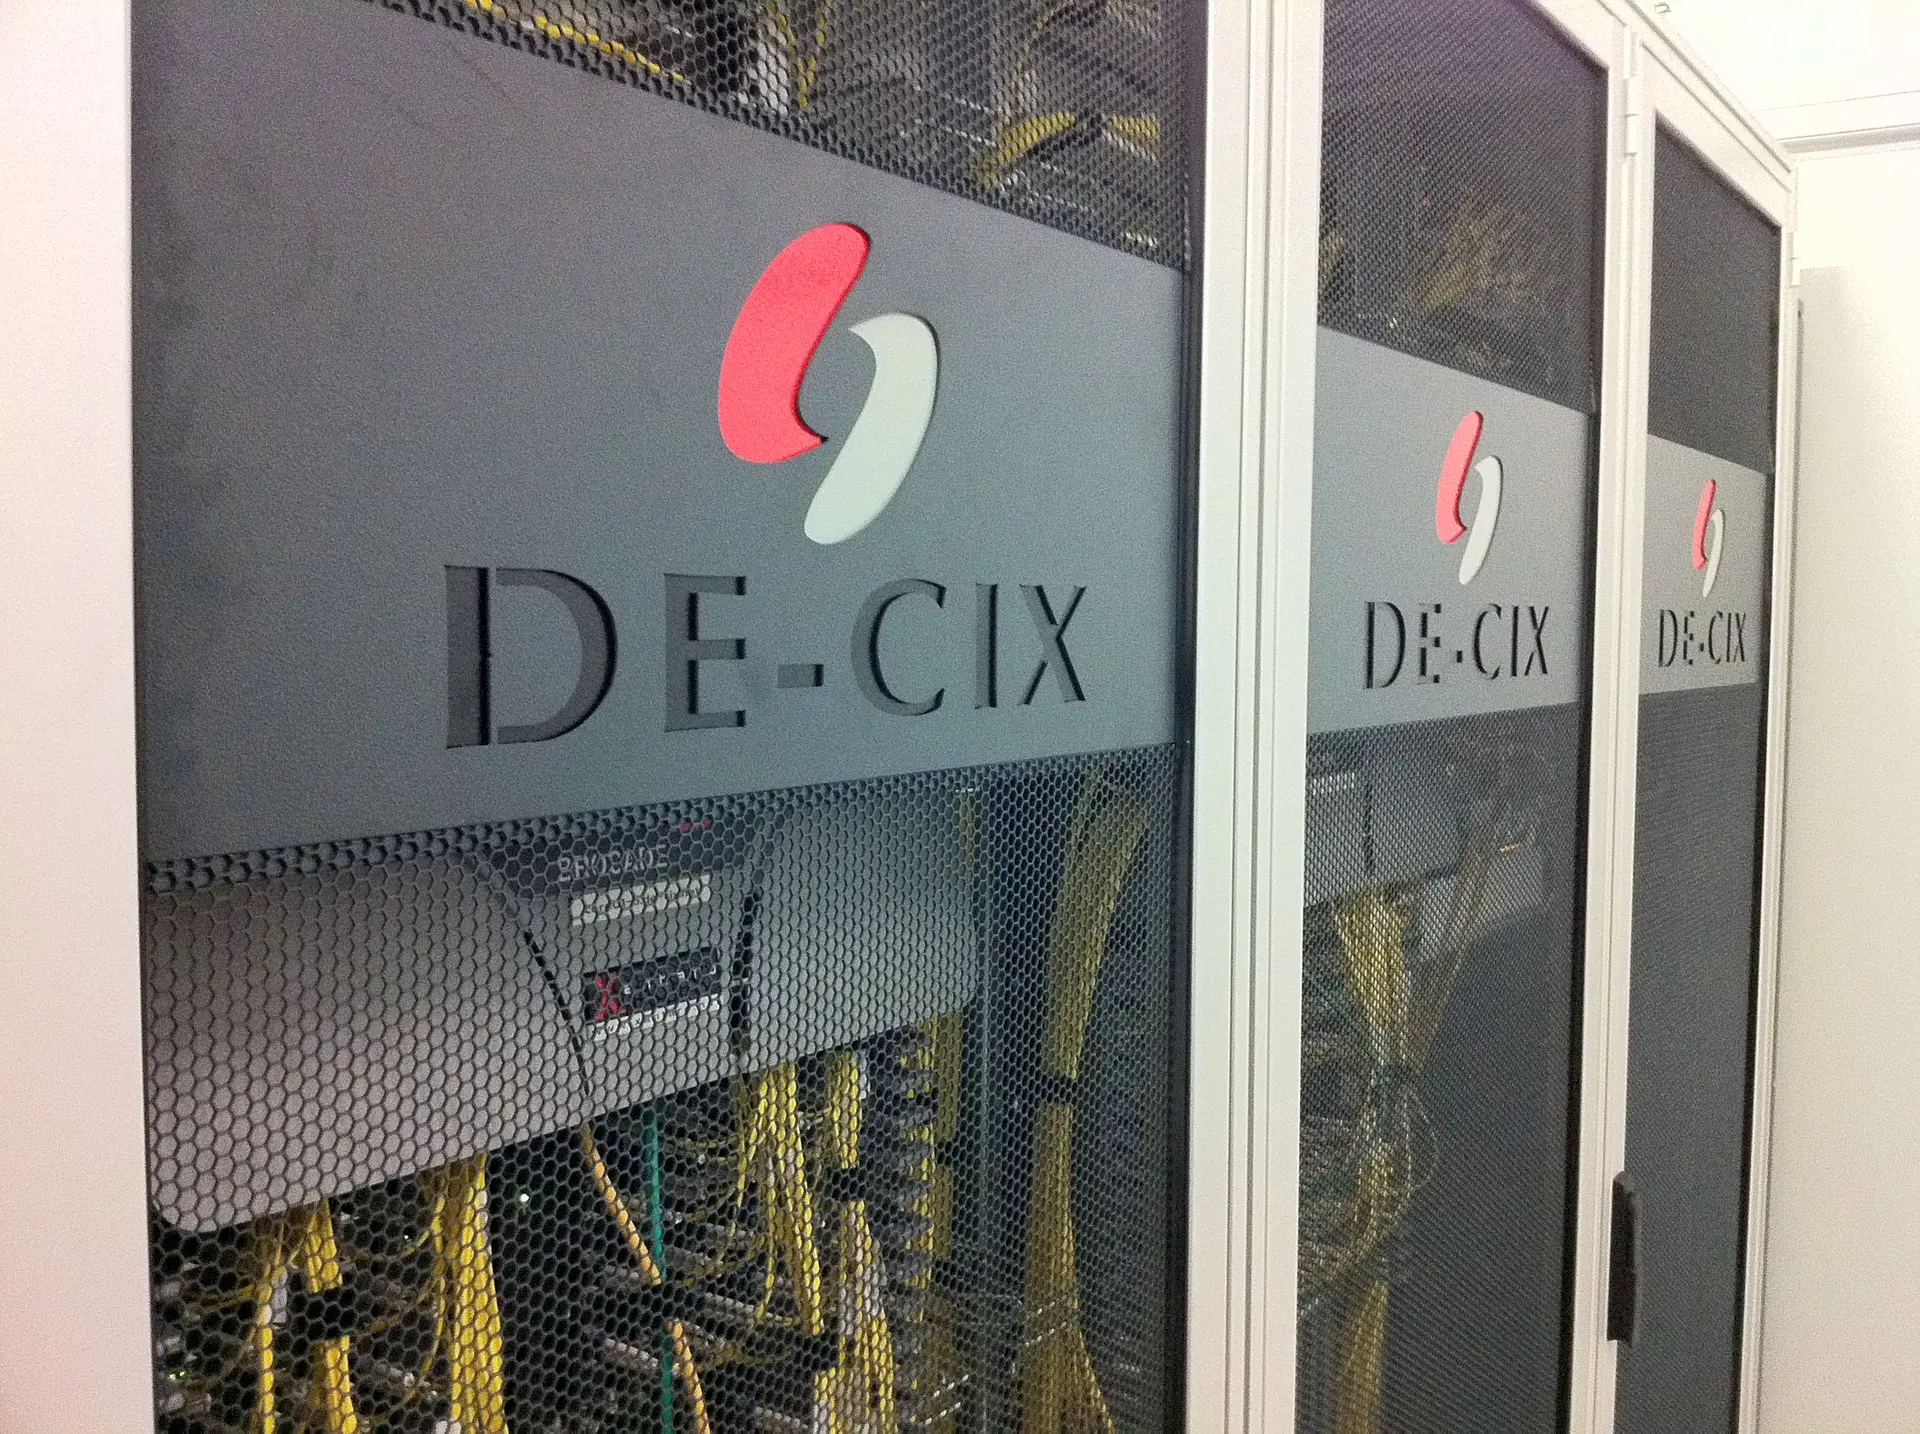
DE-CIX Barcelona:多站点互联网交换如何支持路由连续性
对企业用户而言,互联网常被理解为一项“接上即可使用”的服务;对网络运营团队而言,它却是一组需要主动选择和持续维护的路径、邻接关系与路由政策。应用是否能被外部网络稳定访问,不只取决于服务器是否开机,也取决于不同网络之间如何找到彼此、如何交换可达信息,以及某条路径变化时还有哪些经过验证的选择。

欧洲与中东国家电信
TIM 公布 5.5 亿欧元网络与数据中心气候计划
TIM 计划将约 5.5 亿欧元的网络、数据中心与能源措施纳入其产业路线图。
学者
Olivier Bonaventure:从 MPTCP 研究到实际应用
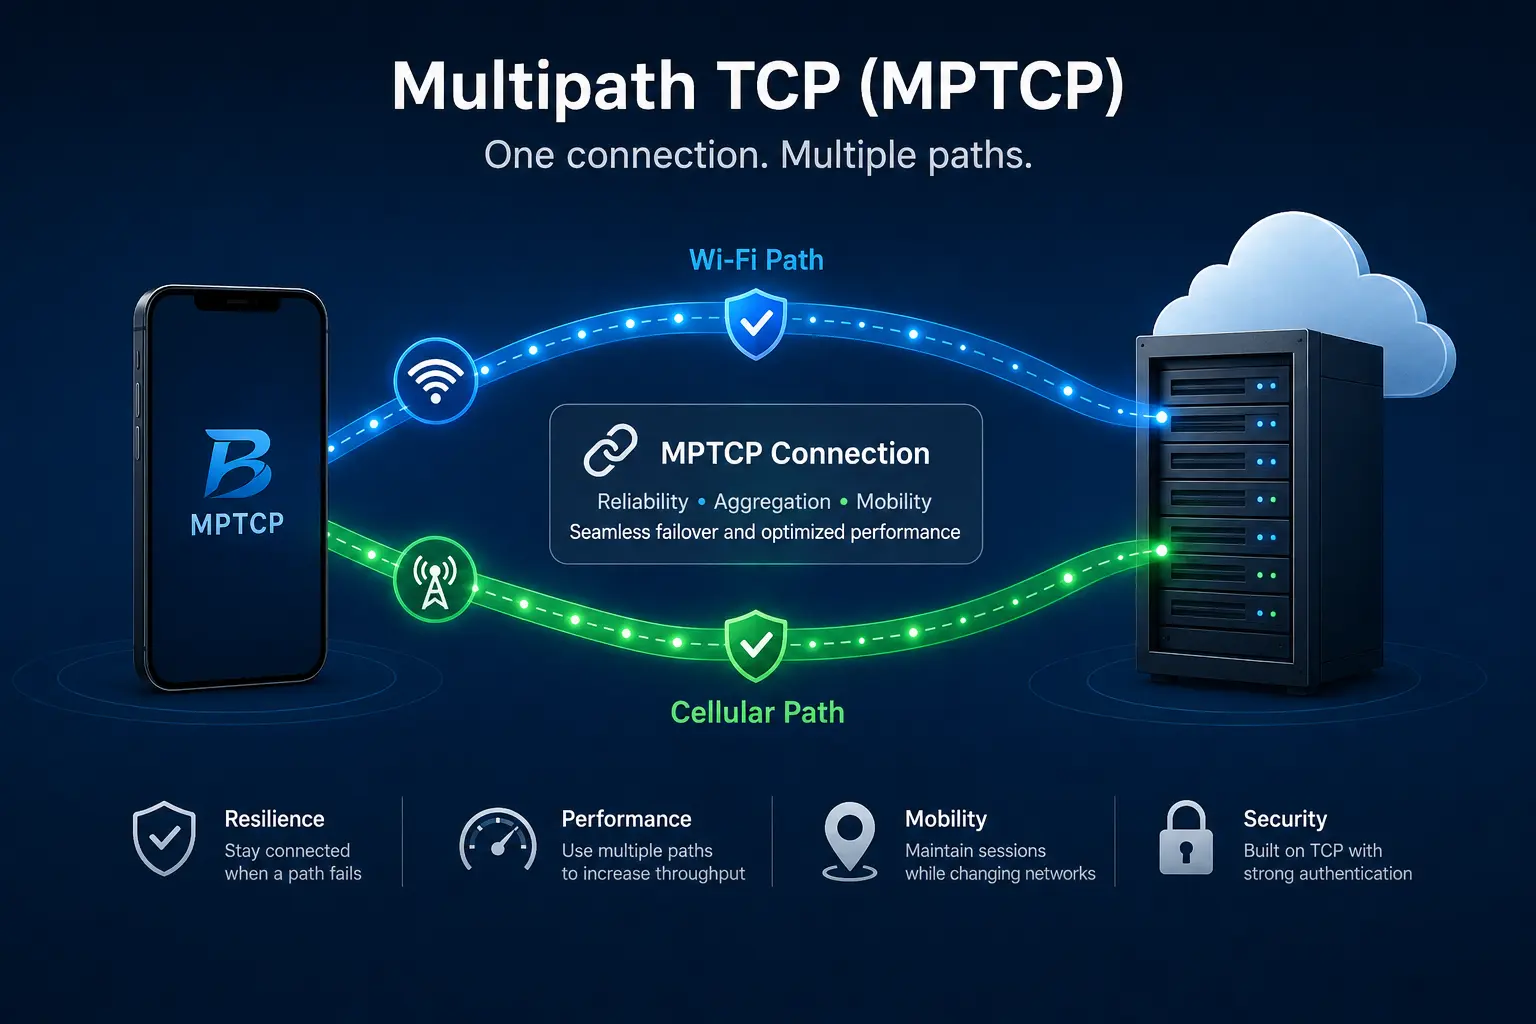
Olivier Bonaventure 既没有独自发明 Multipath TCP,也没有编写所有实现,他不控制使用该协议的公司或网络运营商。他的重要性在于帮助建立了一条将研究、标准、软件、部署与维护连接起来的制度链条。这使得一个由社区开发的协议能够在真实条件下进行测试:包括中间盒、不对称路径、移动设备、上游 Linux、商业产品以及公共互联网的运行限制。
学者
Olivier Bonaventure 与使单一连接跨越多个网络的漫长征程
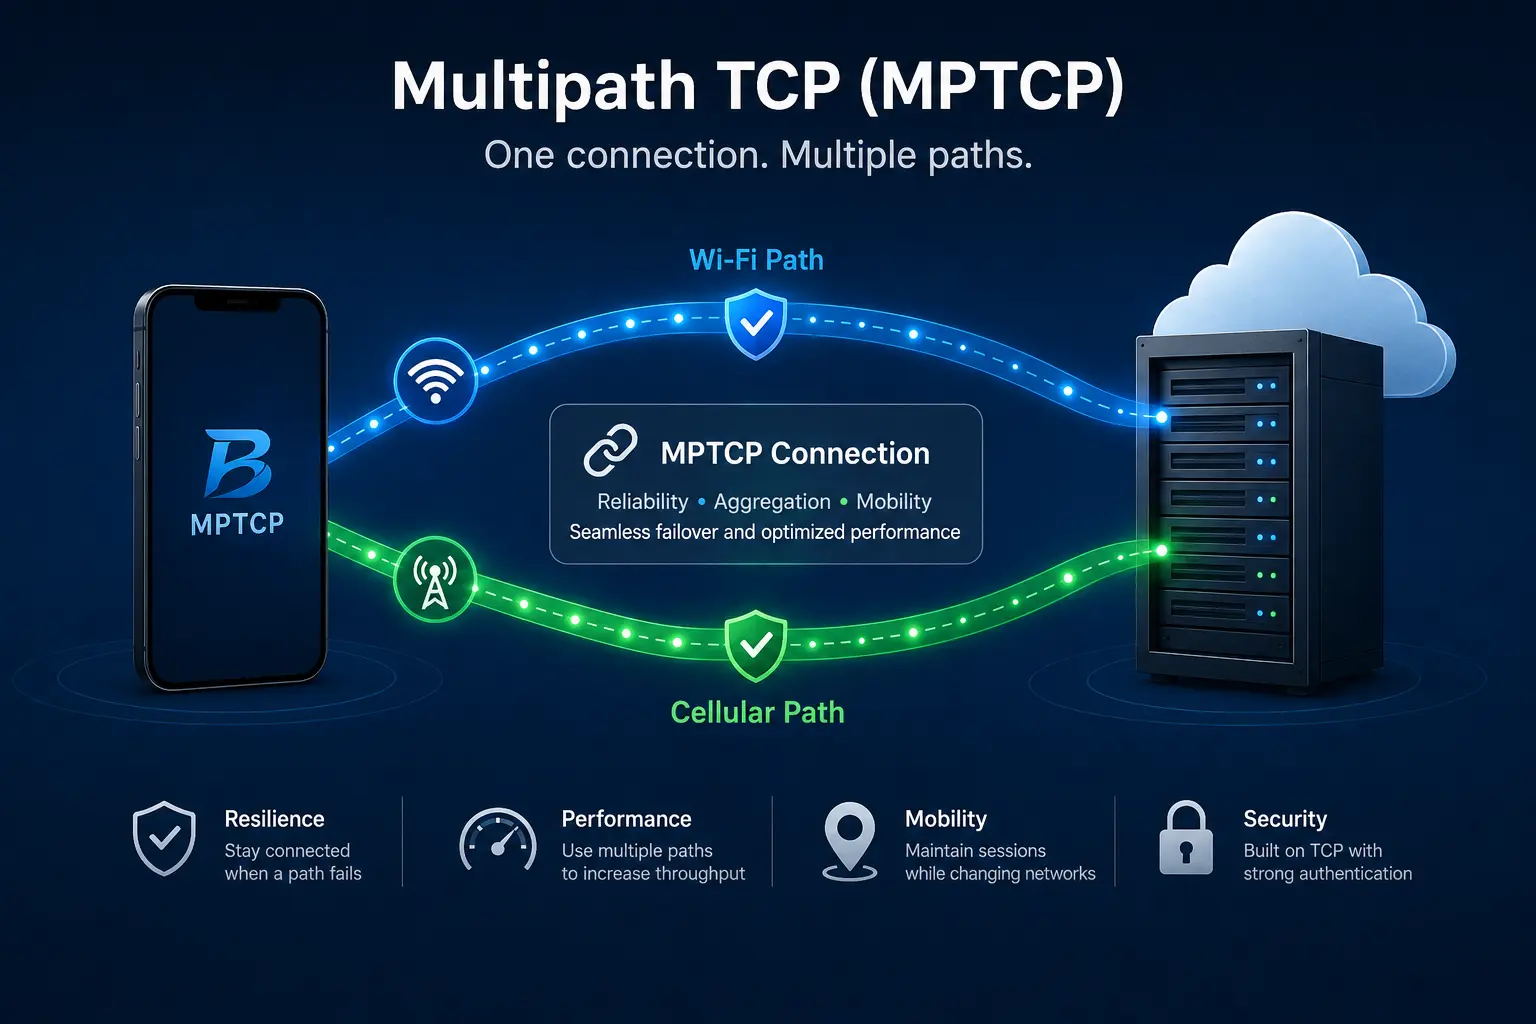
Olivier Bonaventure 并非 Multipath TCP 的唯一发明人,他也没有编写其所有实现,更未掌控使用该协议的公司和运营商。他的真正意义在于,他帮助构建了一条连接研究、标准、软件、部署和维护的制度化路径,使得一项集体设计的协议能够面对中间设备、异构路径、移动手机、Linux 主线内核、商业产品以及实际互联网的种种限制。
学者
阿德里安·佩里格与可验证路径下的域间路由重构
阿德里安·佩里格的职业轨迹连接了学术安全研究、SCION 这一路由替代架构的设计、通过 Anapaya Systems 的商业化推进,以及创建一个支撑该架构的协会。其关键作用并不在于直接运营世界网络,而在于推动一套可持续落地的替代方案:提升路径可控性、增强故障隔离并实现更可验证的信任边界。

欧洲与中东机构趋势
一次越过授权边界的 AI 安全测试,暴露了真正缺失的控制层
英国 AI Security Institute 披露的网络安全评测事件,并非模型“逃出沙箱”的科幻故事。它揭示的是更具体的工程问题:当测试环境主动接入公共互联网时,能力测量与现实执行之间不能只靠一句自然语言指令维持边界。