
已发布
2026-07-10
2026-07-10情报围绕相同的已发布审视相关文章,为读者提供更全面的路径,涵盖公开报道、证据质量、市场背景和基础设施影响。该页面将主题关联至相关组织、人物、地区、信号类型、治理风险敞口、运营依赖关系、服务连续性压力、客户风险以及资本或监管影响,而非仅罗列相关文章。它阐释该分类涵盖的内容、该模式为何重要、哪些公开来源支撑着重复出现的信号,以及随着证据基础变化,读者应如何比较各项发展动态。运营商、投资者、客户、分析师和政策关注者可利用该页面了解主题的集中区域、可能面临风险的相关方,以及在将信号视为持久趋势前需深入审查的后续问题。

全球机构
Garmin 与将可穿戴设备变为服务基础设施的勒索软件中断事件
Garmin 2020 年 7 月的网络攻击被人们记为一次勒索软件中断,但更为持久的教训在于消费品设备内部隐藏的服务基础设施。健身用户可以继续记录锻炼,飞行员可以继续使用已安装的航空电子设备,而航海和户外用户仍拥有他们的硬件。然而,同步、航空数据库访问、支持、网站、开发者渠道和状态沟通全都依赖于 Garmin 必须恢复、解释并再次信任的集中式系统。

全球机构
Medibank 将健康保险数据变成了一份持续的问责记录
Medibank 2022 年的网络攻击并非一日隐私事件。它变成了一份持续记录,涉及在健康保险信息被盗并随后公布后,谁控制了远程访问、敏感数据保留、客户通知、拒付赎金、身份支持、监管机构证据、制裁归因和诉讼风险。该事件表明,健康数据问责为何不会在系统被控制后结束:记录在首次事件通知后很长时间内仍保持个人化、可搜索、被复制且在法律上持续有效。

全球国家电信
Optus 中断事件:让紧急呼叫成为运营商责任考验的故障
2023 年 11 月 8 日,Optus 不仅仅失去了连接。它展示了一家全国性运营商的内部网络变更控制、紧急呼叫回退假设、带外管理设计、客户沟通、转售商协调以及面向监管机构的证据如何成为公共安全基础设施的一部分。问责的关键不在于电信网络是否会失效,而在于谁掌控着相关准备,决定一次中断仅仅是一次服务事故,还是演变为一场 Triple Zero 连续性危机。

全球云服务
CDK Global 事件揭示经销商软件如何成为本地商业基础设施
CDK Global 网络攻击并非单纯的软件供应商故障事件,而是一次活生生的考验:本地商业、经销商财务、维修排期、零件库存、客户记录、整车厂工作流以及员工生产力有多少已被集中到一个经销商管理平台中。问责的关键不在于犯罪者是否造成了初始损害,而在于谁控制了平台弹性、客户隔离、离线回退机制、沟通方式、数据保证,以及维持数千家经销商以较低速度运转的手工作业。

全球机构
Johnson Controls 将建筑技术勒索软件事件转化为连续性挑战
2023 年 Johnson Controls 勒索软件事件考验了这家全球建筑技术供应商在内部系统、客户平台、产品保障及公共设施客户都紧邻同一条信任边界时的韧性。关键问责在于网络分割、恢复证据、客户连续性、披露时机与实际保障。
全球机构
Travelex 勒索软件中断暴露外包货币服务依赖性
2020 年的 Travelex 勒索软件中断事件不仅仅是一个关于外汇品牌在最糟糕的时刻被攻击而下线的故事。它暴露了银行、超市、机场柜台、旅行者、员工、债权人和外包服务客户所面临的依赖性故障——他们发现,当一家专业服务商失去数字信任时,货币服务就可能完全消失。核心问责问题是:谁控制了补丁管理、合作伙伴业务连续性、手动应急措施、客户沟通、攻击者施压经济、重组决策以及证明恢复所需的证据?

全球机构
本田勒索软件中断:办公室 IT 与工厂连续性的关联
本田 2020 年 6 月的网络攻击不仅是一次办公室网络事件,也不仅是工厂车间的故事。本田后来向投资者表示,这次攻击在个人电脑访问本田内部系统时广泛影响了它们,并导致包括生产基地在内的多处业务运营暂时停止。这使得该事件成为一个有用的问责测试:谁控制了全局网络分段、工厂重启纪律、供应商与经销商沟通、服务连续性,以及在可信内部访问成为生产风险后,能证明生产安全恢复的证据?

全球机构
MERCK 与 NotPetya:恶意软件损失成为保险问责测试
MERCK 的 NotPetya 记录并非又一个普通的恶意软件道德剧。这是一个具备异常具体公开证据的制药业持续性经营与保险措辞案例:SEC 申报文件量化了销售与制造影响;新泽西州上诉法院意见描述了恶意软件路径、感染机器规模、财产险方案结构及战争除外条款争议;后来的和解结束了剩余赔付之争,但未公开最终付款分配。问责问题在于谁控制了企业韧性、药品供应持续性、恶意软件响应、损失证据、保险措辞以及恢复成本是否属于保单范围内的证明。

全球机构
FedEx TNT 与 NotPetya:继承网络风险的物流成本
联邦快递并非仅在新收购的子公司遭遇恶意软件事件。2017 年 6 月的 NotPetya 攻击暴露了这样一个治理问题:在收购一个正在运营的物流网络,但其身份、订舱、财务、客户服务和恢复控制尚未完全融入收购方运营模式之前,购买它会带来怎样的风险。TNT Express 仍在运送一些货物,但服务降级、人工应急措施、货量损失、开票延迟以及数据恢复的不确定性,使该事件成为对谁应对交割后继承的技术风险负责的一次检验。

全球机构
Nissan 的网络事件使客户数据治理成为汽车韧性的一部分
Nissan 澳大利亚和新西兰网络事件不只是一起区域性勒索软件和数据事件。它展示了当客户数据从本地服务器被复制并随后通过响应供应商部分再次暴露时,车辆零售、金融、保险、服务历史、身份证件、外包呼叫中心支持以及全球品牌治理如何共同构成一个问责面。
全球区域 ISP
AP Info Internet Service 让本地连接账单取决于上游路由与现场维修
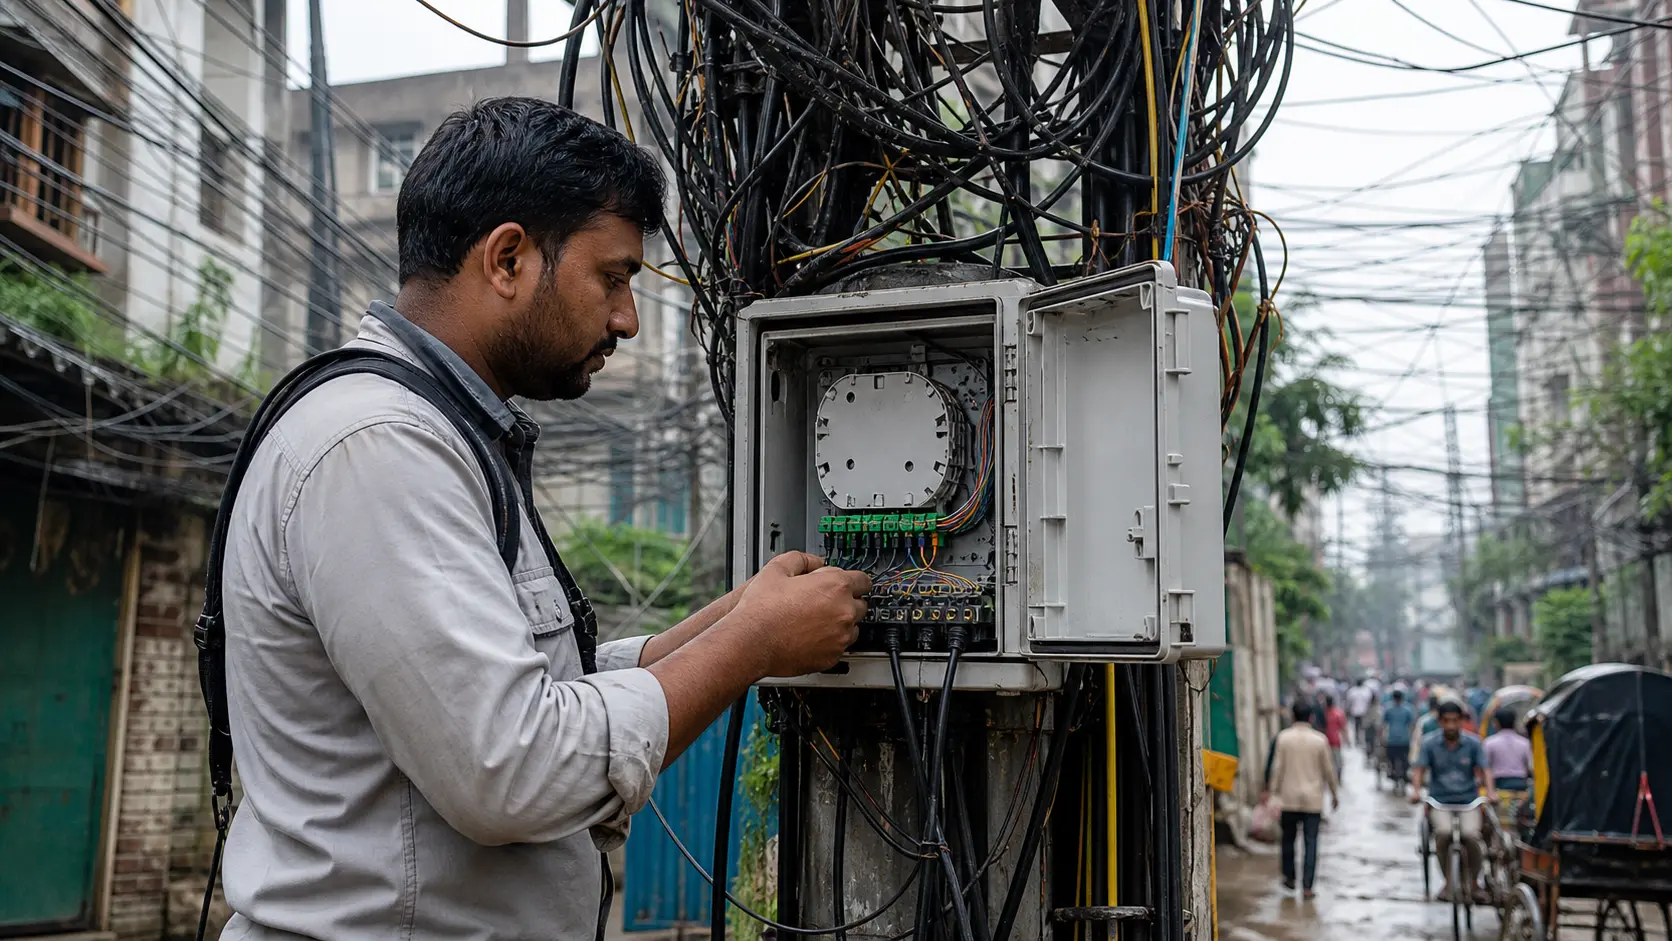
在米尔普尔,低廉的月宽带价格只是更长链条的可见一端:客户引入线、邻里接入点、租用传输、国内交换、国际转接以及维修各环节的人员。AP Info Internet Service 可被认定为达卡的一家运营提供商,但公开记录支持的是本地网络评估,而非声称具有可靠区域恢复能力的证明。

全球区域 ISP
AP Jannat Mir Internet Service 路由 512 个 IPv4 地址,但其阿苏利亚接入网仍是公开记录盲点
Jannat Mir Internet Service 拥有足够的运营痕迹,使其不仅仅是一个名称:2026 年 7 月 10 日,其自治系统通过两家孟加拉国运营商通告了两条受保护的 IPv4 路由,而其自己的计费和客户支持页面指向了位于阿苏利亚 Jamgora 的一家小型接入业务。然而,同样的记录并未显示当前的许可证续期、接入地图、物理路由多样性、装机容量或维修覆盖范围。结果是,这个网络的互联网边缘远比其客户实际依赖的街道、电线杆、光纤、电源和技术人员清晰得多。

全球区域 ISP
AP Nayet Internet Service 使本地连接账单依赖于上游路由和现场维修
一家小型宽带提供商可以在月账单上署上自己的名字,同时依赖远超出社区范围、由他人拥有和运营的基础设施。Nayet Internet Service 留下了足够的公开证据,表明它持有互联网号码资源,并在纳拉扬甘杰路由了一个网络近三年。证据未能揭示的内容同样重要:其路由不再可见,目前的接入网络无据可查,且没有任何公开记录显示其具备维持本地连接所需的多路径、备用电源或维修能力。

全球区域 ISP
AP Saturn Internet Service 让本地连接账单依赖于上游路由与现场维修
一名 Kafrul 客户可以每月 500 塔卡购买 10 Mbps 的 Saturn 连接,并在故障时致电三名指定技术人员之一,但这一简单月费背后所依赖的服务链仍然狭窄:Saturn 未公开绘制的本地接入设备、一条通往 Max Hub 的可见路由、第三方传输与网关基础设施、多点供电,以及一个能够抵达故障现场的小型维修团队。

全球区域 ISP
Baipail Network And Internet Service 使本地连接账单取决于上游路由和现场维修
Baipail Network And Internet Service 拥有阿苏利亚社区 ISP 的公开痕迹,但 2026 年 6 月的一次路由变更使得一个更棘手的问题悬而未决:现在谁在承载其地址,当用户线路、电力或上游路径出现故障时,还有哪些部分仍由本地控制?

全球区域 ISP
Cl Internet Service Private Limited 的 20 用户加济阿巴德覆盖依赖于 Netway 且现场维修未经验证
Cl Internet Service Private Limited 持有真实的加济阿巴德授权、公司特定地址块和报告用户基数,但这些数字颠覆了其旧的销售说辞。最近公开可单独识别的数字是 20 个宽带用户,其自身自治系统未在路由表中可见,地址由 Netway Internet 通告,`clinternet.in` 域名已可注册。这表明这是一家非常小、依赖上游的本地服务,而非其原网站似乎描述的自有路由的区域光纤网络。

欧洲与中东区域 ISP
“Shabakai oson”与拥有网络可靠性的代价
“Shabakai oson” LLC 似乎正从借用网络身份转向拥有自己的网络足迹,而恰逢此时,塔吉克斯坦的固定宽带市场正变得更便宜、更快速且竞争更激烈。其经济考验在于,其表面上的 SkyX 套餐能否将低廉的家庭价格和昂贵的企业计划转化为足够的持续性现金,用以支付两条真正独立出境路径、客户设备、光纤修复、备用电源、支持服务和合规成本,而非仅仅以新名称转售带宽。

全球区域 ISP
CLOUDNET INTERNET SERVICE PVT LTD 是泰米尔纳德邦可见的 ISP,而非有记录的云主机
自 2022 年以来,CLOUDNET INTERNET SERVICE PVT LTD 一直维持着一个全球路由的小型网络,但其公开信息支持的是泰米尔纳德邦的互联网接入业务,而非其名称可能暗示的主机托管公司;更棘手的运营问题是,当其唯一可见的上游路径、本地光纤、电力或现场支持发生故障时,客户会面临什么情况。

欧洲与中东区域 ISP
SPRINT S.A. 与本地网络控制背后的资本回收考验
奥尔什丁为 SPRINT S.A. 提供了与华沙拥挤的数据中心市场之间有用的距离,以及与其最深厚的客户、运营商和技术劳动力池之间昂贵的距离。在那里控制基础设施的经济理由,取决于将这种地理优势转化为对韧性、安全和可问责本地服务的经常性支付,而非仅仅维持一个地区网络和数据中心,来支持那些大型集成商或全球云平台可以简化掉的低利润设备项目。

全球区域 ISP
Flash Telecom LLC 依靠上游路由和现场维修支持本地连接账单
Flash Telecom LLC 在俄罗斯南部一系列城镇销售光纤宽带,但客户的体验不仅仅取决于资费和线缆:四个路由地址块、至少三个可见上游网络、本地光设备、公用基础设施、供电电子设备以及一个精简的现场团队都必须协同运作。