
已发布
2026-07-10
2026-07-10情报围绕相同的已发布审视相关文章,为读者提供更全面的路径,涵盖公开报道、证据质量、市场背景和基础设施影响。该页面将主题关联至相关组织、人物、地区、信号类型、治理风险敞口、运营依赖关系、服务连续性压力、客户风险以及资本或监管影响,而非仅罗列相关文章。它阐释该分类涵盖的内容、该模式为何重要、哪些公开来源支撑着重复出现的信号,以及随着证据基础变化,读者应如何比较各项发展动态。运营商、投资者、客户、分析师和政策关注者可利用该页面了解主题的集中区域、可能面临风险的相关方,以及在将信号视为持久趋势前需深入审查的后续问题。

全球云服务
SolarWinds Orion:构建系统入侵将信任更新变为公共风险
Orion 入侵事件并未要求政府客户忽略警告或从未知发布方安装软件。它利用 SolarWinds 自身的构建和签名路径,将普通维护变成了间谍渠道。因此,持久性的问责问题不在于一个老练的国家行为体是否行为恶意,而在于当软件生产商控制工厂、客户提供特权部署环境、公共机构依赖两者却无法检查决定性信任边界时,责任应如何划分。
全球云服务
Kaseya VSA 与管理服务内部的责任差距
2021 年 7 月的 Kaseya VSA 勒索软件事件表明,普通小企业可能承受着数个合同之外的软件供应商和托管服务提供商的安全与连续性决策,却几乎没有管理该风险所需的可见性或影响力。

全球云服务
3CX 与七天预警:签名桌面更新成为攻击路径时的责任归属
2023 年 3CX 桌面应用遭入侵事件表明,有效签名可认证危险发布,端点遥测能快于供应商的事件处理流程,而接收不便安全报告的经济因素决定了客户暴露时间的长短。

全球国家电信
T-Mobile US:将客户数据转化为身份治理考验的泄露记录
T-Mobile 2021 年至 2023 年的泄露记录常被简化为一系列庞大数字。更具洞察力的分析则追踪权限本身:看似对电信设备合法的连接、在实验室环境中起作用的密码、被 SIM 卡交换和钓鱼击破的员工身份、紧急事件后仍可访问的远程销售应用程序,以及权限设置导致大规模记录暴露的 API。这些事件并未造成有记录的网络中断,但却揭示了围绕国家运营商客户数据的身份层本身就是一项连续性控制。

全球国家电信
沉默全国网络的路由变更:Rogers 与保持连续性的责任
Rogers Communications 2022 年 7 月的中断始于一次核心网络变更,其影响远超电话和互联网服务。紧急呼叫失败,公共警报未送达部分用户,市政运营受到影响。

全球国家电信
Telstra 全国性中断使网络时间成为公共问责问题
2026 年 7 月 8 日,Telstra 移动网络失去可靠时间,损害远超手机范围:紧急呼叫失败,区域列车停运,支付终端断连,公共机构不得不追踪可能仍需帮助的呼叫者。恢复很重要,但问责从状态页面结束之处开始,需要证据证明共享依赖、紧急回退以及以往故障的教训已在澳大利亚人实际依赖的条件下经过检验。

全球云服务
一项策略,每个区域:Google Cloud 与全球控制平面的责任
Google Cloud 2025 年 6 月的服务中断始于一个格式错误的配额策略,而非数据中心故障,但它却在数秒内跨越了区域边界,导致客户用于了解事件的系统瘫痪,并将恢复流量推入另一轮过载。该事件揭示了一种棘手的云风险:区域基础设施虽然可以在物理上实现冗余,但仍共享一个控制平面、一个变更通道和一条通往故障的路径。
全球数据中心
OVHcloud 火灾揭示数据本地化不等于灾难隔离
2021 年 3 月,OVHcloud 斯特拉斯堡数据中心火灾将一起物理事件转化为永久数据丢失和全欧服务冲击。其持久问责教训并非云客户应仅购买“备份”,而是提供商和客户必须识别每项地区、冗余和恢复声明背后的真实故障域,并证明可用副本及其恢复手段能够经受同一建筑、站点、账户和运营商危机的考验。

全球云服务
Twilio 员工钓鱼事件背后的客户数据倍增器
Twilio 的 2022 年数据泄露始于让虚假登录页面看起来像普通工作的消息,但其意义远不止偷窃的员工凭证。云通信提供商将客户支持访问、电话号码验证、身份验证服务和下游用户数据集中在这些身份背后。该事件展示了提供商的内部权限如何变成客户风险,为何廉价且可再生的滥用基础设施可以耗尽较慢的报告渠道,以及公司在用更强的控制替换可钓鱼控制后,问责制需要什么。

全球机构
全球航运失去数字记忆的那一天:Maersk、NotPetya 与运营问责
2017 年 6 月 27 日,NotPetya 并未控制 Maersk 的船舶,而是做了更值得深思的事:它抹去了对一个全球航运网络而言至关重要的共享数字上下文的访问能力,这一上下文用来接受订舱、识别货物、开启码头闸口、协调设备并告知客户下一步动态。Maersk 的非凡重建努力防止了一场企业灾难演变为更长时间的物流危机,但这起事件仍是对共同模式故障、恢复身份、手动连续性以及当一家系统重要性运营商丧失运营记忆时转嫁给公共机构和中小企业成本的一次问责研究。

欧洲与中东区域 ISP
Camelot-A 的网络独立性尚未证明其价值
拥有足够的网络能力以避免沦为纯粹的转售商,看似是对不可靠供应商的一份保险。然而,保险只有在避免的损失超过保费时才能创造价值:对于 Yarche!杂货连锁店背后的 Camelot-A 而言,证据显示这是一家大型零售企业,其自治系统覆盖范围小且目前处于不活跃状态,加上劳动力和商品成本攀升,以及没有披露可吸收独立费用的电信收入。
欧洲与中东区域 ISP
DIGITAIN LLC 与本地网络控制背后的资本回收考验
亚美尼亚为 DIGITAIN LLC 提供了一个有用的软件成本基础,但也带来了麻烦的连接性问题:一个内陆的小型本土市场可以出口代码,但每一项服务等级承诺最终都依赖于该国境外的路线、设施和供应商。因此,DIGITAIN 自身的互联网资源只有在保护比运行成本更有价值的博彩收入时才有意义。公开记录支持选择性控制的理由,特别是在亚美尼亚监管将博彩许可证与指定的服务器位置挂钩的情况下。它尚不支持更强烈的说法,即一个小型的自治系统覆盖就能创建一个独立的网络业务或持久的商业护城河。
欧洲与中东区域 ISP
EDGEAM LLC 与云规模以下的利润风险
EDGEAM LLC 面临一个简单的管理问题:它必须对能够从大型供应商处购买计算、连接和保护服务的客户保持有用,同时又不具备大型供应商的购买力、利用率或资产负债表。其亚美尼亚注册、RIPE 成员资格和活跃网络为其提供了合法的运营地位。但这些本身并不能解释为什么客户应支付给 EDGEAM 而不是从其他地方购买基础容量。

欧洲与中东区域 ISP
ElCat Ltd. 与将网络独立性转化为有偿可靠性的成本
拥有网络的吸引力很简单:不再将最大利润留给上游运营商,在一定程度上控制质量,并让客户为自身无法构建的冗余付费。然而,对于"ElCat" Ltd. 而言,这一吸引力如今与一个更深层的问题交织在一起。一个真正的国家骨干网络、国际互联以及庞大的路由覆盖范围确实可能支撑持续的收入,但这仅当价格能够覆盖进口容量、冗余路由、现场劳动力、电力、设备更新,以及成为吉尔吉斯斯坦国家支持的互联网国际流量看门人所需的政治成本时才可能实现。

欧洲与中东区域 ISP
Eneva 与本地网络控制的资本回收考验
Eneva 的经济激励机制简单而严酷:在大型运营商使本地所有权变得无关紧要之前,将地理上狭窄的接入网络转化为足够的经常性家庭收入,以支付每个楼宇连接、现场服务、上游链路和替换交换机的费用。该公司现在拥有自己的法人身份和互联网号码资源,但公开证据尚未证明这种控制能产生独立于其前运营商 OBIT 的足够回报。

欧洲与中东区域 ISP
Euro Crypt EOOD 与云规模以下的利润风险
Euro Crypt EOOD 保有相关性的理由在于:一个小型运营团队的地址持有者仍能将基础设施、连接性和技术支持整合为一项服务,让挑剔的本地客户愿意付费。更难的问题是,这种狭窄优势是否能产生持久价值,还是仅让这家保加利亚公司背负固定技术与合规成本,同时客户将每一组件与更廉价的云、光纤和咨询替代品进行比较。

欧洲与中东区域 ISP
EUROTELE-PLUS LLC:网络独立必须自负盈亏
拥有自主路由身份并选择多条互联网路径,可以防止电信公司沦为纯粹的转售商,但只有当客户为独立带来的可靠性支付超过公司在上游容量、交换端口、设备、电力和专业支持上的支出时,独立性才有价值。

欧洲与中东区域 ISP
Intelecom LLC 与本地网络控制的残酷算术
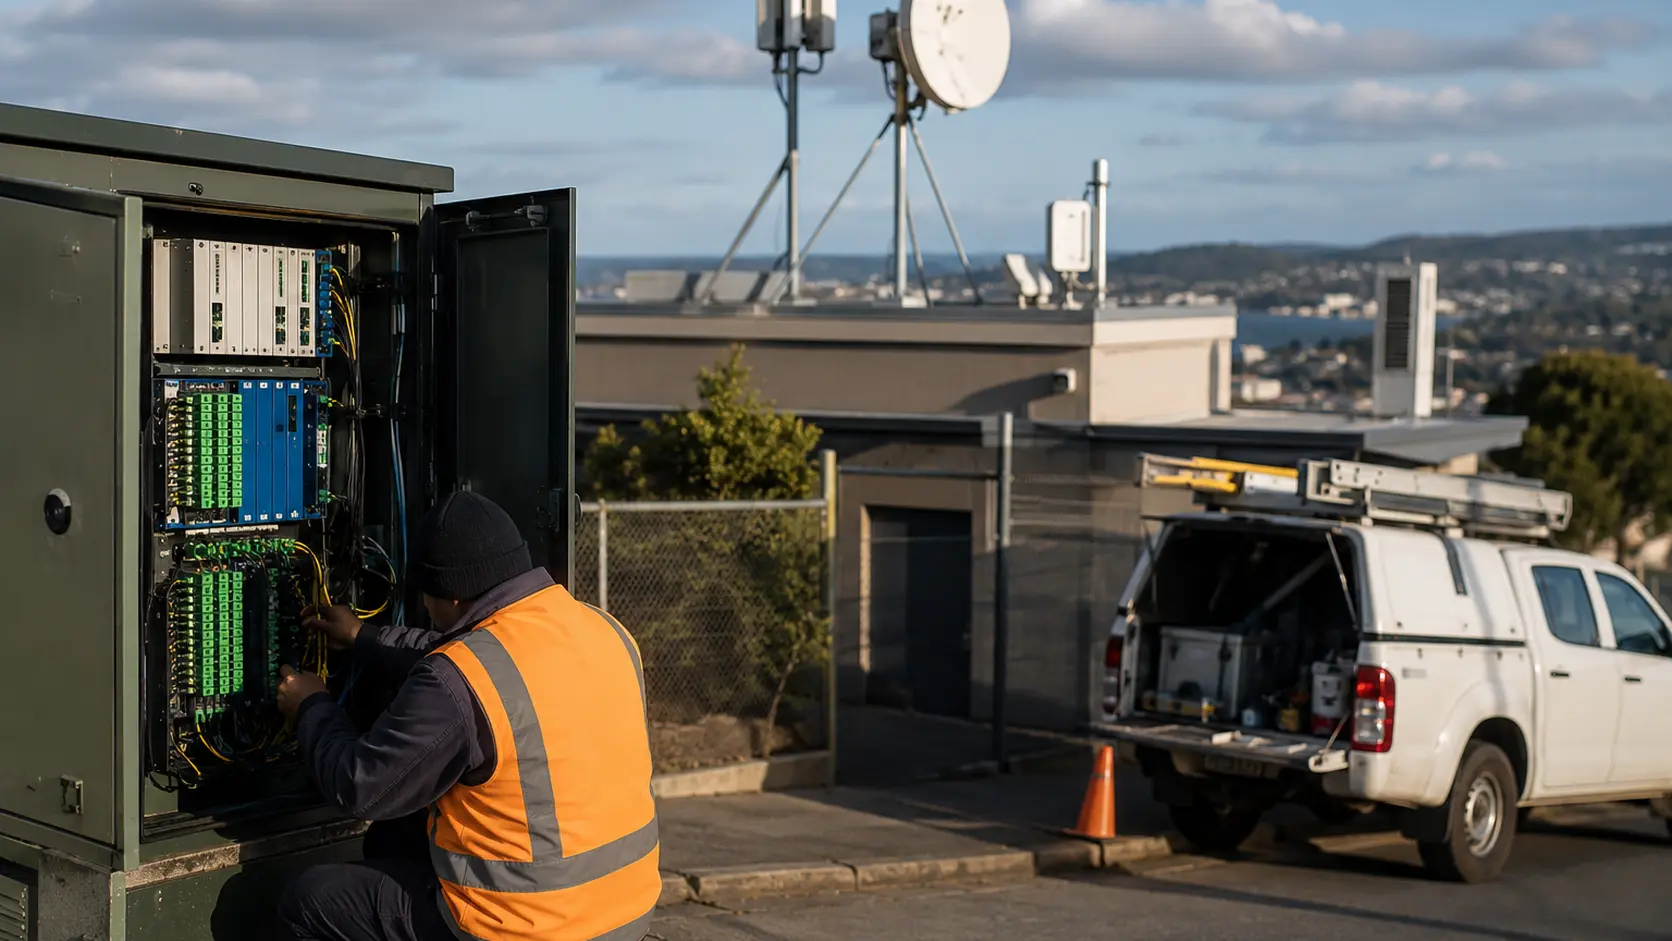
Intelecom 的经济主张并非指一家小型莫斯科运营商能在支出上超过国家运营商或在规模上超越云平台。其核心在于,对商业物业内部最后几米关键区域的掌控,能将一个中等规模的网络转化为一套可防御的经常性合同组合。问题在于,在房东、租户和上游运营商分走各自份额之后,这种掌控能否产生足够的现金来支付光纤、设备、合规和全天候服务的费用。
欧洲与中东区域 ISP
Intelekt Group 与云规模之下的利润率风险
Intelekt Group 拥有资产、本地布局和互联网号码治理能力,足以在乌克兰西部保持相关性,但相关性并不等同于定价能力:2025 年营收持平、净利润率仅为 3.21%、零售价格表与邻近竞争对手看齐、以及新增的复杂合同结构,都表明公司必须将本地密度和韧性转化为可证明的客户价值,其资源持有地位才能在基础设施价格接受者的水平之上产生回报。

欧洲与中东区域 ISP
IST TELEKOM 与网络独立的代价
控制网络的经济理由很简单:不再为产品的每个关键层向其他运营商付费,将更多客户月费保留在公司内部,并让可靠性成为公司可以工程实现而非仅仅承诺的东西。对于乌兹别克斯坦的 IST TELEKOM 而言,更难的问题是这种控制是否足够深远。该公司拥有许可证、光纤、互联网号码资源、企业和家庭品牌、可见的路由角色以及盈利的控股股东。但它也有一条公开观察到的国际上游、仍待替换的遗留接入设施,以及鲜有浪漫空间的零售价格。独立性可以支撑利润,但只有在建设、配备人员并保持冗余的成本已支付之后。