
影响
Critical
在 影响 维度下,Critical 影响情报呈现预期影响程度、运营风险或决策相关性相当的文章。读者可以通过该页面区分常规市场动态与影响更大的治理、基础设施、安全和投资信号,这些信号可能影响规划、采购、政策或客户风险。页面将影响等级与公开证据、相关组织、区域背景、运营依赖、服务连续性、竞争态势、投资时机、合规情况以及客户风险联系起来,帮助读者判断哪些动态值得深入关注、哪些相关方承受的风险最大,以及某个信号可能如何影响运营或市场规划。
北美机构
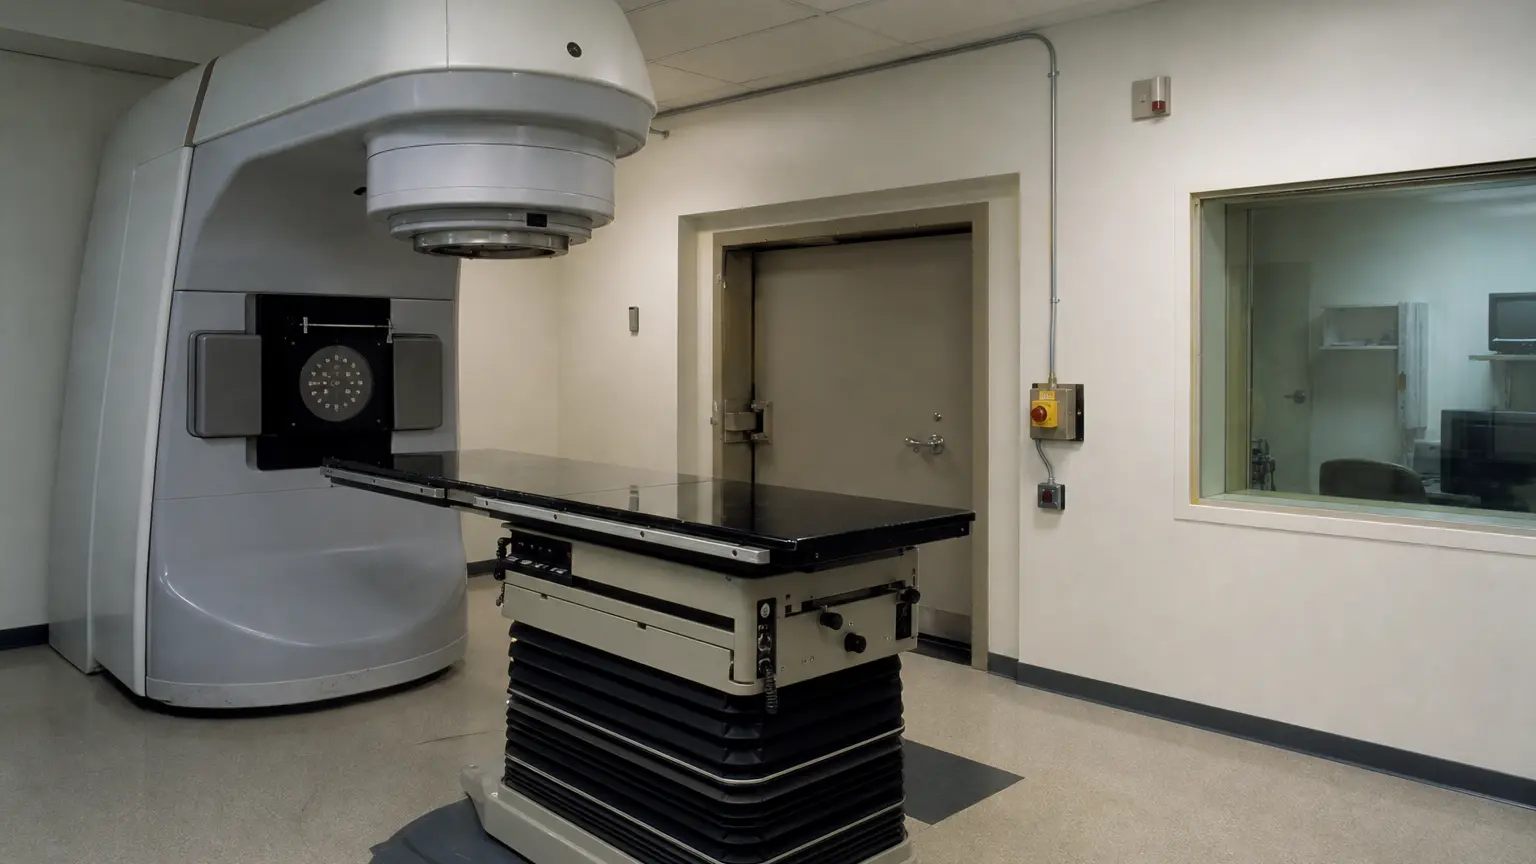
AECL Therac-25 将依赖软件的联锁变成医疗器械安全问责的考验
Therac-25 辐射过量事故常被简化为两个编程缺陷的警示故事。但公开记录支持更严峻的结论。三起充分理解的事故中,对时序敏感的软件路径是直接触发因素,但灾难性照射之所以可能,是因为加拿大原子能有限公司将基本保护从独立硬件转移到了一个软件控制系统中,而该系统的危害分析、界面、测试、事件学习和纠正行动流程不足以应对失败的后果。因此,问责从代码延伸到架构,从警告延伸到上报,从宣布修复延伸到证明即使存在另一个缺陷也能阻止伤害的证据。
北美机构
弗林特水危机使腐蚀控制成为公共供水问责的考验
弗林特水危机并非老旧管道或单一实验室错误的不可避免结果。一个州控制的城市更换了水源,未经准备的水厂在没有腐蚀控制的情况下供水,而有权阻止暴露的机构在居民和技术证据警告时未采取行动。后来的水质结果、管道更换、民事和解以及联邦紧急命令的结束证明了实质性修复。它们也表明了为何公共供水问责需要的不仅仅是系统范围的合规百分位数:它需要控制记录、家庭级保护、可信的健康追踪以及居民在伤害成为危机前挑战官方保证的证据。

案例档案
Grenfell Tower 使易燃覆层成为建筑安全问责考验
Grenfell Tower 火灾是一个问责案例,因为一场小型住宅火灾通过一个由众多组织组装、经由碎片化监管结构批准并安装在几乎没有控制权的居民房屋周边的外墙系统,演变成整栋建筑的灾难。公开调查未发现单一行为能解释 72 人死亡的原因。调查发现了一条漫长的链条:政府不作为、误导性的产品证据、不称职的专业工作、薄弱的建筑控制、差劲的房东治理、被忽视的居民担忧,以及一个对隔间失效毫无准备的应急系统。因此,核心问题不仅仅是提供了易燃覆层。而是在于每个安全关键决策由谁实际控制,他们拥有或应该获取哪些证据,以及后续的改革与补救是否现在能够得以证明而不仅仅是宣称。

全球机构
布鲁马迪纽尾矿坝稳定性声明:独立保证问责的考验
B1 大坝并非因为缺少签名而溃坝。它的溃坝是在长期边际稳定性、不完整的风险沟通和有偿保证被压缩成声明之后发生的,这些声明在淡水河谷、监管机构和市场中的传播范围超过了其背后的不确定性。因此,持久的问责问题不在于工程师是否签署了表格,而在于在 2019 年 1 月 25 日之前,运营链条之外是否有任何机构拥有证据、权力和独立性来将怀疑转化为排水、关闭、搬迁或疏散。
全球云服务
SolarWinds 让检测延迟成为供应链问责性的缺失边缘
SolarWinds 的记录通常被记住为一次签名更新被攻破,但其更深刻的问责教训是时间性的:一个受信任的软件工厂被篡改,客户被暴露,公众只在第三方受害者发现后才得知风险,而后续修复必须证明下一次恶意构建路径能被更早检测到。

全球国家电信
Rogers 将运营商控制面脆弱性变为公共服务问责问题
Rogers 2022 年 7 月的中断始于运营商路由变更,但其问责记录属于所有发现电话、借记支付、紧急呼叫、市政运营、运输协调、批发服务和小商户连续性可能共享同一个运营商控制面的人。

全球云服务
Kaseya 使托管服务检测延迟成为下游责任问题
Kaseya VSA 勒索软件事件表明,托管服务控制平面中的检测延迟并不局限于供应商或提供商层面。当管理众多客户的产品成为交付路径时,小型企业和公共实体可能会从上游多个环节的组织继承通知时机、关闭指南和证据空白。

全球云服务
马士基展示 NotPetya 如何将收入连续性转化为运营控制问题
NotPetya 无需劫持船舶即可损害马士基的业务。通过使身份验证、订舱、码头、货物信息和客户渠道不可靠,破坏性恶意软件将收入连续性变成了一个运营控制问题:在数字控制平面重建期间,谁能保持航运网络接收、移动、放行和解释货物?

全球机构
NHS WannaCry 使旧软件成为公共服务的共模依赖
WannaCry 被铭记为勒索软件,但 NHS 的问责教训更为广泛:旧操作系统、不均衡的补丁部署、地方信托机构的差异以及不明确的所有权,将一个已知的软件弱点转化为一个共享的公共服务依赖,可能导致多个地方同时取消护理服务。
全球云服务
Dyn 事件:DNS 依赖成为营收连续性的问责问题
2016 年 10 月针对 Dyn 的攻击表明,企业即使保持服务器运行,DNS 解析在上游失败时仍会失去公众可达性;问责问题在于谁对提供商集中度、DDoS 防护、故障转移设计、客户通知以及营收连续性不依赖于单一被攻击的域名服务提供商拥有实际控制权。

全球机构
CISA 将 Log4Shell 修复变成了证明问题,而非补丁口号
Log4Shell 不仅仅是一个紧急漏洞。它是一次公开测试,检验政府、供应商、云提供商、软件供应商和客户能否证明一个深度嵌入的组件已被发现、修复、缓解、监控并通过依赖漂移防止其回归。
全球云服务
CrowdStrike 使端点内容更新成为共因模式依赖测试
2024 年 7 月的 Falcon 事件将安全更新转变为全球连续性事件,表明了当验证、分阶段发布、操作系统恢复和客户沟通跟不上依赖关系时,受信任的端点控制如何变成同步故障路径。

全球机构
爱尔兰 HSE 将勒索软件恢复转化为可验证修复责任测试
2021 年对爱尔兰 Health Service Executive 的勒索软件攻击表明,在国家公共卫生中断后,恢复医疗 IT 只是第一步责任。更难的责任测试是证明在分段、备份、身份、监控、治理、临床停机程序和恢复演练方面发生了什么变化。

全球机构
ICRC 让人道主义数据保护成为安全与问责问题
ICRC 遭受的网络攻击表明,人道主义数据并非普通客户数据。当失踪人员、离散家庭、被拘留者、移民以及接受人道主义保护者的信息被泄露时,问责问题就变成了安全问题:谁控制了数据最小化、托管安全、合作伙伴访问、检测、披露、家庭联系服务的连续性,以及证明弱势群体没有被独自承担风险的证据?

全球机构
Fujitsu 使 Horizon 缺陷披露成为供应商诚信问责的考验
Fujitsu 在 Horizon 丑闻中的角色表明,即使另一机构拥有起诉决定权,供应商也能塑造公共伤害。问责的问题在于,在技术不确定性成为人类责任之前,缺陷日志、远程访问记录、专家证据、支持知识和合同升级是否以足够的诚信被披露。

全球机构
NHS WannaCry 事件:本地补丁治理成为医疗取消问责的考验
WannaCry 并没有在 2017 年 5 月将 NHS 的网络风险变成患者安全问题;它揭示了问题早已存在。这次爆发将本地补丁决策、未受支持系统的例外、国家预警、诊断设备限制和取消护理记录纳入了一条问责链。公众关心的不仅是端点能否被清理,而是补丁治理是否在患者失去预约、手术和信心之前被作为护理连续性控制来管理。

全球机构
爱尔兰 HSE 将勒索软件恢复报告作为临床连续性问责的考验
2021 年爱尔兰 HSE 勒索软件攻击使恢复报告成为医疗服务交付的一部分。公众不仅需要听到服务器正在恢复。患者、临床医生、医院、公共机构和纳税人需要知道哪些服务是安全的,哪些手动流程正在承载护理,哪些系统首先恢复,以及国家恢复故事是否匹配临床风险而非技术便利。

全球云服务
Microsoft Storm-0558 使日志保留和令牌证明成为云问责测试
Microsoft Storm-0558 是一个风险与问责案例,因为问责问题在于云客户无法独立重建提供商端的令牌故障,除非提供商保留、公开并解释所需的日志作为证据。公开记录对于政府机构、企业租户、安全团队、外交官、审计师和云采购商至关重要,他们需要证据表明即使根控制权在提供商内部,也能检测和界定令牌泄露的范围。

全球机构
UnitedHealth 使 Change Healthcare 索赔流程成为医疗财务问责测试
UnitedHealth 是一个风险和问责案例,因为问责问题在于,当小型诊所和药房无法将已提供的护理转换为及时付款时,清算机构的中断可能演变为医疗财务危机。公共记录对患者、药房、医生诊所、医院、支付者、监管机构、纳税人以及健康技术买家都很重要,他们需要证据表明恢复和支持与依赖程度相匹配。
全球云服务
CrowdStrike 使检测速度和披露排序成为端点责任的一部分
Falcon 中断通常被记住为一次导致 Windows 主机崩溃的缺陷内容发布。更尖锐的责任问题在于,在发布后的几分钟和几小时内,世界能看到什么:CrowdStrike 检测到崩溃模式的速度有多快,何时理解了共同原因,如何排序客户指令,以及端点安全提供商能否证明特权云到内核控制平面会在恢复变为手动之前表面化危害。