
主要领域
Risk and Accountability
在 主要领域 分类下,Risk and Accountability 按主要领域组织行业情报,帮助读者聚焦互联网基础设施、治理、连接市场或数字资本等方向。页面汇集了相关文章、公开证据、机构、公司、人物、区域关联、运营依赖和市场环境,这些内容可能分散在多个分类页面中。页面解释了该领域、可能的行为主体类型、市场或治理背景,以及读者比较信号时应使用的参考来源。运营商、分析师和治理领域的读者可以观察同一领域如何在事件、档案、市场变化、公开来源证据、区域依赖和更长周期的基础设施决策中随时间显现。

北美机构
三哩岛使控制室仪表成为核运营问责的试金石
三哩岛 2 号机组事故始于设备故障,但在一个持续将物理证据转化为误导或不可用信息的运行系统中演变为严重事件。一个卸压阀保持开启,而控制室指示灯却显示已关闭。稳压器看似满水,而反应堆容器正在失去可用冷却剂。超过 100 个报警信号缺乏有意义的优先级排序,关键指示器不在视线范围内或超量程,培训让操作员更习惯于保护稳压器水位,而非诊断不熟悉的小破口失水事故。本次重构将控制室视为问责边界:一个设备设计、运行经验、培训、管理、应急规划和监管监督必须融合为可靠控制的地方。它们并未做到。分析首先建立时间线,然后分离物理原因、操作行为、机构责任及法律裁决。
亚太地区机构
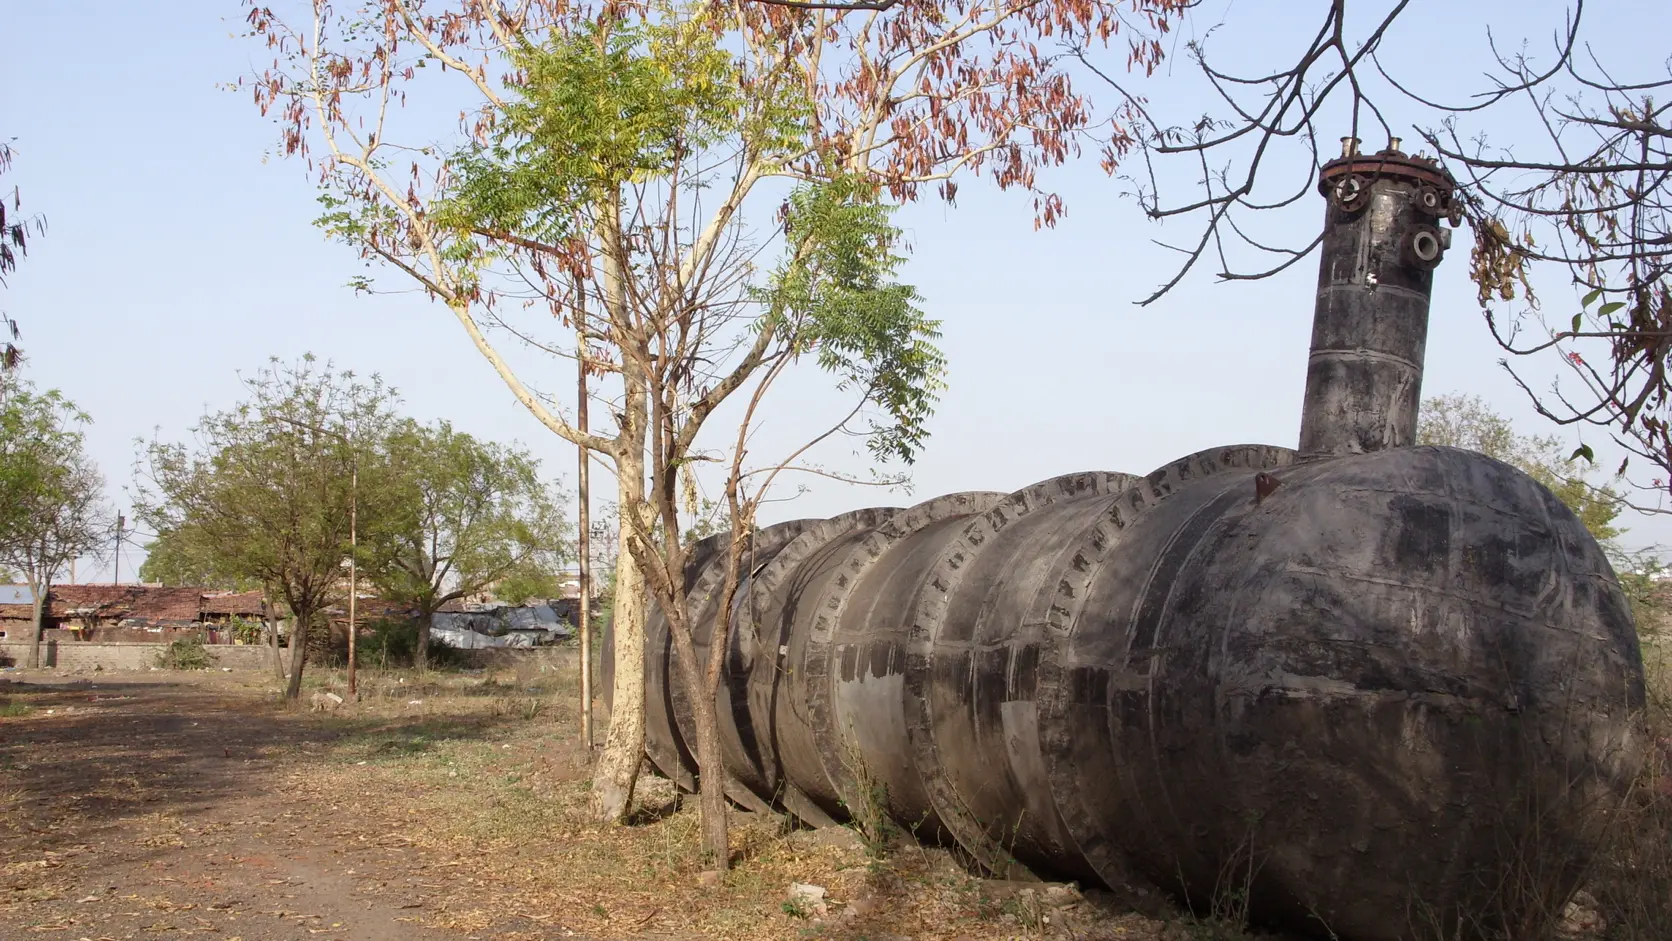
博帕尔将异氰酸甲酯围堵变为工艺安全问责的考验
博帕尔的物理触发因素是水进入异氰酸甲酯储罐,但公共灾难源于对库存、维护、安全防护、警报、医疗证据和长期修复的更广泛失控。在分配责任之前重建该链条表明,工艺安全取决于实际运行条件下保持可用的屏障,而不仅仅是设计文件中的屏障。
欧洲与中东机构
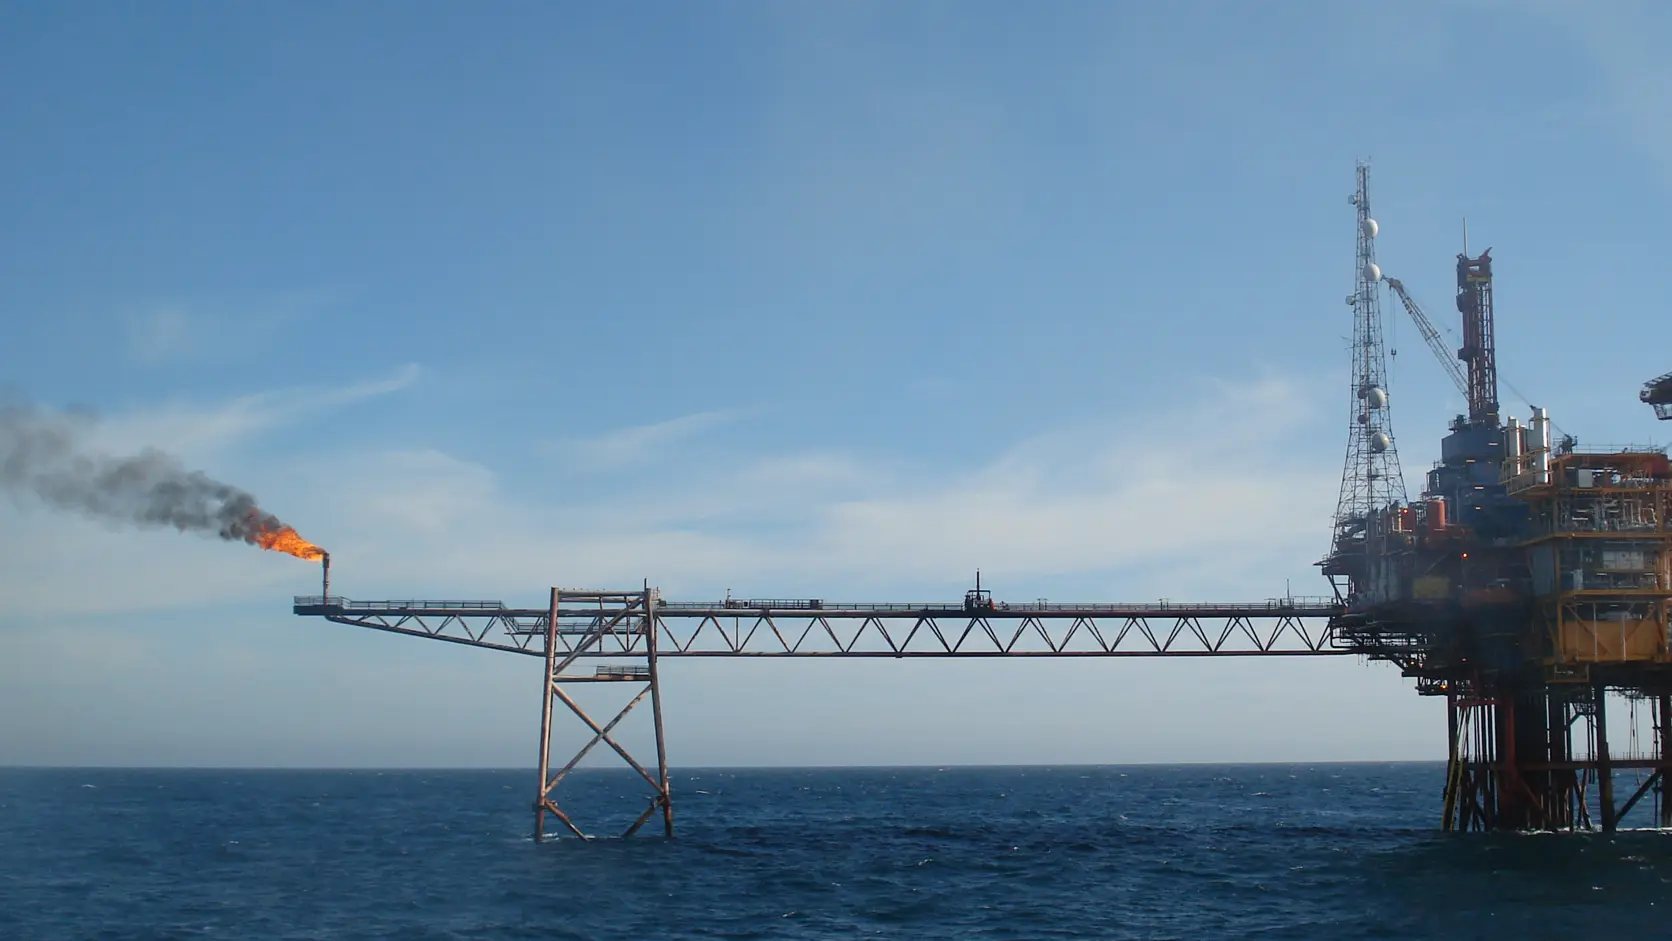
Piper Alpha 使作业许可交接成为海上安全问责考验
Piper Alpha 并非因一张表格遗失而毁灭。这场灾难揭示了当维护状态、交接信息、生产权限、消防保护、管道依赖和应急指挥不再作为一个受控系统运作时,会发生什么。因此,问责问题不在于谁经手了最后一张纸,而在于谁能了解装置的真实状况、停止危险作业或重新启动、中断相连的生产、保护逃生通道,并在生命依赖这些控制措施之前证明它们的有效性。

欧洲与中东机构
国王十字火灾使自动扶梯维护与应急响应成为公交安全问责的检验标准
1987 年国王十字地铁火灾起初只是木质自动扶梯下的一次可幸存的小火,却在约 20 分钟内演变为大规模伤亡灾难。公共调查并未发现单一不可解释的故障,而是发现了相互关联的控制失效:可燃且污染严重的自动扶梯机械、薄弱的事故教训学习机制、缺失的自动检测、延迟的事故升级、未经演练的疏散系统,以及缺乏统一指挥框架的应急服务。本分析在归责前重构了事件时序,将德斯蒙德·芬内尔爵士的安全调查结论与法律裁决剥离,并检验了后续工程、监管和管理改革是否建立了更安全控制的持久证据。

欧洲与中东机构
自由企业先驱号:船首门状态成为渡轮运营问责试金石
“自由企业先驱号”并非因渡轮运营方缺乏指定关闭船首门的人员而倾覆。它倾覆是因为,在早先警告之后,敞门离港仍是可能的;因为驾驶台既无肯定关闭报告,也无直接指示;因为泽布吕赫的操作模式将首倾、快速加速和对快速周转的压力结合在一起。灾难夺去 193 人的生命。其问责记录从车辆甲板的职责,延伸到正式法院对公司管理层的认定;从失败的公司过失杀人起诉,延伸到使船门状态和安全管理可独立验证的规则。
全球机构
Heartbleed 将共享密码学维护变成了一次系统性依赖问责测试
Heartbleed 是一个广泛共享的加密库中的一个微小的边界检查错误,但其问责影响远超一个函数或一个项目。该缺陷可在未认证的情况下暴露进程内存,而可靠的历史利用证据稀缺,修复也需要比安装补丁包更多的步骤。本分析重建代码、披露和恢复时间线,然后评估维护者、发行商、产品厂商、运营商、证书颁发机构、政府和机构用户之间的控制所有权。

北美机构
纳斯达克 Facebook IPO 失败让订单匹配成为市场基础设施的问责考验
2012 年 5 月 Facebook 的市场首秀之所以失败,并非因为交易所完全停止撮合订单。真正原因在于:一个特殊用途的交叉盘进入了订单取消驱动的计算循环;运营人员在尚未明确其将使用何种状态之前,就启动了修改后的软件;而下游系统随后在连续交易继续进行的同时,扣留了交易确认并困住了订单。本文通过法证分析,在 SEC 命令、交易所记录、赔偿规则及法庭程序所限范围内,重建了控制链,并分别评估了技术、运营、监管及补救问责。

北美机构
Robinhood 2020 年 3 月的服务中断使变更管理成为零售交易问责的试金石
Robinhood 在市场剧烈波动期间的崩溃并非无差别的停摆。3 月 2–3 日的故障源于系统过载和级联失效;3 月 9 日的中断则源于一个未经测试的协议变更加上编码错误。一个持久的问责问题是:一家受监管的经纪商,在发生过多次前期故障并收到监管警告的情况下,为何仍缺乏与自身规模相称的监督、容量控制、连续性沟通渠道和客户支持。

亚太地区机构
东京证券交易所使硬件故障切换成为市场连续性问责考验
2020 年 10 月 1 日,东京证券交易所并非仅仅因为一张内存卡故障而损失了整整一个交易日。这张卡在一个冗余共享磁盘设备内发生故障;配置的备用设备未能接管;市场数据和市场控制功能均依赖该设备;并且交易所没有一套经过演练的全行业方法来协调已接受的订单,并在网络异常切断后公平重启。因此,这次事件考验的远不止硬件可靠性。它考验的是:当名义上的冗余未能按预期工作时,一家交易所、其母公司、其主要技术供应商以及相连的市场参与者能否证明其连续性。

欧洲与中东机构
英国航空将数据中心电力恢复作为乘客连续性问责试金石
英国航空 2017 年 5 月的中断始于其主数据中心的电力故障,并演变为一场为期三天的考验:航空公司能否恢复值机、航班放行、行李、客户沟通和改签背后的数字运营架构。公开记录确认了大致事件及其后果,但未确认完整的电气顺序及每个人员和供应商的身份与行为。本分析首先重建 5 月 27 日至 29 日的时间线,保持该证据边界,然后将基础设施原因与航空公司在通知、关怀、改签和赔偿方面的独立责任区分开来。
全球云服务
GitLab 让备份恢复证明成为开发者平台的责任考验
GitLab 是一个风险和责任案例,因为 2017 年 GitLab.com 数据库事件展示了托管开发者平台如何将备份证据、恢复演练、管理员访问、副本分离和客户沟通纳入产品信任边界。问题不仅在于生产数据被意外删除,还在于客户是否能在删除前、恢复过程中以及 GitLab 更改程序后看到恢复路径实际有效的证明。

全球云服务
Codecov 的 Bash 上传器妥协案:CI 秘密暴露的问责考验
Codecov 是一个风险与问责案例,因为 2021 年的 Bash 上传器妥协事件展示了开发者遥测工具如何成为客户 CI 环境中的凭证收集点。问题不仅仅在于脚本被修改,而在于谁控制了上传器的完整性、分发检查、客户 CI 秘密暴露、检测时机、客户通知、凭证轮换指导以及管道信任边界修复的证据。

全球云服务
CircleCI 让客户秘密轮换成为云 CI 问责测试
CircleCI 2023 年 1 月的安全事件成为云 CI 问责案例,因为该平台不仅仅存储构建元数据。它持有客户环境变量、项目密钥、OAuth 令牌、API 令牌、SSH 密钥和运行器秘密,这些可以连接客户代码与第三方生产系统。因此,公开问题不再仅仅是 CircleCI 能否清理自身环境,而是 CI 提供商在自身信任边界失效后,能否让客户秘密轮换变得可见、完整且可验证。

全球云服务
Retool 将 MFA 支持工作流变成社会工程问责测试
Retool 2023 年的社会工程事件成为了一个企业自动化问责案例,因为故障路径并未止于一名被钓鱼的员工。Retool 表示,攻击者结合了短信钓鱼、语音电话、虚假身份门户、一次性密码、云同步验证器密钥、VPN 访问和内部支持 Retool 实例,接管了 27 个云客户账户。公开的问责问题是:支持工作流、身份恢复路径和内部管理工具是否能够覆盖企业客户认为已经购买的 MFA 保证?

全球云服务
OneLogin 将 AWS 密钥泄露变成身份提供商的问责测试
OneLogin 是一个风险与问责案例,因为 2017 年 5 月的 AWS 密钥事件展示了云身份提供商如何将一次基础设施凭证暴露变成客户范围信任链重置问题。公开记录对企业客户、员工、SaaS 管理员、下游应用所有者、安全团队、审计师和监管机构至关重要,他们需要证据证明身份提供商的爆炸半径在提供商警告客户轮换凭证、令牌和证书后能够得到界定、修复和验证。

全球机构
British Library 将勒索软件恢复变成文化公共服务连续性考验
British Library 是一个风险与问责案例,因为 2023 年 10 月的勒索软件攻击表明,文化机构现在运营关键的数字公共服务,其连续性必须根据对馆藏访问、研究工作流程、公共沟通、数据管理和弹性重建的证据来评判,而不仅仅是服务器恢复。公共记录对需要证明恢复改善了公共服务连续性的研究人员、读者、员工、出版商、公共资助者、文化合作伙伴、数据主体和数字保存团队至关重要。

北美机构
亚特兰大市将 SamSam 恢复作为市政服务问责测试
亚特兰大市是一个风险与问责案例,因为 2018 年 3 月的 SamSam 勒索软件事件表明,地方政府的科技债务如何转化为公共服务延迟、紧急采购、居民负担和纳税人成本。

北美机构
巴尔的摩将勒索软件恢复变成了一场公民成本转移问责考验
Baltimore City 是一个风险与问责案例,因为 2019 年的勒索软件事件显示了市政网络危害如何通过延迟的公民交易、紧急修复和纳税人资助的恢复来支付,即使原始入侵路径仍仅部分可见于公开记录。该案例对居民、购房者、企业、市政职员、纳税人、法院、保险公司和民选官员至关重要,因为他们需要证据表明恢复后的系统不太可能重复同样的公共服务失败。

全球云服务
VFEmail 让备份独立性成为电子邮件服务问责测试
VFEmail 是一个风险与问责案例,因为其 2019 年的破坏性攻击表明,当邮箱数据、备份独立性、恢复证据和客户沟通都处于一个服务商的操作边界内时,一个小型托管电子邮件提供商可能成为用户、小企业、发件人、收件人和管理员的连续性基础设施。

北美机构
Knight Capital 将部署回滚转变为一次市场控制问责测试
Knight Capital Group 是一个风险与问责案例,因为 2012 年 8 月的交易事件表明,当发布管理、休眠代码移除、交易前风险限制、实时监督和紧急停止权限不足以应对自动化交易速度时,软件部署失败可能转变为市场控制失败。公开记录对投资者、交易对手、交易所、监管机构、工程师、风险管理人员和交易客户至关重要,他们需要证据表明自动化市场系统可以在发布缺陷变成生存损失之前被停止。