
主要领域
互联网基础设施
在 主要领域 分类下,互联网基础设施 按主要领域组织行业情报,帮助读者聚焦互联网基础设施、治理、连接市场或数字资本等方向。页面汇集了相关文章、公开证据、机构、公司、人物、区域关联、运营依赖和市场环境,这些内容可能分散在多个分类页面中。页面解释了该领域、可能的行为主体类型、市场或治理背景,以及读者比较信号时应使用的参考来源。运营商、分析师和治理领域的读者可以观察同一领域如何在事件、档案、市场变化、公开来源证据、区域依赖和更长周期的基础设施决策中随时间显现。
亚太地区数据中心趋势
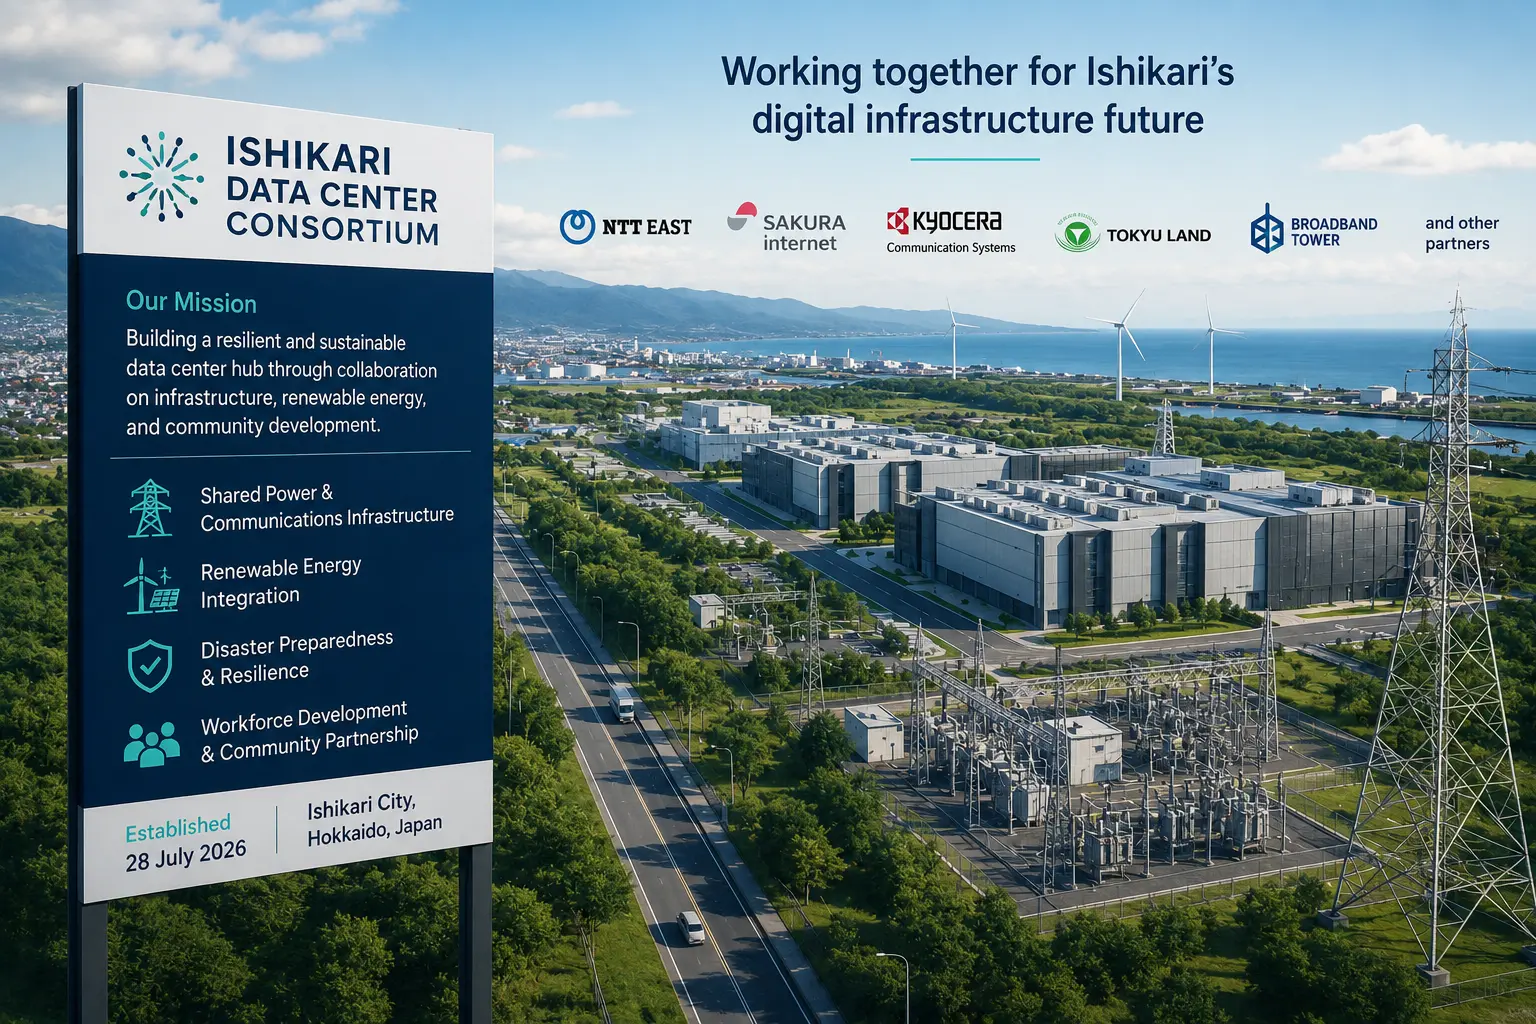
石狩市与 11 家公司成立数据中心联盟
这个新成立的联盟将协调石狩不断壮大的数据中心集群的电力、通信、灾难规划和劳动力发展。
欧洲与中东数据中心趋势
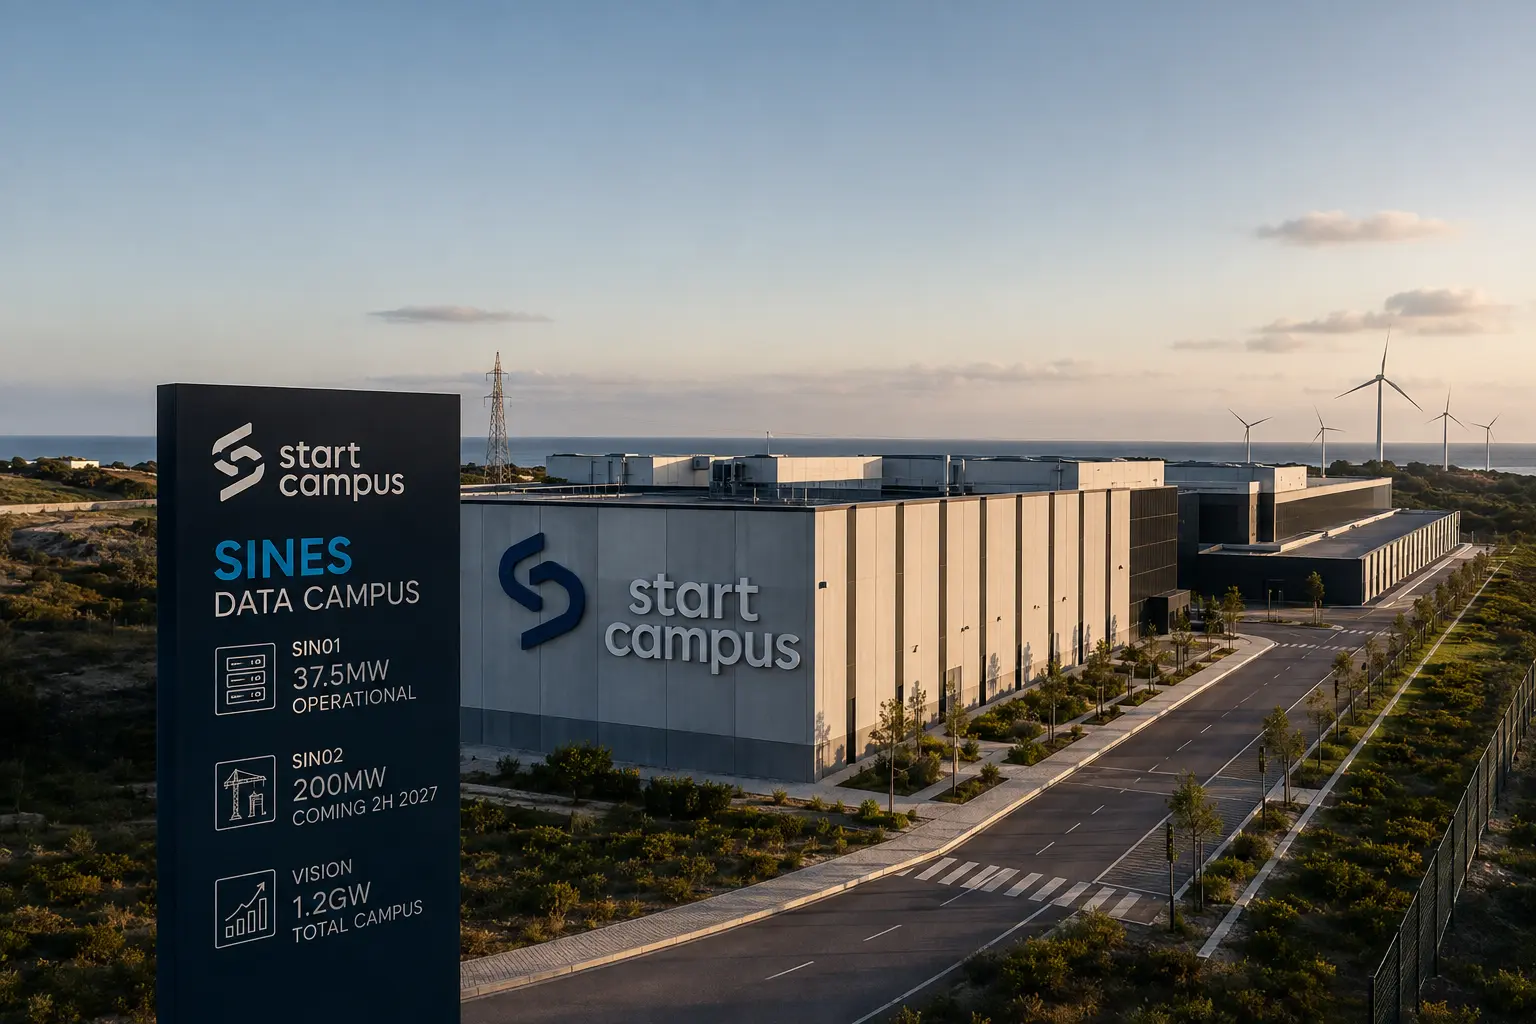
Start Campus 计划 2027 年启用 200MW SIN02 数据中心
Start Campus 计划于 2027 年开放其 200MW 的 SIN02 数据中心,同时 Nscale 计划部署超过 66,000 个 Rubin GPU 供微软使用。
北美国家电信趋势
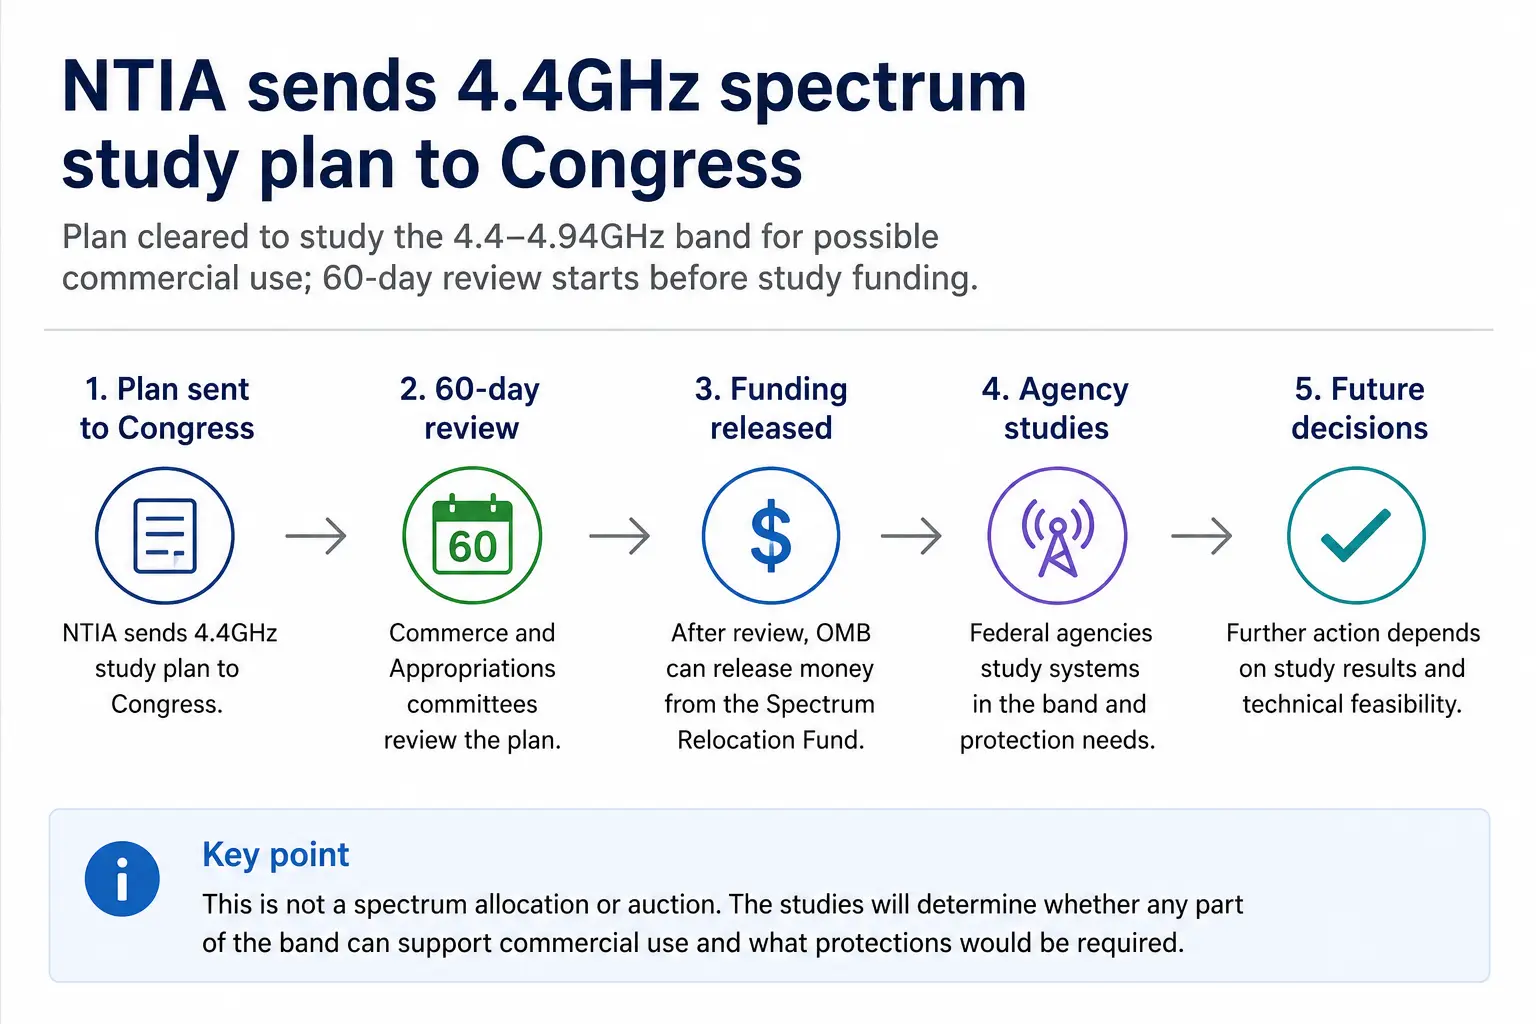
NTIA 向国会提交 4.4GHz 频谱研究计划
NTIA 已向国会提交 4.4GHz 研究计划,启动 60 天审查,之后各机构方可获得工程资金。
亚太地区数据中心
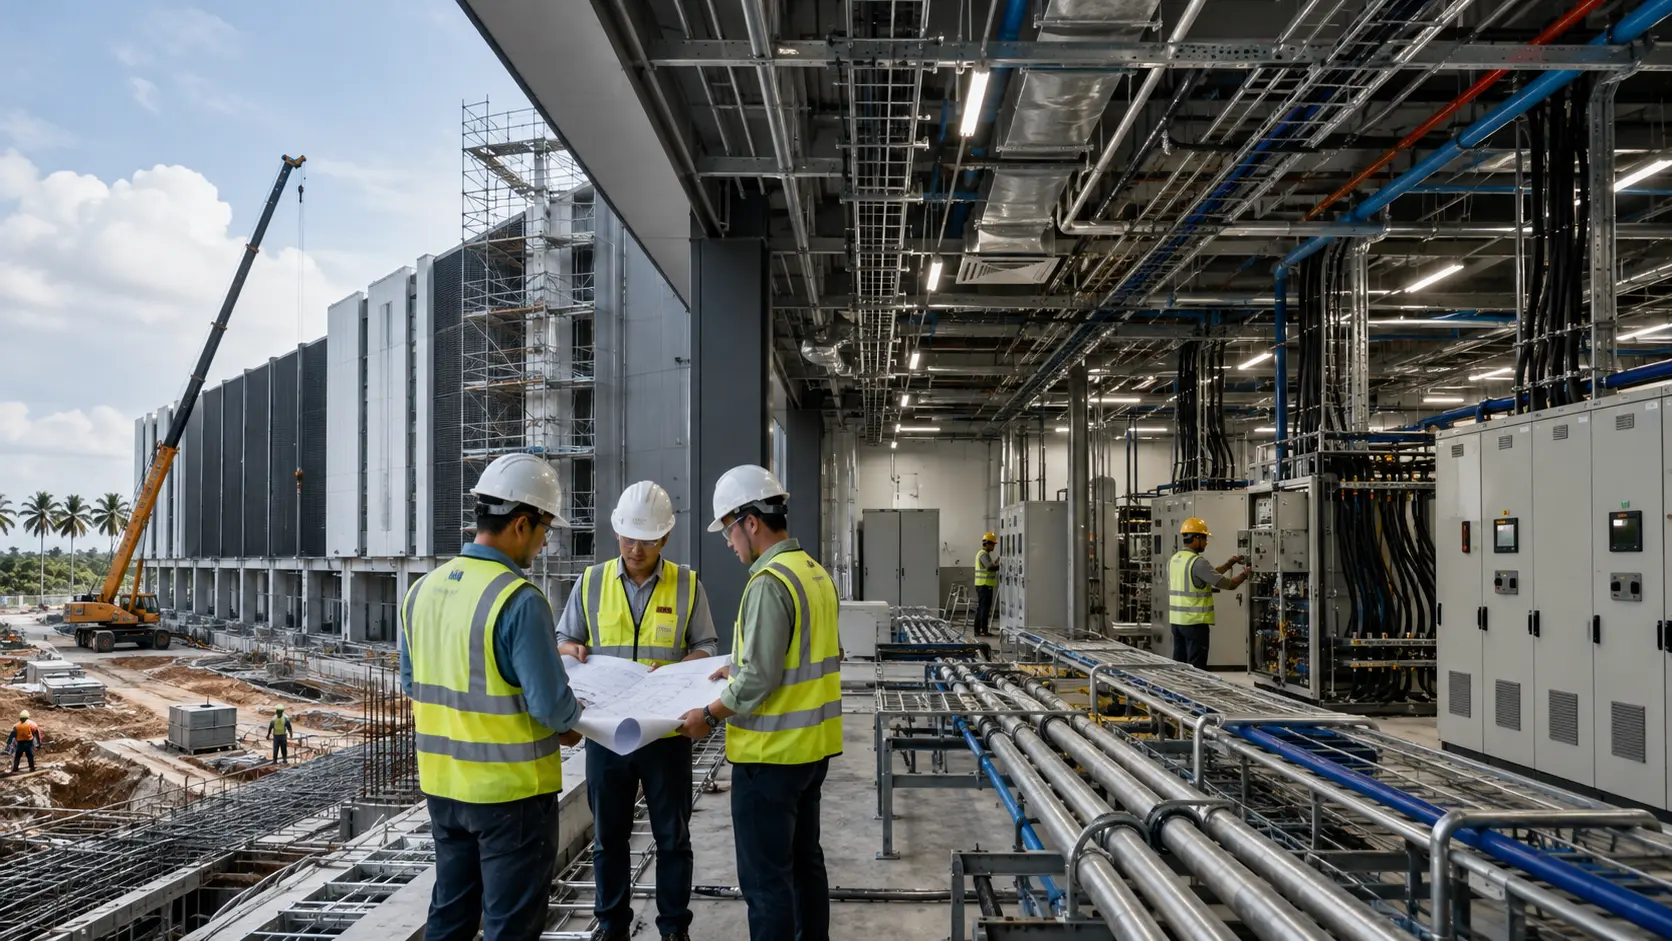
Sunway Construction 赢得 10.2 亿林吉特柔佛数据中心机电安装工程
Sunway Construction 将为一未透露名称的美国科技公司在柔佛的数据中心交付一项 10.2 亿林吉特的机电与管道安装工程。

北美数据中心趋势
数十人抗议 Meta 在阿尔伯塔省拟建的数据中心
Meta 在为其位于阿尔伯塔省的 1GW 数据中心取得关键许可后,出现了当地反对声音,关注焦点转向电网使用、水资源及项目监督。

亚太地区国家电信趋势
NTT DOCOMO 启动 ERICSSON RAN Compute 部署
NTT DOCOMO 正增加 ERICSSON 基带硬件以扩展集中式 RAN 容量,同时为 5G Advanced 服务做准备。

北美国家电信趋势
TELUS 削减股息 55%,数字部门价值流失
TELUS 保留更多现金用于债务削减,同时将资源集中于连接业务,并审查核心电信业务之外的资产。

欧洲与中东国家电信趋势
Sparkle、University of Genoa 推出海底电缆课程
Sparkle、University of Genoa 与 SubOptic Foundation 联合推出了一个专注于海底电缆基础设施的研究生课程。

领导者
Jan Kayser 与 LINX 路由服务器可观测性迁移背后的运维取舍
LINX 在 2020 年发布的一份联合署名工程记录,把 Jan Kayser 放在一场具体的可观测性迁移之中:团队没有从工具品牌出发,而是沿着维护能力、路由功能、实测内存需求、硬件形态和既有运维基础设施逐项作出取舍。

领导者
凯尔·斯宾塞与 UIXP 多站点扩张背后的路由服务器连续性决策
凯尔·斯宾塞与 UIXP 多站点扩张背后的路由服务器连续性决策 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。领导者情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
领导者
Chris Caputo 与 SeattleIX 严格 RPKI 过滤背后的路由服务器决策
Chris Caputo 留在 Seattle Internet Exchange 公开记录中的工作,说明路由安全如何进入日常运行:不同证据被赋予明确次序,过滤造成的可见变化被如实记录,而网络变更则围绕真实流量风险分阶段推进。

领导者
Kotikalapudi Sriram:AS_SET 退役与 BGPsec 的运行边界
Kotikalapudi Sriram 共同署名的三份标准文件跨越了十四年:先把少见而含义模糊的 AS 路径集合列为不应继续生成的做法,再定义可验证的 BGPsec 路径授权,最后把弃用要求推进为默认的发送与接收规则。它们共同说明,路由安全依赖的不只是密码学,也依赖清楚的路径顺序、准确的号码资源绑定、可见的协商状态,以及在过渡与部分部署期间不掩盖不确定性的运营纪律。

领导者
Jeff Tantsura:最大 SID 深度信令如何让运行边界可见
Jeff Tantsura 参与合著的一组标准把一个容易被抽象计算忽略的问题写进控制平面:头端节点和出接口实际能够压入多少个 SID,这项有限能力应当以什么类型和范围被记录,又如何从 IGP 一直传递到 BGP-LS 与 PCEP 的路径决策。
领导者
John Moy 与 OSPF 状态和优雅重启背后的运行记录
John Moy 的公开技术记录把 OSPF 的几项关键运营问题连在了一起:链路状态协议会消耗多少带宽、内存与处理能力,路由器如何围绕同一拓扑状态计算路径,标准如何接受实现与部署事实的检验,以及软件重启期间的转发连续性为何必须受帮助者状态和拓扑条件约束。这些记录呈现的不是个人独占的发明叙事,而是一套让路由状态、运行代价和失效边界可以被核对的工程方法。

领导者
Linda Dunbar:把安全连接的边界变成可核验的运行记录
Linda Dunbar 的公开 IETF 记录把四类看似分散的工作放在同一条运行链上:大型数据中心里的邻居状态、网络安全功能之间的接口、仍在演进的 BGP 边缘发现草案,以及对验证失败和目标不可达问题的审查。它们共同说明,文档与通告能够描述意图,真正的网络状态却必须由当前记录、现场观测和可回退的操作共同证明。本文只讨论这些公开技术边界;配图是一幅匿名、无脸的虚构编辑场景,并不描绘 Linda Dunbar 本人,也不作为本文事实证据。

领导者
Ross Callon 与从双协议路由到 MPLS 标签的运行过渡
Ross Callon 的公开技术记录跨越了两个不同但相互照亮的工程阶段:先让纯 IP、纯 OSI 与双协议环境在明确的兼容边界内共存,再用转发等价类、局部有效标签和逐跳绑定规则描述 MPLS 转发。它们共同说明,网络过渡要保持连续,不能只宣布新架构,而要把能力、身份、作用域、失效条件与真实运行行为写成可核对的技术事实。

领导者
Dave Oran 与从 IS-IS 到 IP Anycast 的运行边界
Dave Oran 的共同技术记录表明,可靠转发始于对身份的清楚说明:系统此刻使用哪个路由域、服务实例、名称或状态,以及身份发生变化时连续性可能在哪里中断。

领导者
Peter Psenak 与段路由及灵活算法背后的链路状态决策
Peter Psenak 在 IETF 的公开署名记录,为理解现代链路状态路由提供了一条很具体的路径:网络策略只有被拆成算法身份、计算方法、度量、约束、参与范围、转发绑定与失败行为,才可能成为多台设备能够共同记录和核对的运行状态。RFC 9350、RFC 9352、RFC 9502 与 RFC 9917 分别触及灵活算法定义、SRv6 的 IS-IS 表达、普通 IP 前缀上的灵活算法,以及反向亲和性约束。它们不是个人独创叙事,也不是部署成效证明,而是多人协作形成的标准记录。本文只依据这些公开记录及 IETF…

领导者
Hannes Gredler 与 IS-IS 和 BGP-LS 背后的失效边界
Hannes Gredler 参与共同撰写的一系列标准,提供了一种审视路由自动化的务实角度:有用的判断,必须从能够准确指认拓扑对象、明确说明适用范围、并诚实标出自身不能授权也不能证明什么的记录开始。

领导者
Yakov Rekhter 与 BGP 和私有地址中内置的运行边界
Yakov Rekhter 留在公开标准文献中的轨迹,展示了互联网基础设施如何借助明确的许可记录、可观察的协议状态、受边界约束的地址唯一性,以及对未来变更代价的诚实说明,把跨域路由与地址空间转化为可以运行、检查和修正的系统。