
主要领域
互联网基础设施
在 主要领域 分类下,互联网基础设施 按主要领域组织行业情报,帮助读者聚焦互联网基础设施、治理、连接市场或数字资本等方向。页面汇集了相关文章、公开证据、机构、公司、人物、区域关联、运营依赖和市场环境,这些内容可能分散在多个分类页面中。页面解释了该领域、可能的行为主体类型、市场或治理背景,以及读者比较信号时应使用的参考来源。运营商、分析师和治理领域的读者可以观察同一领域如何在事件、档案、市场变化、公开来源证据、区域依赖和更长周期的基础设施决策中随时间显现。
IETF
Dieter Sibold 与让时间服务器学会遗忘的加密收据
安全授时面对一个反直觉的问题:服务规模越大,服务器越不能记住每一位客户端。RFC 8915 的答案不是削弱认证,而是把协商状态封进客户端代为保管的不透明 cookie。服务器可以忘掉会话,却不能忘掉证明链条中每一步的边界。

互联网历史
名称不是地址:RFC 814 如何把身份与路径分开
端口 23 曾经可以表示远程登录服务,却不等于“这个流量就是 Telnet”,更不等于“这个进程值得信任”。RFC 814 在 1982 年把这种差别放进一条更长的链:名称回答要找什么,地址回答它接在哪里,路由回答下一步怎么走,端口才在主机内部选择服务。
欧洲与中东区域 ISP 趋势
两条光纤电路只有在路径得到证明后才算真正分离
两条接入线路可以拥有不同合同、不同电路编号和不同运营商品牌,却在同一次道路施工中同时中断。韧性不是采购清单上多出一个供应商,而是共同失效点已经被看见、记录并验证。
IETF
David Lawrence 与那条活过 TTL 的 DNS 答案
一条 DNS 答案的 TTL 已经归零,权威服务器却暂时无法给出可用的新答案。RFC 8767 允许递归解析器在严格边界内继续使用旧副本:先真正尝试刷新,确认失败或超时,再短暂返回过期值,同时继续寻找权威来源。副本延续的是服务,不是权威身份。

互联网历史
确认止于链路:PPP 如何把可靠性限定在本地
1994 年,PPP 获得了一种可选的编号、确认与重传办法。RFC 1663 把这套相邻节点之间的恢复循环写得很精确,也把它的权力边界写得很窄:一份确认可以证明某条链路上的帧推进了,却不能替身份认证、路由连通或应用完成作证。

互联网历史
层级其实是一张图:Gopher 如何把下一台服务器写进每一行菜单
屏幕上是一棵整齐的目录树,线缆里却没有一棵由中心统一维护的树。Gopher 的每一行菜单都把两种信息并排放置:读者看到的名称,以及客户端必须执行的下一步——类型、不透明 selector、host 和 port。人只做了一次选择,程序却可能跨过机构边界,重新建立一段无状态连接。

IETF
Steve Sheng 与那把没有让 DNSSEC 维护停下来的锁
域名管理界面亮着“已锁定”,父区中的 DS 记录却发生了合规变更。RFC 10026 提醒我们:这并非天然矛盾。真正需要查明的不是锁的名字,而是谁设置了它、它拒绝谁发出的哪类命令,以及另一条经过认证的维护路径为何仍然成立。

互联网历史
报告只能报数,不能判死:PPP 如何把链路质量处置权留在本地
一端可以报告自己发出了多少包,另一端也可以把实际收到的数量带回来;但这些数字不会自动变成“链路已经不可用”的结论。PPP 的链路质量报告把计量方法做成双方都能理解的协议,却把阈值、判定和处置保留给每一端自己的运行环境。
互联网历史
穆罕默德·阿旺·拉与JARING:谁掌握技术,谁掌握公司命运
穆罕默德·阿旺·拉是马来西亚早期互联网发展中最醒目的个人之一,但醒目并不等于拥有全部权力。公开记录显示,他在技术建设和运营管理上承担了核心责任;同一批记录也表明,JARING 的机构发起、公司重组、所有权变动、管理层继任以及最终清盘,分别受 MIMOS、股东与治理机构、后任管理层、债权人和法院控制。把这些不同权力放回各自的位置,才能既不抹去他的贡献,也不把一家机构数十年的全部成败写成一个人的传记。
互联网历史
一条链路其实由多条组成:PPP Multilink 如何让整个束共用同一序列
第二条线路接通时,PPP 不必另起一场网络层会话。Multilink 把每条线路看作同一个束的成员:分片各自经过链路封装与校验,接收端却按一个贯穿全束的序列重新拼成原包。标准真正节制之处,在于它只规定重组所需的共同事实,把如何分、发往哪条线路、何时增减带宽留在本地。
互联网历史
成功为何终结了自己的流:XMPP 在 TLS 与 SASL 之后为何重新开流
TCP 连接没有断,XMPP 却认定原来的 XML 流已经失效。TLS 或 SASL 成功改变了通道的安全与身份条件;旧流里出现过的地址、编号和能力,不能因此自动升级为可信事实。协议保留昂贵的传输连接,同时重新建立应用层语境。

互联网历史
校验和没有见过的字符:PPP 如何先整理串行路径,再判断帧是否可信
PPP 并没有让校验和记住串行线路上出现过的每一个字符。它先划定哪些字节属于帧,哪些只是临时的透明传输包装,哪些低位控制字符可能由中间设备插入;接收端撤销这些有边界的路径处理之后,才校验对端真正要发送的那一帧。

互联网历史
只在真正省字节时出现的包头:IPComp 如何把压缩变成逐包决定
IPComp 最有价值的规则不是“能压就压”,而是“压完若没有更小,就当这次压缩从未上过线”。两个节点可以已经建立同一套解压关系,某个报文仍然合法地保持原样,连 IPComp 头都不携带。能力属于关联,执行必须由每个数据报单独证明值得。

互联网历史
随一条流而死的报文中继:SOCKS5 如何把 UDP 绑定到 TCP 关联
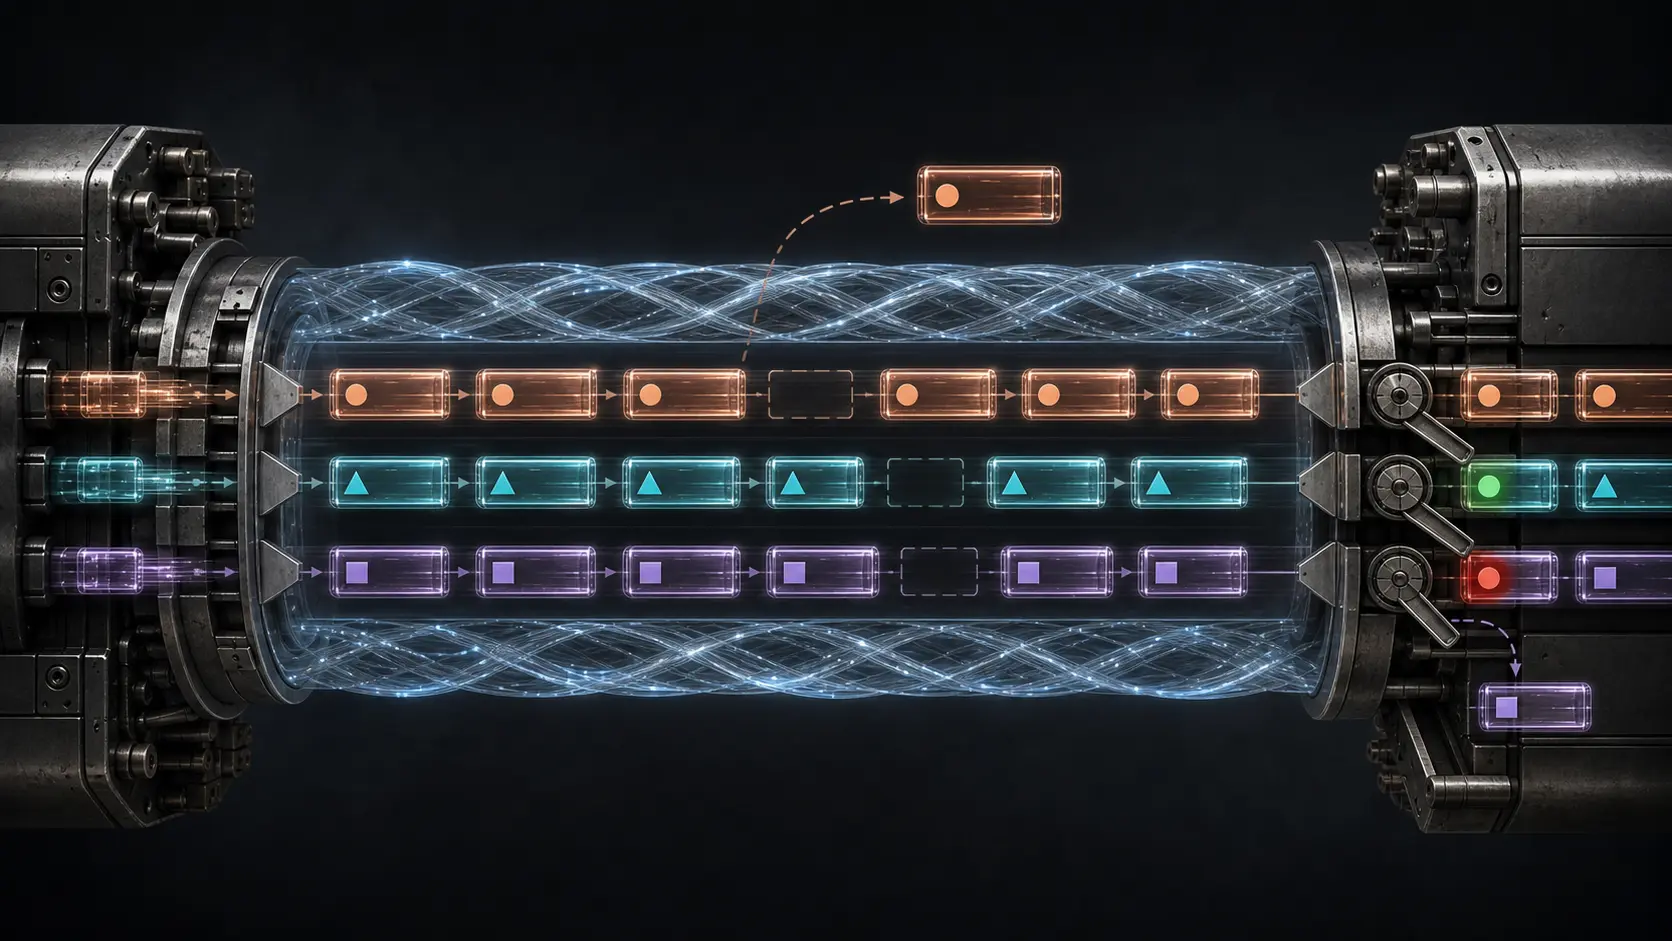
中继端口还在收到格式正确的 UDP 报文,控制它的 TCP 连接却刚刚消失。SOCKS5 没有让“还有流量”自动延长权限,而是终止整项关联。无连接传输没有告别动作,协议便向另一种传输借来一个可核验的寿命边界。
互联网历史
一把锁不了隧道的 Key:GRE 如何把流标识与安全分开
GRE 很早就把一个 4 字节字段叫作 Key,却没有给它一套能证明身份的钥匙制度。后来标准没有把名字包装得更强,而是把职责收窄:它只负责指出隧道里的哪一股逻辑流。Sequence Number 也只记录顺序。真正的安全必须从字段之外包住整个报文。

互联网历史
指针点出坏字节:ICMP 如何让丢弃变得可诊断
一台机器读不下去时,可以悄悄扔掉报文,也可以说明自己停在了哪里。ICMP Parameter Problem 选择了一种克制的说明方式:报文照样丢弃,只返回原因、字节偏移和一段有明确长度上限的原报文。它没有承诺还原全部真相,却把无声失败变成了可核对的证据。
IETF
Peter Thomassen 与必须问遍所有权威服务器的更新
权威服务器的一次正确回答,并不必然代表整个权威服务已经提出同一项请求。Peter Thomassen 独著的 RFC 9975 把这个看似细小的差别变成父区自动化的硬边界:证据集合尚未一致时,父区保持原状。

互联网历史
第一包只是一名候选者:RTP 如何让连续性赢得信任
一个包可以在格式上无可挑剔:版本正确、负载类型已知、长度合理,SSRC 也从未见过。RTP 却没有准许这一个孤立的包立刻定义一条媒体流。接收端先要看到一种不在任何单包内部、只能跨时间出现的关系。

互联网历史
比路径活得更久的句柄:NFS 如何让身份不透明、让失效可见
门牌告诉人从哪里找,档案编号告诉管理者眼前是哪一份档案。网络文件系统也需要把“如何抵达”与“抵达了什么”分开。NFS 用不透明文件句柄保存后一种关系,又用持久、易失、失效与过期这些明确语义,约束客户端究竟可以把这份关系信到什么时候。

IETF
Paul Hoffman 与那份只能回答本机的根区副本
把完整 DNS 根区放进递归解析器所在的主机,查询就能在机器内部完成。RFC 8806 并没有因此把“根”交给这台机器:本地权威服务不得回答别的主机,数据必须与公共根一致,签名必须通过 DNSSEC 验证,SOA 到期前还必须退回非本地根。它缩短的是执行路径,不是权威链条。