
内容类型
Research
在 内容类型 维度下,Research 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。

IETF
密钥透明性证明无法审计谁被允许查询
一次查询可以得到无懈可击的密码学证明,却仍然掩盖一个更早的决定:这次查询为什么获准发生。KEYTRANS 将目录答案置于可验证的树中,但谁能敲开目录的门,主要仍由应用自己定义。于是,结果的真实性与入口的正当性成了两套不同的治理问题。

IETF
流按序到达,网络结果仍未被证明
控制器收到 `<rpc-reply><ok/></rpc-reply>` 时,屏幕上的流程似乎已经闭环:连接成功,身份通过,字节没有乱序,服务端也返回了成功。真正需要回答的问题却在闭环之外——目标配置是否进入设备的实际运行状态,网络行为是否按预期改变?

IETF
智能体发现会在选定任何智能体之前泄露意图
一家机构还没有联络供应方,也没有选中任何智能体。它只是查询:谁能在一小时内启动、在法国处理某类数据、接受一种少见的凭证,并运行指定模型。对目录而言,这或许只是几个筛选条件;对能够把请求者、条件与时间拼在一起的人而言,这已经是一份采购计划、技术架构与紧迫程度的缩写。发现并不是决策之前的中性步骤,它本身就是决策的第一次外泄。

互联网历史
George Varghese 与那个让轮转调度开始计算字节的亏欠计数器
四个队列依次得到一次发送机会,看上去再公平不过。然而,如果一个队列每次送出 1,500 字节,另一个只送出 500 字节,相同的“轮次”就变成了三倍的带宽差。M. Shreedhar 与 George Varghese 提出的 Deficit Round Robin,没有抛弃轮转,而是为它补上记忆:队列按字节获得量子,发包消耗亏欠计数器,暂时花不完的额度可以带到下一轮。公平由此不再取决于谁得到同样多的访问次数,而取决于长期实际获得了多少可传输容量。

互联网历史
Jennifer Rexford 与那个从来不是端到端最优的最近 BGP 出口
一条内部链路的权重变了,外部邻居没有撤回路由,目的前缀也没有消失,流量却改从另一座边界路由器离开。Jennifer Rexford 与合作者研究的,正是这种很容易被一句“热土豆路由”带过的变化:所谓最近,只是某个自治系统内部、某台路由器眼中的最近;交接之后的路有多长、多堵、多贵,仍然悬而未决。

IETF
RPKI 验证器需要审计轨迹,而不只是一份“全绿”缓存
凌晨的路由复盘最怕一句话:“当时验证器是绿的。”它听起来像结论,却没有说明验证器看到了哪些仓库、漏掉了哪些对象、采用了哪组信任锚、是否切换过同步方式,也没有说明本地例外是否改写了输出。下一次刷新成功后,那个绿色瞬间甚至可能已经无法重现。
IETF
封装已解析,观测尚未被证明
`draft-ietf-netconf-notif-envelope-05` 让 YANG-Push 通知的元数据随消息一起流转,改善了下游关联,却没有把身份、连续性、时间、内容保真与运行事实合并成一次成功解析。

IETF
委托链能收窄权限,却无法承载意图
一条授权链最容易被误解的地方,不是签名有没有通过,而是“通过”究竟意味着什么。密钥连续、权限没有扩大、受众与期限都在父级边界内,这些结论非常有价值;但它们仍不能回答:为什么要把这项任务交给这个代理,人真正想要的结果是什么,以及资源服务器在执行时是否已经收到最新撤销状态。

案例档案
两条路由都已到达,拼出的 SID 仍未被证明:RFC 9819
SRv6 把一条业务指令压进 128 位地址,EVPN 又允许不同路由分别提供 LOC:FUNC 与 ARG。RFC 9819 解决的是一个看似机械、实则关乎责任的接口:能收到两个组件,不等于它们可以按同一结构直接合并,更不等于设备已经执行了正确的分割视界。
案例档案
数据树已经填满,控制面仍未举证:RFC 9826
RFC 9826 把 PCEP 实体、对端、会话、通知、操作和统计装进一套共同管理语言。它解决的是“如何一致表达”,而不是“这条路径是否已经被正确决定、接受、下装并承载业务”。

IETF
消息已经重组,遥测仍可能不完整
`draft-ietf-netconf-udp-notif-26` 试图让受控网络中的高频 YANG 通知以更低开销抵达接收器。它也迫使运营者承认一条常被绿色状态掩盖的边界:接收器能证明自己拼出了什么,却不能只凭这件事证明网络世界没有遗漏。
IETF
RFC 10041 将 OSPF 不可达变成全区域决定
`0xffff` 写进链路状态通告时,数字本身没有告诉网络该怎么走。旧路由器把它理解为“代价最高但仍可达”,新规则却可以把它理解为“不参与 SPF”。RFC 10041 把解释权交给整个 OSPF 区域的实时共同状态。

IETF
图像尚未完成,首包已经出发:RFC 9828 的低时延证据还差七步
编码器把 JPEG 2000 图像的第一部分送上网络时,最后几行可能还不存在。这个能力节省了一段等待,却没有替接收端回答:丢包后从哪里继续、时钟是否恢复、资源是否足够,以及屏幕何时真正出现可用画面。
IETF
合并没有冲突,基线却未必新鲜:NETCONF 私有候选配置的八份回执
`draft-ietf-netconf-privcand-10` 试图把每个客户端的编辑放进各自的候选分支,并在提交前重放变更、发现冲突、选择解决方式。它解决的是编辑托管与并发协调;若把“已隔离”“差异为空”或“提交成功”直接解释成配置正确、运行态已收敛、业务已恢复,证据链就会在最关键处断裂。
IETF
RFC 10003 将 CMC 传输设为独立证据层
一条 CMC 请求收到 HTTP 200,只能说明传输完成了某种成功响应,不能说明证书颁发机构批准了请求。RFC 10003 规定信封如何走,RFC 10002 规定信封里的决定如何表达。治理的关键,是不让第一张回执冒充第二张回执。
报道
DAOport 的 RIPE NCC 身份能说明什么:治理入口不等于运营网络
DAOport Internet Infrastructure Holdings Limited 的公开记录显示出一个制度性入口:它被列为新加坡注册的 RIPE NCC 会员和资源持有者治理主体,服务区域记录涉及德国、英国和美国。但这组信息尚不能证明它运营互联网接入、IP 转接、云服务或一张可观测的网络。

全球云服务
AlmazCloud 的网络身份仍未等同于云服务能力
AlmazCloud 的网络身份仍未等同于云服务能力 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

案例档案
互联网协会的权力来源与可争议性:从章程文件到潜在救济路径
互联网协会的治理权力并不来自单一网页或单一职位,而是分层存在于组织成立文件、内部章程、董事会实践以及适用的非营利公司法之间。要判断谁有权作出决定、成员如何提出异议,以及法院是否可能介入,必须先区分这些材料各自能够证明什么。
全球云服务
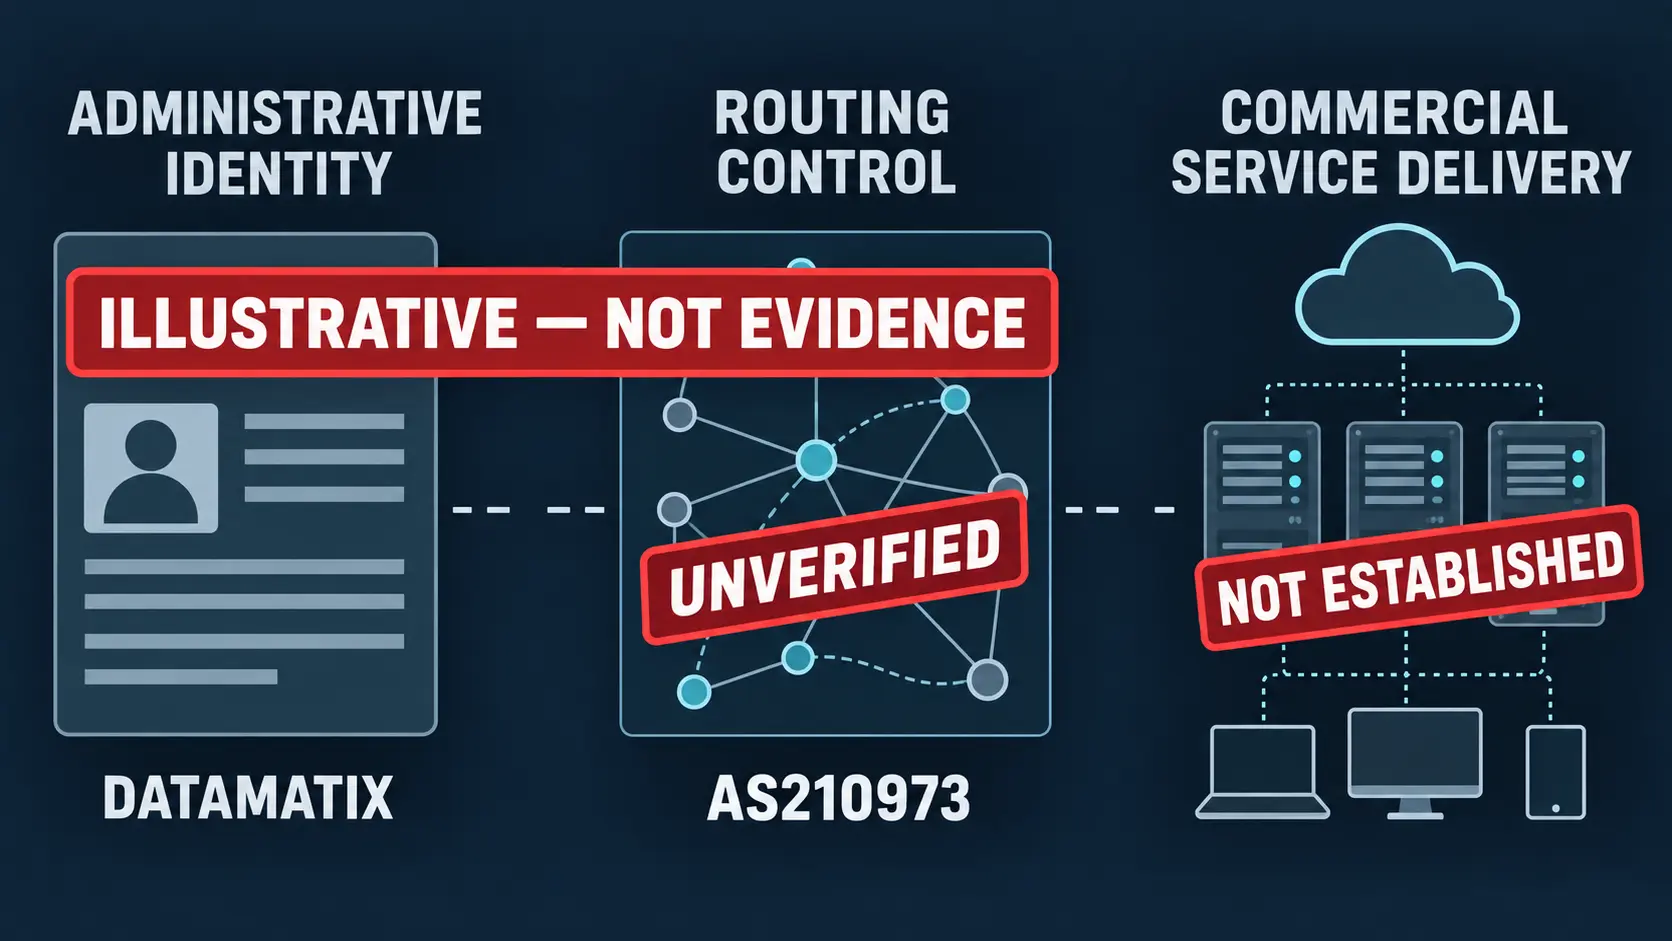
DATAMATIX:AS210973 从登记身份到运营能力,证据链仍未闭合
DATAMATIX:AS210973 从登记身份到运营能力,证据链仍未闭合 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
Transform 已经谈妥,重放却尚未被拒绝:RFC 9827
RFC 9827 把 IKEv2 Transform Type 5 从“扩展序列号”改为更宽的“序列号”。它所约定的是同一 SA 的报文刚进入网络时应具备的序列属性,而不是接收端是否启用 anti-replay、实际看到了什么报文、是否真的拒绝了一次重放,也不是所有依赖序列号的机制都已安全。