
内容类型
Research
在 内容类型 维度下,Research 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。
报道
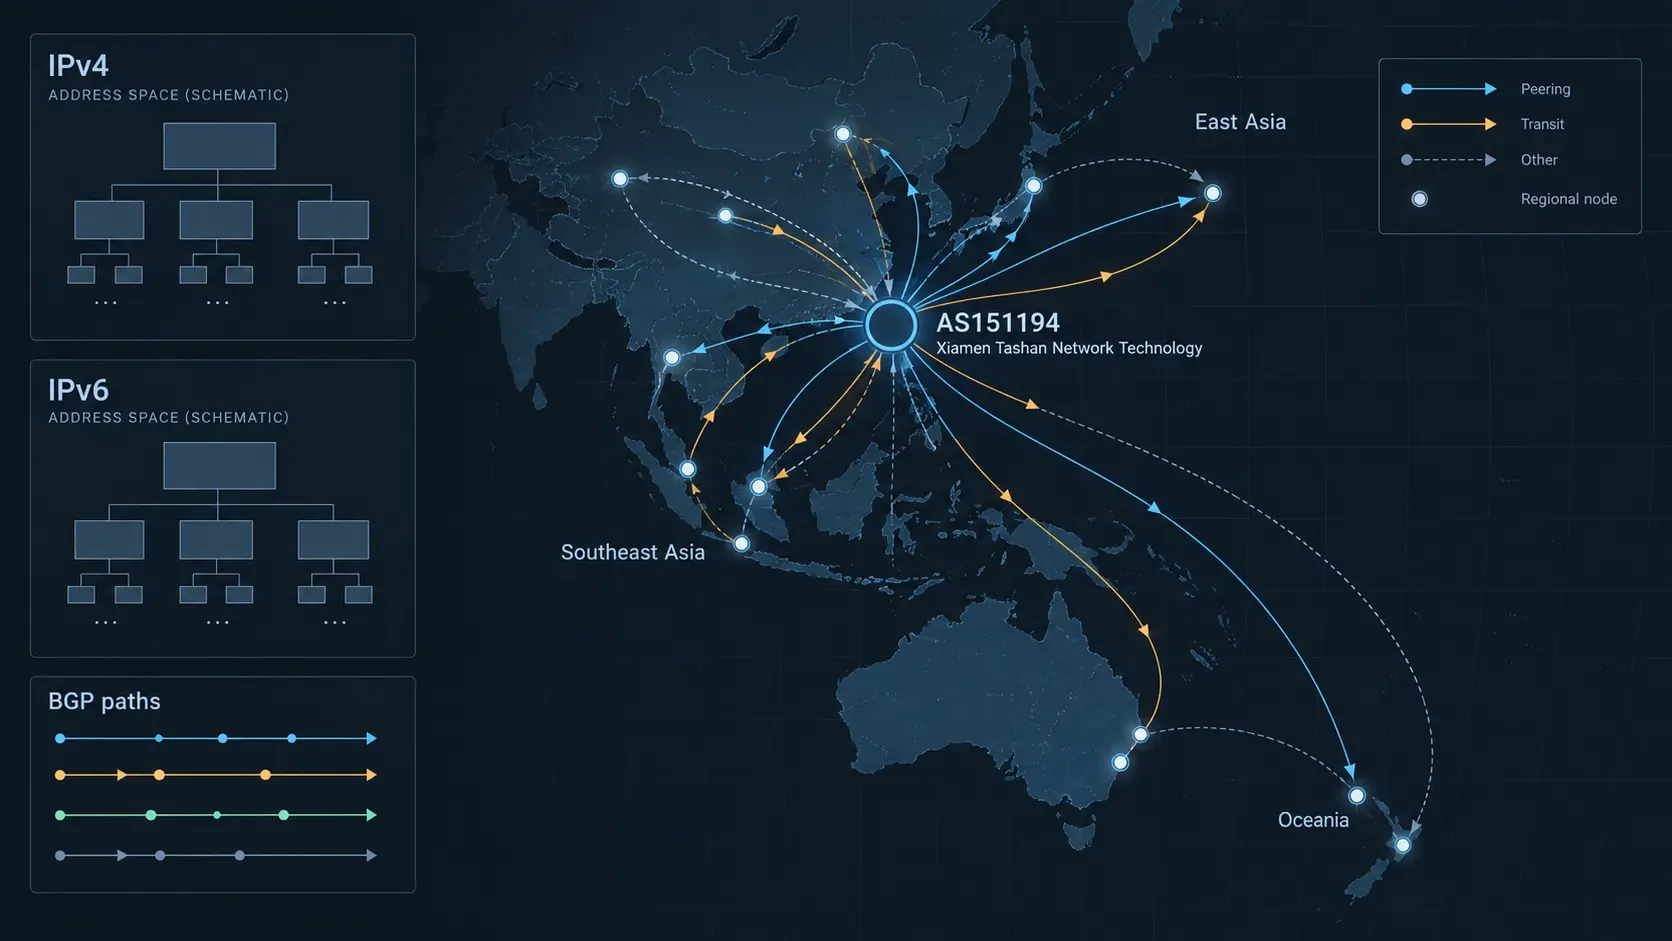
AS151194:从登记编号到可观测路由,证据边界在哪里
AS151194:从登记编号到可观测路由,证据边界在哪里 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
日期更新了,修订却可能在另一条分支上
YANG 模块版本草案第 17 版让分支历史、潜在非兼容变化和旧节点实现方式变得可见。它提供的是更诚实的声明面,而不是兼容性判决:依赖究竟选中了什么、客户端能否工作、实例能否迁移、混合版本能否安全运行,都要另行证明。

全球区域 ISP
AS210837:ROYA 的网络身份,仍不是运营控制的证明
AS210837:ROYA 的网络身份,仍不是运营控制的证明 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球区域 ISP情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
IETF
Lixia Zhang 与那个失去刷新就会过期的 RSVP 预留
RSVP 对“已经预留”最诚实的解释,不是一盏永远亮着的绿灯,而是一组需要持续续期、随时可能失效的分布式状态。

全球机构
DFINFRA 与 AS210860:网络连续性的证据链仍缺关键一环
DFINFRA 与 AS210860:网络连续性的证据链仍缺关键一环 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球机构情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
全球机构
AS33169 的可见性不等于控制权:Utherverse 网络运营的韧性证据缺口
AS33169 的可见性不等于控制权:Utherverse 网络运营的韧性证据缺口 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球机构情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

互联网历史
活动可以搬走,执行权仍留在 URAgency:RFC 2016
RFC 2016 把一次互联网活动做成可保存、可分享、可修改、可再次执行的对象。但这个对象不会自己运行:类型如何映射、依赖从哪里来、目标指向哪里、返回内容算不算结果,仍由 URAgency 决定。

ICANN
ICANN 的 .COM 续约:从公众意见到合同生效,权力如何完成转换
ICANN 对 .COM 注册局的控制,并不是一次单独的行政命令,而是一条由公众参与、董事会授权、委托执行和合同义务共同组成的制度链条。2024 年的续约提供了一个具体案例:公众意见如何进入提案,董事会如何作出机构决定,管理层如何完成执行,以及在决定完成后,哪些问责机制仍然可用、哪些问题仍无法从公开记录中确认。
IETF
有效的联邦签名无法审计成员准入决定
签名可以证明运营方发布了这份成员状态,却不能回答一个更早的问题:某个组织凭什么获得成员资格,谁作出判断,例外又何时失效。

IETF
包已经解析,运行中的模式仍未获证
YANG Packages 草案第 09 版把一组模型从“大家都知道放在哪个目录”提升为可递归求解的版本化结构。真正的风险也随之改变:组织可能开始把一次确定性的解析结果,当成取到可信字节、服务器实际加载、客户端一致理解和部署安全的合并证明。

IETF
Leslie Daigle 与那个需要守护人而非解析器的 URN 命名空间
持久标识符最容易制造一种错觉:只要点击后仍有页面,它就没有失效。Leslie Daigle 参与制定的 URN 命名空间规则揭示了相反的次序——先要有人保证名称不被挪作他用、分配规则可追溯、机构退出后仍有人接管;解析只负责回答此刻去哪里找。

领导者
Noor Helmi真正掌控了什么:IX Telecom领导责任的证据边界
关于 Noor Helmi 与 IX Telecom,最容易被夸大的不是公司的服务范围,而是个人职务与机构能力之间的距离。公开材料把 Helmi 置于创始人和首席执行官的位置,也把 IX Telecom 描述为提供托管连接、网络运营中心支持、云连接、XaaS 和数字基础设施管理的资产轻型全球虚拟网络运营商。但这些描述首先说明公司如何介绍自己,并不能单独证明 Helmi 亲自控制了每一项运营,也不能证明某项能力已经脱离他的个人角色而在机构中延续。
IETF
BIER 属性抵达边界,邻域却未获授权:RFC 9793
一条 BGP UPDATE 可以格式完全正确,也可以携带足以参与 BIER 转发表计算的信息,但这不意味着它有权跨入另一个管理域。RFC 9793 把这种区别写进了边界行为:域内允许属性保持可传递,跨管理域的 EBGP 会话则默认拒绝,例外必须来自本地明确政策。

IETF
HTTP/2 Rapid Reset:从协议缺口到修复责任链
HTTP/2 Rapid Reset 暴露的并不只是一个实现漏洞,而是一条跨越标准、厂商与运营者的责任链:协议允许的行为如何转化为资源耗尽风险,谁发现并推动了问题升级,修复如何进入规范与产品发布,以及什么证据才能证明暴露面真正收敛。
互联网历史
邮件能够被签名之前,网关必须停止“帮忙”改写:RFC 2015
一封邮件经过网关后,读者看到的每句话都可能原封不动,数字签名却已经失效。RFC 2015 把这个不易察觉的矛盾写进 PGP/MIME:签名保护的不是抽象语义,而是一段可重复还原的 MIME 实体——内容头、传输编码、空白和换行都在边界之内。

ICANN
ICANN的权力链条:从组织章程到合同执行与救济机制
ICANN 对域名协调体系的影响力并非来自单一授权,而是由章程、机构程序、合同义务、合规执行和问责救济共同构成。理解这条链条,关键不在于简单判断 ICANN 是不是“监管者”,而在于追踪一项权力如何被赋予、如何转化为运营约束,以及受到影响的参与者究竟能够通过哪一条路径提出挑战。

IETF
三个文件名、一份字节,却没有加载证明
无后缀、日期后缀和语义版本后缀的 YANG 模块可以逐字节完全相同。这是良好的仓库秩序,却不是加载回执、兼容性结论,更不是把模式推进生产的许可。

全球机构
DFINFRA 与 AS210860:从登记关联到运营控制,证据链仍缺关键一环
DFINFRA 与 AS210860:从登记关联到运营控制,证据链仍缺关键一环 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球机构情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
上一次 HTTP 升级成功,不能确认下一次协议切换
代理刚刚连续接受了一千次同类请求,第一千零一次似乎没有理由不同。客户端于是发出 HTTP/1.1 CONNECT 后,不等 2xx 就把应用的首批字节送上连接。偏偏这一次目的地不可达,代理拒绝建立隧道,仍按 HTTP/1.1 读取后续数据。历史记录给过一个很强的预测,却从未替当前服务器作出回答。

IETF
Neal Cardwell 与那台宁可信时间、不数重复 ACK 的丢包探测器
TCP 最难判断的丢包,往往发生在话说完之后:最后一段数据没有抵达,后面也没有更多报文替它招来三个重复 ACK。RFC 8985 给出的办法不是更急着猜,而是改写证据规则——先确认一个更晚发送的段已经送达,再问较早的那一段究竟等了多久。RACK 负责下判断,TLP 只负责打破沉默,拥塞控制则保留发送恢复流量的权力。