
内容类型
Research
在 内容类型 维度下,Research 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。

IETF
黑名单已经更新,远端网络仍按上一版隐私规则发送了位置
用户在本域撤销了一个观察者的权限。新策略已经写入策略服务器,但旧策略仍留在联邦对端;恰在这个时间窗内,新的在线状态和位置到达。远端过滤器没有宕机,也没有违反它手里的规则——它只是忠实执行了过期版本。RFC 5344 所说的“授权迁移”节省了重复通知,却把版本、撤销和执行证据变成了跨域控制面。

互联网历史
试行规则必须到期,结果报告却可以缺席:RFC 3933
RFC 3933 给临时流程装上了倒计时,却没有同样强硬地要求试验者留下问题、基线、指标和结论。到期日能够终止授权,不能替历史回答“究竟发生了什么”。

IETF
解析器超时后,号码没有变,路由制度却换了
呼叫者只经历了几秒等待,随后电话接通。系统内部发生的却不是一次较慢的 ENUM 查询:解析器超时,softswitch 放弃新目录,重新用厂商私有号码表并把呼叫送进 PSTN。RFC 5346 留下的关键不是“备用路径能用”,而是一次超时如何把同一个号码交给另一套路由权威。

互联网历史
消息看起来像一份文档,协议却早已把它拆开:RFC 3930
一张完整页面最容易让人相信:它会被完整地保存、传递、签署和解释。RFC 3930 提醒工程师,网络另一端看到的往往不是这张“纸”,而是一组来源不同、处理方式不同、去向也不同的字段。

IETF
读到了 EngineID,不等于认出了设备,更不等于获得了写权限
管理器终于拿到一个稳定的标识符。它可以把后续 ScopedPDU 发往正确的管理上下文,也可以把多次观察关联起来。若系统随即把这串字节标成“已认证设备”,RFC 5343 解决的命名问题就被悄悄改写成了身份与授权结论。
IETF
隐私过滤删掉了表索引,也删掉了结论赖以成立的关系
研究团队拿到的 SNMP 轨迹已经没有用户名、地址和对象值,看起来足够安全。分析脚本却仍把相邻记录归为同一接口,试图比较重启前后的计数器。问题是,表实例标识符中原本承载接口关系的部分也被清空了。数据没有泄露身份,却也不再证明脚本所连接的两行属于同一对象。RFC 5345 提醒我们:匿名化不是在证据上盖一层黑布,而是在改写可回答的问题。
互联网历史
同一个名字跨过 MIME 与 SDP,参数却不会自动跟过去:RFC 3555
RFC 3555 给互联网留下的不是一张编解码器清单,而是一条责任边界:媒体类型负责携带可登记的名字,SDP 负责给参数安排位置,载荷格式规范负责解释含义,真正的软件才负责把收到的比特变成媒体。

IETF
注册表证明这个名字归谁定义,却不证明这串号码归谁使用
RFC 5341 解决的是参数名称冲突和规范出处。把 IANA 行升级成号码归属、路由授权或来电身份,会让命名治理替不属于它的系统作证。
互联网历史
名字要永久,就不能把今天的值写进名字里:RFC 3553
RFC 3553 最重要的设计不是给参数套上一串看似庄严的字符,而是拒绝让永久名字背负会变化的内容。名字可以守住一个槽位;今天放在槽位里的值,必须留在可更新、可核验的记录里。
领导者
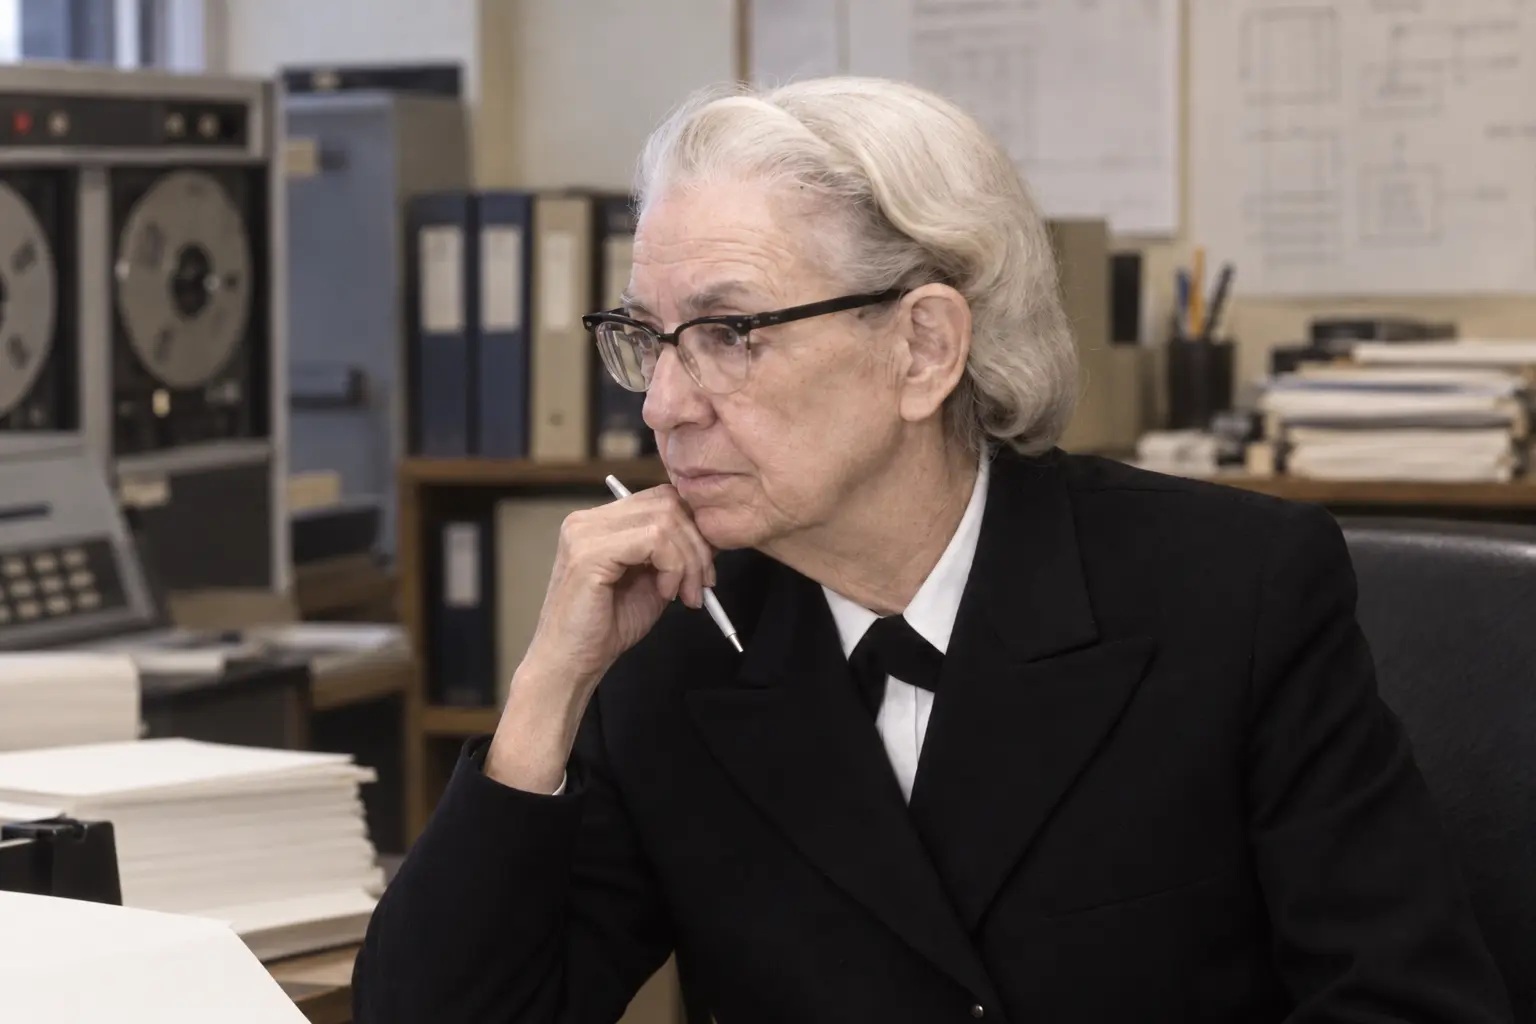
Grace Hopper 让可移植性经得起测试,也把功劳归给团队
采购文件里写着 COBOL,并不能证明两家厂商的编译器会给出相同结果。Grace Hopper 1967 年重返 U.S. Navy 服役后,参与把这种疑问变成可重复的验证流程。她在多年后的口述史里还特别说明:让同一套测试程序跨机器运行的关键设计,来自 George Baird。

IETF
为保护其他收件人,降级记录少了一环
一封邮件同时发给多人,其中一个 UTF-8 地址需要改用 ASCII 备用地址。RFC 5504 不允许把原始收件地址写进共享的 `Downgraded-Rcpt-To`,因为那会向其他收件人泄露信息。这个隐私限制是合理的,却也揭示了实验方案的根本困难:系统既要改写身份,又未必能在最终邮件中留下完整、可信的改写链。
IETF
它长得像 IP 地址,却只在这一台机器上认识那位主机
兼容层最危险的成功,是让旧应用完全看不出自己拿到的不是普通地址。RFC 5338 里的 LSI 能把主机身份塞进旧套接字接口,但它的解释权仍留在分配它的本机。
IETF
DNSSEC 验证了日历地址,服务仍然有权拒绝访问
一个 ENUM 查询返回 `E2U+ical-access:https`,验证解析器给出 DNSSEC 安全状态。客户端随后连接 CalDAV 服务,却因没有权限而被拒绝。这不是前后矛盾:RFC 5333 让 DNS 发现一个有类型的日历 URI;DNSSEC 证明的是 DNS 数据,而不是调用者拥有读取、写入或安排会议的权力。

IETF
IP 协议号一直是 137,组播结论却是平台自己加上去的
一个采集器看到 IPv4 Protocol 或 IPv6 Next Header 的值为 137,便把记录标成“MPLS 组播”。RFC 5332 明确规定:无论被封装的 MPLS 包是否具有组播语义,这个字段都使用 137。它证明的是封装类型,不是标签的复制行为,也不是标签由谁分配,更不是接收与交付结果。

IETF
Content-Type 说它主要是什么,不负责交代里面共有多少条流
RFC 5334 把 Ogg 的外层类型、容器识别、逻辑流清单和解码结果分成不同层次。把 `audio/ogg` 直接写成“纯音频”,会让一个原本准确的主用途标签变成虚构的完整清单。
IETF
它叫“零带宽 LSP”,链路上的流量却一点也不为零
RFC 5330 里的“零”,落在建立 TE LSP 时提交的带宽数值上,不落在实际转发的字节、链路负载、保护成本或业务重要性上。把 `bandwidth = 0` 翻译成“没有流量”,就把一项信令属性扩张成了运行结论。字段是真实的,结论却不是它说的。

IETF
EtherType 只说明这是上游标签,不说明该去查谁的表
在共享 LAN 上,一个专用 EtherType 可以告诉接收端:栈顶标签属于上游分配。但同一介质上有多个上游邻居,数字的意义取决于是谁分配、从哪块接口进入、先用哪个 context label 选表。RFC 5331 的关键不是再加一个号码,而是阻止“已识别分配方向”被误报成“已确定转发语义”。

IETF
全区域都收到了这条 LSA,不等于全区域都理解了它
RFC 5329 故意允许不认识新类型的 OSPFv3 路由器继续在区域内泛洪 TE-LSA。这是扩展性设计:中间节点不必先理解,信息仍能到达真正的消费者。危险出现在运维系统把“已转发”升级成“已解析、已启用、已用于选路”。一张全绿的泛洪图,完全可能通向一张空的 TE 数据库。

互联网历史
RMON 能标出 MPLS,却无法系统标识其子协议:RFC 3919
RMON 探针可以区分两种 MPLS 入口,但 RFC 3919 并没有为标签之后的所有内容画出一棵通用协议树。拿 IPv6 作对照,就能看出协议标识可以沿着解析路径走多深,也能看出它必须在哪里止步。
IETF
名字没有变,解析权威已经换了
RFC 5328 让 `urn:dvb` 成为位置无关的持久名称。正因为名称可以不变,目录、解析权威、引导入口和实际资源才可能在它背后变更。若系统只保存最终 URL,就无法回答某台接收机当时依据哪个目录、哪一代策略、哪条路径相信了谁。