
内容类型
Research
在 内容类型 维度下,Research 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。
互联网历史
防火墙可以拒绝连接,但不该弄坏原本合规的通信:RFC 2979
2000 年 10 月,一份 Informational RFC 划出了一条常被包过滤器模糊的界线:机构可以出于安全理由拒绝流量,但防火墙不应意外地让合法、符合标准的协议用法失效。若故障来自中间设备,修复责任也应落在中间设备一侧。

IETF
ICV 验证通过,路径记录仍可能失真
IOAM 的累积完整性链可以证明:在特定密钥、身份映射和重放状态下,声明受保护的字段没有被检测到篡改。它不能证明所有应出现的记录都已到达,也不能把参与节点、验证器或后续决策变成天然可信的事实。

互联网历史
名字进入了 RSVP,权力仍须决定它意味着什么:RFC 3182
把名字写进报文很容易,把名字变成资源权利却需要一整条可审计的权力链。2001 年的 RFC 3182 允许 RSVP 携带用户、应用、Kerberos 票据或证书,交给策略系统判断一条流能否占用稀缺资源。它没有让身份字段自动成为授权。定位符只指向规则,凭据只支撑验证,PDP 作出策略判断,PEP 才在本地执行;多播汇合时,甚至由谁的应用身份留下,也可能是一项选择。

互联网历史
对等链路加密,仍挡不住不可信的 MASC 声明:RFC 2909
MASC 把组播地址空间拆成有期限、可层层转交的声明。RFC 2909 在 2000 年指出另一道边界:保护相邻节点之间的链路,并不能让沿途转发的每条更新都可信。
IETF
控制器报告双向完成,网络却尚未证明无损调整
细粒度光传送网可以在业务运行时改变低速专线的带宽,但多域协调器收到的绿色完成状态,只是一个控制器对流程的结论。两个方向、各个域、工作与保护路径、时隙资源以及客户流量,仍有各自不能被代写的事实。
北美数据中心趋势
96兆瓦进入电网,零排放信用归谷歌:佐治亚核电交易仍缺哪本账
Georgia Power 称,Google 认购拟议中的核电增容电价后,Vogtle 与 Hatch 机组的改造可带来约 9 亿美元客户收益。关键不在标题数字,而在这笔交易如何把新增容量、环境属性和客户成本分别记账。

互联网历史
新流赢得了准入,防守优先级仍要经受下一位来客:RFC 3181
资源不够时,后来者未必只能排队。RFC 3181 允许一条新流凭借更高等级挤掉先前获准的预留,却没有把这次胜利写成永久特权。进门时比较的是抢占优先级,进门后抵御下一位来客的是另一项防守优先级。中间还有策略来源、合并算法、节点容量与执行动作;再往外,才是数据包和应用结果。一个数字无法替这些层面同时作证。

报道
APNIC 将波及八项服务的中断归因于负载均衡节点排空操作误投
APNIC 表示,原本配合维护一台负载均衡节点的连接排空步骤,被误施加到另一台节点,导致八项服务受到影响。公告称中断持续 15 分钟,但列出的起止时刻相隔 17 分钟。

互联网历史
一个 AS 换来 256 个组播地址,却卡在四字节边界
GLOP 让人们可以用一个已经分配的网络编号推导静态组播地址块。办法简单,但它借用的 AS 字段只有两个字节。

IETF
批次证明通过了,真正入库的 Privacy Pass 令牌有多少?
Privacy Pass 把多枚令牌装进一次签发交互,可以摊薄证明开销,也会把原本分散的失败集中到一个新控制点。证明为真,只说明规定的密码关系成立;从返回多少位置,到最终写入多少可用令牌,再到日后兑换产生什么结果,仍是三本不同的账。

互联网历史
运行时回复了 231,脚本仍欠一张终止凭据:RFC 3179
自动化系统里最危险的一句话往往不是“失败”,而是过早出现的“成功”。RFC 3179 把这种时间差写进协议:231 只说明命令抵达某个运行状态,中间结果、错误和终止各有后续消息;即使脚本结束,结果是否被理解、设备是否真的改变,仍须另行取证。一次响应只能为它亲眼看见的边界作证。

IETF
ACME 订单写下了 Profile,证书仍须拿出自己的证明
ACME Profiles 把证书策略选择从含混的 CSR 扩展搬进了明确的订单字段。这是一次有价值的减法,但不是一张合规通行证:账户资格、域名控制、证书字段、上线状态与依赖方接受,仍是彼此独立的事实。

互联网历史
IPv6 的 /48 是起点,不是适合所有站点的尺码
IPv6 的 /48 故事,并不是地址空间不够用后才被迫缩小。真正的转折在于:一个清晰好记的建议,进入区域注册机构的政策后,必须面对形态各异的终端网络。

IETF
对话容器已经签名,但究竟证明了什么?
vCon 试图把参与者、对话、附件和机器分析装进一个可移植的记录。签名能锁住某一版字节,却不能替接收方判断:记录是否完整、身份是否真实、同意是否仍有效、分析是否可靠,以及签署者是否有权作出这些主张。

互联网历史
核心忘掉了流,边缘仍须证明它的预留:RFC 3175
RFC 3175 想解决一个很实际的扩展问题:不再让核心中的每台路由器记住每一条 RSVP 预留,同时又不牺牲端到端请求。它压缩的是共享状态,不是证据责任。一个大带宽块可以承载许多承诺,却不能替每条流证明承诺已经兑现。

互联网历史
IETF 删除了一条可能劝退新参与者的行为准则
2014 年,IETF 修订行为准则时不只是更新措辞:它指出,一条告诫新人的规则可能让人不愿参与,并将其删除。

互联网历史
DNS MIB 始终未能部署:RFC 3197 将这一点写进结论
RFC 3197 是少见的标准化事后复盘:它指出两项 DNS 管理 MIB 从未部署,并把这视为项目本身的教训,而不是 DNS 的失败。
互联网历史
这个区至关重要,却不必永远由根服务器兼任:RFC 3172
RFC 3172 给 `.arpa` 的权威服务套用了根服务器级别的运行要求,却明确预期它离开根服务器。它留下的不是一份永久托管证明,而是一种更耐久的安排:名字与协调规则保持稳定,承担服务的机器可以更换。

IETF
谁能为客户端担保?OAuth 正在拆开两把信任钥匙
客户端发布者可以声明哪些证明者有资格替它说话,却不能命令授权服务器相信谁。OAuth 的一份新草案把这两种权力分开,也暴露出撤回、缓存与既有令牌之间最容易被绿灯掩盖的间隙。
互联网历史
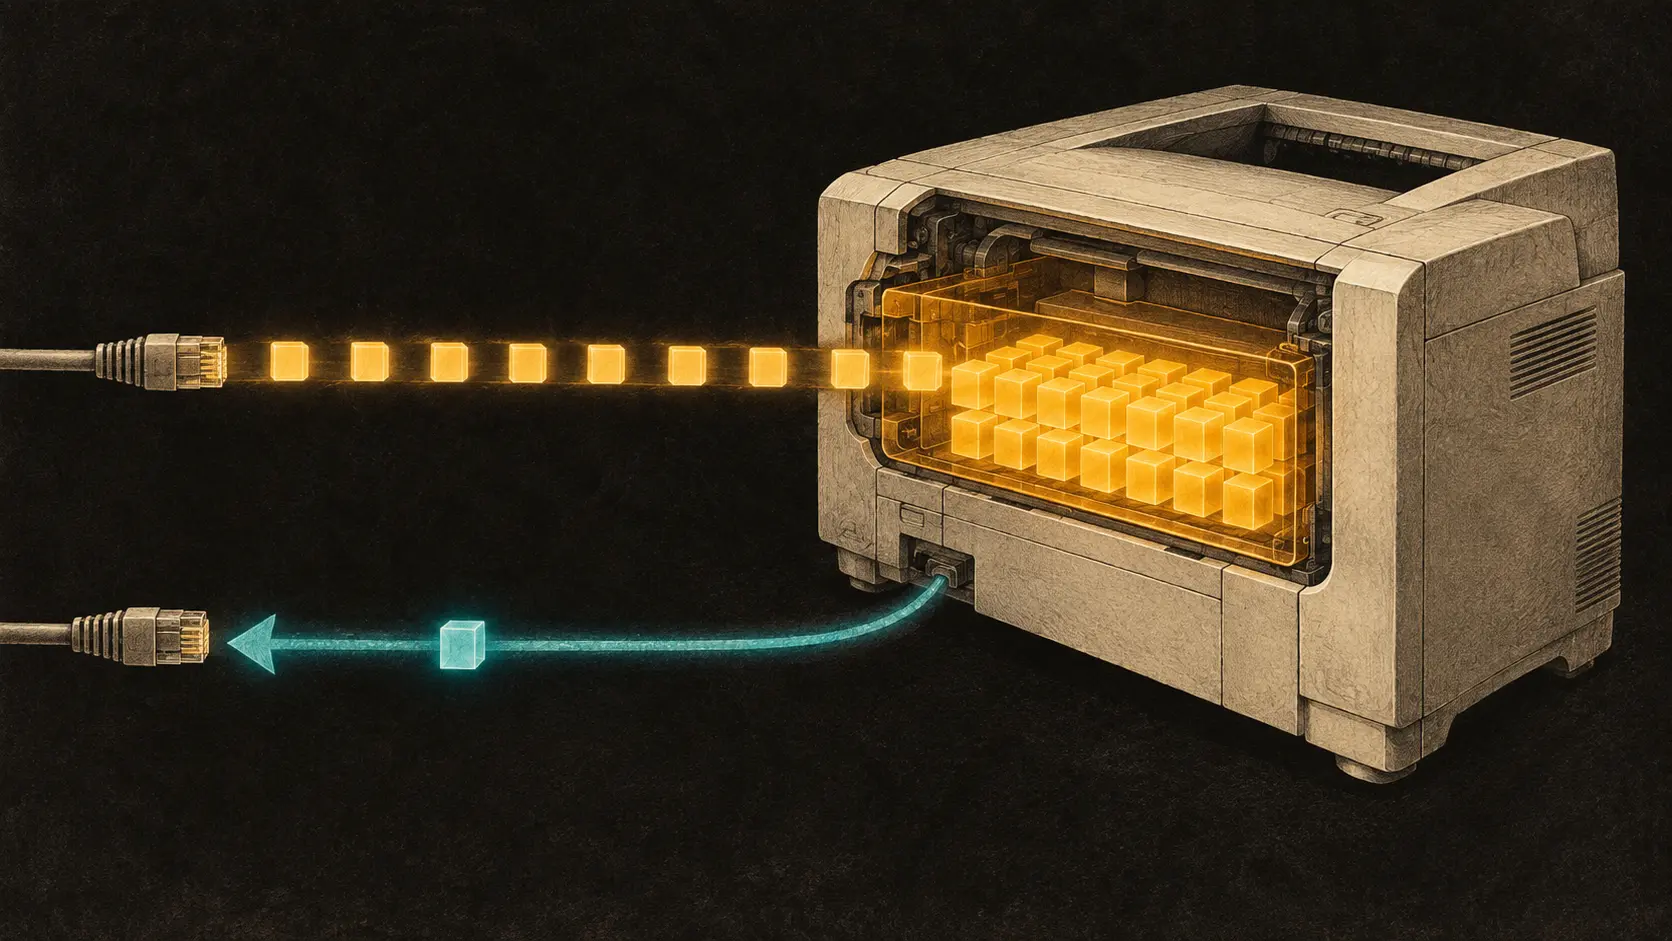
打印机必须先接收完整请求,再作出响应:RFC 3196
2011 年,一条针对旧版网络打印指南的勘误,厘清了一个看似细小却影响重大的边界:当文档数据仍在传输时,IPP 打印机不能再自行决定何时给出最终答复。