
内容类型
Research
在 内容类型 维度下,Research 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。
互联网历史
互联网标准清单也有失效日:RFC 1280
1992 年 3 月,Internet Activities Board 发布了一份协议状态清单,还附上了很少见的提醒:这版清单在 7 月 31 日之后不得再用。RFC 1280 足以协调用语和决策,却不是实时目录;它的两个状态维度也分别回答不同问题。
亚太地区云服务趋势
同一栋楼里的两个注册主体,同一个角色对象:NEXGENET COMPANY LIMITED 问责链的搜索页面所载注册文本核验
在仰光 North Okkalapa 镇区的 Thuzitar 路上,编号 838-839 的同一栋建筑里,登记着两家以互联网资源注册闻名的机构:NEXGENET COMPANY LIMITED 与 SMART & SHINE COMPANY LIMITED。两者名下的注册记录指向同一个角色对象,同一个域名邮箱,却分属不同的组织对象。本文基于本次核验中通过搜索提供方页面内容获得的 APNIC whois 记录文本,逐层还原这家缅甸小型 LIR 的注册责任面,并说明哪些问题至今仍没有任何公开证据可以回答。

IETF
一个公网端口不能同时代表两个人:RFC 5382 的地址压缩边界
地址转换器可以把一个公网坐标变成相对目的地才有意义的别名:甲访问服务器 X,乙访问服务器 Y,两人暂时共享同一公网地址与端口,表内再用 X、Y 把他们分开。问题在于,目的地不是身份的一部分。当甲乙同时访问同一台服务器,那项节省就变成了无法消解的身份冲突。

互联网历史
空字段不只有一种含义:RFC 3982 把“缺失原因”写进协议
当数据管道把 XML 的空值统一变成数据库里的空字符串时,它也许没有丢掉一个字符,却可能抹掉了更重要的事实:字段从未存在、永不公开、只对当前权限拒绝,还是已经特许披露但不得继续传播。

互联网历史
OSI 地址编码承载的不只是路由:RFC 1277
1991 年,OSI 应用已开始在 TCP/IP、X.25 等不提供 OSI 网络服务的网络上试运行。RFC 1277 把目录能够返回的地址扩展为一份下层接入说明,让客户端可以尝试连接。但地址编码不是路径图,更不证明远端应用已经应答。
IETF
注册表已经有名字,应用为什么仍然沉默
变更窗口里,DNS 控制台显示一种新资源记录已经“注册”。权威服务器接受了它,从服务器也能传送,抓包中还看得到完整字节。可真正依赖这条记录的应用仍按旧路径运行。RFC 5395 所揭示的不是一个罕见故障,而是一条经常被压缩成单个勾选框的治理链:编号获批、IANA 登记、中间系统保真、应用理解和用户结果,是五张不同的回执。

互联网历史
通道已经就绪,身份仍是另一个问题:RFC 3983
一个绿色“就绪”灯可以压扁六种不同状态:profile 已协商、通道已建立、服务器身份已核验、用户已认证、链路已加密、结果已获授权。RFC 3983 没有允许这种合并。它只把 BEEP 通道的消息能力称为 ready,其余判断仍须各自成立。

互联网历史
IP 包的两端地址,认不出中间承载的网络:RFC 1272
1991 年,互联网服务提供方即使看得到数据包的源地址和目的地址,也未必知道是哪一个相邻管理域把它带过边界。RFC 1272 将这个信息缺口作为网络计量的核心问题:要让服务提供方之间核对用量,计量点必须观察相关边界,而记录的细节也必须值得它的成本。这份备忘录为一套尚在形成的架构提供背景,并不是计费标准、用户身份系统,也没有授权任何一方执行政策。
IETF
代码生成器省掉了 XML,却没有省掉责任:RFC 5381
当开发者只需调用一个 Java 方法,远端网络设备看起来就像本地对象。RFC 5381 展示了这种便利,也暴露了它的代价:WSDL 能生成客户端和服务器的共同语法,却不能决定会话由连接还是 cookie 负责,更不能证明一次调用已经获得授权并改变了设备。

互联网历史
通用客户端是一种诱惑:RFC 3981 有意让核心协议保持不完整
共同语法最容易被误认成共同理解。RFC 3981 让 IRIS 共享查询封装、引用与延续机制,却把真正有意义的搜索、结果类型和实体关系留给各类注册信息服务自行定义。核心单独使用时能力有限,恰恰是这套架构的设计目标。
互联网历史
要管理设备,SNMP就得穿过路由器:RFC 1270为何选择UDP/IP
1991 年 10 月,网络管理为何要放在互联网的网络层上,答案并不只是少写几套协议代码。管理者发出的消息往往必须跨过路由器、链路介质的变化,以及局部故障,才能到达他们试图了解的设备。RFC 1270 正是把这种拓扑问题放在论证中心,主张通常应让 SNMP 运行在 UDP/IP 之上。它是一份信息性备忘录,不是新标准;它论证的范围也远小于“管理一定可靠”:路由路径可以越过单条链路,却不能保证网络已断时仍有人应答。

IETF
地址没有变,故障被藏进了映射里:RFC 5380
管理界面看到的是一条稳定的 Regional Care-of Address。真正承担可达性的,却是不断变化的本地地址、MAP 缓存、双向隧道和一组相互约束的时钟。RFC 5380 减少了远端信令,也把“连续性是否真实”变成了一项必须单独举证的本地责任。

互联网历史
同一个名称跨过三种存储传输,却没有指向网络地址:RFC 3980
一台存储阵列可以同时提供光纤通道、SAS 和 iSCSI 接口,却不因此变成三台设备。RFC 3980 让既有 NAA 标识符成为 iSCSI 名称的基础,把逻辑身份带过传输边界;它没有把这个名称变成 IP 地址、可用路径或已认证会话。

IETF
并发被限制为四,工作总量却没有减少
监控屏上始终只有四条活跃分支,颜色一直是绿色。可另一张账簿里,已经完成和失败的分支不断累加。第一条结束后,归还的额度开启第五条;第二条结束后,又开启第六条。RFC 5393 把容易被管理层忽略的差异写得很清楚:`Max-Breadth` 限制同一时刻的并发,不限制一次请求一生能走过多少分支。瞬时压力被削平,不等于工作已经消失。

IETF
一行 Privacy,五套处理边界:RFC 5379 没有授予全局改写权
同一条 SIP 消息里,身份、路由、会话描述、签名和对话关联同时存在。把 `Privacy` 理解成“发现敏感内容就全部清洗”,看似积极,实则把一项有限请求扩张成了对整条消息的处置权。RFC 5379 的价值,正在于把请求、目标字段、独立规则和最终效果重新分开。
互联网历史
兼容性把代价藏了起来,RFC 1263 想让版本边界显形
1991 年,问题不是 TCP 会不会变,而是变化应该落在哪里。RFC 1263 认为,向后兼容的扩展可以省去同步升级,却可能把复杂度塞进一个越来越难以演进的协议。它提出另一条路:把版本选择摆到明面上;不需要新能力的端点继续使用旧 TCP,条件具备的端点则通过协议选择机制使用新版本。这是一份架构主张,不是部署结果。
IETF
系统最忙时,一次拒绝反而制造了十八次请求
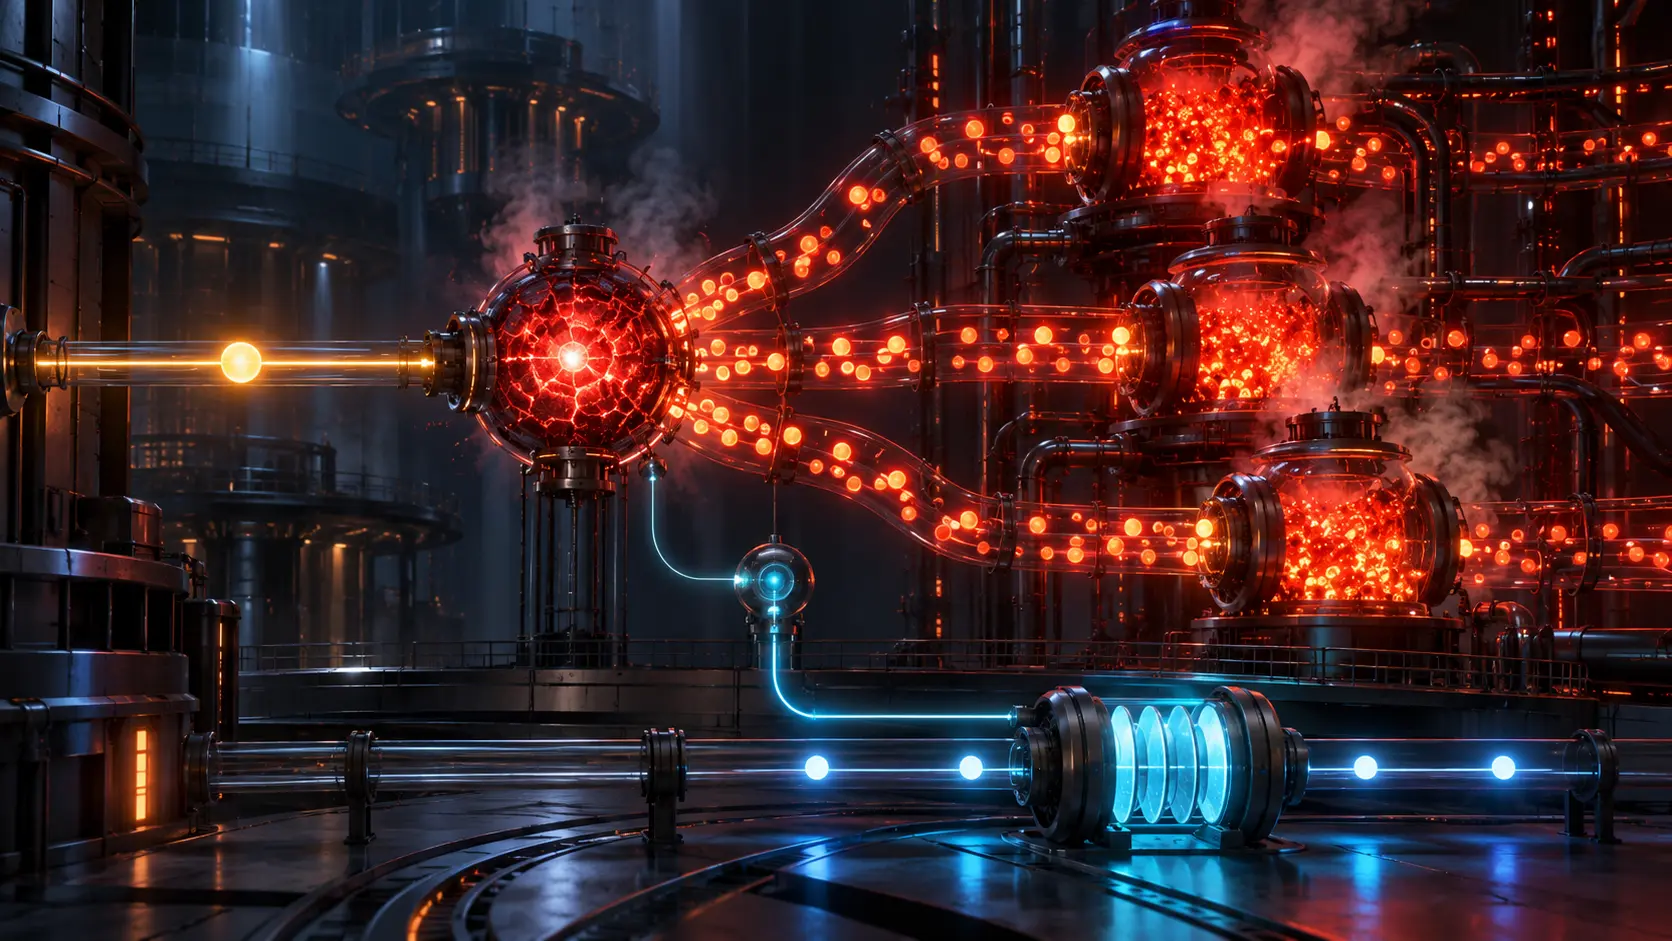
服务器已经没有余力,却还要花资源说明自己没有余力。上游收到 503 后没有减少工作,而是换一台服务器再试;拒绝迟迟未到时,UDP 又复制出重传。RFC 5390 用一个有明确边界的例子算出了最刺眼的结果:原本一次 SIP 请求,最多可以扩展成十八次请求和同样多的响应。问题不在错误码是否诚实,而在观测、信号、行动和结果被压成了同一件事。真正的过载控制必须把这四层重新拆开,并留下可以核验的因果链。
IETF
同一份 RFC 里,正文、引文、语法和表格走向了不同许可通道
一份文档看起来只有一个文件,却可能同时装着完整作品、外部引文、可供机器处理的语法、值表和普通说明文字。RFC 5377 没有把“位于 RFC 内”当成统一许可结论。它把不同组件和使用方式分开:完整复制、未修改引用、代码提取与改编、普通文字修改,各自需要不同的授权凭证。

互联网历史
一个名称同时保留给 SIP 与 SIPS,却不等于两者都适用:RFC 3969
RFC 3969 把每个 URI 参数名同时登记在 SIP 与 SIPS 名下,即使某个参数只适用于其中一方。这不是重复开启两项能力,而是用两个位置锁住一种含义:名称不能在另一方案里被重新解释,真正的适用范围仍由定义它的 RFC 决定。

IETF
隧道已经加密,匿名通道仍需一张明确的准入票
RFC 5386 允许 IKEv2 用对端自己提供的公钥验证签名,在没有外部身份基础设施时建立 IPsec SA。但它没有把“加密成功”当成全局准入。只有标记了 `BTNS_OK` 的 SPD 规则才能承接这类流量;已知身份先由普通 PAD 规则处理,认证失败必须终止;匿名通配项只能排在最后。弱身份通道之所以可控,不是因为密码学自动补齐了身份,而是因为本地政策明确圈定了它能进入哪里。