
内容类型
Research
在 内容类型 维度下,Research 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。

互联网历史
IPv6 的 /48 是起点,不是适合所有站点的尺码
IPv6 的 /48 故事,并不是地址空间不够用后才被迫缩小。真正的转折在于:一个清晰好记的建议,进入区域注册机构的政策后,必须面对形态各异的终端网络。

IETF
对话容器已经签名,但究竟证明了什么?
vCon 试图把参与者、对话、附件和机器分析装进一个可移植的记录。签名能锁住某一版字节,却不能替接收方判断:记录是否完整、身份是否真实、同意是否仍有效、分析是否可靠,以及签署者是否有权作出这些主张。

互联网历史
核心忘掉了流,边缘仍须证明它的预留:RFC 3175
RFC 3175 想解决一个很实际的扩展问题:不再让核心中的每台路由器记住每一条 RSVP 预留,同时又不牺牲端到端请求。它压缩的是共享状态,不是证据责任。一个大带宽块可以承载许多承诺,却不能替每条流证明承诺已经兑现。

互联网历史
IETF 删除了一条可能劝退新参与者的行为准则
2014 年,IETF 修订行为准则时不只是更新措辞:它指出,一条告诫新人的规则可能让人不愿参与,并将其删除。

互联网历史
DNS MIB 始终未能部署:RFC 3197 将这一点写进结论
RFC 3197 是少见的标准化事后复盘:它指出两项 DNS 管理 MIB 从未部署,并把这视为项目本身的教训,而不是 DNS 的失败。
互联网历史
这个区至关重要,却不必永远由根服务器兼任:RFC 3172
RFC 3172 给 `.arpa` 的权威服务套用了根服务器级别的运行要求,却明确预期它离开根服务器。它留下的不是一份永久托管证明,而是一种更耐久的安排:名字与协调规则保持稳定,承担服务的机器可以更换。

IETF
谁能为客户端担保?OAuth 正在拆开两把信任钥匙
客户端发布者可以声明哪些证明者有资格替它说话,却不能命令授权服务器相信谁。OAuth 的一份新草案把这两种权力分开,也暴露出撤回、缓存与既有令牌之间最容易被绿灯掩盖的间隙。
互联网历史
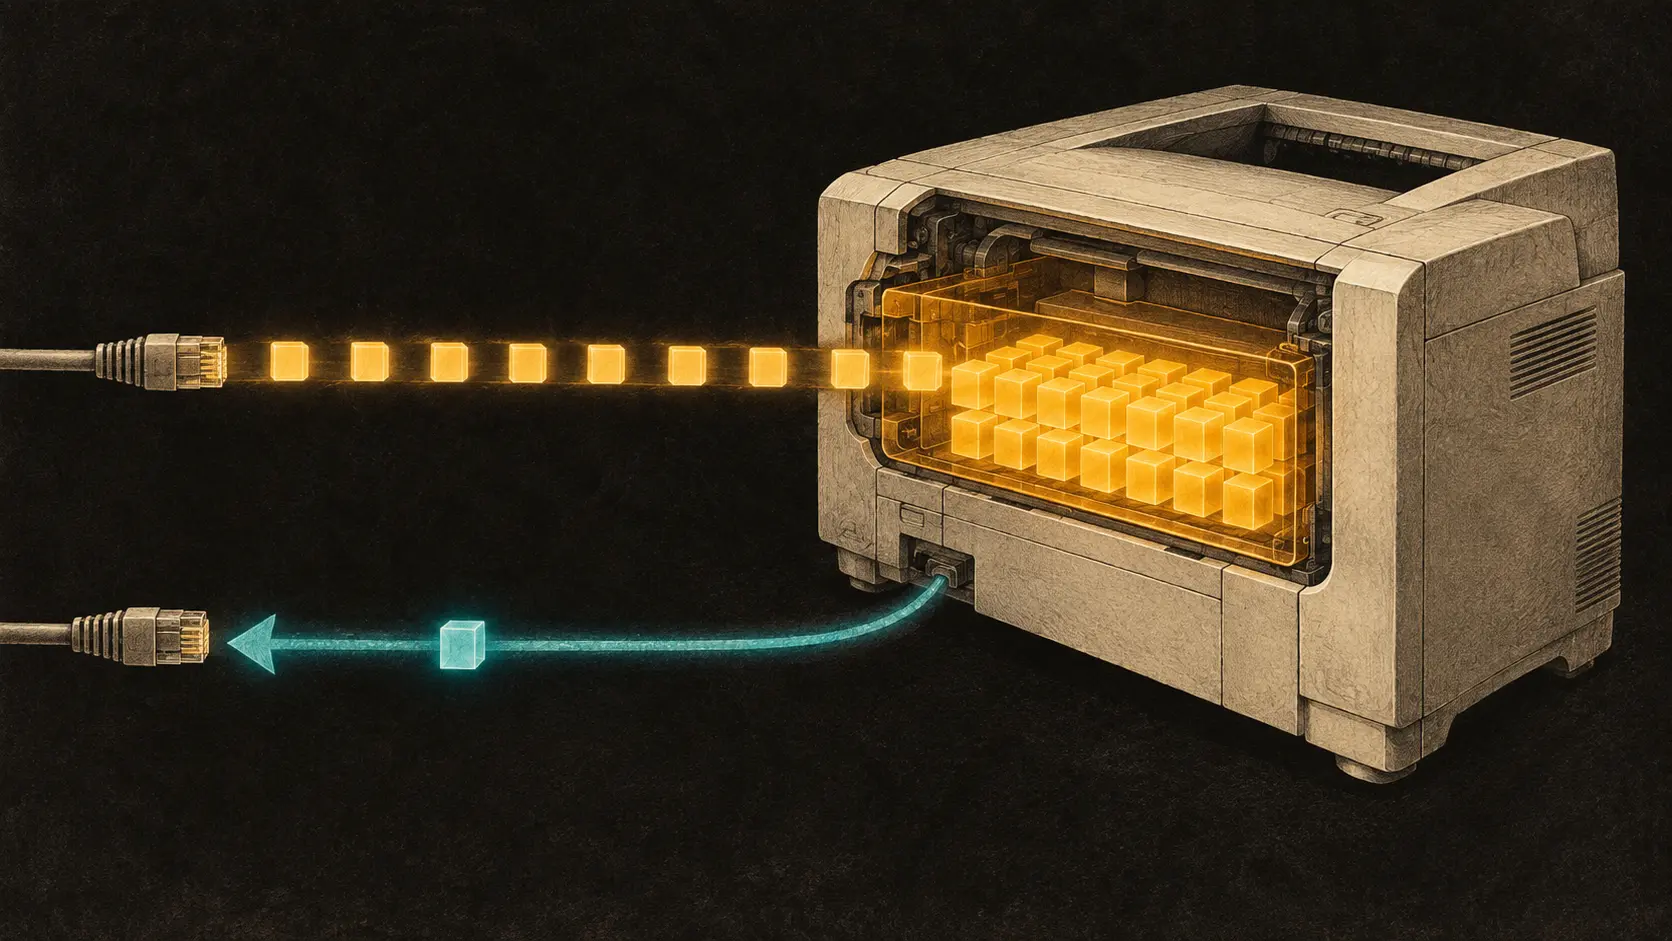
打印机必须先接收完整请求,再作出响应:RFC 3196
2011 年,一条针对旧版网络打印指南的勘误,厘清了一个看似细小却影响重大的边界:当文档数据仍在传输时,IPP 打印机不能再自行决定何时给出最终答复。

互联网历史
登记表分配了组播地址,却仍要追问它是否在使用:RFC 3171
一行多年不变的登记记录,很容易被看成永远有效的权利。RFC 3171 选择了更严格的理解:全球协调的 IPv4 组播地址是一种需要持续说明理由的例外。登记解决“大家把这个值理解成什么”,却不能替运行中的网络回答“还有谁依赖它”。

IETF
DNS 已经发布模式,服务器仍要决定是否执行
把新资源记录的语法写进 DNS,可以省去一部分软件发版;却也让配置数据第一次更直接地接近解析器的执行边界。真正的上线凭证,不是“查到了记录”,而是同一组字节经过核验、试装、线格式往返和权威查询后,确实由指定版本的服务器安全执行。

互联网历史
BEEP 回执并不能认证事件:RFC 3195
RFC 3195 把 syslog 从尽力而为的数据报搬到可靠、有序的 BEEP 通道上,又提供了逐条目应答的另一种模式。但这些回执都不能证明事件真实、已经持久保存,或触发了后续处置。
互联网历史
索引只给策略行命名,却不解释它的含义:RFC 3159
一台策略服务器向路由器发送两行配置。两行的分类条件、动作、阈值和引用对象完全相同,唯一差别是行号。它们是两项不同策略、一次重复提交,还是两个等待解释的可寻址记录?RFC 3159 对其中一层给出了异常克制的答案:`InstanceId` 只负责指出哪一行,不负责说明那一行意味着什么。

IETF
新标签已经就位,旧标签真的消失了吗?
PCEP 第 07 版把熵标签位置更新定义为一次完整替换,而不是对旧状态的增量修补。这解决了控制面上的合并歧义,却没有替运营者证明转发芯片已同步、路径仍与计算时一致,或者流量真的因此分散得更好。
互联网历史
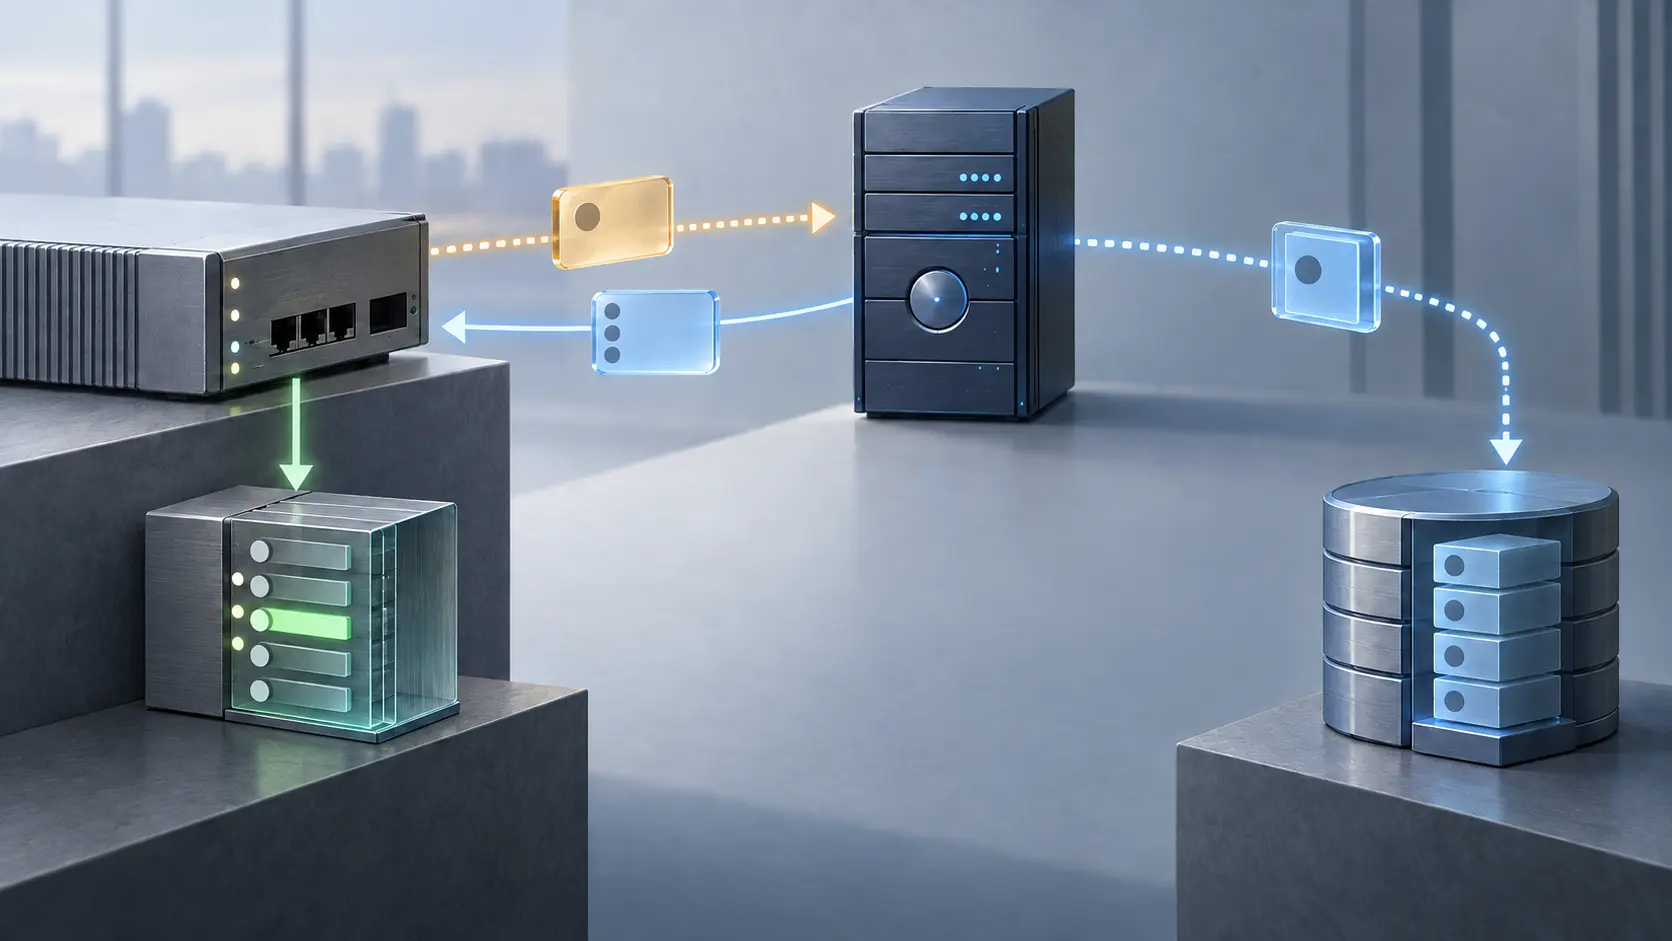
服务器作出授权决定后,NAS 仍须落实:RFC 3169
RFC 3169 把三件事分开:接入设备提供什么情况,谁有权决定用户能否接入,以及谁必须在设备上落实决定。它在 2001 年列出的评估准则,不等于任何网络都完成了这整条链路。

互联网历史
转换器改了分组,也必须改写报告:RFC 3158
RTP 转换器可以保留发送源的 SSRC,同时重编码媒体、合并分组或改变时间戳频率。画面仍能播放,并不表示控制证据仍然正确。若接收端看见的是新的序列空间,RTCP 报告就不能继续照抄旧流的字节数、分组数和丢包数。RFC 3158 把“媒体变了,报告也要跟着变”写成了一组可验证的历史责任。

IETF
子令牌有效,整条授权链仍需证明它有权行动
把每次转授权都送回中央服务器审批,会形成延迟与单点;让客户端自行签发子令牌,则必须保证任何一跳都只能收窄权限。真正的凭证不是最后一个 JWT,而是从可信根到本地执行点的完整证据链。

互联网历史
RFC 正文仍写着 Standards Track,现行记录却标为 Historic:RFC 3167
档案正文保留了发布当时的说法,目录记录则可能随时间更新。RFC 3167 请求改变 RFC 1745 的状态;这段记录提醒我们,不要把请求、决定和今天的分类混为一谈。

互联网历史
服务器不必看见明文,仍然控制凭证能否取得:RFC 3157
保险库看不懂信封里的文件,并不妨碍它决定物主何时能够取回信封。2001 年 8 月,RFC 3157 把这条界线带进了密码凭证的移动问题:私钥可以在服务器无法解密的状态下存放和传输,但服务器仍可决定它是否被列出、下载、替换或删除。秘密是否保密、对象是否可得、身份能否延续、后续行动是否成功,从一开始就是四项不同的证明。

IETF
制造商签了新信任根,交付它们的服务器仍未获认证
设备可以在尚未识别运营服务器时,通过出厂信任锚接收一组制造商签名的 CA 证书。这条捷径只有在边界不被压扁时才成立:签名证明对象,属地策略决定是否改写信任库,新会话才验证服务器,后续注册与运行结果还要各自举证。

互联网历史
初级运维可以启动它,高级运维掌握脚本与入口:RFC 3165
2001 年的 Script MIB 把远程管理脚本变成可传送、监视和控制的对象。它的“紧急脚本”示例划出一道关键边界:初级运维人员可以按下预先配置的启动键,高级人员则保留安装脚本、配置启动入口的权限。