
内容类型
Research
在 内容类型 维度下,Research 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。

互联网历史
IPv4 地址只是一个本地主柄:RFC 3338
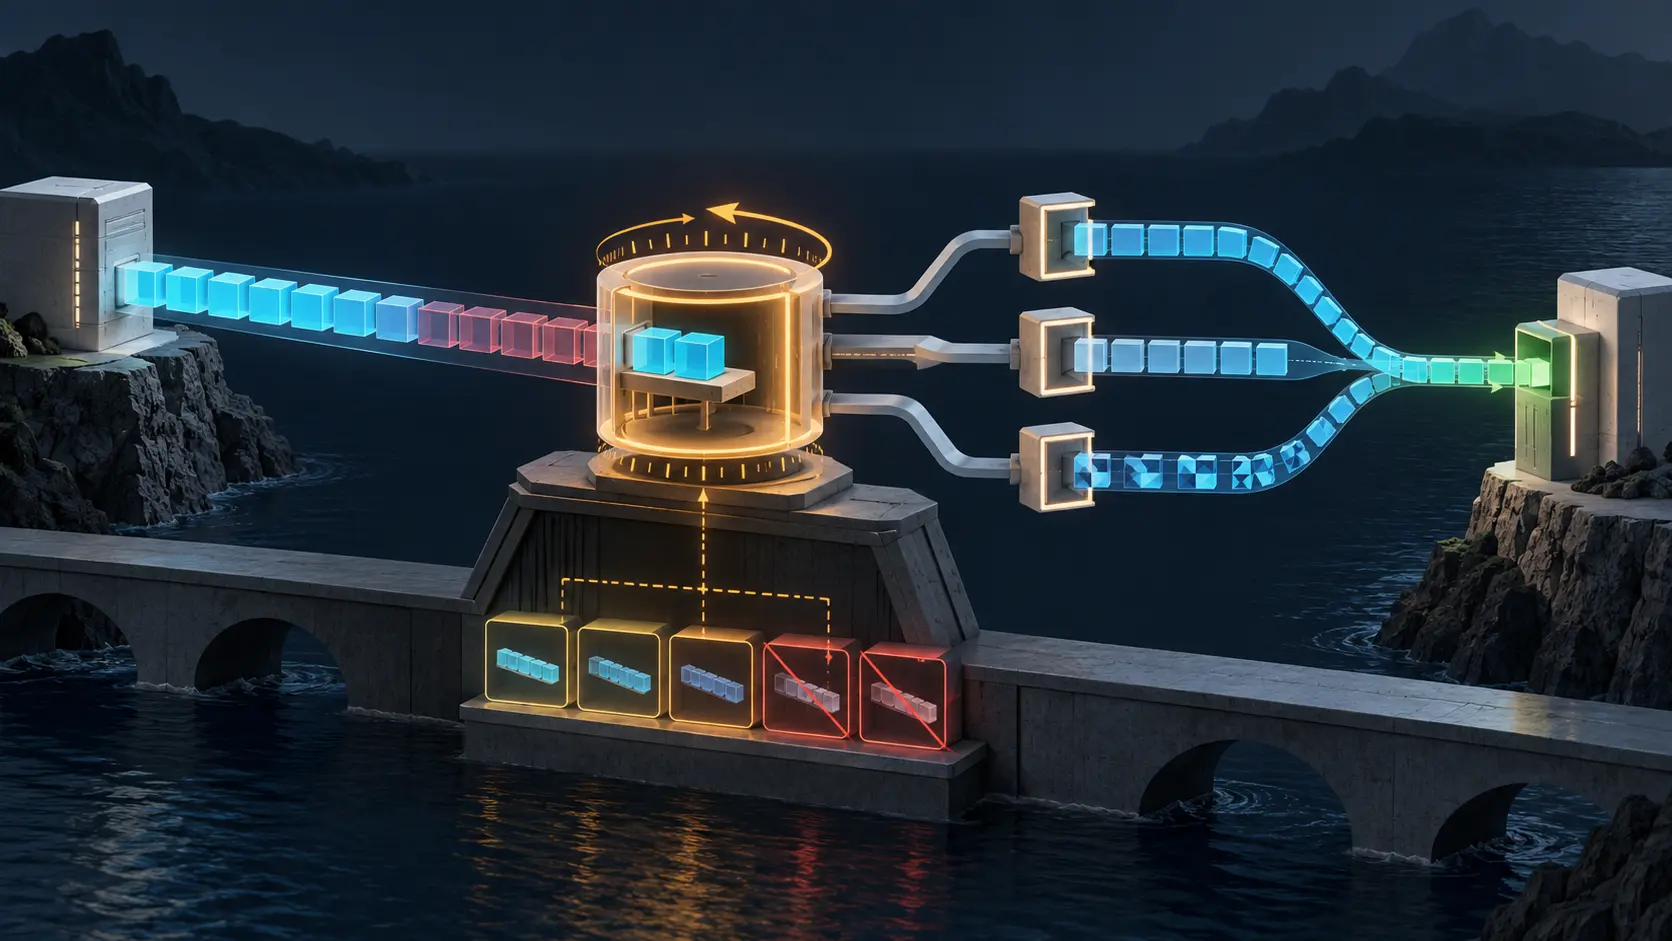
旧应用以为自己拿到了一条 IPv4 地址,网络上却未必存在这个 IPv4 目的地。RFC 3338 的 Bump-in-the-API(BIA)在名称解析和套接字接口处截获调用,从主机内部的地址池分配一个临时的 IPv4 形态值,再用它找回真正的 IPv6 对端。这个值不是全球可路由身份,而是由映射表、作用域和时刻共同赋义的本地句柄。
IETF
正文在预览里结束了,继续发送便成了错误
源站在 ICAP 预览期间结束了正文,客户端用 `ieof` 把这一事实写进分块边界。此后再回复 `100 Continue`,就不是谨慎地索取更多证据,而是在索取不存在的字节。

IETF
PPP 认证并不保护相邻通道:RFC 3336
链路显示 Up、CRC 校验通过、PPP 登录成功——这三项证据听起来完整,却分别回答不同问题。2002 年的 RFC 3336 正好展示了它们之间的边界:同一条 ATM 虚连接并不只有 PPP。

互联网历史
类别标识符并不是时延保证:RFC 3337
分组被认成“实时语音”,并不意味着它已经获得发送机会。RFC 3337 让同一条 PPP 会话把不同抢占类别的片段放进不同 AAL2 CID,从而让调度器有机会在大分组的碎片之间插入语音片段。可是,类别、队列、调度算法与链路容量由不同机制掌管。标识符只说明希望怎样对待,不能替这些机制签发时延证明。

IETF
签名完全正确,数据却是假的
当合法密钥被盗用或合法持有者签下错误数据时,COSE 仍能给出完美结果;来源认证不能替代事实、授权与运行结果。

互联网历史
丢失一个 ATM 信元,不再必须毁掉整捆数据:RFC 3336
网络里的“共同命运”并不是自然定律,而是分层位置的产物。RFC 3336 处理的是一批很短、又怕等待的 PPP 载荷:如果先把它们装进一大捆 AAL5 数据,再整体重组,一个 ATM 信元丢失就可能让整捆内容作废。它把复用移到 AAL2 CPS,与分段和重组放在一起,使已完成的小载荷能够各自离开,也让物理丢失不再必然被放大成整捆逻辑丢失。

IETF
语法通过了,签名看到的却是另一份输入
两份合法 XML 在应用树里看起来相近,字节、规范化过程和签名引用范围却不同。RFC 3470 提醒协议设计者:解析成功不是字节身份、密码学覆盖或业务授权的合并证明。

IETF
流量挺过了量子攻击,口令却没有
混合或后量子 TLS 密钥交换可以保护历史流量,但若 PAKE 仍依赖经典难题,留存的握手记录可能在未来暴露长期复用口令。

互联网历史
计量器只统计政策要求它看见的东西:RFC 3334
记账记录看起来像一份对过去的客观抄本:某个用户用了多少资源,系统就留下多少数字。RFC 3334 揭开的却是数字之前的决定。政策可以先规定哪些流量值得观察、保留哪些属性、多久看一次、怎样聚合,以及记录何时删除。计量器并非现实的透明镜子,它有一块被配置出来的视野。
互联网历史
路由键决定流量,Network Appearance 区分 SS7 网络:RFC 3332
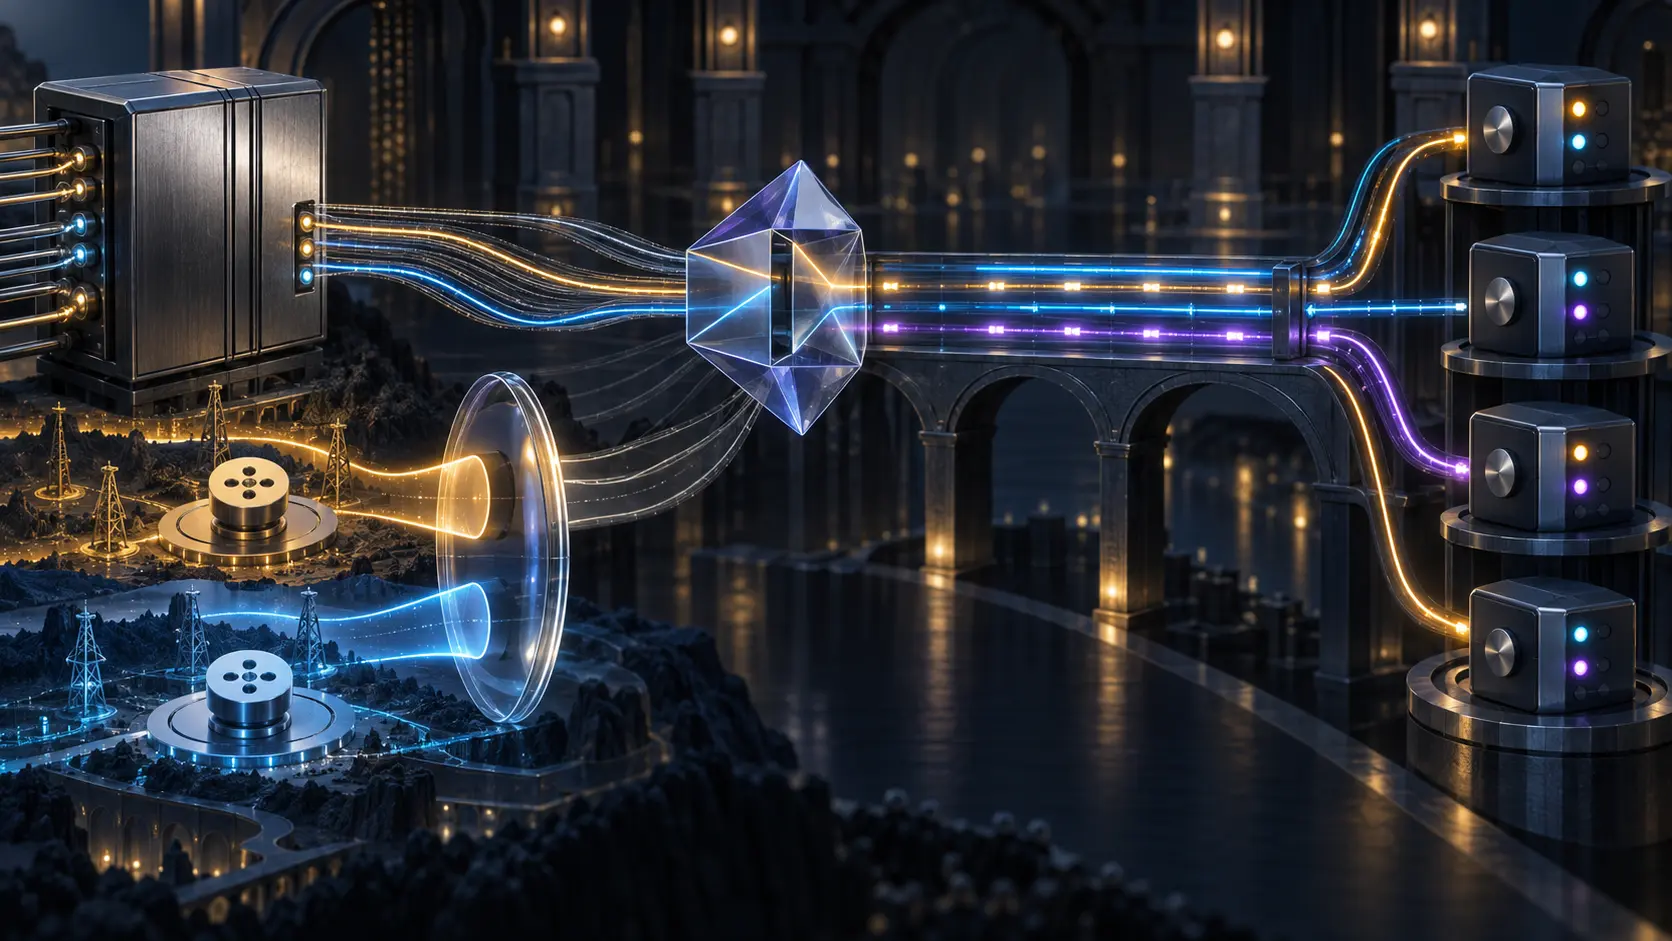
M3UA 把 MTP3 用户消息送过 IP,却没有让所有标识符承担同一种工作。Routing Key 描述某个 Application Server 应接收哪类 SS7 流量;Routing Context 标识这条键;Network Appearance 则提供一个由本地协调的 SS7 网络上下文。同一条 SCTP 关联可以承载多组这样的关系,因此“连接正常”从来不是完整的路由结论。
报道
在 ARIN,为同事创建个人型 POC 会默认绑定创建者账号
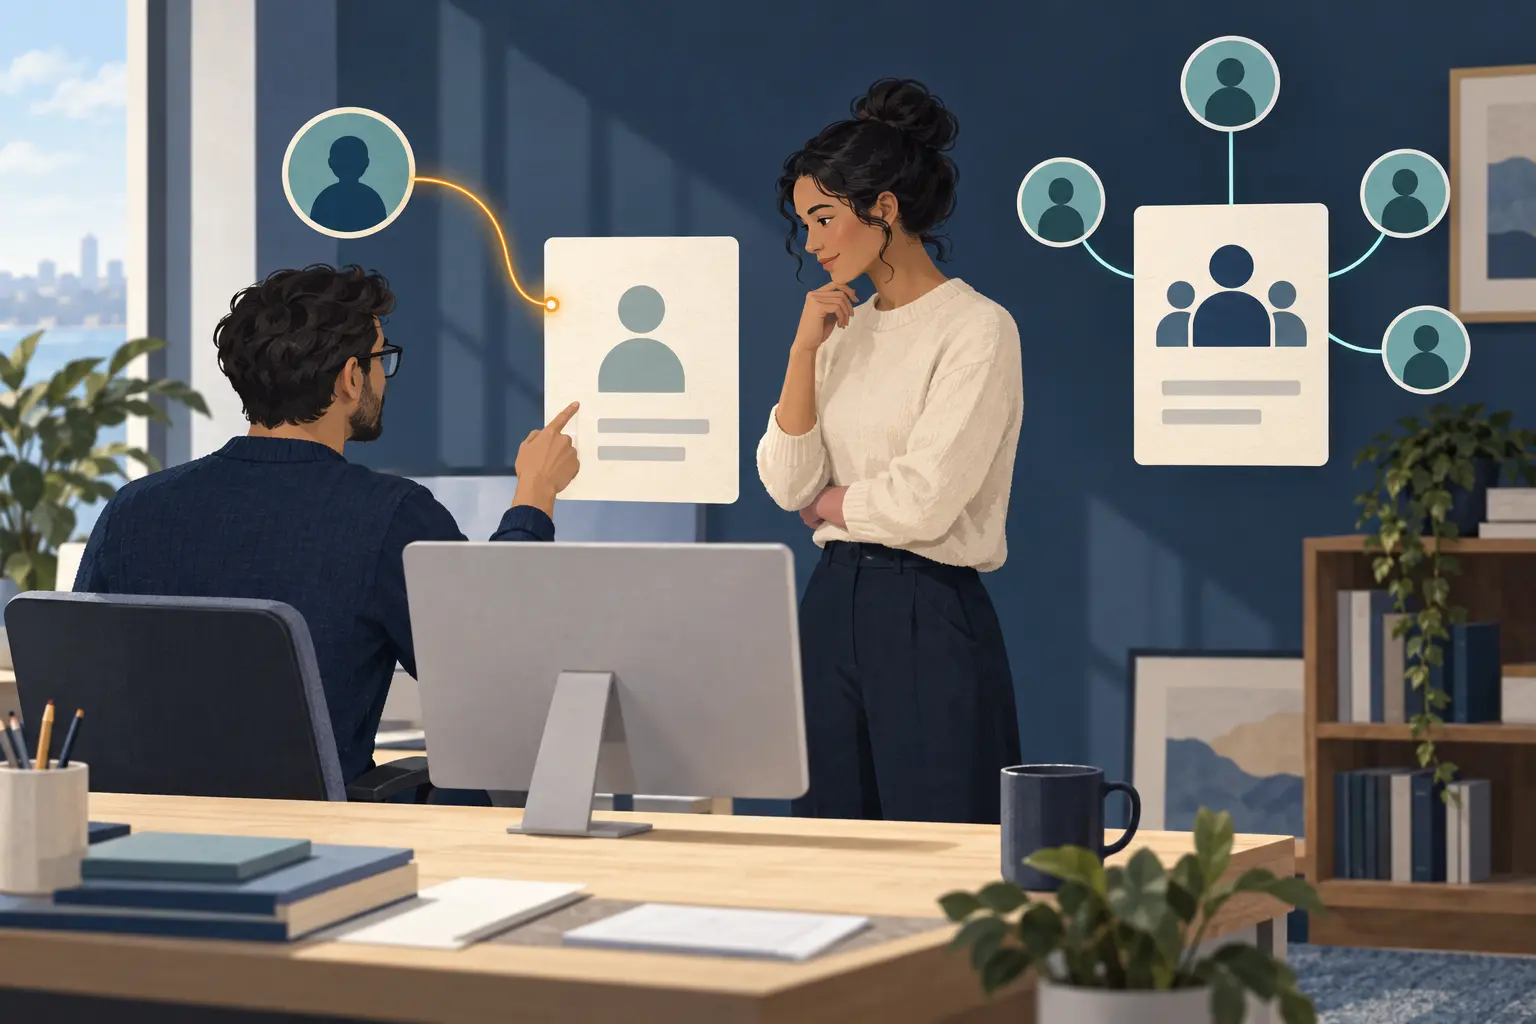
ARIN 最新的联系人指引点出了一个发生在建档瞬间的区别:个人型 POC 所绑定的 ARIN Online 账号,可能属于创建记录的人,而不是记录所代表的人。

互联网历史
网关把路由变成了一把选择信令的钥匙:RFC 3332
一盏灯显示应用进程已经激活,另一盏灯显示 SCTP 关联正常,于是控制室很容易把整条业务路径也判成正常。RFC 3332 的 M3UA 架构恰好说明这种推断为何危险:网关可以正确地选中一个应用,却同时知道目标 SS7 节点不可达。选择规则、接收能力和目的地状态,从来不是同一张收据。

IETF
上行更安静了,发送端却一次冲出更多数据
过滤器减少了反向 ACK,窄上行终于不再拥塞;下一刻,一个累计确认让发送端成批释放报文。RFC 3449 提醒我们:负载没有消失,它只是从反馈链搬到了正向 burst。

IETF
解析器发来了说明,操作系统只交给应用一个失败
DNS 过滤透明度不是解析器写出字段就完成:主机是否暴露、应用是否识别、策略是否信任、用户是否点击,分别由不同控制点决定。

互联网历史
SS7 链路留在网关,使用它的上层跨过了 IP 网络:RFC 3331
M2UA 名称里的“用户”不是打电话的人,而是位于 MTP2 之上的 MTP3。RFC 3331 没有把物理 SS7 链路搬进远端控制器;它让线路、MTP1 与 MTP2 留在信令网关,再用 SCTP 把它们与 MTP3 的边界送到 IP 网络另一端。因此,IP 关联正常、应用进程活跃、物理链路故障可以同时成立。

领导者
Margaret Hamilton 与警报和决策之间的五秒
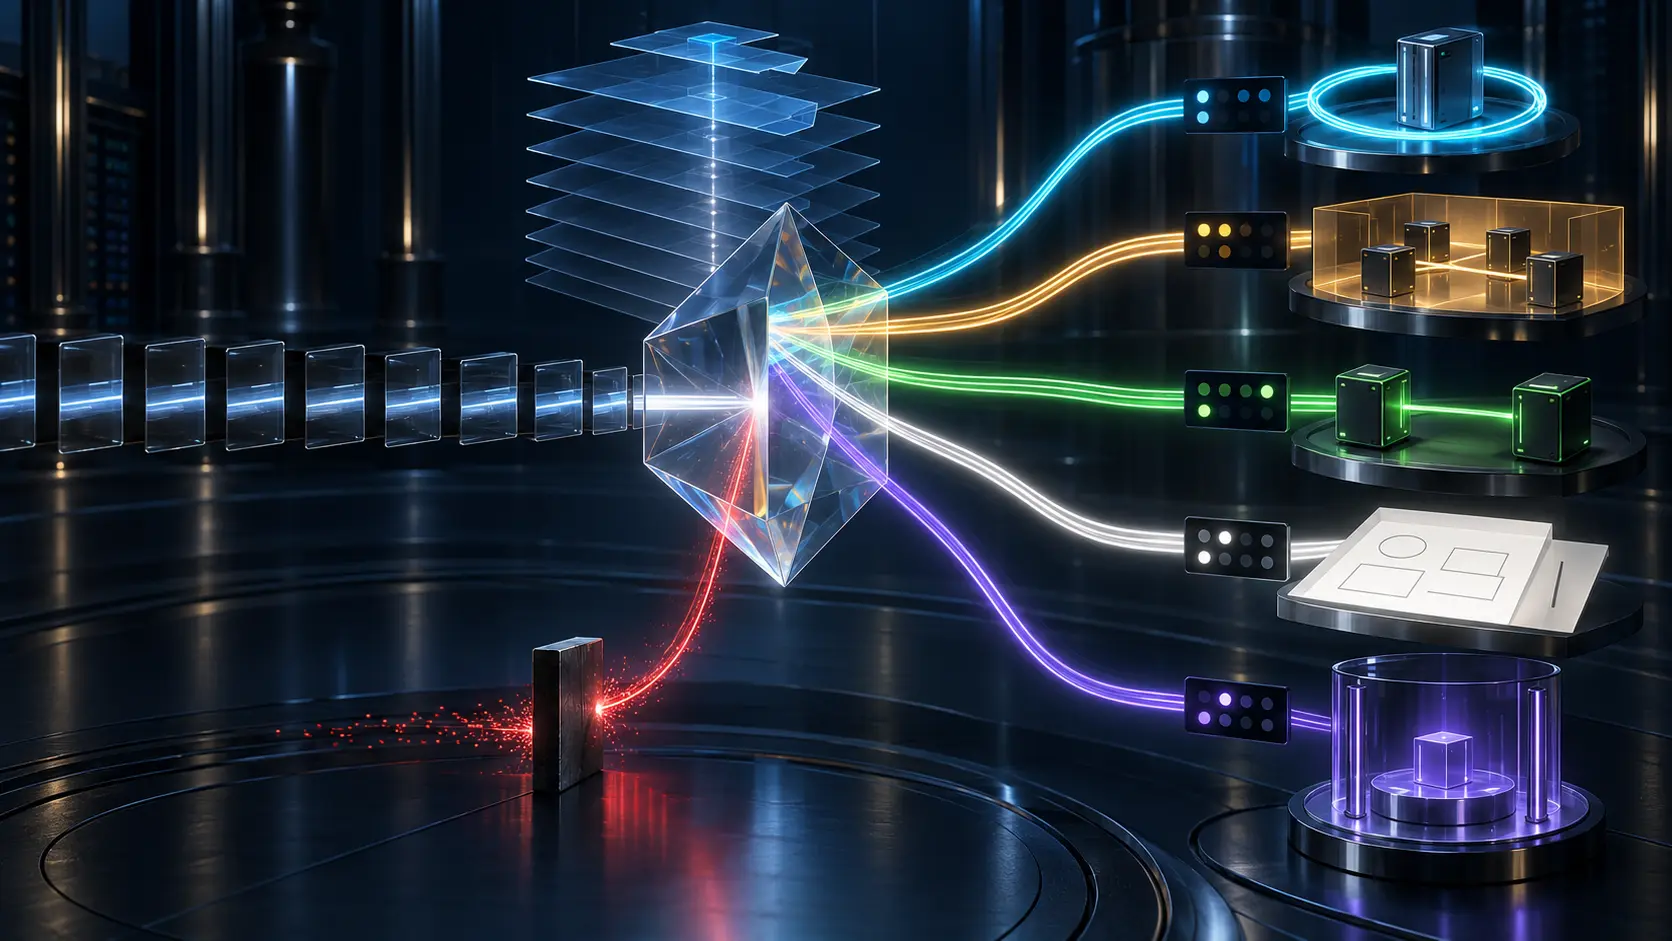
Margaret Hamilton 后来回忆,Apollo 的优先显示要解决一个很具体的界面问题:当计算机需要宇航员注意时,紧急信息如何打断屏幕上正在显示的常规数据。Apollo 11 的报警记录让这道边界更清楚——系统可以抢占注意力,却不能仅凭警报替人授予行动权限。
互联网历史
地址看似普通,数据包却不能按普通规则行动:RFC 3330
每个 IPv4 地址都只有 32 位,但这些位并不总是同一种“地方”。有的地址只能回到本机,有的只属于一个链路、私有网络、文档或实验室。RFC 3330 把散落的例外汇成目录,也揭示了为什么这份目录不能成为永久黑名单。

IETF
保活维持了映射,也把临时办法养成了基础设施
一条周期性报文可以延长 NAT 映射,却不能证明策略仍然允许、目标看到同一地址,或应用已经完成。RFC 3424 真正追问的是:依赖何时结束,谁能证明它正在结束。
IETF
普通查询成功了,但它没有指出是谁拒绝了未知值
并行发送正常查询与 greased 查询能把用户延迟同测试分开;若两次查询落到不同任播节点或缓存状态,成功的对照组仍然不能自动定位故障组件。

互联网历史
更强的锁已经列出,攻击者却在选择前将它删掉:RFC 3329
真正麻烦的不是两端有没有共同的安全机制,而是它们还没选定机制时,谁能改写那份选择清单。RFC 3329 把服务器最初的报价原样带回到已启用保护的请求中,让一次静默删项留下可核对的差异。