
内容类型
Research
在 内容类型 维度下,Research 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。

IETF
CAPWAP 发现开始前,DHCP 已排好无线终端的控制器候选顺序:RFC 5417
DHCPv4 或 DHCPv6 选项可以把一个接入控制器排在另一个之前,影响无线终端启动时的搜索路径。RFC 5417 把这个顺序定义为服务器配置的偏好;后续发现过程与 DTLS 才决定哪个对端能够建立控制会话。
案例档案
根区 DNS 查询翻倍,线索来自递归解析器更新
约一周内,抵达 DNS 根区的查询量从每秒约 160 万升至 320 万。请求格式正常,来自递归解析网络;根服务没有出现可测量的性能或可用性影响。这个事件说明,上游一次软件更新可以改变共享基础设施看到的流量,而具体改动尚未公开时,跨网络协作仍能提供关键线索。

IETF
RFC 5416:802.11 绑定有明确的时代边界
RFC 5416 不是对所有现代 Wi‑Fi 能力的承诺。它把 CAPWAP 与 IEEE 802.11-2007 基线绑定起来,规定接入点与控制器怎样交换站点、射频、QoS、BSSID 与 WLAN 信息。管理者真正需要判断的是:一个绑定消息究竟证明了什么,又没有证明什么。
IETF
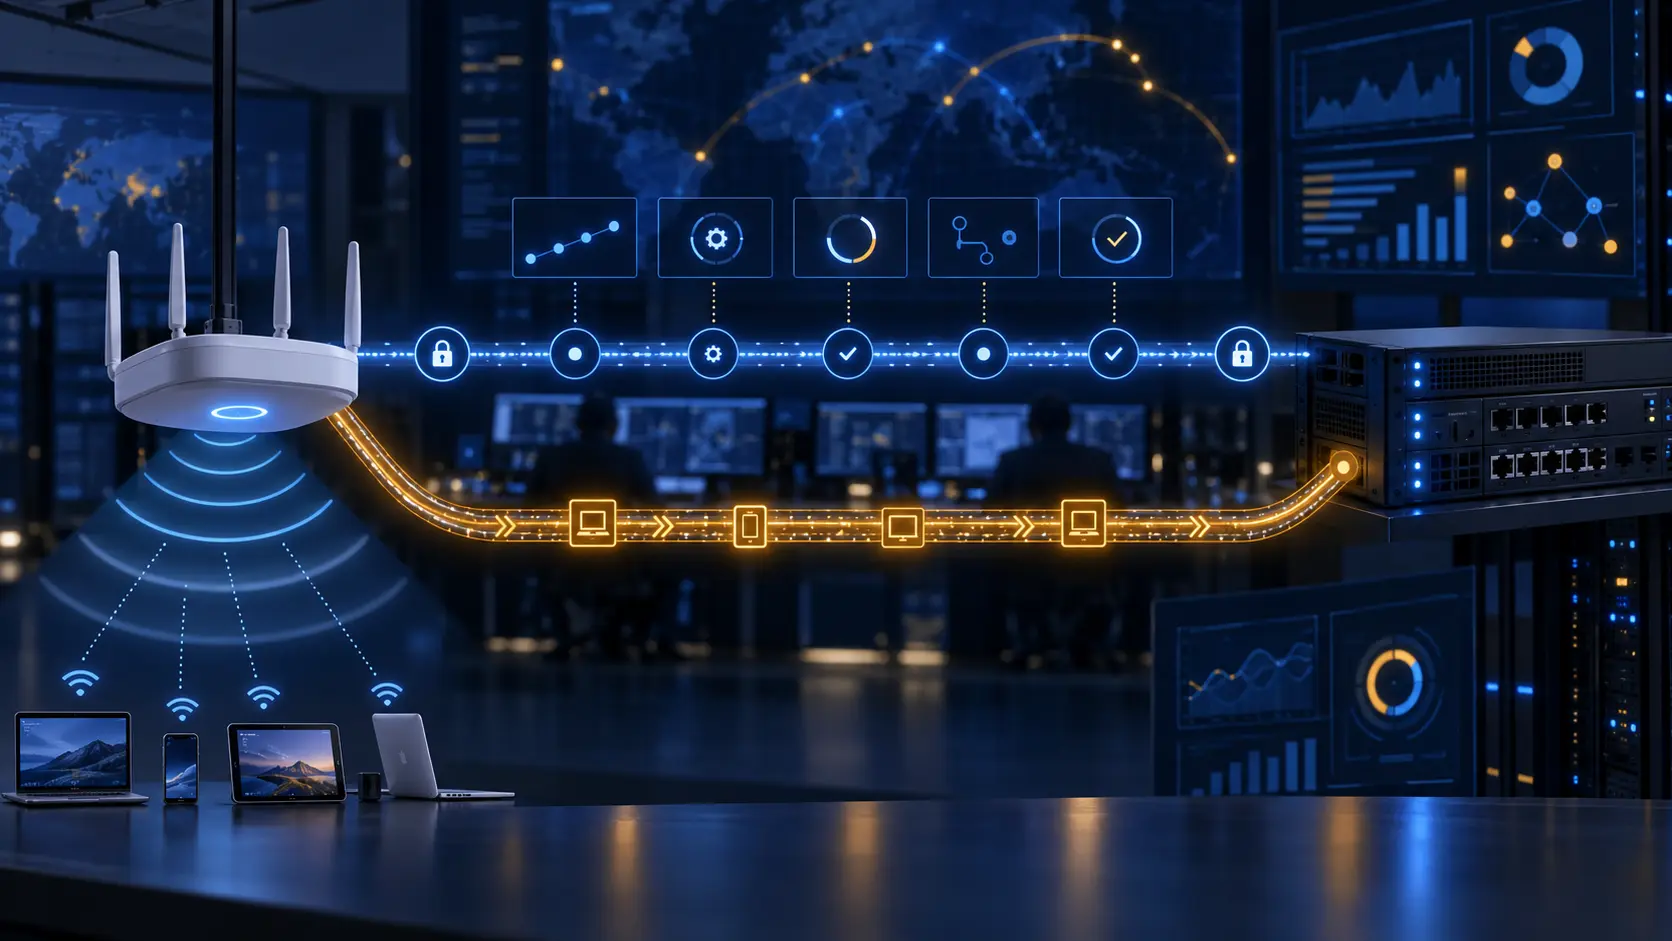
CAPWAP 状态不等于服务证明:RFC 5415
RFC 5415 为 WLAN 建立了结构化控制面:Access Controller 管理 Wireless Termination Point,建立受保护会话,变更配置并承载客户数据。但状态机完成、DTLS 建立或数据通道出现报文,只能证明协议路径,不足以证明策略已经应用、端点获得授权或客户服务健康。
领导者
根区请求量增长后,Kim Davies 重建了 RZMS
到 2022 年,顶级域名管理组合扩大、DNSSEC 密钥变更增多,旧版根区管理系统(RZMS)的工作假设已显局促。Kim Davies 介绍了 ICANN 团队如何重建平台:按请求配置审批门槛、支持并行申请,并让技术检查独立演进。

IETF
WiCoP 是历史控制记录,不是部署基线:RFC 5414
RFC 5414 描述 WiCoP,用集中方式管理和配置大型无线局域网。RFC Editor 将其列为 Historic,并以 RFC 5415 作为后续 CAPWAP 参考。因此,控制器可达、接入点出现在清单中,或收到配置确认,都不能证明当前实现、授权已经生效或客户端正在获得服务。

IETF
SLAPP 安全是历史边界,不是部署证明
RFC 5413 记录了提交到 CAPWAP 工作中的 Secure Light Access Point Protocol。它描述发现、认证与受保护传输,对理解历史路径有价值,但 RFC Editor 说明该文档仅为历史记录发布,不应作为部署依据。RFC 5415 才是标准轨道上的 CAPWAP 方案,并替代了 RFC 5413 的机制。

IETF
LWAPP 是历史记录,不是部署基线
RFC 5412 记录了 CAPWAP 工作期间提交的 Lightweight Access Point Protocol。它能帮助我们理解接入控制器与轻量接入点的架构,但 RFC Editor 将其标为 Historic,并明确不应把它作为任何部署的基础。RFC 5415 才是标准轨道上的 CAPWAP 方案,并替代了 RFC 5412 的机制。

IETF
CATS 选中了服务接点,后端实例仍不可见:RFC 10053
CATS 可以依据网络与算力状况,把请求导向一个合适的服务接点。但这个选择并不必然揭示接点之后究竟由哪个服务实例处理请求,也不说明所公布的指标是否只描述那个实例。
互联网历史
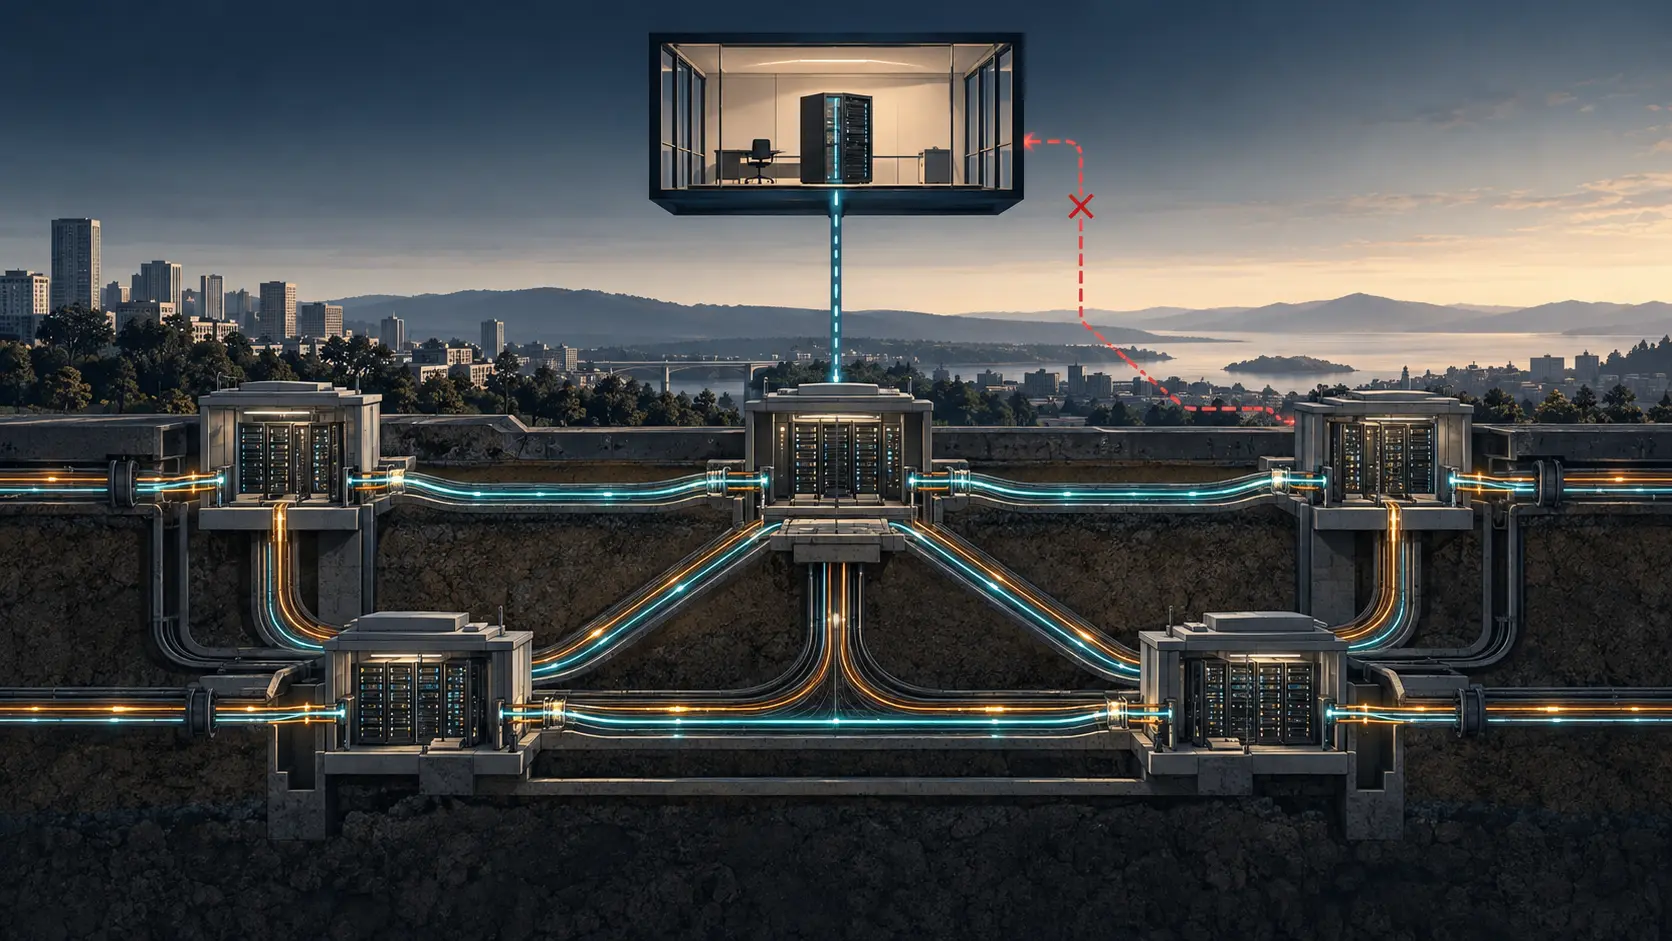
控制器要先连上网络,才能谈控制它:RFC 7149
2014 年 3 月,一份 IETF 备忘录提醒服务提供商:不要只看中央控制器的架构图,还要追问它如何发现设备、连接设备,并安全地影响它所管理的网络。RFC 7149 将启动路径、客户协商和连接中断后的连续性都纳入 SDN 的运营问题,而非留给部署阶段再处理的细节。
IETF
SIP 指南是地图,不是部署证书
RFC 5411 把庞大的 SIP 文档族按主题、状态和关系整理出来,帮助读者找到下一份规范。它是发布时点的 Informational 快照,不是运营商当前运行什么的清单。被列出的扩展可能仍在草案阶段、已经放弃,或从未进入某个产品。

IETF
扩展承载了密钥消息,但没有证明密钥已安装
RFC 5410 为 OMA BCAST 1.0 定义 MIKEY General Extension。它可承载 STKM、LTKM、LTKM 报告和家长控制消息。Type 5 证明消息使用了该容器,不证明终端已接收、写入密钥、安装上下文或允许播放。

IETF
CMS 封装了密钥,但接收者身份仍必须匹配
RFC 5409 规定如何在 CMS 中用 BF 或 BB1 加密内容加密密钥,并定义接收者身份的编码和算法 OID。它把封装格式说清楚,却没有把“能解开”变成业务授权。

IETF
身份可以算出公钥,但它仍不是授权
基于身份的加密把“先发证书再加密”的等待压缩成一条计算路径:发送方用身份和公开参数得到公钥,私钥生成方(PKG)在需要时交付对应私钥。RFC 5408 规范了这套架构,却没有把身份自动变成业务许可。真正需要管理的是私钥发放、身份命名空间和应用决定之间的边界。
创造者
一个说法先进入听证记录:Cory Doctorow 与互操作政策的边界
加拿大国会委员会审议一项有关数字锁和软件设备的法案时,证人 Alissa Centivany 提到了 Cory Doctorow 的“对抗性互操作”概念。这个观点进入了正式记录,但 Doctorow 没有出席作证,也没有因此成为委员会或所有平台用户的代表,更不是后来成法的作者。

IETF
边缘更合适,状态也得允许迁移:RFC 10054
网络可以看见哪个边缘站点更空闲,却未必知道服务会话能否带着完整上下文过去。RFC 10054 将网络与计算资源纳入流量选择,同时明确:移动中的客户端使用有状态服务时,应用必须表明是否允许 CATS 启用这类调度。

IETF
通道已经绑定,但操作仍是另一项决定。
An SIP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5407 draws a harder line: SIP Version 2 can bind a SIP message to lower-channel information, but the binding does not become local…

IETF
通道已经绑定,但操作仍是另一项决定。
An IPsec gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5406 draws a harder line: IPsec Version 2 can bind a IPsec message to lower-channel information, but the binding does not become…
IETF
通道已经绑定,但操作仍是另一项决定。
An RTP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5404 draws a harder line: G.719 RTP Version 2 can bind a G.719 frame block to lower-channel information, but the binding does not…

IETF
通道已经绑定,但操作仍是另一项决定。
An RPC gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5403 draws a harder line: RPCSEC_GSS Version 2 can bind a GSS context to lower-channel information, but the binding does not…