
内容类型
Research
在 内容类型 维度下,Research 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。

北美云服务
Lowest Host/Empire Technology LLC:一家廉价托管运营商的漫长生命与它身后留下的注册记录
Lowest Host/Empire Technology LLC:一家廉价托管运营商的漫长生命与它身后留下的注册记录 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。北美云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
互联网历史
同一个 URI 可以解析为位置、资源或描述:RFC 3404
“解析成功”看似是结论,RFC 3404 却把它重新变成问题:成功取得了什么?资源所在的位置、资源实例本身、关于它的描述,以及它的持久名称,是从同一个 URI 出发也不能互换的四类答案。

IETF
HELLO 画出了邻居,TC 却不能替网络证明现实
OLSR 先用本地 HELLO 建立邻居记录,再让多点中继把经过压缩的链路信息扩散成拓扑。两类消息都能产生真实的控制效果,但记录的传播不能证明无线链路仍在、内核路由已生效、数据包已通过,更不能代替应用给出结果。

互联网历史
数据包里的第一条 NAPTR 并不是第一条规则:RFC 3403
DNS 可以运送一组规则,却不以到达先后赋予权威。RFC 3403 要求客户端从记录自身的 `ORDER` 字段重建执行顺序;只有身处同一权威层的候选,才轮到 `PREFERENCE` 与服务能力作出选择。
IETF
旧权限已经失效,错误证据仍必须进入恢复决策
元数据服务器重启后,原来的 layout stateid 不再有效;但客户端在停机期间直写数据服务器时看到的失败并不会因此消失。RFC 9737 的难题不是恢复旧权力,而是让旧现场的证据在新恢复周期中被听见。
互联网历史
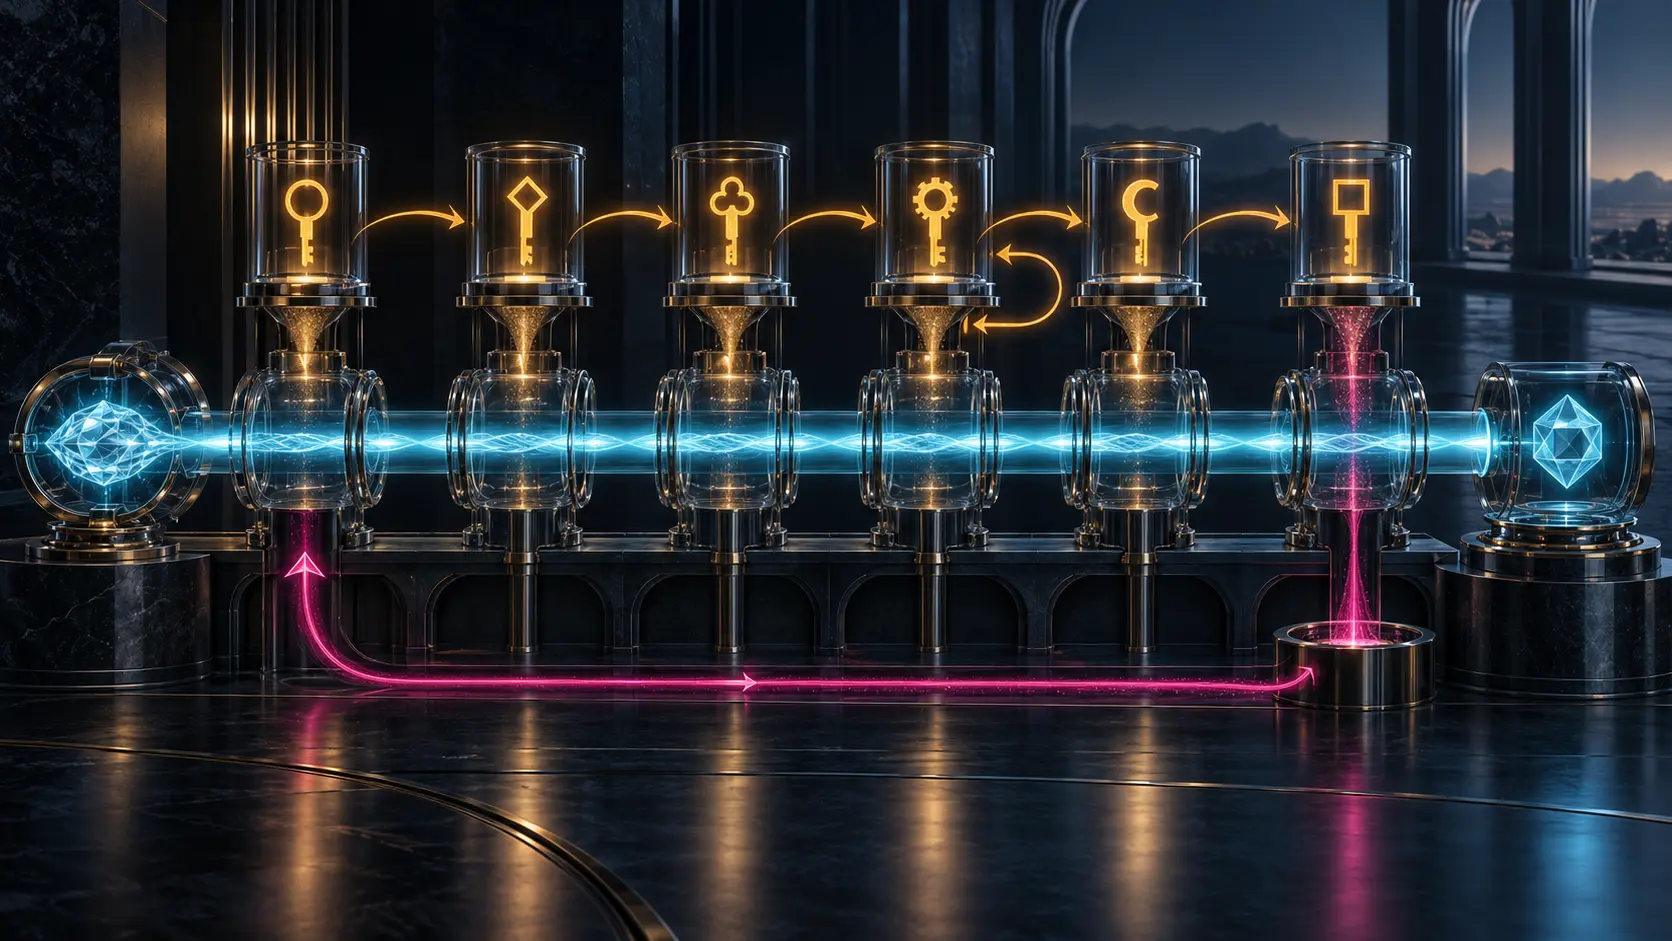
每条规则都能改写下一把钥匙,却不能改写最初那条字符串:RFC 3402
一个发现系统可以把查询委派给下一处权威,却不能顺手把被查询的对象也换掉。RFC 3402 把这条界线写进算法:中间结果只负责打开下一座数据库,所有规则面对的始终是同一个原始字符串。
IETF
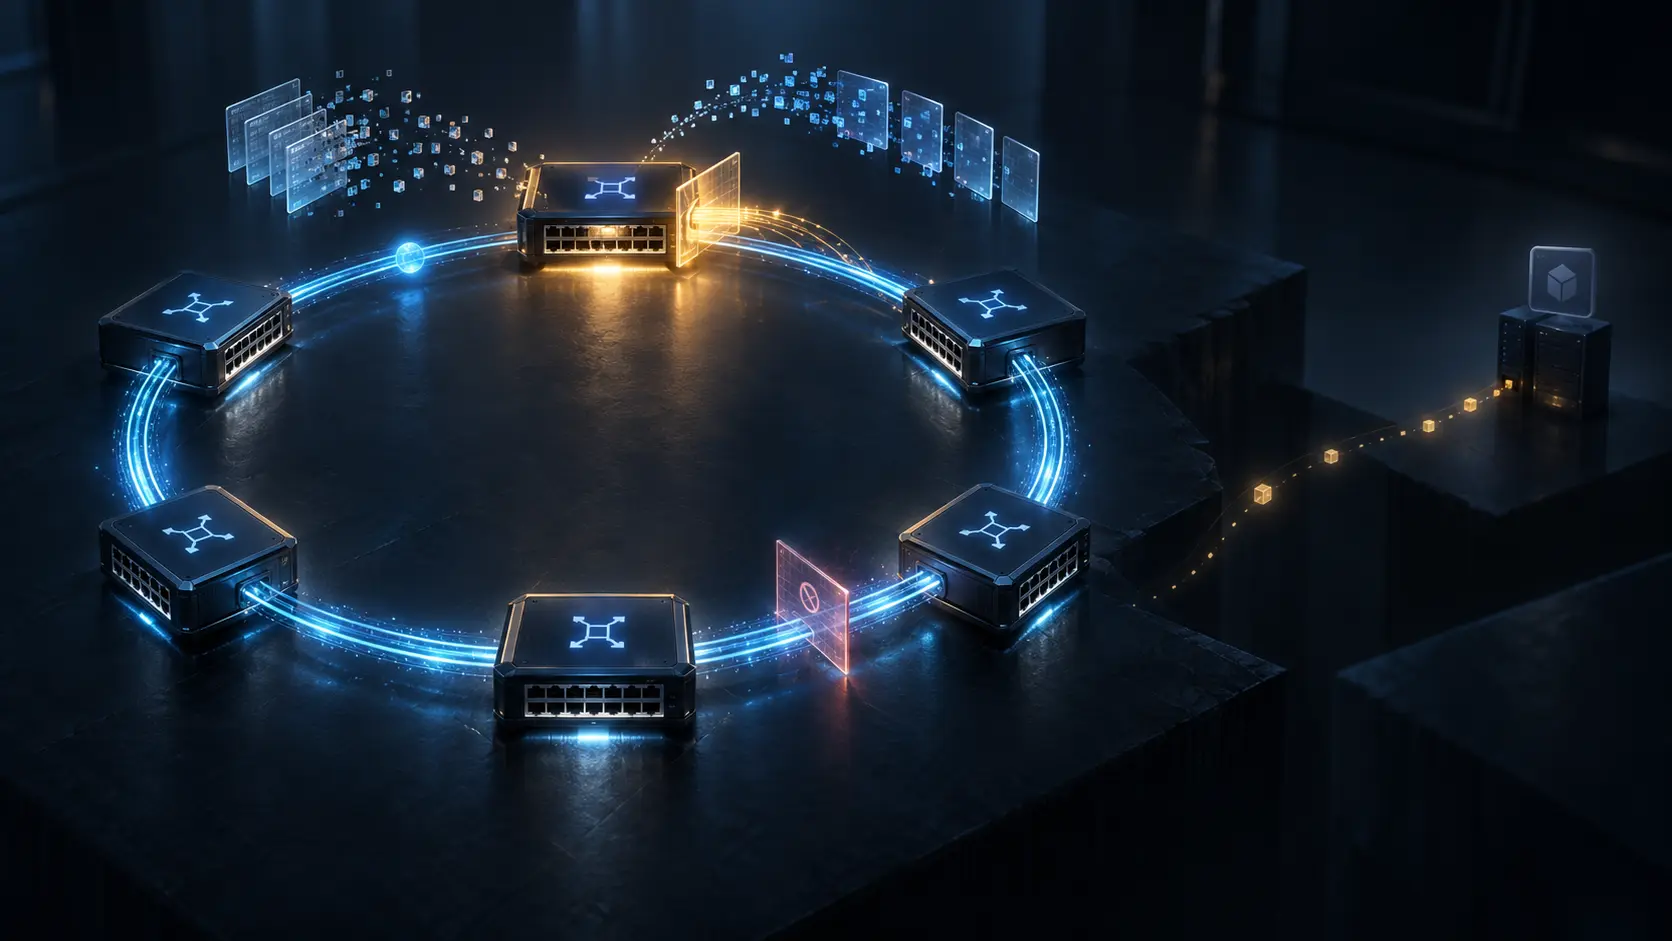
主节点打开了备用端口,但它的权力只到这个环为止
EAPS 把环网中的一个节点设为主节点,让它依据控制 VLAN 的告警与健康帧决定备用端口何时开闭。这种集中权限能够快速消除环路并恢复转发机会,却不能把一个配置域的状态自动扩写成整个网络或业务已经恢复。

互联网历史
答案带着签名,DHCP 却先决定了究竟查询哪个名字:RFC 3397
DNSSEC 可以把一份回答验证得毫无瑕疵,主机却仍然抵达错误的管理域。RFC 3397 揭示的是验证之前的权力:用户只输入一个短名称时,DHCP 提供的搜索列表参与决定了 DNS 最终收到的究竟是哪一个问题。
IETF
源已经被广播,接收者仍可能一无所获
2003 年发布的实验性 RFC 3618 把“某个 RP 发现了一个活跃源”变成可跨域传播的 Source-Active 消息。它解决的是源信息如何扩散、感兴趣的域如何开始建树;消息通过 peer-RPF,并不等于接收者已经收到数据,更不等于应用已经得到正确服务。

IETF
能力码相同,运行语义却不在同一版本
两台设备都能在 OPEN 中发送 Capability 74,并不等于它们执行着同一部状态机。一台代码对应草案第 17 版,另一台停留在第 7 版;当规范把新的等待状态和计时器插入握手,两边对“严格模式”的共同理解必须重新证明。

互联网历史
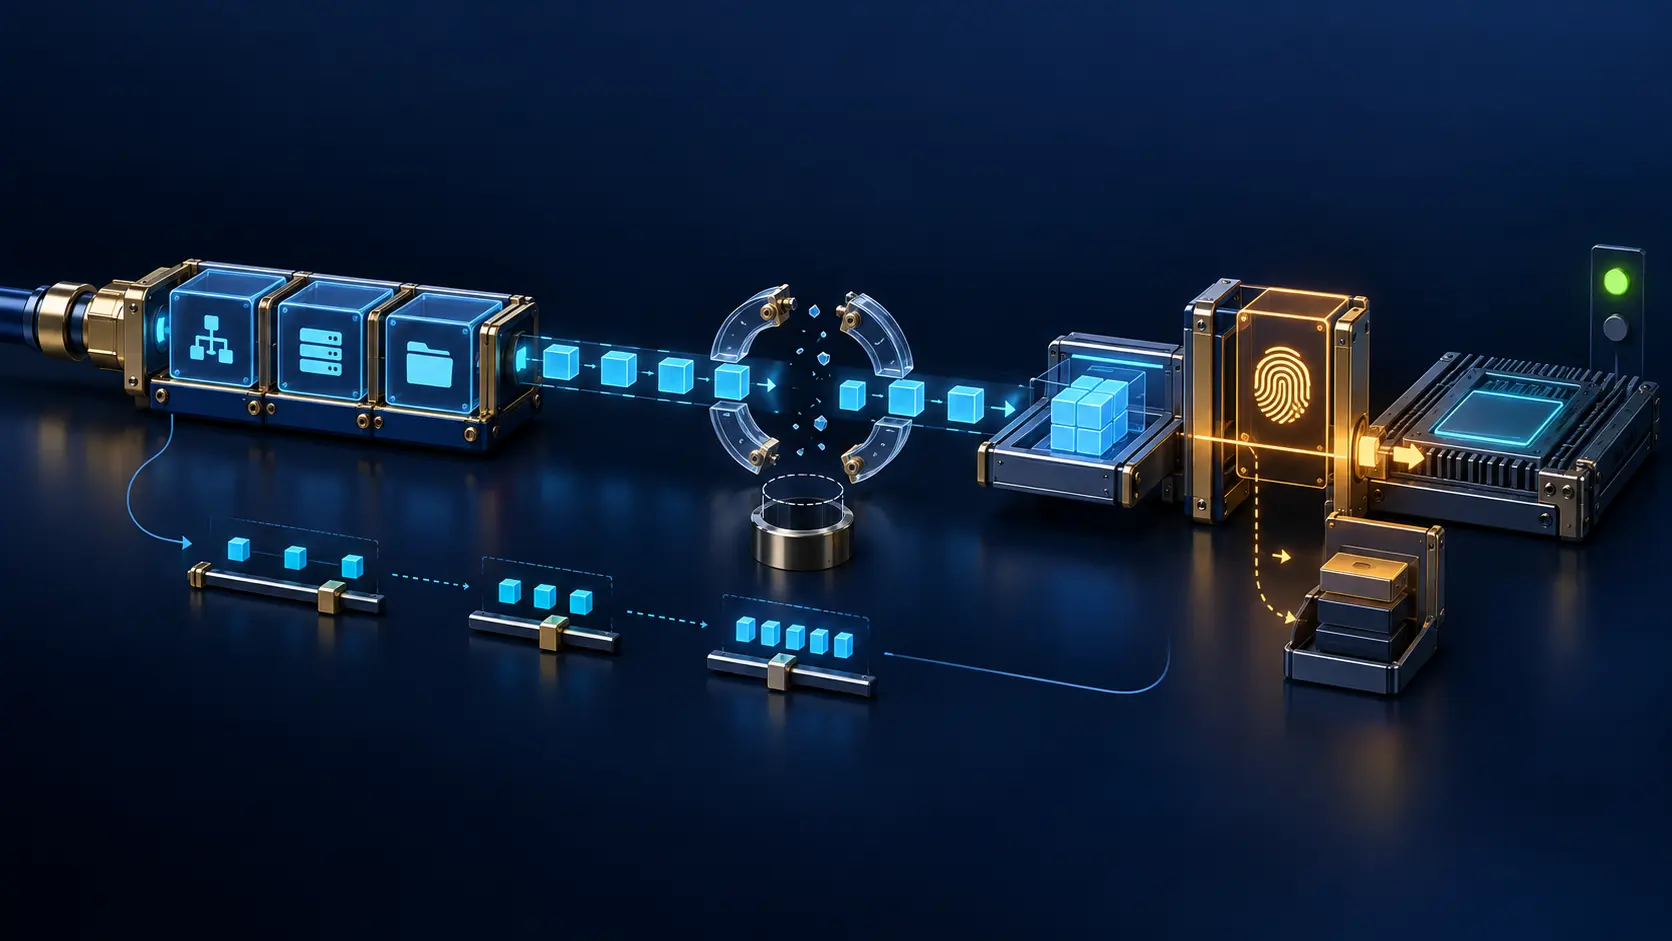
数据包里的字段顺序错位,选项仍必须还原成一个对象:RFC 3396
同一个 DHCPv4 选项可以被任意切开,分别塞进三个字段,而理解它们的逻辑顺序又不同于包内物理顺序。RFC 3396 给出的底线不是逐片猜测,而是先把碎片恢复为唯一对象。
IETF
地址写得很标准,启动镜像仍然没有身份证明
一条 `tftp:` URI 可以准确写出主机、文件和传输模式,却不能回答文件是谁发布的、途中是否被替换、设备是否安装了它。RFC 3617 最值得保留的并不是这个地址格式,而是它拒绝让“已注册”冒充“可信”。

互联网历史
计数器写着 GET,探针却先记住响应,再从多个动词中选一个:RFC 3395
一个整数看起来像直接测量的结果。RFC 3395 却把整数背后的判断链摊开:探针要记住相反方向的请求,重组跨包事务,并在一个包同时容纳多种操作时强制选出唯一标签。

互联网历史
数据包合法,仍可能过不了过滤:RFC 3704
源地址有效,并不代表数据包一定能通过网络边界的过滤器。路由器可能因为“回到这个源地址时,应该从另一条接口走”而将它丢弃。
互联网历史
密文多出一个寄存器,它决定那把密钥是否存在:RFC 3394
RFC 3394 并不是把一排密钥字节加密后再补些填充。它让一个 64 位寄存器参与每一轮变换,把它放在结果最前面,并规定只有当逆变换找回预期结构时,候选密钥才可以被释放。

IETF
探测结果还活着,真实路径早已变了
一条预先生成的 OAM 结果可以在缓存里保持“有效”,而它所描述的转发路径已经换代。BGP 若拿这份旧证据决定候选资格,时间就不再是监控细节,而成为路由政策的一部分。

IETF
旧标签还在转发,新标签已经指向另一个去处
LDP 恢复期间,最危险的并不一定是空表,而可能是两张都“有依据”的表:上游仍按旧的标签—FEC 绑定发送,下游却已把同一标签重新分给另一项业务。RFC 3612 讨论的核心,正是如何约束这段权威重叠期。
互联网历史
测试编号可以共用,实验却不能混为一谈:RFC 3692
协议实验在上网之前,往往先需要一个能放进报文的数字。RFC 3692 留出了两个测试值,同时提醒读者:不同实验可能共用同一个数字。能做测试,不等于彼此兼容。

IETF
接收端给了更多数字,却没有交出“唯一真相”
RFC 3611 把一份简短的 RTCP 接收报告扩展成可组合的证据块。字段越多,越需要保留证人的身份、测量对象、时间窗口、算法和不可用状态;否则,高分辨率只会让未经证明的结论显得更像事实。

IETF
两端日志都按时排序,却拼不出同一条事故时间线
客户端和服务器各自都能产出顺序合理的 qlog,仍不等于它们共同证明了一条全局时间线。时钟类型、观测点、采集窗口、身份字段和删减策略,只要有一项没有进入证据链,“谁先发生”就可能只是图表的排版结果。