
内容类型
Research
在 内容类型 维度下,Research 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。

IETF
拓扑图画出三条链路,资产台账里却只有一个端口、一块线卡和一张专线订单
RFC 5185 允许同一物理链路在多个 OSPF 区域中建立独立邻接。每个邻接都是真实的协议状态,却不会因此复制带宽、维护窗口或故障域。

IETF
链路已经 Up,面板却把它写成“业务已恢复”
RFC 5184 让网络层能够读取链路信息、订阅链路事件并请求链路动作。它最值得保留的不是一个统一的绿色状态,而是层与层之间不可省略的顺序:动作被接受、链路改变、IP 收敛与业务恢复不是同一件事。

IETF
面板写着“内部已交付”,证据却只有两个环境标签
当 `location=MS` 与 `phase=post` 被界面合并成一个绿色结论时,RFC 5183 提供的执行上下文就被抬高成了交付证明。标准定义的是观察入口,不是组织身份、权限或最终结果。

欧洲与中东云服务
PeeringDB 写入的两个 10G 端口,与 2026 年路由表中的零可见前缀:Genesis Cloud 互联设计的执行账本
PeeringDB 写入的两个 10G 端口,与 2026 年路由表中的零可见前缀:Genesis Cloud 互联设计的执行账本 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
这个变量记住了结果,却没有记住为什么
界面把 `$` 显示成“已保存搜索”,很容易让人以为查询条件、时间点和对象身份都被保留。RFC 5182 真正定义的,只是当前邮箱会话里一个会被覆盖、清空和收缩的结果槽位。

全球云服务
Novacloud 的 AS209874:注册对象背后的问责链与一个无处指向的句柄
Novacloud 的 AS209874:注册对象背后的问责链与一个无处指向的句柄 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
IETF
跑满线速的不是“IPv6”,而是那一套实验条件
一张基准表很容易被授权代表整张生产网络。RFC 5180 真正提供的,是一套可复现实验的最小共同语言;帧长、前缀、方向、邻居状态、扩展头、过滤器和软件版本,都是结果本身的一部分。
IETF
DNS 找到一台机器,凭据才说明它能代表哪个域
RFC 5178 把一次服务连接拆成三张凭据:发现机制提出候选主机,主机证明自身身份,域服务名称再证明它有权为目标域提供特定服务。三者相连,却不能互相代替。
欧洲与中东云服务
G42 的透明度分层:上市子公司披露一切,算力与数据中心引擎披露为零
在阿布扎比人工智能集团 G42 的公开叙事中,规模以吉瓦计、合作伙伴名单横跨美国科技巨头。但当把该集团按运营公司层级拆开核对公开证据时,画面截然不同:唯一披露经审计财务数据的,是其阿布扎比证券交易所上市的人工智能分析子公司 Presight;而承载算力叙事的 Core42 与承载数据中心资产的 Khazna,均不公布任何收入数据。

IETF
主状态是成功,移动网络却少了三个前缀
RFC 5177 的顶层成功只要求至少一个移动网络前缀完成转发设置。要判断整个移动网络是否保全,必须逐一核对前缀授权、安装结果、更新前后的集合,以及真实路由与数据路径。

IETF
断开请求通过了认证,仍可能断错一组会话
RFC 5176 把在线会话的动态授权变成可互操作的控制动作,却没有把“报文是真的”变成“目标一定唯一”。请求属性可能匹配零个、一个或多个会话;原子执行能防止半改半不改,却不能替运营者证明选中的集合就是本意。

IETF
多出四十八个标志位,不等于多出四十八项能力
RFC 5175 扩展的是路由通告可以表达的空间,而不是网络已经具备的功能清单。一个置位的比特,只能证明发送方在某个报文里作出了一次断言;接收方是否看懂、信任并执行,是另外几层事实。

IETF
同一封邮件,三个正文,三个过滤结果
一条规则在旧服务器上命中,迁移到新服务器后却没有命中。邮件字节和脚本都没变,变化的是匹配前被构造出来的“正文”:未经解码的传输表示、按类型挑选的 MIME 部件,或者实现尽力提取的文字。RFC 5173 把这种差异写进了协议本身。

IETF
没有收到报文时,普通模式说“不确定”,激进模式选择停端口
两台交换机都还能看见光,端口也没有失去物理载波,但其中一端再也收不到能证明对端身份的回声。RFC 5171 的关键不在于把沉默解释成某一种故障,而在于说明:同一个沉默,在不同运行策略下可以留下“不确定”,也可以成为一次有条件的保护性停机。

全球云服务
自称与观测的对齐审计:almazcloud.network 的身份链条
在 Yandex、Sberbank 和 Rostelecom 名字旁售卖物理互联的网络,其路由表里只有三家过境上游——本文逐层核对该运营商的自我描述与可观测证据。
IETF
新系统改发 HTTP URI,旧 URN 的责任并没有消失
RFC 5165 为 OGC 建立了持久 URN 命名空间;后来 OGC 又要求新的公共持久标识符默认使用 HTTP URI。真正困难的不是选哪种字符串,而是让旧记录、新入口、注册状态与历史决定在迁移中仍能彼此对得上。
案例档案
DFINFRA联系层:镜像、合并与问责缺口
DFINFRA 联系层:镜像、合并与问责缺口 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。案例档案情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
传输层验证了来者,却没有权力解释命令
RFC 5164 把移动服务的公共传输与服务语义分开:下层负责发现、保护和运送,上层决定不透明载荷究竟是信息、事件还是命令。这道边界不是架构图上的分工,而是授权不能被“安全送达”替代的证据边界。
IETF
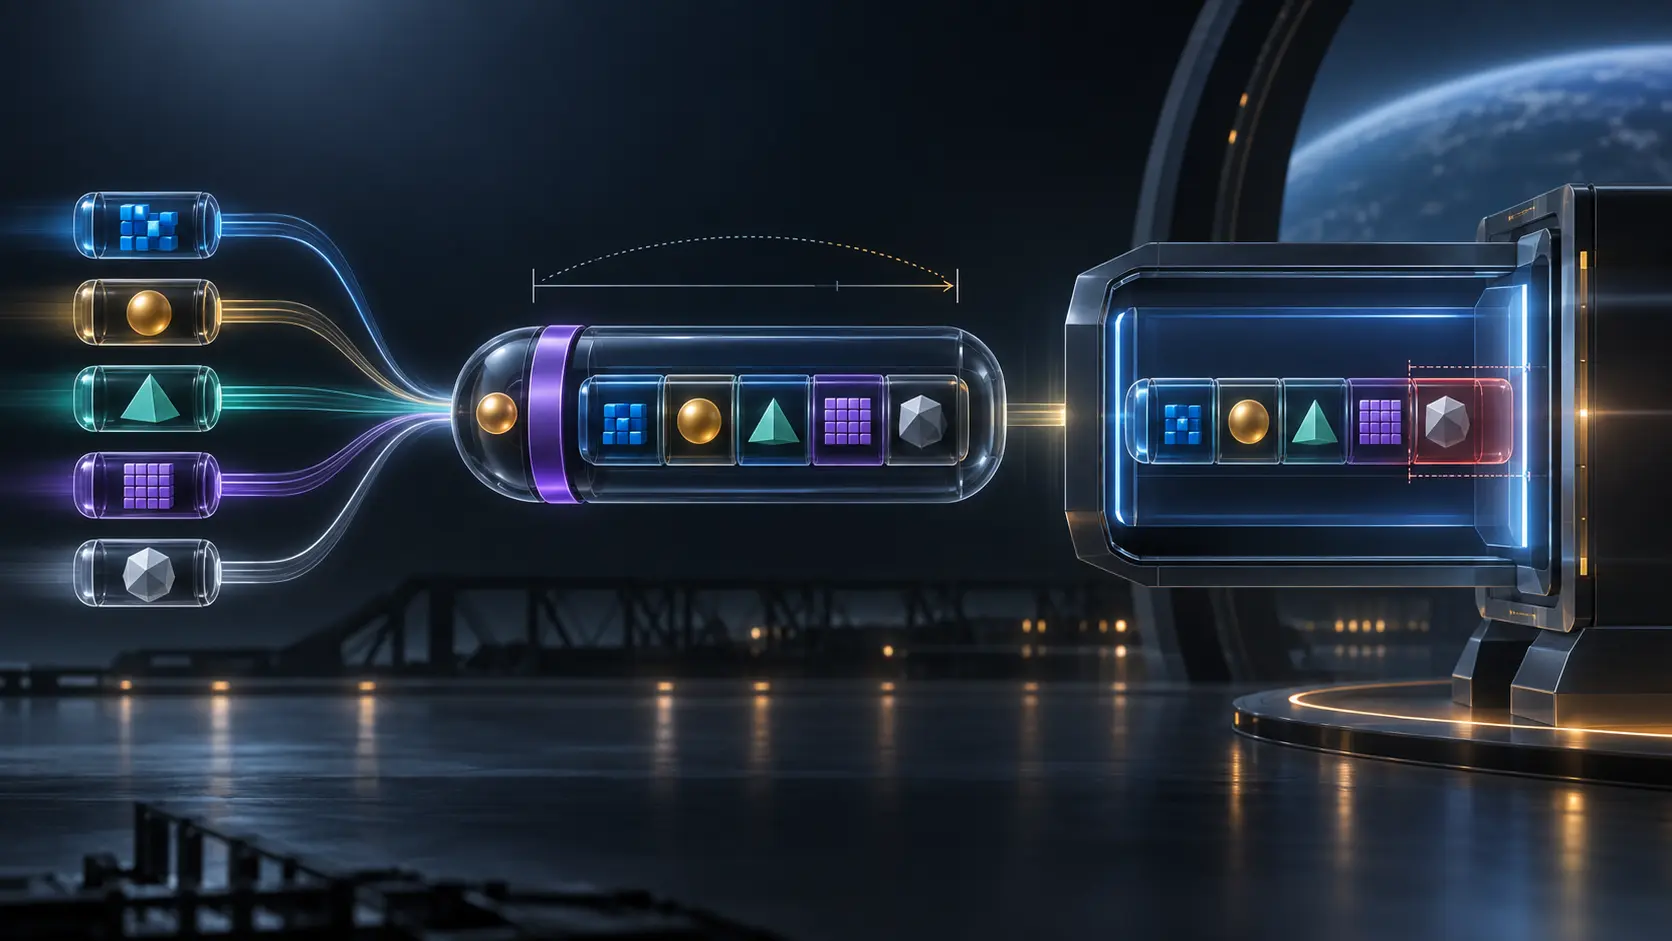
省掉五份包头之后,五个数据单元开始共同失败
RFC 5163 用一个外层封装承载多个短 PDU,节省了重复的类型、目的信息和处理成本。被省掉的元数据并没有消失,而是变成了整组共享的解释条件与失败边界。

IETF
每家运营商只承诺一个域,整条路径却无人承诺
RFC 5160 把运营商之间的 QoS 责任收窄到各自真正控制的网络域,从而避免一条动态路径被锁死成漫长的连带合同。但这个可扩展的安排留下了一个领导层必须回答的问题:谁来证明多份局部正确的承诺,确实组成了卖给客户的端到端服务?