
内容类型
Research
在 内容类型 维度下,Research 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。

IETF
ZONEMD 让辅助服务器在传输结束后验证整个区域
区域传输完成,只能证明交付流程结束,不能单独证明接收方拼出的区域正是发布方有意发布的完整版本。ZONEMD 为整个区域增加摘要,把“收到”与“验证一致”分成两道控制。
IETF
位图只说明 UDP 选项出现过,不说明它做了什么:RFC 9870
RFC 9870 为 IPFIX 导出器提供了一种紧凑方式,用来报告一个流中观察到哪些 UDP 选项类型。它的价值恰恰来自结论范围有限:记录的是出现事实,而不是逐包历史、接收端处理决定或应用结果。
IETF
负信任锚让递归解析器无需修改区域即可暂停 DNSSEC
签名区域配置出错时,验证型递归解析器可以继续拒绝解析,也可以为一个明确分支开启本地例外。负信任锚能够在区域尚未修复时恢复可达性,但代价是把暂停 DNSSEC 保证的临时权力交给解析器运营方。

IETF
Mukul Srivastava 与“数到了 RIB、却没看见路由”的 BMP Gauge
数字可以准确,却仍然只回答一个很小的问题。RFC 9972 让 BMP 能在清楚标出的 RIB 视图中报告“此刻有多少条路由”。这不是某条路由的档案,不是策略为何接受或拒绝它的说明,也不是数据包已经抵达的凭据。Mukul Srivastava 参与编辑的价值,正在于把这个边界写进了可互操作的遥测语言。

IETF
BGP 角色把对等关系变成路由泄漏边界
在交换第一条路由之前,两张网络就可以说明自己如何理解双方关系。RFC 9234 把这项双边声明变成控制:角色不相容时,eBGP 会话可以被拒绝;Only to Customer 属性则能阻止已标记路由继续越过错误的商业边界。协议让意图可核验,却不能证明意图背后的合同是真的。

领导者
Abdiel Marin:眼科临床工作流背后的软件架构
Abdiel Marin 创建 EyeMD EMR 时抓住了一个朴素却苛刻的前提:服务眼科的系统应当贴合诊所的实际工作,而不是要求医护人员迁就通用电子病历的分类方式。他把专科影像、互操作标准、边缘计算和患者流程连在一起;在他退出日常管理后,这套逻辑是否仍能延续,成为观察 Optivate 的关键。

IETF
Cédric Fournet 与一张不能证明日志完整的回执
一张签名回执可以严谨地说明某条记录与某个树状态的关系,却不能因为术语叫作“透明”就替所有未观察到的事件、根和治理决定作证。

领导者
Aaron Moreck 与 NaaS、SD-WAN 背后的网络服务决策
Aaron Moreck 的公开记录把他置于 IntegraONE 网络服务、客户连接、托管防火墙和 SD-WAN 的交汇处。证据显示的是技术决策界面,而不是个人拥有所有客户结果。
IETF
CATS OAM 可以核验流量引导策略,不能自行选择补救措施
CATS 的 OAM 工作稿面对的是一个很具体的运行事实:网络地址仍可达,并不等于该地址后的服务仍可用。实例可能仍能响应连通性检查,但应用已经阻塞、资源耗尽或性能严重下降。工作稿因此把观察拆成链路、路径、实例和服务四层,并要求将实际转发与 CATS 路径选择器先前作出的选择相对照。

领导者
Amit Thapa Chhetri 与尼泊尔有线互联网的漫长建设
Subisu 的起点并不是一个整洁的“孤胆创始人”故事。公开材料呈现的是一支团队:他们先要让尚无对应规则的监管体系理解一种新服务,再把来之不易的许可转化为可持续的运营能力。Amit Thapa Chhetri 的公开轨迹之所以值得研究,正在于它能说明这种转变,又不必把集体成果都归给一个人。

IETF
IETF 调查可以诊断治理问题,却不能批准修复方案
IETF 2025 年社区调查的价值,不在于把“社区”压缩成一个可随意引用的口号,而在于它把测量对象、有效答卷和不能消失的方法限制一并公开。这样的调查足以让一个问题进入负责者的视野,却不足以自行指定负责者、通过规则或证明改革有效。调查所得是诊断证据;从诊断到行动,仍需一条可追溯的责任链。

SANOG
SANOG 34 迁城,却没有公开危机决策的授权链
SANOG 34 完成了一次并不容易的运营调整:会议因 SANOG 所称的斯里兰卡近期安全局势从科伦坡迁至加尔各答,同时保留原定日期。SANOG 自己的档案记录了迁址、原主办方和替代主办方,也说明决定参考了本地主办方的建议。然而,公开记录没有给出这项决定的完整授权链。这个缺口值得审视,因为紧急情况下维持活动连续性,本身也是一次机构权力的行使。
IETF
Thomas Graf 与那个不能说明控制平面来源的 MPLS 标签数字
标签栈顶的一串数字很容易让人误以为自己已经知道了它的来历。它被导出、被聚合、被放进仪表板,于是数字仿佛自动变成了某项控制平面迁移的证据。Thomas Graf 所著的 RFC 9160 采取的是更窄也更可靠的做法:数字本身并不能稳定地识别分配它的控制平面协议。

IETF
SCITT 能记录一份声明,却不能批准一次发布
供应链证据最容易被一句话说得过满:“这个制品有透明度收据。”收据确实有价值;它能让人验证一份已签名声明曾被某个透明度服务登记。可它不能替一家机构决定该不该把该制品发布、部署、采购、继续运行或信任。承担后果的人,仍须作出并留下那项决定。

IETF
DNSOP 可以建议域名控制核验,不能治理应用身份的生命周期
DNSOP 正在工作组最后呼叫中审阅一份关于“把全球 DNS 域名用作应用标识”的草案。草案建议在建立关联时核验域名注册人或获授权一方的控制权。这是必要的证据步骤,却不是对应用身份未来归属的永久裁决。域名会到期、记录会被撤销、服务会暂时失联;这些后续状态仍须由应用自己的规则、责任人和补救路径处理。
IETF
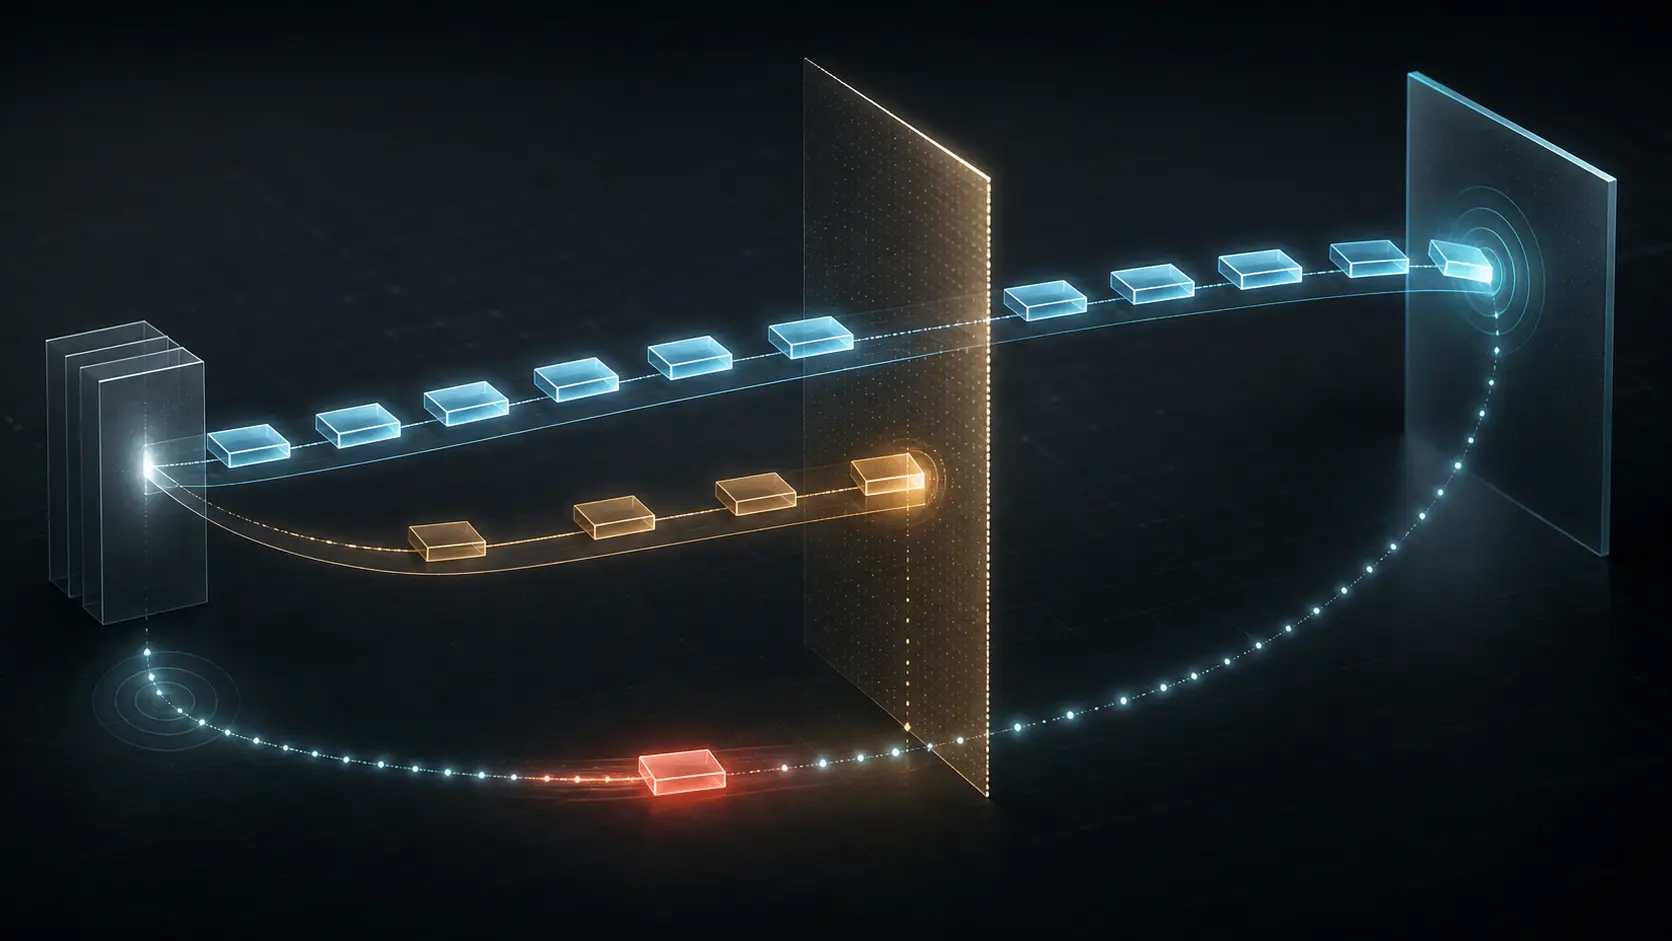
较新的数据包先到了:TCP RACK 如何借助时间判断丢失
RACK 不只观察序列号之间的空缺,还利用已确认送达数据的发送时间,为 TCP 提供带有重排序余量的丢失证据。

IETF
设备分配令牌可以携带证据,不能携带依赖方的决定
RATS 正在征询是否采纳一份为机密虚拟机分配设备而写的 EAT 配置文件草案。眼前被征询的是一份文本是否值得由工作组继续处理,而不是某一块设备是否已经可信。格式可以让证据跨系统表达,却不能替承受风险的一方作准入、授权或责任归属的决定。

AFNOG
AfNOG 公布主办偏好,却把最终选择交给召集人与管理层
AfNOG 的非洲互联网峰会主办页面,向申请方列出了一份异常详细的义务清单,也公布了三项选择偏好。但在 AfNOG 召集人与 AFRINIC 管理层作出被称为最终决定的选择之前,这些偏好如何相互比较,页面并未说明。
IETF
Colin Perkins 与那条没有说“已发到网络”的 Sent 事件
本地程序把一条消息交给传输栈,并不等于网络另一端已经看见它。Colin Perkins 参与共同撰写的 RFC 9622 把 `Sent` 放在这条责任转换线上:它说明 API 不再负责该消息,不说明数据已经越过网卡、抵达对端或产生业务结果。
IETF
Marco Tiloca 与那条没有撤回访问权的撤销通知
授权服务器把令牌列入撤销清单,并不意味着每个资源服务器已经停止接受它。Marco Tiloca 参与共同撰写的 RFC 9770 为 ACE 定义了传递撤销信息的办法;它没有把服务器端的记录、通知抵达、设备本地删除与后续访问结果混成同一个事实。