
内容类型
Research
在 内容类型 维度下,Research 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。
互联网历史
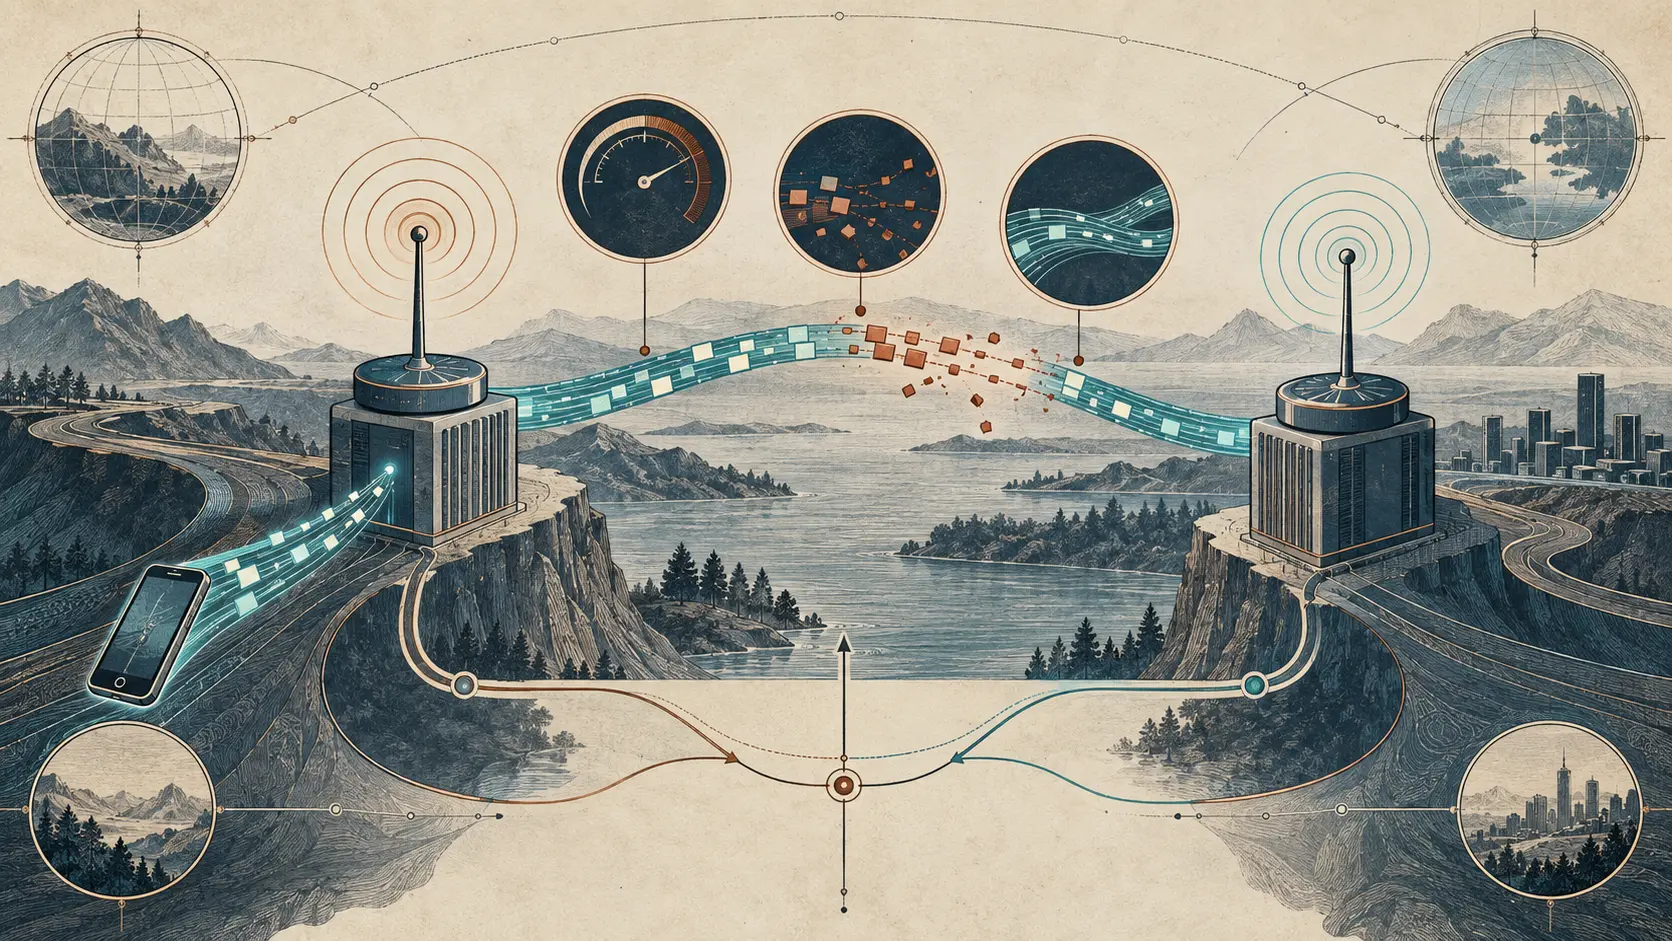
快速、平滑、无缝:RFC 3753 没把三者混为一谈
要比较两次移动网络切换,先得说清楚“切换”指什么。2004 年 6 月,IETF 发布了一份移动性术语备忘录:它把切换的控制过程拆成五个大体独立的问题,也把时延、丢包和用户能否察觉的连续性分开讨论;它并未规定一套移动协议,更没有把术语强加给整个行业。

IETF
报文带着认证值,接收端却未必执行认证
密码字段出现在抓包里,是发送端做了什么的证据;报文是否因此被严格筛选,是接收端做了什么的证据。RFC 5304 允许过渡模式“发送 HMAC、接收不校验”,也允许未实现 HMAC-MD5 的系统接受携带该类型的 PDU。若把字段存在当成策略生效,审计看到的只是门票印刷,而不是门禁动作。

IETF
Nonce 重复了,系统只把灾难缩成了等同性泄漏
同一批虚拟机从旧快照恢复,两个加密任务带着相同的计数器重新上线。告警没有看到伪造成功,解密标签也全部通过,于是值班记录写下“没有安全影响”。RFC 5297 恰恰说明这句话为什么过头:SIV 保住了真实性,却没有替系统守住“某个秘密值是否再次出现”这层信息。

IETF
对端听见了我,但这条电路仍未证明自己
网络里最容易被滥用的词,往往是“已建立”。收到一个 Hello,可以证明本端听见了对端;知道对端也收到了本端的 IIH,才能证明控制消息具有往返性;再核对系统与电路身份,才能把这次往返绑定到预期的物理关系。RFC 5303 的价值,不是把这些层次合并成一个绿色状态,而是拒绝让前一层替后一层作证。

IETF
序列号已经前进,认证器还没装上密钥
ER 服务器接受了请求、派生了 rMSK,并把期望序列号推进到下一位。认证器却没有给出安装确认,低层安全关联也尚未启动。系统若只看服务器日志,会把一次局部提交误写成端到端成功。

互联网历史
搜索结果不是身份:RFC 3744 的规范主体 URL
WebDAV 访问控制面临一个显示名称掩盖不了的问题:同一个人或软件代理可以对应多个 URL,但访问控制条目必须指向明确的主体。RFC 3744 把有限的人类可读发现与规范主体 URL 结合起来,同时将两者与身份认证和权限判定分开。

IETF
新密钥已经生成,旧权力却没有退出
一次新的 EAP 交换生成了新的 EMSK,派生服务也给出了新的根密钥。监控面板因此显示轮换成功。但旧缓存中的子密钥仍在接受请求,因为系统只记录了“新值已创建”,没有记录“旧代际已停止产生权力”。数学上的分离完成了,运营上的撤权没有完成。

IETF
端口只接入了一台主机,控制平面却把它当成了路由器
一次 PIM 邻接建立,看起来只是协议正常工作;放在主机接入网段,它也可能意味着权限模型已经倒置。RFC 5294 讨论的不是报文是否符合格式,而是一个更早的问题:这条接口原本是否应当听取路由器才有权说的话。

互联网历史
一次注册保留一组变体,而不只一个域名:RFC 3743
注册机构接受一个中日韩文字域名标签时,实际管理的对象可能比用户看到的那串字符更大。2004 年,Joint Engineering Team(JET)提出把若干字符变体放进同一个保留包,由同一持有人控制;但只有部分形式会真正进入 DNS 区文件。

IETF
邮件只有一封,头部真相却不止一层
一次网关审计里,归档副本带着新标签,退信通知引用旧标签,签名系统又报告校验失败。三份记录都可能符合 RFC 5293。真正的问题,是审计系统把“原始头部”“当前头部”和“同一消息身份”压成了一个字段。

IETF
快车道成立的前提,是普通道路仍然可走
一条网络链路上,付费队列的时延指标全部达标;同一时刻,普通队列里的新用户已经无法完成一次可用的会话。两份报表都可能“正确”。问题不在统计,而在治理口径:组织测量了优先服务,却没有证明没有购买优先权的人仍保有真实的参与机会。RFC 5290 把这种容易被遗漏的普通层称为“简单尽力而为”流量。

IETF
同一条伪线,两个状态源,谁有发言权?
控制面说“会话还在”,数据面的 TDM 控制字却说“接入电路有故障”。这不是把两个灯改成同一种颜色就能解决的数据清洗问题。RFC 5287 先问的是:哪个报告者此刻仍有能力观察它声称代表的状态?IWF 正常时,标准不建议让 PW Status TLV 与带内状态并行争夺结论;IWF 自身失效而 PWE3 控制面仍存活时,控制面才接过报告责任。

互联网历史
一个数据报改了路由,套接字的其他默认值本应保留:RFC 3542
好的例外只改变它被允许改变的那一项。RFC 3542 将这一原则写进 IPv6 套接字接口:与单条消息一起提交的辅助数据,可以临时覆盖同名选项,却不应把套接字上其他持久设置一并清空。

IETF
标签仍然精确,路由已经聚合
LDP 还在谈论某一个具体出口,IP 路由表却只保留了包含它的较大前缀。RFC 5283 用这种粒度差换取跨区域扩展性。它解决了标签如何继续传播,却没有把聚合路由变成每一个出口仍然存活的证明。

IETF
“已经启用”和“这里有备选”不是一回事
故障发生后,值班人员看到设备配置里 LFA 已开启,却发现某个目的前缀仍要等待普通收敛。RFC 5286 并不认为这两件事互相矛盾:开关只允许设备计算备选,真正的无环资格要由特定拓扑、特定目的和特定故障假设下的严格不等式逐项给出。
互联网历史
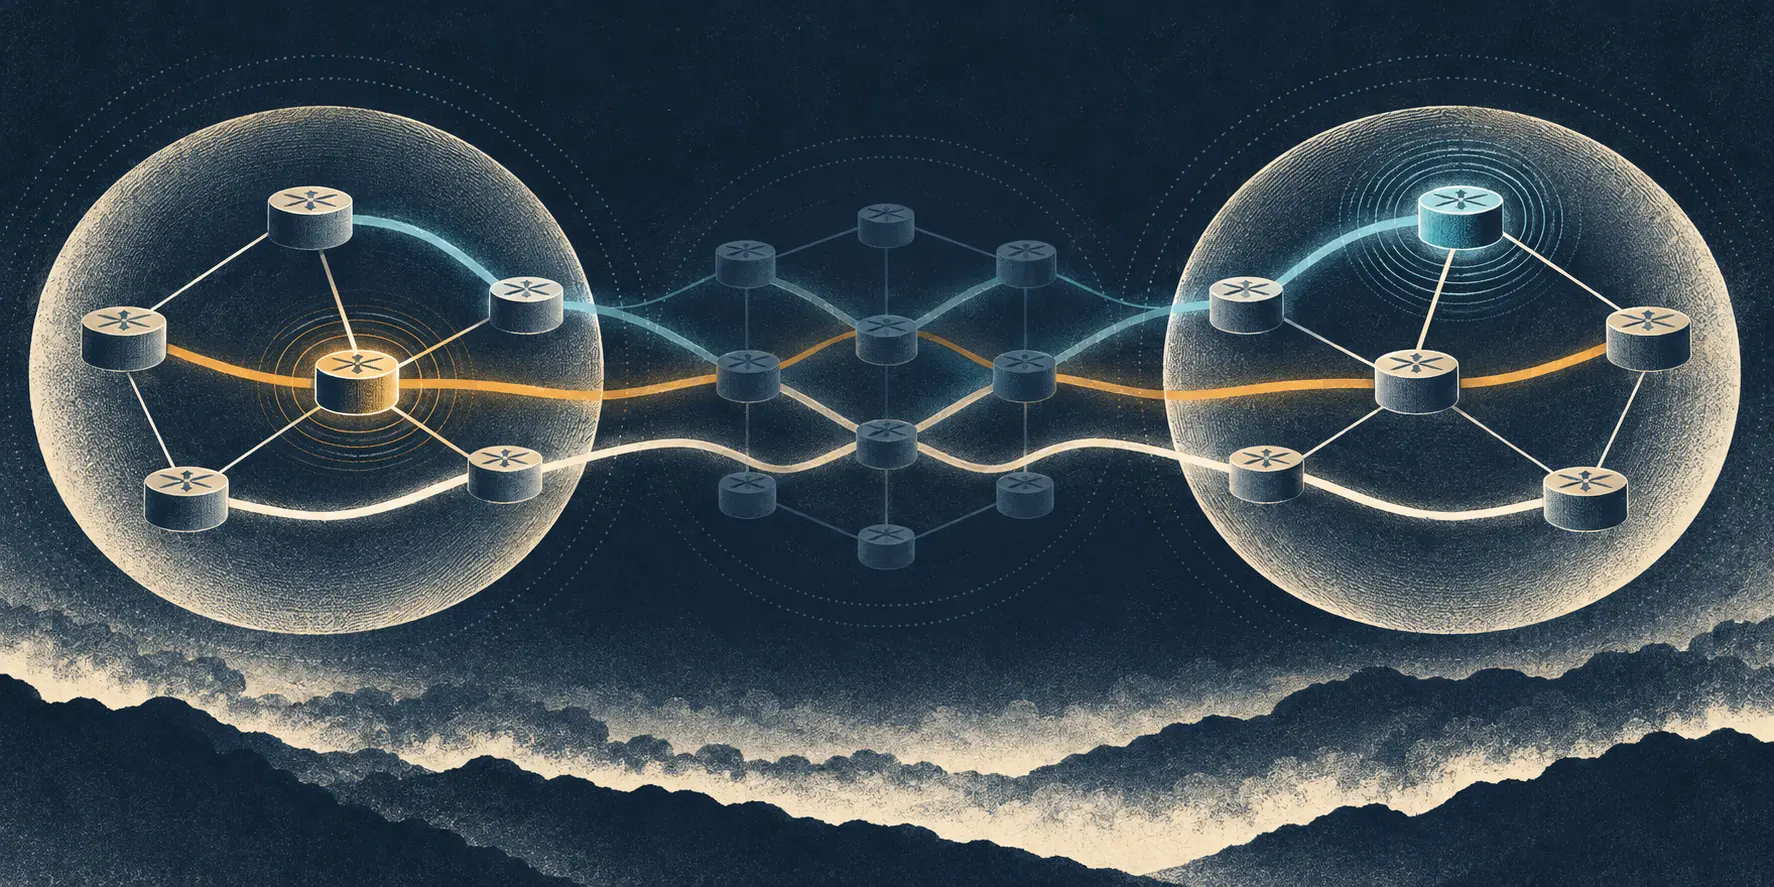
局部最优路径未必能让网络稳定:RFC 3345
一台路由器选中了自己路由表里的最佳路径,却可能因此促成下一轮改变选择的循环。RFC 3345 展示了 BGP 扩展机制压缩路径可见性后,局部合理的决策如何彼此反馈,最终无法稳定。

IETF
隧道已经建立,用户身份仍未得到认证
系统先看到了一次成功的 TLS 握手。服务器证书通过,Finished 报文抵达,安全通道开始工作。可在常见的单向 EAP-TTLS 流程里,真实用户名此时尚未发送。绿色状态证明“可以安全地提交身份”,却被报表写成了“身份已经证明”。

互联网历史
AD 位报告的是验证结果,不是答案已签名:RFC 3655
DNS 响应头里的一个比特,可以把上游解析器做过的安全判断传给应用。2003 年,RFC 3655 收紧了这个比特的含义,同时指出:只有当客户端信任解析器及其通信路径时,这项报告才值得采信。

IETF
绿灯亮起时,最早的历史已经消失
调查员把回放起点设在凌晨两点,设备却只能从四点十七分开始交付通知。最后出现的 `replayComplete` 完全合法:这次订阅能够适用的回放通知已经发完。真正危险的是随后那张报表——它把“可回放部分已结束”压缩成“历史完整”,把两个多小时的空白从结论里抹去了。

IETF
抓到编号,不等于抓到含义
一份 RTP 抓包可以逐字节准确,却在语义上残缺。RFC 5285 有意把两件事拆开:数据包携带短小的本地编号,SDP 协商则保存这个编号究竟指向哪一种扩展。