
内容类型
Research Article
在 内容类型 维度下,Research Article 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。
北美国家电信
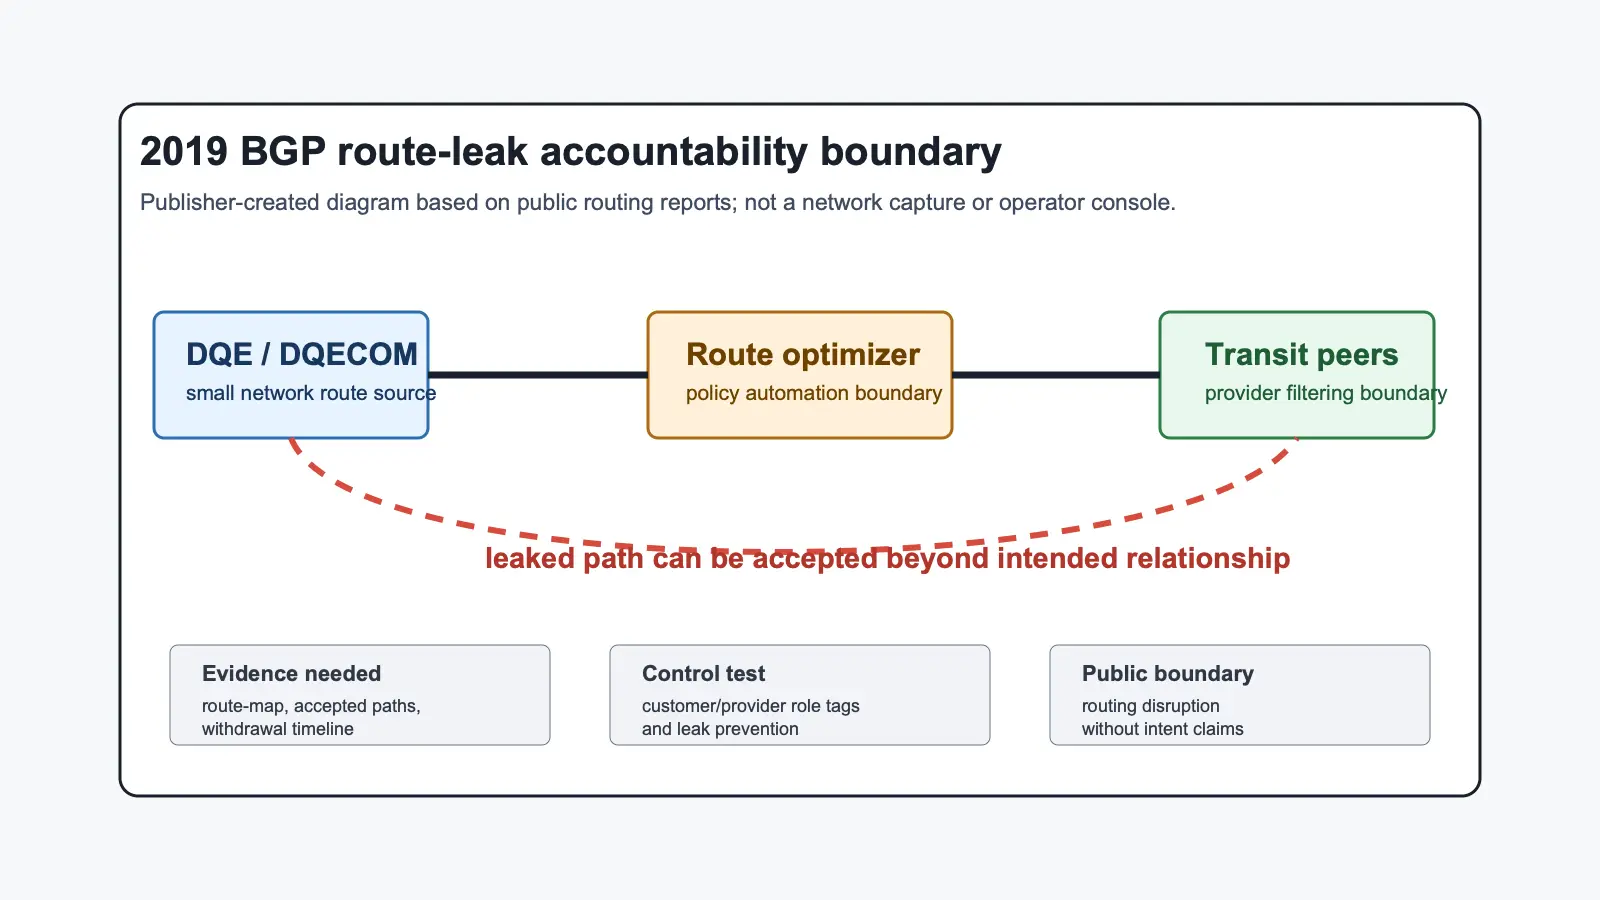
DQE 2019 年 BGP 优化器路由泄漏把客户前缀过滤变成责任测试
2019 年 6 月 24 日,公开路由数据展示了一个小型宾夕法尼亚网络如何进入更大的互联网可达性故障链条。对非专业读者来说,BGP 是网络之间说明“哪些 IP 地址块可以通过我到达”的系统。如果一个异常路径被大型 transit provider 接受,其他网络就可能把这个路径当成可用路径继续传播。这里的责任问题不是找一个可以解释所有慢包或丢包的单一对象,而是 DQE、Noction、Verizon 以及下游网络能否证明:哪条路由策略接受了这些路径,哪些过滤器本应阻止它们,以及哪些控制可以防止同类关系错误再次扩散。

全球机构
Let's Encrypt 2020 年 CAA 缺陷让 DNS 授权复核成为责任测试
证书签发不只是密码学事件,也是一项基于 DNS 的授权决定。Let's Encrypt 在 2020 年披露的 CAA 复核缺陷说明了这一点。证书机构可以先验证订阅者控制某个域名,并在限定时间内复用这次验证;但在真正签发证书前,它仍可能需要再次确认该域名的 DNS CAA 策略是否授权这次签发。

全球机构
2019 年 DNS 篡改警报:注册商变更控制为何成为问责试金石
熟悉的域名、浏览器接受的证书与未经授权的 DNS 状态可以同时出现。要判断谁应当预防、发现并逆转这类变更,不能只看机构声望,而要沿着注册人账户、注册商、EPP、注册局、委派、权威 DNS、递归解析器与最终端点逐层追踪实际控制权和证据边界。

拉丁美洲与加勒比国家电信
CANTV AS8048 路由泄漏把导出策略变成委内瑞拉连通性问责测试
CANTV AS8048 路由泄漏把导出策略变成委内瑞拉连通性问责测试 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。拉丁美洲与加勒比国家电信情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

全球云服务
2025 年 DDoS 缓解路由泄漏让 BGP 角色边界成为问责测试
2025 年 DDoS 缓解路由泄漏让 BGP 角色边界成为问责测试 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球云服务情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
非洲国家电信
Angola Cables 2023 年路由泄漏让路径验证成为问责测试
Angola Cables 2023 年路由泄漏让路径验证成为问责测试 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。非洲国家电信情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
全球国家电信
Vodafone Idea 2021 年路由泄漏:上游过滤为何成为一场问责测试
Vodafone Idea 2021 年路由泄漏:上游过滤为何成为一场问责测试 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球国家电信情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

全球云服务
Cloudflare 2024 年 1.1.1.1 事件:路由传播如何成为责任检验
2024 年 6 月 27 日,Cloudflare 的公共 DNS 解析器地址 1.1.1.1 受到两起相互独立的 BGP 路由事件影响:一项针对 1.1.1.1/32 的异常起源通告,以及一项针对 1.1.1.0/24 的路径泄漏。事件表明,地址分配记录、ROA、路由过滤、客户出口策略、RTBH 授权、传播监测和撤回验证分别解决不同的风险;任何单一机制都不足以独自保证可达性。

全球云服务
Cloudflare 2026 年 IPv6 路由泄漏:当出口策略失去最后一道约束
一次看似局部的配置清理,如何在语法仍然有效的情况下扩大路由出口权限,并把源代码、运行状态、邻居关系、外部观测与回滚责任变成一条必须闭合的证据链。

全球云服务
OVHcloud 2021 年骨干网中断:BGP 到 OSPF 的隔离为何是一场问责考验
2021 年 10 月 13 日,OVHcloud 在美国弗吉尼亚州 Vint Hill 进行骨干路由器维护时,报告称完整互联网路由表从 BGP 进入 OSPF,继而引发 OSPF 不稳定、骨干设备资源压力和全球 IPv4 影响。这起事件说明,路由重分发不是普通配置动作,而是必须用范围、数量、方向、实时状态与独立恢复能力共同约束的高权限状态转换。
全球云服务
Cloudflare 2026 年 BYOIP 中断:前缀状态控制为何成为问责检验
一次自动化变更撤回了约 1,100 个客户自有 IP 前缀。事件表明,资源登记、路由授权、服务绑定、路由器实际状态和互联网可达性是相互关联却不能彼此替代的证据层;真正可问责的网络控制,必须持续证明这些状态保持一致。
全球机构
2015 年根 DNS 洪泛如何让跨运营方遥测成为问责测试
两次高度集中的异常查询揭示了根服务器系统整体延续与局部链路饱和之间的差异,也使能够按时间、网络层次和控制边界对齐的跨运营方遥测,成为评估准备、响应与修复是否可信的基础。
欧洲与中东机构
Spamhaus 2013 年 DDoS 如何把开放 DNS 递归变成网络责任测试
2013 年 3 月的攻击表明,暴露在公网的递归 DNS、可伪造的源地址与共享互联路径,会把分散而看似轻微的配置疏漏汇聚成巨大的外部成本。责任认定不能停留在机构标签或流量峰值上,而应查明谁控制了每一个实际运行的环节,以及修复是否经过独立验证。
北美云服务
微软 2001 年 DNS 中断如何把共享路由器故障域变成责任测试
微软在 2001 年 1 月遭遇的 DNS 可达性故障揭示了一条至今仍适用的基础设施规律:正确的域名记录、持续运行的网站和多台权威服务器,并不等于具备独立故障域的命名服务。真正决定连续性的,是外部网络能否穿过实际运行的边缘配置抵达这些服务器。

亚太地区国家电信
KT 2021 年路由错误:协议边界验证如何成为国家级网络问责考题
KT 的全国性互联网中断表明,获批的维护计划和两轮人工复核都不能单独证明一次在线路由变更是安全的。真正可问责的证据,必须落到路由器实际执行的配置、得到维持的协议边界、错误能够传播的范围,以及恢复是否确实让依赖网络的服务重新可用。

全球云服务
2015 年 GitHub“Great Cannon”DDoS:路径代码注入如何成为网络问责的试金石
*这场攻击真正暴露的,不只是平台能否承受流量洪峰,而是互联网能否证明:用户请求的资源、网络实际交付的字节,以及浏览器最终执行的代码,究竟是不是同一件东西。*
欧洲与中东国家电信
Belgacom 2013 年入侵事件:漫游路由器访问如何成为运营商问责试金石
Belgacom 事件留下的核心问题,并非哪一方能够给出最响亮的归因结论,而是国际电信运营商能否凭借保存完好的证据,说明特权访问从何而来、路由器当时实际运行着什么、客户流量是否受到可观测影响,以及关键通信服务能否在可信状态下持续运行。

全球国家电信
Raptor Train让边缘路由器生命周期证据成为运营方问责测试
Raptor Train 表明,即使单个恶意程序实例寿命很短,不断轮换的受控边缘设备仍能维持长期的网络能力。真正需要追问的,不只是某个进程是否被清除,而是设备是否仍受支持、谁有权改变其运行状态、网络证据能否抵达正确责任方,以及修复之后能否证明设备没有再次被征用。

全球国家电信
2023年“南瓜日食”事件:CPE恢复证据如何成为ISP问责测试
2023 年 10 月,数十万台家庭及小型办公路由器遭到破坏并需要更换硬件。“南瓜日食”事件由此揭示:当运营商提供的客户终端设备成为接入链路的共同故障域时,固件授权、远程管理边界、设备清册、替换能力以及用户连接恢复证明,必须被视为同一项网络基础设施问责问题。
欧洲与中东国家电信
LINX 2023 年 LON2 事件:从实验室进入生产网,必须通过运行状态问责
路由器从实验室进入互联网交换中心的生产网络时,配置文件“看起来正确”只是起点。LINX 对 2023 年 LON2 多次可达性事件的公开说明表明,真正的责任边界在于运行中的协议身份、EVPN/VXLAN 控制状态、硬件转发表、退化光纤条件下的路径韧性,以及成员侧实际可达性是否共同通过验证。